TGViewer
Channel Public Channel
Whitehat Lab

Whitehat Lab

@wh_lab

Авторский канал об информационной безопасности. Здесь свежие CVE и разбор уязвимостей, инструменты и методики Red Team, внутренняя инфраструктура, практические заметки #nav
Контакты: https://whlab.ru
По рекламе: https://telega.in/c/wh_lab или @exited3n
Subscribers
3.5K
Photos
526
Videos
1
Links
585

Showing posts older than #582 · Back to latest

Older Posts 18 shown
Post #580 1.67K
💻 CVE-2026-21508 - Windows LPE via arbitrary COM object initialization

This vulnerability essentially works by forcing a process running as system and that uses the undocumented function Windows_Storage!_SHCoCreateInstance, to create an arbitrary COM object of our choice. For this to happen, the object must be associated with an already registered COM class that supports CLSCTX_INPROC_SERVER. Arbitrary COM object creation is archived by manipulating a CoCreateInstance call first argument


🔗 Research
💻 PoC

#windows #cve #poc

✈️ Telegram 💬 MAX
  • 🔥 3
  • ❤ 1
  • 👍 1
Post #579 1.28K

Forwarded from TaipanByte CTF

TaipanByte’s Chart CTF уже через 2 дня!🤩

В эту субботу начинается TaipanByte’s Chart CTF - онлайн соревнование в области информационной безопасности, открытое для всех желающих.

🟣Формат task-based
🟣Команды от 1 до 5 человек
🟣Время проведения с 13:00 14 февраля по 13:00 15 февраля (МСК).

Успейте зарегистрировать команду!
⚠️
Регистрация будет прекращена 14 февраля 2026 в 13:00 МСК вместе с началом соревнований.

Важные моменты:
🟡Задания ориентированы преимущественно на новичков.
🟡Каждый участник с ненулевым результатом получит сертификат об участии в соревновании.
🟡Каждое задание будет доступно сразу на 2 языках. Русском и английском.
🟡Призовой фонд - 30 000₽ к вашим выплатам на Standoff Bugbouny


➡️ Место проведения
➡️ Техническая поддержка

📱 Канал |🐍 CTF Платформа
  • ❤ 3
Post #578 1.17K

Forwarded from 1N73LL1G3NC3

AutoPtT

Enumerates Kerberos tickets and performs Pass-the-Ticket (PtT) attacks interactively or step by step. It is a standalone alternative to Rubeus or Mimikatz.

• auto - Automated Pass-the-Ticket attack
• sessions - List logon sessions. Similar to running klist sessions
• klist - List tickets in the current session. Similar to running klist
• tickets - List tickets in all sessions (not only TGTs). Similar to running Rubeus.exe dump
• export - Export a TGT given the LogonId. Similar to running Rubeus.exe dump
• ptt - Import a ticket file given the file name. Similar to running Rubeus.exe ptt


Blog: Automating the Pass-The-Ticket attack
  • ❤ 5
  • 👍 2
Post #577 12.4K
🏃 AD CS LOLBAS Toolkit

Native Windows toolkit for AD CS enumeration and exploitation. Everything runs through built-in OS components (certreq.exe, certutil.exe, PowerShell AD module, .NET Framework) - no third-party tools needed. Build with a sprinkle of FAFO and some finding out in lab env


Скрипты:

🐥adcs-common.ps1
🐥Invoke-Enumerate.ps1
🐥Invoke-SnapshotAudit.ps1
🐥Invoke-RemoteAudit.ps1
🐥Invoke-ESC1.ps1 .. Invoke-ESC13.ps1
🐥Invoke-FindTemplates.ps1
🐥Invoke-PassTheCert.ps1
🐥Invoke-ShadowCredentials.ps1
🐥Invoke-Kerberoast.ps1
🐥Invoke-DomainRecon.ps1


😹 Repo

#adcs #windows #powershell

✈️ Telegram 💬 MAX
  • 👌 6
  • 👍 5
  • ❤ 1
Post #576 1.35K

Forwarded from AD_POHEQUE

acunetix — бесспорный эталон качества среди сканеров веб-уязвимостей. в России с ним вечная драма: вендор капризничает, лицензии не продаёт, а очередной «кряк» нередко пахнет чужим трояном.

мой давний друг и коллега, Леонид изъял у acunetix главное — базу проверок. посадил этот «мозг» на собственный python-движок. без монструозного gui, без привязки к конкретной ос, без необходимости кормиться чужими сомнительными «таблетками». и назвал его — acuscan.

очевидный профит:
— качество проверок остаётся на уровне acunetix, источник тот же
— переносимость: linux, macos, контейнеры, ci/cd — хоть на сервере, хоть в пайплайне
— расширяемость: базу можно фильтровать, разбирать, дополнять своими проверками
— прозрачность: меньше «чёрного ящика», больше контроля и повторяемости

пока что это beta версия, но и этого достаточно для достижения результата.

#BugBounty #Pentest

ссылка на репозиторий:
https://github.com/neolead/acuscan
канал автора:
https://t.me/poheque
  • ❤ 6
Post #575 1.37K
📰 Полезные посты за эту неделю

🦎 AdaptixC2 v1.1

💻 Advancing Windows security: Disabling NTLM by default

📰 Журнал Backconnect

💻 Stratus Red Team v2.32.2

💻 ADACLScanner v9.4

💻 GhostKatz - дамп LSASS через уязвимые драйвера

⚙ CVE-2026-24002 - RCE sandbox escape in Grist‑Core

🎃 Awesome Hacker Search Engines

🕸 Top 10 web hacking techniques of 2025

💻 LEHACK 2025 (Active Directory Lab)

🐕 BloodHound CE v8.5.2

#digest #useful #posts

✈️ Telegram 💬 MAX
  • ❤ 7
  • 👌 4
  • 👍 1
Post #573 1.41K
🔄🐕 BloodHound CE v8.5.2

Обновление инструмента для выявления связей и построения графов в 💻 Active Directory. Достаточно учетной записи доменного пользователя.
Отличный инструмент при пентесте 💻 AD среды.
Для сбора информации используются коллекторы bloodhound-ce, SharpHound или RustHound-CE

Установка:

curl -L https://ghst.ly/getbhce | docker compose -f - up

http://localhost:8080/ui/login


Логин admin и сгенерированный пароль

Для обновления переходим в директорию с docker-compose.yml и запускаем:

docker compose pull && docker compose up


Сбор информации:

python3 bloodhound-python -u domain_user -p 'P@ss' -ns 10.0.0.1 -d contoso.com -c all --dns-tcp


Neo4j запросы:

# Domain Admins и время установки пароля
MATCH (g:Group) WHERE g.name =~ "(?i).*DOMAIN ADMINS.*" WITH g MATCH (g)<-
[r:MemberOf*1..]-(u) RETURN u.name AS User,
datetime({epochSeconds:toInteger(u.pwdlastset)}) as passwordLastSet, datetime({epochSeconds: toInteger(u.whencreated)}) AS dateCreated ORDER BY u.pwdlastset


# Сервисные УЗ, время установки пароля, дата создания
MATCH (u:User) WHERE u.hasspn=true AND (NOT u.name STARTS WITH 'KRBTGT') RETURN u.name
AS accountName, datetime({epochSeconds: toInteger(u.pwdlastset)}) AS passwordLastSet,
datetime({epochSeconds: toInteger(u.whencreated)}) AS dateCreated ORDER BY u.pwdlastset


# Пользователи и описание
MATCH (u:User) RETURN u.name as username, u.description as description


# Domain Admins или Administrators с сессией исключая DC
MATCH (c1:Computer)-[:MemberOf*1..]->(g:Group) WHERE g.objectid ENDS WITH '-516' WITH
COLLECT(c1.name) AS domainControllers
MATCH (n:User)-[:MemberOf*1..]->(g:Group) WHERE g.objectid ENDS WITH '-512' OR
g.objectid ENDS WITH '-544'
MATCH p = (c:Computer)-[:HasSession]->(n) WHERE NOT c.name in domainControllers return
p


# Неограниченное делегирование исключая DC
MATCH (c1:Computer)-[:MemberOf*1..]->(g:Group) WHERE g.objectid ENDS WITH '-516' WITH
COLLECT(c1.name) AS domainControllers
MATCH (c:Computer {unconstraineddelegation:true}) WHERE NOT c.name IN domainControllers
RETURN c


# Пользователи с ограниченным делегированием
MATCH p = ((u:User)-[r:AllowedToDelegate]->(c:Computer)) RETURN p


Подробный гайд
:

🔗 The Ultimate Guide BHCE
🔗 Адаптация на русском

ADCS атаки:

🔗 Part 1
🔗 Part 2
🔗 Part 3

Ссылки:

💻 Home
💻 Download
📔 Docs

#bloodhound #pentest #ad #soft #bhce

✈️ Telegram 💬 MAX
  • 👍 9
Post #569 1.39K
🖥 Cool retro term v2.0.0-beta1

Нестареющая классика, эмулятор терминала с ностальгическими эффектами свечения, мерцания и типичными искажениями. В стиле старых ЭЛТ-мониторов, матрицы, fallout и т.д.

UPD:
🐥 Migrate to Qt6
🐥 Add support for multiple tabs and windows
🐥 New frame with customizable size, color and shininess
🐥 New and updated fonts and profiles
🐥 Plenty of small fixes and improvements


😹 Repo
😹 Themes

#terminal #linux

✈️ Telegram 💬 MAX
  • 😁 3
  • 🤷 1
Post #568 1.38K
💻 Harden Windows Security v1.0.40

Harden Windows Safely, Securely using Official Supported Microsoft methods and proper explanation

This repository only uses the features that have already been implemented by Microsoft in Windows OS to fine-tune it towards the highest security and locked-down state, without relying on any 3rd party component or dependency, using well-documented, supported, recommended and official methods. Continue reading for comprehensive info


Установка в Winget:

winget install --id 9p7ggfl7dx57 --exact --accept-package-agreements --accept-source-agreements --force --source msstore


😹 Repo
📔 Docs
🔗 Site

#windows #hardening #security

✈️ Telegram 💬 MAX
  • 👍 2
Post #567 2.23K
💻 LEHACK 2025 (Active Directory Lab)

AD лаба от авторов NetExec с доступными райтапами, подойдет новичкам для изучения основных техник, неплохая история для тех, кто хочет вкатиться в изучение AD

Главная цель - стать доменным администратором
После окончания установки перезагрузить все машины, дабы выкинуть из памяти (lsass) лишние пароли

Originally featured in the lehack 2025 CTF, this lab is now available for free to everyone! In this lab, you’ll explore how to use the powerful tool NetExec to efficiently compromise an Active Directory domain during an internal pentest.

The ultimate goal? Become Domain Administrator by following various attack paths, using nothing but NetExec! and Maybe BloodHound (Why not?)


💻 LeHack
🔗 Writeup 1
🔗 Writeup 2

#windows #lab #ad

✈️ Telegram 💬 MAX
  • 🔥 7
  • ❤ 3
  • 👍 2
  • 🤝 2
Post #566 1.29K
🕸 Top 10 web hacking techniques of 2025

This year, the community nominated 63 pieces of research as contenders. This is significantly fewer than the crazy 121 submissions last time, possibly because we collectively got distracted by AI. That said, it's back in line with historical nomination numbers from 2022 and 2023


🔗 Results

#burp #web #portswigger

✈️ Telegram 💬 MAX
PortSwigger Research Top 10 web hacking techniques of 2025 Welcome to the Top 10 Web Hacking Techniques of 2025, the 19th edition of our annual community-powered effort to identify the most innovative must-read web security research published in the last year
Post #565 1.14K

Forwarded from DUCKERZ

🚩 DUCKERZ CTF

Зима в самом разгаре, а значит настало время для DUCKERZ CTF, онлайн соревнования по информационной безопасности от нашей команды.

🐥Формат task-based
🐥Команды до 5 человек
🐥С 12:00 7 февраля по 12:00 8 февраля (МСК)

Участвовать могут все желающие независимо от уровня подготовки, а призы получат топ 3 команды.

Собирайте свою команду, тренируйтесь на нашей платформе, обсуждайте задания и предстоящий ивент в нашем чате.

👉 Регистрация

Все анонсы и апдейты будем публиковать в нашем канале.

🐥 Канал | 🐥 Чат | 🐥 Платформа | 🐥 Регистрация
  • 👍 2
  • ❤ 1
Post #564 1.15K
💻 LazyPorts

Для ленивых 😅 Инструмент для визуализации и управления сетевыми портами

Установка:

curl -sL https://raw.githubusercontent.com/v9mirza/lazyports/main/install.sh | bash


😹 Repo

#soft #ports #golang

✈️ Telegram 💬 MAX
  • ❤ 2
Post #563 1.44K
🔄🎃 Awesome Hacker Search Engines

Большая подборка поисковиков, которые будут полезны ИТ специалистам, поиск по различным устройствам, эксплоитам, уязвимостям, исходным кодам и т.д.

🔗 https://awesome-hacker-search-engines.com

Постоянно пользуюсь сам:

▪️ Shodan
▪️ security.snyk.io
▪️ Exploit-DB
▪️ Sploitus
▪️ GTFOBins
▪️ LOLBAS
▪️ grep.app
▪️ DNSDumpster
▪️ Crt.sh
▪️ Have I Been Pwned
▪️ ntlm.pw

#search #security #servers #exploit

✈️ Telegram 💬 MAX
  • 👍 3
  • ❤ 2
Post #562 1.49K
⚙️ CVE-2026-24002 - RCE sandbox escape in Grist‑Core

🔗 Research

CVSS 9.1
One malicious formula can turn a spreadsheet into a Remote Code Execution (RCE) beachhead. This sandbox escape lets a formula author execute OS commands or run host‑runtime JavaScript, collapsing the boundary between “cell logic” and host execution


📺 PoC

#cve #python #grist #poc

✈️ Telegram 💬 MAX
Cyera Cellbreak: Grist’s Pyodide Sandbox Escape and the Data-at-Risk Blast Radius Cyera Research Labs discovered that under certain configurations, a malicious spreadsheet formula could break out of its intended sandbox and gain control over the system running it. In other words, something that looks like data could behave like code execution.…
Post #561 1.23K
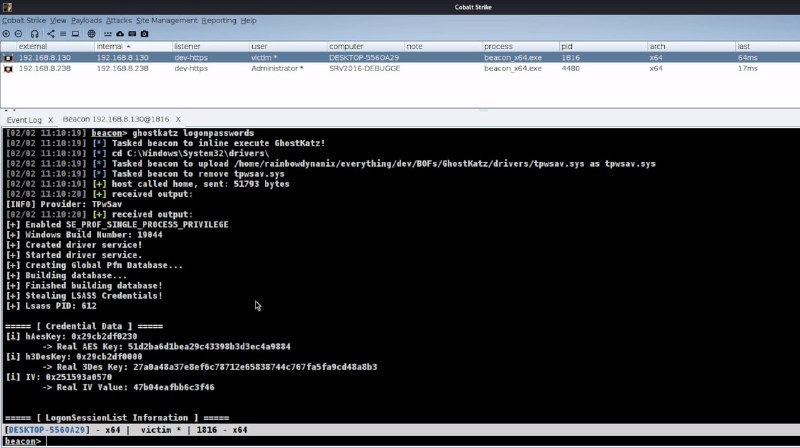
💻 GhostKatz

Дамп LSASS через подписанные уязвимые драйвера

Extract LSASS credentials directly from physical memory by abusing signed vulnerable drivers with physical memory read primitives via MmMapIoSpace, bypassing traditional user-mode detection capabilities


💻 Repo

#soft #windows #lsass

✈️ Telegram 💬 MAX
  • 👍 2
  • 🤔 1
Post #559 1.58K
🔄💻 ADACLScanner v9.4

Инструмент для аудита разрешений в 💻 Active Directory, которые предоставлены через списки управления
доступом (ACL – Access Control List)

Написан на 💻 PowerShell

SACL - список используемый для аудита доступа к данному объекту.
DACL - список указывающий права пользователей и групп на действия с данным объектом.

Разрешения, которые нам интересны:

GenericAll - полные права на объект
GenericWrite - редактировать атрибуты объекта
WriteOwner - изменить владельца объекта
WriteProperty - запись определенного свойства
WriteDACL - редактировать ACE объекта
AllExtendedRights - расширенные права на объект
ForceChangePassword - сменить пароль объекта
Self - возможность добавить себя в группу


Работает в GUI или консольном режимах:

Invoke-WebRequest -Uri 'https://raw.githubusercontent.com/canix1/ADACLScanner/refs/heads/master/ADACLScan.ps1' -OutFile ADACLScan.ps1

.\ADACLScan.ps1

.\ADACLScan.ps1 -Base (Get-ADRootDSE).defaultNamingContext -Owner -Scope subtree -Filter '(objectClass=*)' | Where-Object {$_.Access -eq 'Owner'}


Экспорт в xls, csv, html
Большое количество возможностей

💻 Home
😉 Active Directory ACL investigation
😉 Take Control Over AD Permissions

#adaclscanner #powershell #redteam #soft

✈️ Telegram 💬 MAX
  • 👍 4
  • ❤ 2
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →