
⚠️USB-червь для кражи крипты: старый вектор вернулся, но уже с Tor 🌐 и RCE
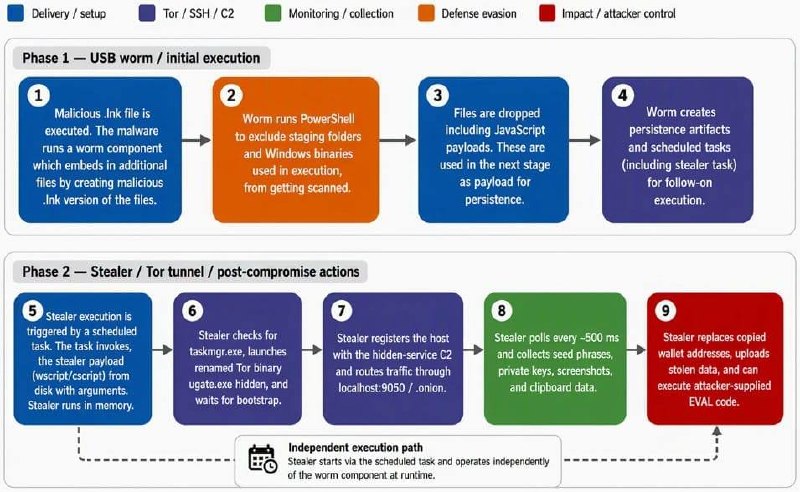
Microsoft Threat Intelligence рассказали о новой Windows-малвари CryptoBandits, которая активна минимум с февраля 2026 года.
На первый взгляд это обычный crypto clipper: малварь следит за буфером обмена, ищет seed-фразы, приватные ключи и адреса кошельков, а потом либо крадёт данные, либо подменяет адрес получателя на адрес атакующего.
CryptoBandits 🐶 распространяется через USB-накопители с вредоносными .lnk-ярлыками. Сценарий максимально простой: пользователь открывает на флешке якобы обычный документ, PDF или Excel-файл, но на самом деле запускает ярлык, который стартует worm-компонент. После заражения малварь прячет настоящие файлы на USB и создаёт вместо них новые .lnk с теми же именами. Так флешка превращается в переносчик заражения.
Дальше начинается уже криптовая часть:
— мониторинг clipboard примерно каждые 500 мс
— поиск 12/24-word seed phrase
— поиск Ethereum и Bitcoin private keys
— подмена BTC / TRON / Monero и других адресов
— отправка скриншотов оператору
— exfiltration через Tor
— persistence через scheduled tasks
Отдельный стоит выделить: CryptoBandits не использует обычный публичный C2 по IP/домену. Он разворачивает на машине портативный Tor-клиент, поднимает локальный SOCKS5-прокси на 127.0.0.1:9050 и общается с .onion-сервисами. Для защитников это неприятно, потому что обычная DNS/доменная видимость почти пропадает.
И самое важное: В C2 есть команда EVAL, через которую оператор может выполнить JScript-код на заражённой машине. То есть финансовый стилер превращается в лёгкий backdoor.
На что смотреть в SOC/IR📱:
— .lnk-файлы на removable media
— wscript.exe / cscript.exe, которые запускают curl, cmd.exe, powershell или странные EXE
— curl --socks5-hostname localhost:9050
— обращения к .onion через локальный Tor
— scheduled tasks из C:\Users\Public\Documents\...
— подозрительные PowerShell screen capture activity
— подмену/инспекцию clipboard на машинах, где работают с криптой
Базовые меры защиты тоже понятные:
— отключить AutoRun/AutoPlay для USB
— запретить запуск .lnk с removable drives через GPO
— ограничить ненужный запуск WScript/CScript
— включить ASR rules против obfuscated scripts и suspicious child processes
— не копировать seed/private key на рабочей машине
— всегда проверять адрес получателя не по первым/последним символам, а полностью или через trusted flow/hardware wallet
Вывод простой: флешки еще тут. Теперь старый USB-worm может быть не школьным autorun-вирусом, а криптостилером с Tor C2 и возможностью удалённого выполнения кода
Post #129
528
- 👍 7
- ❤ 2
- 🔥 2