
Безопасность системы Linux: как предотвратить «плохие действия» других пользователей на общем сервере
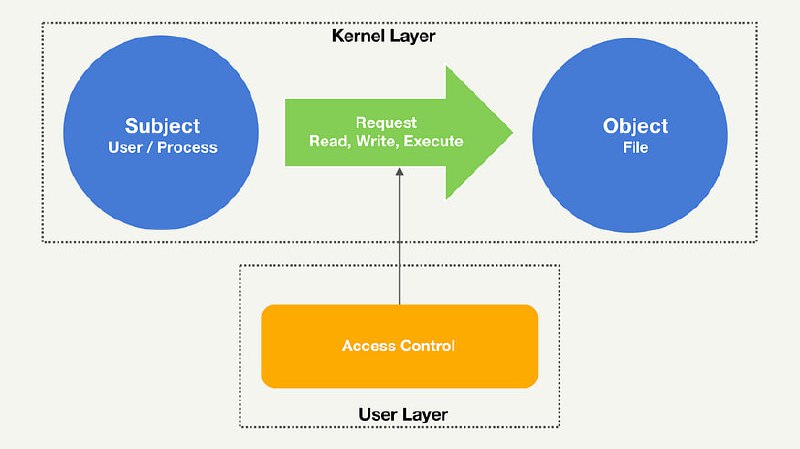
Безопасность систем Linux можно считать платформой с наилучшими практиками для принципа «минимальных привилегий», особенно когда несколько пользователей совместно используют и обслуживают один сервер. Правильная настройка прав доступа в таких ситуациях может быть довольно сложной. Для решения этой проблемы необходимо строго ограничить использование привилегий ROOT. Кроме того, реализация контроля доступа с помощью iptables также может обеспечить существенную защиту от уязвимостей процессов.
Читать дальше в статье.
@usr_bin_linux
Post #1136
2.31K
- 🔥 5
- 👍 3