TGViewer
Channel Public Channel
Try Hack Box

Try Hack Box

@tryhackbox

1 Nov 2020
1399/08/11


🔴 THB | Offensive Security

آموزش، تحقیق و تجربه عملی در امنیت تهاجمی

Penetration Testing · Red Teaming · AI Security

🎯 یاد بگیر. آزمایش کن. حرفه‌ای شو.
Subscribers
6.9K
Photos
750
Videos
79
Links
769

Showing posts older than #3200 · Back to latest

Older Posts 20 shown
Post #3199 1.17K
🛡️ PERSISTENCE SERIES | PART 1
خب Persistence یعنی چی؟

فرض کنید مهاجم بعد از Initial Access تونسته وارد یک سیستم بشه.

خب، حالا اگر سیستم Reboot بشه چی؟

اگر Session بسته بشه؟

اگر Process مربوط به دسترسی از بین بره؟

اینجاست که Persistence اهمیت پیدا میکنه.

اگه به زبان ساده بگم Persistence یعنی مهاجم راهی ایجاد کنه که بعد از از دست رفتن دسترسی اولیه، بتونه دوباره به سیستم یا محیط موردنظرش دسترسی پیدا کنه.

در Windows، مکانیزم‌ های مختلفی میتونن در این زمینه مورد بررسی قرار بگیرن.

مثل:

🔹 Registry Run Keys
🔹 Scheduled Tasks
🔹 Windows Services
🔹 WMI Event Subscriptions

اما یک نکته مهم وجود داره:

ا Persistence همیشه یک فایل عجیب‌وغریب یا یک رفتار کاملاً مشخص نیست.

گاهی یک Configuration، یک Task یا حتی یک Service میتونه کاملاً عادی به نظر برسه.

چیزی که اون رو مشکوک میکنه، معمولاً Context و رفتاریه که در اطرافش اتفاق می‌ افته.

⚠️ این مطالب صرفاً برای آموزش و Authorized Security Assessments است.
1/2
@TryHackBox
#TryHackBox #CyberSecurity #Persistence #RedTeam #WindowsSecurity
  • ❤ 4
Post #3197 1.77K
وقتی مهاجم نمی‌ خواهد دیده شود
بعد از ورود مهاجم به سیستم، داستان تمام نمیشود اتفاقاً یکی از مهم‌ ترین بخش‌ های حمله از همین‌ جا شروع می‌ شود:

چطور فعالیتش را انجام دهد بدون اینکه EDR، Antivirus و سایر Security Controls به‌سرعت متوجه آن شوند؟

در اسلایدهای جدید TryHackBox چند تکنیک مهم Defense Evasion رو بررسی کردیم:

🔹 AMSI Bypass
🔹 Process Injection
🔹 Timestomping
🔹 Living off the Land
🔹 Log Clearing

این بار مطالب رو به‌صورت اسلایدی و تصویری آماده کردیم تا تکنیک‌ها و روش Detection اون‌ها راحت‌ تر قابل بررسی باشه.

🎯 اما یک سؤال:
به نظرتون کدوم تکنیک برای Detection چالش‌ برانگیزتره؟

و چرا؟

📸 اسلایدهای کامل رو در اینستاگرام ببینید و نظرتون رو اونجا بنویسید:

https://www.instagram.com/p/DcCKiJRDFAx/

@TryHackBox
@TryHackBoxOfficial
@RadioZeroPod
@AiTHB
#TryHackBox #CyberSecurity #DefenseEvasion #RedTeam #EDR #ThreatDetection
  • 🔥 5
  • ❤ 1
Post #3196 1.01K

Forwarded from P.F.K Security

ا.🧠 CVEها هیچ‌ وقت تمام نمیشوند؛ اما تو فقط یک زندگی داری.

گاهی لازم نیست درباره یک آسیب‌ پذیری جدید، یک ابزار جدید، یک Exploit Chain جدید، یک مدرک جدید یا یک دوره آموزشی دیگر صحبت کنیم.

گاهی باید درباره چیزی مهم‌ تر حرف بزنیم:

⏳ زمان، سلامتی، تمرکز و انرژی ما محدود هستند.

هر روز یک CVE جدید منتشر می‌ شود.
هر روز یک باگ جدید پیدا می‌ شود.
هر روز یک Zero-Day، یک Malware، یک PoC، یک گزارش و یک تکنولوژی جدید معرفی می‌ شود.

و حقیقت این است:

تو هیچ‌وقت نمیتوانی همه چیز را یاد بگیری.

جریان اطلاعات بی‌ نهایت است، اما انسان بی‌ نهایت نیست.

بدن تو محدود است.
تمرکز تو محدود است.
انرژی تو محدود است.
سال‌ های زندگی تو محدود است.

در دنیای امنیت سایبری، خیلی راحت گرفتار این چرخه میشویم:

«باید این ابزار را یاد بگیرم»
«باید این مدرک را بگیرم»
«باید این مقاله را بخوانم»
«باید همیشه به‌ روز باشم»

اما فراموش میکنیم که خودمان هم نیاز به مراقبت داریم.

امنیت سایبری یک حوزه فوق‌العاده است.

میتواند به تو اینها را بدهد:
💰 درآمد بهتر
🌍 فرصت‌ های بین‌المللی
🤝 شبکه حرفه‌ای قوی‌ تر
🚀 یک مسیر شغلی بهتر

اما فراموش نکن:

امنیت سایبری یک ابزار است، نه هدف زندگی.

کار، شغل و پول باید به ساختن زندگی بهتر کمک کنند؛ نه اینکه تبدیل به زندانی شوند که تمام انرژی تو را بگیرند.

باگ‌ ها تمام نمیشوند.
تیکت‌ ها تمام نمیشوند.
حملات تمام نمیشوند.
چالش‌ ها تمام نمیشوند.

اما زمان تو محدود است.

پس گاهی از خودت بپرس:

آیا واقعاً در حال رشد هستم یا فقط ساعت‌ های بیشتری کار می‌کنم؟

آیا دارم زندگی‌ ای که میخواستم میسازم یا فقط در حال انجام وظایف روزانه هستم؟

آیا برای ذهن، بدن، روابط و آینده‌ام سرمایه‌گذاری می‌کنم یا فقط دنبال مدرک بعدی هستم؟

هدف نهایی نباید فقط «بیشتر کار کردن» باشد.

هدف باید این باشد:

ارزشمندتر شدن.

یاد بگیر.
بساز.
پروژه انجام بده.
زبان انگلیسی را تقویت کن.
مهارت‌ هایت را افزایش بده.
وارد بازارهای بزرگ‌تر شو.

اما در کنار همه اینها، زندگی کن.

چون CVEها هیچ‌ وقت تمام نمیشوند...

اما زمان تو چرا.


اما فراموش نکنید که زندگی کنید.
بخوابید.
حرکت کنید.
مراقب چشم‌ ها و کمرتان باشید.
سلامتی خود را بررسی کنید.
فرسودگی شغلی (Burnout) را زیبا و قهرمانانه جلوه ندهید.
کار بیش از حد را تبدیل به یک ویژگی شخصیتی نکنید.
تمام زندگی خود را برای مشکلاتی که فردا با مشکلات جدید جایگزین میشوند، قربانی نکنید.
چون فردا تضمین‌ شده نیست.
ممکن است سالها برای یک رویا تلاش کنید، اما هیچ‌ وقت فرصت زندگی کردن آن را پیدا نکنید.
ممکن است منتظر «زمان مناسب» بمانید و در نهایت بفهمید که آن زمان هیچ‌ وقت نرسیده است.
ممکن است همیشه به خودتان بگویید:
«الان سخت کار میکنم، بعداً زندگی میکنم.»
اما یک روز بیدار شوید و متوجه شوید بهترین سال‌ های زندگی‌ تان صرف پروژه‌ های دیگران، انتشار نسخه‌ های دیگران، مشکلات فوری دیگران و اولویت‌های دیگران شده است.
سخت است؟
بله.
اما بهتر است این حقیقت را زود بفهمید، نه زمانی که بدن شما هزینه‌ی سال‌ ها فشار را از شما مطالبه می‌ کند.
امنیت سایبری مهم است.
مسیر شغلی مهم است.
پول مهم است.
مهارت‌ها مهم هستند.
گواهینامه‌ها مهم هستند.
فرصت‌ های بین‌المللی مهم هستند.
اما همه اینها باید به شما کمک کنند زندگی بهتری بسازید.
آن‌ها قرار نیست جای زندگی شما را بگیرند.
فردا CVEهای جدید خواهند آمد.
حملات جدید خواهند آمد.
تیکت‌ های جدید خواهند آمد.
ددلاین های جدید خواهند آمد.
بحران‌ های جدید خواهند آمد.
همیشه.
اما امروز...
دیگر هرگز تکرار نخواهد شد.
از خودتان مراقبت کنید.
روی خودتان سرمایه‌گذاری کنید.
ارزش خود را افزایش دهید.
از سلامتی خود محافظت کنید.
زندگی‌ای را بسازید که واقعاً می‌خواهید.
کار بخشی از زندگی است.
اما تمام زندگی نیست.

@PfkSecurity
  • 🔥 8
  • ❤ 4
  • 👍 4
Post #3195 1.09K

Forwarded from رادیو زیرو پاد

دیده بان حریم خصوصی | قسمت اول از RadioZeroPodArvin | @TryHackBox | @RadioZeroPod
📌 اپیزود اول دیده بان حریم خصوصی

🔥 ا OpenAI دولت آمریکا و Persona یک سیستم نظارت هویتی ساختند که اطلاعات شما را به نهادهای فدرال گزارش میکند.

وقتی احراز هویت از چیزی که فکر میکنیم فراتر میره

این گزارش رو برای پادکست انتخاب کردیم چون به نظرم موضوعش فقط درباره OpenAI یا Persona نیست.

ماجرا به یک سؤال مهم‌ تر میرسه؛ اینکه وقتی برای استفاده از یک سرویس،اطلاعات هویتی‌ مون رو در اختیار یک شرکت قرار میدیم،دقیقاً چه اتفاقی برای این اطلاعات میفته؟چه کسی بهش دسترسی داره؟چقدر نگهداری میشه؟ در چه شرایطی ممکنه پای دولت یا نهادهای قانونی به این اطلاعات باز بشه؟

در این اپیزود سعی کردیم از چند زاویه مختلف به ماجرا نگاه کنیم و ببینیم پشت این داستان چه چیزهایی وجود داره.

اگر به موضوعاتی مثل Privacy، Surveillance، OpenAI و امنیت هویت دیجیتال علاقه دارید،این اپیزود رو از دست ندید.

🔗 گزارش اصلی:
https://vmfunc.re/blog/persona

🎧 پادکست رو بشنوید و خودتون درباره ماجرا قضاوت کنید.


🎙 راوی : ARVIN

🆔 @RadioZeroPod
🆔
@TryHackBox
🆔
@TryHackBoxOfficial
🆔
@AiTHB

#CyberSecurity #Privacy #Surveillance #OpenAI #Persona
  • ❤ 2
  • 👍 1
Post #3193 1.05K

Forwarded from 

 Kerberoasting یک Service Account چقدر میتونه خطرناک باشه؟ مطلب در پایین 👇👇 @KavehOffSec #ActiveDirectory #RedTeam #Kerberoasting #CyberSecurity
🔴 Kerberoasting

📌 یک Service Account چقدر میتونه خطرناک باشه؟

یکی از چیزهایی که توی تست Active Directory همیشه باید بررسی بشه، Service Accountها و SPNها هستن.

چرا؟

چون برای درخواست یک Kerberos Service Ticket معمولاً لازم نیست Administrator باشی.

یک Domain User احراز هویت‌ شده میتونه برای Serviceهایی که SPN دارن Ticket بگیره.

حالا مهاجم چی به دست میاره؟

یک Ticket رمزنگاری‌ شده که میتونه خارج از DC و به‌صورت Offline برای Password Guessing بررسی بشه.

اینجا اگر Password مربوط به Service Account ضعیف باشه، داستان جالب میشه.
مثلاً تصور کن:


◾ در عکس بالا

📌 نکته مهم:

ا RC4 با Encryption Type 0x17 میتونه یک Signal مهم باشه، اما دیدن RC4 به‌ تنهایی یعنی «Kerberoasting قطعی» نیست.

ممکنه سیستم‌ های Legacy یا Service Accountهای قدیمی واقعاً از RC4 استفاده کنن.


برای Detection بهتره دنبال ترکیب چند Signal باشیم:

🔹 یک سیستم که در مدت کوتاه برای SPNهای مختلف Ticket می‌گیره

ا 🔹 Requester غیرعادی

ا 🔹 LDAP Enumeration مربوط به servicePrincipalName قبل از TGS Burst

ا 🔹 Service Account با Privilege بالا

🔹 استفاده غیرمعمول از RC4 در محیطی که معمولاً AES استفاده میشه

و از دید دفاعی؟

بهترین کار فقط این نیست که دنبال Kerberoasting بگردیم.

سرویس اکانتهای قدیمی رو بررسی کنیم، Passwordهای قوی و تصادفی داشته باشیم، تا جای ممکن از gMSA استفاده کنیم، SPNهای غیرضروری رو حذف کنیم و Privilege اضافی رو از Service Accountها بگیریم.

ا Kerberoasting شاید با یک User معمولی شروع بشه.

ولی اینکه به کجا ختم بشه، کاملاً به وضعیت همون Service Account بستگی داره.

@KavehOffSec
  • ❤ 8
Post #3192 989

Forwarded from 

Kerberoasting

یک Service Account چقدر میتونه خطرناک باشه؟

مطلب در پایین 👇👇
@KavehOffSec
#ActiveDirectory #RedTeam #Kerberoasting #CyberSecurity
  • 🔥 5
  • ❤ 1
Post #3191 1.45K
📌 یه 403 Forbidden دیدی و رد شدی؟
شاید هنوز چیزی برای بررسی وجود داشته باشه.


توی این Pentest Drop رفتیم سراغ تفاوت رفتار بین WAF، Reverse Proxy و Backend و اینکه چطور Path Normalization و URL Parsing میتونن نتیجه‌ ی متفاوتی ایجاد کنن.

❓ سؤال اصلی اینه:
اگر با یک 403 مواجه بشی،
اولین چیزی که بررسی میکنی چیه؟

این بار هم بحث رو بردیم روی LinkedIn تا ببینیم تجربه و روش بقیه چیه.


👇 پست کامل و شرکت در بحث:

🔗 https://lnkd.in/d97t6Xs9

منتظریم ببینیم شما از کجا شروع میکنید.


@TryHackBox
@TryHackBoxOfficial
@RadioZeroPod
@AiTHB
#TryHackBox #CyberSecurity #Pentest #WebSecurity #WAF #OffensiveSecurity
  • ❤ 11
Post #3190 1.6K
Try Hack Box 🎥 شروع دوره #رایگان Network+ در TryHackBox - قسمت اول قسمت دوم آموزش Network+ در TryHackBox آماده شده. در قسمت اول، آموزش از مباحث ابتدایی Chapter 1 : Introduction to Networks شروع شد و حالا ادامه‌ ی مباحث رو دنبال می‌ کنیم. قبل از اینکه ضبط قسمت‌ های بعدی…
Post #3182 1.88K
🎥 شروع دوره #رایگان Network+ در TryHackBox - قسمت اول

قسمت دوم آموزش Network+ در TryHackBox آماده شده.
در قسمت اول، آموزش از مباحث ابتدایی Chapter 1 : Introduction to Networks شروع شد و حالا ادامه‌ ی مباحث رو دنبال می‌ کنیم.
قبل از اینکه ضبط قسمت‌ های بعدی رو ادامه بدیم، می‌خوایم این قسمت رو ببینید و نظر واقعی‌ تون رو بدونیم.

چند چیز برای ما مهمه:

🔹 نحوه تدریس و توضیح مطالب چطور بود؟
🔹 سرعت و بیان مدرس مناسب بود؟
🔹 کیفیت صدا و تصویر قابل قبول بود؟
🔹 اگر قرار باشه کل دوره رو با همین سبک ادامه بدیم، نظرتون چیه؟


اگر جایی نیاز به تغییر یا بهبود داره، حتماً بگید.
حتی یک نکته ‌ی کوچک هم می ‌تونه برای ضبط قسمت ‌های بعدی کمک‌کننده باشه.
اگر این سبک آموزش رو مناسب می‌دونید، بهمون بگید تا ضبط ادامه دوره رو شروع کنیم.

منتظر فیدبکتون هستیم.


@TryHackBox
@TryHackBoxOfficial
@AiTHB
@RadioZeroPod
#NetworkPlus #Networking #CyberSecurity
  • ❤ 23
Post #3181 1.38K
🎥 شروع دوره #رایگان Network+ در TryHackBox - معرفی دوره

یکی از مدرسین تیم TryHackBox ( اقای حسین نائیجی ) ضبط دوره Network+ رو شروع کرده و اولین و دومین ویدئو آماده شده.


برای تهیه این دوره از زیر استفاده شده است :
📘 CompTIA Network+ Study Guide
🎯 N10-009


اما قبل از اینکه ضبط ادامه دوره رو شروع کنیم، می‌خوایم اول نظر خودتون رو بدونیم.
ویدئو رو ببینید و صادقانه بهمون بگید:

🔹 نحوه تدریس و توضیح مطالب چطوره؟
🔹 سرعت صحبت و بیان مدرس مناسبه؟
🔹 کیفیت صدا و تصویر قابل قبوله؟
🔹 این سبک تدریس رو برای ادامه دوره می‌پسندید؟


اگر جایی ایراد داره، راحت بگید.

حتی اگر فکر می‌کنید این سبک آموزش مناسب نیست، دوست داریم بدونیم چرا.
فعلاً تعداد ویدئوهای زیادی ضبط نشده؛
برای همین فیدبک شما میتونه مستقیماً روی ادامه تولید این دوره تأثیر بذاره.


پس ویدئو رو ببینید و بهمون بگید:

ادامه بدیم؟


اگر آره، چه چیزی رو بهتر کنیم؟ 👇
منتظر فیدبک ‌تون هستیم.


@TryHackBox
@TryHackBoxOfficial
@AiTHB
@RadioZeroPod
#NetworkPlus #CyberSecurity #Networking
  • ❤ 17
Post #3180 1.8K
🔎 Google Dork Challenge | Exposed Files

یه Google Dork ساده، ولی با چندین Extension که هرکدوم میتونن داستان متفاوتی داشته باشن.

اگر قرار باشه فقط یک مورد رو برای بررسی در یک Authorized Security Assessment انتخاب کنی، کدوم رو انتخاب میکنی؟


log | env | conf | bak | git | htpasswd | json

🎯 سؤال فقط این نیست که کدوم خطرناک‌ تره؛ مهم اینه که چرا.

این بار Challenge رو بردیم روی LinkedIn تا ببینیم کدوم انتخاب بیشترین بحث رو راه میندازه.


👇 پست کامل و شرکت در Challenge:
https://lnkd.in/p/dvxhScMM

منتظریم ببینیم انتخابت چیه.


@TryHackBox
@TryHackBoxOfficial
@RadioZeroPod
@AiTHB

#TryHackBox #CyberSecurity #GoogleDorking
  • 🔥 2
Post #3179 1.24K

Forwarded from Try Hack Box

⭕️ دیگر کانال ها و شبکه های اجتماعی ما را دنبال کنید :


💠 کانال های تلگرام ما :

🔶 آموزش تست نفوذ و Red Team
🆔
@TryHackBox

🔶 رودمپ های مختلف
🆔
@TryHackBoxOfficial

🔶 داستان های هک
🆔
@TryHackBoxStory

🔶 آموزش برنامه نویسی
🆔
@TryCodeBox

🔶 رادیو زیروپاد ( پادکست ها )
🆔
@RadioZeroPod

➖➖➖➖➖➖➖➖➖➖➖➖➖➖➖➖
👥 گروه های پرسش و پاسخ

🔷 هک و امنیت
🆔
@TryHackBoxGroup
🔷 برنامه نویسی
🆔
@TryCodeBoxGroup

➖➖➖➖➖➖➖➖➖➖➖➖➖➖➖➖
🔴 اینستاگرام :
🔗
http://www.instagram.com/TryHackBox

🔵 یوتیوب :
🔗
https://youtube.com/@tryhackbox

🟠 گیت هاب ما :
🔗
https://github.com/TryHackBox/

🟣 لینکدین ما :
🔗 https://www.linkedin.com/company/tryhackbox-org
  • ❤ 4
Post #3178 1.3K

Forwarded from 

🧠 ذهنیت یک ردتیمر
#RedTeam

یک ردتیمر فقط ابزار یاد نمیگیرد.
مهم‌ترین مهارت، نوع تفکر است.


چند اصل مهم:

🔹 همیشه مثل مهاجم فکر کن.
ا🔹 TTPهای گروه‌های مهاجم را مطالعه کن.
🔹 همیشه در حال یادگیری باش.
🔹 فقط به آسیب‌ پذیری نگاه نکن؛ به کل مسیر حمله فکر کن.
🔹 امنیت فقط تکنولوژی نیست؛ انسان و فرآیند هم مهم هستند.


یک هکر که بداند چگونه سیستم را بشکند،
بهتر میداند چگونه آن را امن کند.

این تفاوت یک ردتیمر واقعی است.


@KavehOffSec
  • 👏 15
  • 👎 2
  • ❤ 1
Post #3177 1.72K
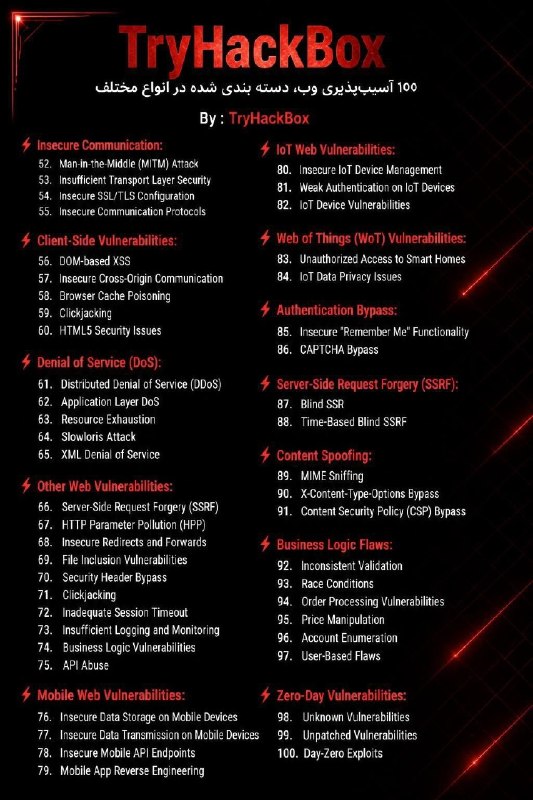
⭕ 100 آسیب پذیری وب دسته بندی شده در انواع مختلف

https://lnkd.in/p/dGAC7jAD

📌 اگر این نوع محتوا برای شما مفید است، با دنبال کردن صفحه LinkedIn TryHackBox و حمایت از طریق لایک و اشتراک‌گذاری، به رشد این مسیر کمک کنید.

اگر اسیب پذیری دیگری از قلم افتاده کامنت کنید .
LinkedIn #cybersecurity #امنیت_سایبری #تست_نفوذ | TryHackBox Org 100 آسیب‌پذیری وب، دسته‌ بندی شده در انواع مختلف به من اطلاع دهید اگر آسیب‌ پذیری دیگری را از قلم انداخته‌ ام؟ #CyberSecurity #امنیت_سایبری #تست_نفوذ
  • ❤ 11
Post #3175 2.05K
🔥 برای جمع‌ آوری اطلاعات سریع‌ تر

nuclei -list targets.txt -ai "Extract page title, detech tech and versions"

nuclei -list targets.txt -ai "Extract email addresses from web pages"

nuclei -list targets.txt -ai "Extract all subdomains referenced in web pages"

nuclei -list targets.txt -ai "Extract all external resource URLs (CDNs, images, iframes, fonts) from HTML"

nuclei -list targets.txt -ai "Extract social media profile links from web pages"

nuclei -list targets.txt -ai "Extract links pointing to staging, dev, or beta environments from HTML"

nuclei -list targets.txt -ai "Extract all links pointing to PDF, DOCX, XLSX, and other downloadable documents"


کدوم دستور Nuclei AI رو تست کردین که staging لینک یا ایمیل حساس رو شکار کرد؟ تجربتون رو کامنت کنین


@TryHackBox
  • ❤ 7
Post #3171 2.18K
دورک های مفید برای باگ هانترها که می‌توانند از آنها برای پیدا کردن اطلاعات حساس استفاده کنند: 👇🏻

📌 در:

https://lnkd.in/p/dF-jW4mR


اگر این نوع محتوا برای شما مفید است، با دنبال کردن صفحه LinkedIn TryHackBox و حمایت از طریق لایک و اشتراک‌گذاری، به رشد این مسیر کمک کنید.

@TryHackBox
#باگ_بانتی
LinkedIn #dork #google_dork #bugbounty | TryHackBox Org دورک های مفید برای باگ هانترها که می‌توانند از آنها برای پیدا کردن اطلاعات حساس استفاده کنند: 👇🏻 #Dork #google_dork #bugBounty
  • 👍 7
  • ❤ 1
Post #3169 2.1K
چه پسوردهای ناامنی را استفاده کرده‌اید یا از همکارانتان شنیده‌اید؟

در قسمت نظرات به اشتراک بگذارید 👇


هدف فقط افزایش آگاهی امنیتی است
  • 🔥 4
Post #3168 3.1K
🔥 نکته‌ای برای باگ بانتی: بایپس احراز هویت 

بسیاری از توسعه‌ دهندگان بر روی محافظت‌ های پیچیده در قسمت جلویی (فرانت‌اند) تمرکز می‌کنند، در حالی که قسمت پشتی (بک‌اند) را کاملاً باز می‌ گذارند.

بررسی‌ های سریع که نتیجه‌ بخش هستند:

1. دسترسی مستقیم به بخش مدیریت
   تلاش کنید تا به آدرس‌ های  /admin
،  /dashboard،  /panel،  /cp بدون ورود به سیستم دسترسی پیدا کنید.

   اغلب، هیچ تغییر مسیری (redirect) یا بررسی احراز هویت مناسبی وجود ندارد.

2. بایپس احراز هویت دو مرحله‌ای (2FA)

   - با تغییر درخواست، مرحله‌ی 2FA را دور بزنید (پارامتر 2fa را حذف کنید یا آن را روی true تنظیم کنید).

   - پس از اولین مرحله‌ی موفق، درخواست ورود به سیستم را دوباره ارسال کنید.

   - سعی کنید از پارامترهایی مانند ?bypass=1 یا پارامترهای پنهان مشابه استفاده کنید.

3. افشای توکن بازنشانی رمز عبور

   بررسی کنید که آیا توکن بازنشانی رمز عبور در پاسخ JSON، کد منبع صفحه یا ایمیل تأییدیه قبل از کلیک کاربر بر روی لینک، نمایش داده می‌شود یا خیر.

نکته‌ی مهم: این باگ‌ های "ساده" بسیار رایج‌ تر از اکسپلویت‌ های پیچیده هستند و اغلب منجر به آسیب‌پذیری‌ های حیاتی و بانتی های خوبی می‌ شوند.

آنها را در ابتدای هر برنامه تست کنید.


علاقه خود را به این پست ها با 🔥 نشان دهید.

@TryHackBox
#باگ_بانتی
  • 🔥 26
  • ❤ 2
  • 👍 1
Post #3167 3.72K
🛡️ا : AMSI Bypass و چالش‌های اجرای PowerShell در محیط‌های ویندوزی

یکی از چالش‌ های مهم در محیط‌ های Windows، درک مکانیزم‌ های دفاعی مانند AMSI (Antimalware Scan Interface) و سیاست‌های اجرایی PowerShell است.

در این پست بررسی کردیم:

🔹 ا : AMSI چیست و چرا بسیاری از تکنیک‌ها و ابزارها بدون در نظر گرفتن آن شناسایی می‌شوند؟
🔹 مهاجمان چگونه با محدودیت‌های امنیتی PowerShell مواجه می‌شوند؟
🔹 روش‌های رایج بررسی و عبور از مکانیزم‌های دفاعی
🔹 نکات مهم اجرایی و همچنین دیدگاه‌های دفاعی برای شناسایی و مقابله

📌 مطالعه کامل در:
https://lnkd.in/p/ds-fzfjj

اگر این نوع محتوا برای شما مفید است، با دنبال کردن صفحه LinkedIn TryHackBox و حمایت از طریق لایک و اشتراک‌گذاری، به رشد این مسیر کمک کنید.
منتظر مطالب تخصصی‌ تر، تحقیقات امنیتی، پادکست‌ ها و محتوای آموزشی جدید باشید.

#TryHackBox #CyberSecurity #PowerShell #AMSI #RedTeam #WindowsSecurity #InfoSec
LinkedIn #redteam #amsi #powershell #defenseevasion #activedirectory #cybersecurity #blueteam | TryHackBox Org بایپس AMSI & Defense Evasion 🛡️ اولین قدم در Red Team: بایپس مکانیزم‌ های دفاعی ویندوز یکی از اولین چالش‌ های هر Red Teamer در محیط‌ های ویندوزی، مقابله با AMSI (Antimalware Scan Interface) و سیاست‌ های اجرایی PowerShell است. 📌 چرا AMSI مهمه؟ AMSI یک…
  • 🔥 5
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →