TGViewer
Try Hack Box Try Hack Box @tryhackbox · 6.92K subscribers
Post #2795 1.49K
#reverse #guide
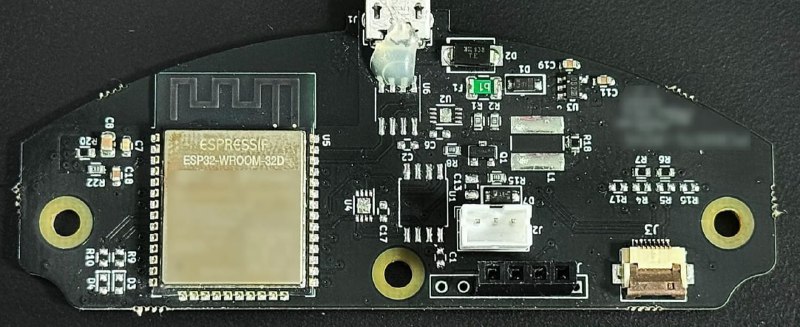
ریورس و تحلیل امنیتی سیستم خانه هوشمند مبتنی بر ESP32

هدف اصلی پروژه، دسترسی به کنترل از راه دور دستگاه و یکپارچه‌سازی آن با Home Assistant است.

اما برای رسیدن به این هدف باید چند مرحله پیچیده را پشت سر گذاشت از جمله:
⦁ آنالیز اپلیکیشن موبایل مربوطه
⦁ بازکردن فیزیکی دستگاه
⦁ ریورس مهندسی (reverse engineering)
⦁ تحلیل رمزنگاری (cryptographic analysis)

این مراحل کمک می‌کنند عملکرد سیستم و پروتکل‌های امنیتی آن به‌طور دقیق بررسی شود و راه دسترسی امن و کامل به کنترل از راه دور فراهم شود.

لینک
@TryHackBox
  • 👍 6
More from @tryhackbox
  1. Oct 1, 2026📚 مجموعه کتابهای کاربردی در دنیای امنیت 📖 کتابچه "Mimikatz: تسلط عملی بر تکنیک‌های پیشرف…
  2. Sep 28, 2026🔖 فقط یه FOFA dork ساده که خودم ساختم رو دراپ میکنم تا همه نسخه‌های vulnerable Grafana رو…
  3. Sep 28, 2026درود خدمت دوستان گرامی بنده اینجا روی حملات اکتیو دایرکتوری و مباحث ردتیم تمرکز خواهم کرد…
  4. Sep 28, 2026CVE یعنی چی؟ احتمالاً وقتی درباره یک آسیب‌ پذیری میخونی، اولین چیزی که میبینی یک شماره شبی…
  5. Sep 27, 2026ویندوز از هر عکسی که تا حالا پاک کردی، یه تصویر کوچک (thumbnail) نگه میداره. این تصاویر دا…
  6. Sep 27, 2026📌 راهنمای فنی آسیب‌پذیری‌ های Unauthenticated (JIRA) ده مورد CVE کلیدی همراه با روش تشخیص…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →