TGViewer
Channel Public Channel
true_security

true_security

@true_sec

автор и владелец Zer0Way -@Nu11ed09
Subscribers
2.44K
Photos
42
Videos
4
Links
56

Showing posts older than #131 · Back to latest

Older Posts 14 shown
Post #130 2.69K
image_2025-06-25_23-42-06.png9.8 KB
вот вам тоже страшный страшный зирозирозироудей lpe в rustdesk.exe который ищет cmd.exe рядом с собой (..\AppData\Local\rustdesk\cmd.exe). Если запустите rustdesk от system то cmd.exe точно запустится от system))))
  • 😁 14
Post #129 2.8K
image_2025-06-25_23-31-34.png24.8 KB
сижу ломаю голову по поводу CVE-2025-49144, тестирую и думаю откуда там возьмется system? мы сами запускаем бинарь от имени администратора и дочерний бинарь regsvr32.exe так же будет запущен от имени пользователя с привилегиями админа...откуда system? Тестил кто? как из админа в system попасть понятно, но так как описывают сразу в system вроде не получается? с чего это вообще lpe если мы запускаем от имени админа (binary planting чистой воды)?
  • 😁 3
Post #128 3.05K
Post #127 3.02K
В связи с повышением стоимости утечек ПДН... срочно разыскиваю сотрудников ИБ ФССП РФ или же их куратора.
  • 😁 9
Post #126 3.26K
Риторический вопрос, зачем Тензор (сбис) при установке своих продуктов добавляет каталоги и бинари в исключения Defenderа?
powershell -executionpolicy bypass -command add-MpPreference -ExclusionPath C:\Program Files (x86)\Tensor Company Ltd\Saby Plugin\sbis3plugin.exe

powershell.exe -NonInteractive -WindowStyle Hidden -Command "Add-MpPreference -ExclusionPath 'C:\Program Files (x86)\СБИС Престо'"

powershell -executionpolicy bypass -command add-MpPreference -ExclusionPath '%ProgramData%\Sbis3Plugin
  • 😁 17
  • ❤ 4
  • 👍 2
Post #125 3.36K
название каждой главы как вид искусства. Оценка критичности и стоимости активов через ransomware )))
  • 😁 12
  • 🔥 2
Post #122 2.93K

Forwarded from Ever Secure (Aleksey Fedulaev)

Друзья, это свершилось! 😱✨

Честно? Мы сами до конца не верили, что этот день настанет... но она — в печати!
Да-да, наша книга теперь существует в реальном, бумажном формате 📖🔥

Уже завтра мы забираем первую партию, и поверьте, она выглядит круче, чем мы ожидали!
А совсем скоро вы тоже сможете её заказать — предзаказ уже на подходе 👀

Следите за новостями, будет кое-что интересное… Может быть, даже небольшой сюрприз для первых заказов?🤔

👀@ever_secure
  • 🔥 17
  • 👍 4
  • ❤ 1
  • 😁 1
Post #120 3.18K
true_security Это отдельный котел в аду, такого много:)
@test_deive_MPSIEM например, линки не валид, но все-таки канал с линком на открытую гугл таблицу с доступом к стендам ) (pt снесли канал)
  • 😁 8
Post #119 3.1K
BritLab Утечка данных у системного интегратора: как НЕ надо работать с SIEM Хотите знать, как НЕ надо работать с данными? Сегодня у нас поучительная история об одном системном интеграторе (название опустим из этических соображений), который специализируется на: 1️⃣…
Это отдельный котел в аду, такого много:)
Post #118 3.02K

Forwarded from BritLab

Утечка данных у системного интегратора: как НЕ надо работать с SIEM

Хотите знать, как НЕ надо работать с данными? Сегодня у нас поучительная история об одном системном интеграторе (название опустим из этических соображений), который специализируется на:
1️⃣ Защите информации
2️⃣ Интеграции и оптимизации бизнес-процессов
3️⃣ Полном цикле техподдержки

Дела у компании, видимо, настолько прекрасны, что сотрудники решили добавить щепотку экстрима в рутину кибербезопасности и настроили алерты из SIEM прямиком в Telegram 🫡.

Что публиковалось?
🔸 IP-адреса + FQDN хостов
🔸 Имена учетных записей
🔸 Даты инцидентов + их описание
🔸 Ссылки на инциденты

Что пошло не так?
Вместо приватного чата оповещения прилетали в ПУБЛИЧНУЮ группу, которая и привлекла внимание BritLab.

Что было дальше?
1️⃣ После обнаружения утечки в группу было отправлено предупреждение о том, что группа публичная и её содержимое может увидеть любой пользователь сети + рекомендации (см. скрин).
2️⃣Через минуту аккаунт, отправивший предупреждение, заблокировали.
3️⃣Ещё через минуту группу сделали приватной (или удалили).

Вывод
Берегите свои данные, особенно если работаете в сфере ИБ и отвечаете не только за себя, но и за клиентов! Клиенты доверяют вам данные, а не право на слив в публичные чаты.

Если вы обнаружите подобные утечки, не забывайте сразу сообщать о них администраторам каналов.

@ru_vm #BritLab #УтечкаДанных #InfoSec
  • 🔥 11
  • 👏 3
  • ❤ 1
  • 😁 1
Post #113 8.35K
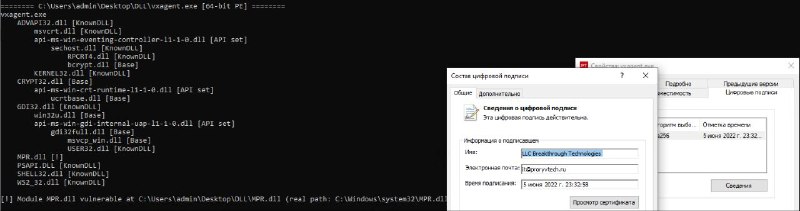
По следам подмены файлов при обновлении на vipnet клиентах (пост), про уязвимости dll hijacking захотелось написать. Что это и с чем это едят можно прочитать тут и просто в гугле. Проблемы с подменой dll есть не только у vipnet, проблемы у многих вендров поИБэ. Примеры на скринах с уязвимыми подписанными бинарями: Клиент VPN Код Безопасности, EDR агент Positive Technologies, антивирус Dr.Web...Ну и чтобы не кукарекали про Российское горе ИБ....checkpoint там же. Проблема намного больше чем кажется...
  • 🔥 16
  • ❤ 3
  • 👍 3
  • 👏 3
Post #108 3.57K
В последнее время стали пугать страшными уязвимостями с утечками ntlm хэшей. Не совсем понятно с чем связана эта истерия, жили же до этого как то.... По следам уже нашумевшей по всем иб чатикам CVE-2025-24071 (с рейтингом аж целых 7.5) ловите видос от меня с очередным "зиродеем" ntlm hash leak через lnk файл. Этого добра в винде навалом
  • 🔥 8
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →