TGViewer
Channel Public Channel
Threat Signal

Threat Signal

@threatsignal

Every signal tells a story , I connect the dots...

My EDB : https://www.exploit-db.com/?author=11238
My Blog : https://medium.com/@aryanchehreghani
Github : https://github.com/AryanChehreghani
Subscribers
1.41K
Photos
38
Videos
10
Links
16
Recent Posts 14 shown
Post #247 344
🧪 OWASP Top 10 for LLM Applications
⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project
⬅️ بخش سوم : آسیب پذیری ها| قسمت 4 پارت 5
⬅️گسترش اثر حمله :
از پاسخ منحرف تا عمل نامجاز - زنجیرهٔ تزریق میان چند مرحله - ماندگاری تزریق در حافظه - نشت اطلاعات با هدایت مدل - اثر نمایش خروجی در مرورگر و ابزارها
Prompt Injection:
From Misaligned Response to Unauthorized Action
Multi-Stage Injection Chain
Persistent Memory Injection or Injection Persistence in Memory
Model-Guided Data Exfiltration
Output Rendering Effects in Browser and Tools
💻@ThreatSignal
Post #244 1.1K
🌟چند تا باگ جذاب روی هوش مصنوعی Mori زدم ، کار به جایی رسید که موری تبدیل شد به Mori Dark !
😃حدودا 3000 کسب و کار طبق گفته خود موری از اون استفاده میکنن و در تصویر میتونید مشاهده کنید .
💻اینو دوستم برام فرستاد بنده خدا فکر کنم با دیدن این دیگه برای من مدل نفرسته یکی از باحال ترین باگ هایی که روش زدم Indirect Prompt Injection بود اما تا جایی که تونسته بودن محدودش کرده بودن با این حال Trace مستقیم تأیید شد و وارد query expansion شد که بعدش به آرگومان ها منتقل شد تازه تست های سنگین هم روش نزدم.
💻@ThreatSignal
Post #241 1.07K
Threat Signal 🧪 OWASP Top 10 for LLM Applications ⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project ⬅️ بخش سوم : آسیب پذیری ها| قسمت 4 پارت 3 ⬅️مسیر های ورودی : سطوح ورود تزریق غیرمستقیم - تزریق در بازیابی اسناد یا RAG - محتوای مهاجم…
🧪 OWASP Top 10 for LLM Applications
⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project
⬅️ بخش سوم : آسیب پذیری ها| قسمت 4 پارت 4
⬅️روش های تغییر رفتار : جعل نقش و ادعای اختیار - بهانهٔ عیب‌یابی و تغییر قالب پاسخ - چندزبانه‌بودن و کدگذاری دستور - تقسیم دستور میان چند بخش - هدایت تدریجی در چند نوبت گفت‌وگو - الگودهی با نمونه‌های متعدد - جست‌وجو و بهینه‌سازی ورودی مهاجم
Prompt Injection:
Role impersonation and authority assertion
Pretext for troubleshooting and response format modification
Multilingualism and command encoding
Dividing the command into multiple parts
Gradual guidance over multiple conversation turns
Patterning with multiple examples
Searching and optimizing the attacker's input
💻@ThreatSignal
Post #237 1.06K
Threat Signal 🧪 OWASP Top 10 for LLM Applications ⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project ⬅️ بخش سوم : آسیب پذیری ها| قسمت 4 پارت 2 ⬅️مرز اعتماد بین منبع اطلاعات و صاحب اختیار - تفاوت میان خطای مدل ، تزریق ، جیلبریک ، سه مشخصه…
🧪 OWASP Top 10 for LLM Applications
⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project
⬅️ بخش سوم : آسیب پذیری ها| قسمت 4 پارت 3
⬅️مسیر های ورودی : سطوح ورود تزریق غیرمستقیم - تزریق در بازیابی اسناد یا RAG - محتوای مهاجم در سامانه داخلی - تزریق در نتیجه و توضیح ابزار - تزریق چند رسانه ای در تصویر و صدا - دستور های پنهان و نویسه های نامرئی
Prompt Injection:
Indirect injection entry levels
Injection in document retrieval or RAG
Attacker content in internal system
Injection in result and Tool description
Multimedia injection in image and audio
Hidden commands and invisible characters
💻@ThreatSignal
Post #236 1.1K
Threat Signal 🧪 OWASP Top 10 for LLM Applications ⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project ⬅️ بخش سوم : آسیب پذیری ها| قسمت 4 پارت 1 ⬅️ معنی و انواع تزریق دستور آشنایی با انحراف و تفاوت شکست امنیتی Prompt Injection: Direct Prompt…
🧪 OWASP Top 10 for LLM Applications
⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project
⬅️ بخش سوم : آسیب پذیری ها| قسمت 4 پارت 2
⬅️مرز اعتماد بین منبع اطلاعات و صاحب اختیار - تفاوت میان خطای مدل ، تزریق ، جیلبریک ، سه مشخصه برای توصیف هر تزریق
Prompt Injection:
The trust boundary between an information source and authority
Difference between, model error, injection and jailbreak
Three properties for describing an injection
💻@ThreatSignal
Post #235 1.29K
Threat Signal 🧪 OWASP Top 10 for LLM Applications ⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project ⬅️ بخش دوم : مفاهیم پایه | قسمت 3 ⬅️معماری مدل ها به ترتیب پیش نیاز : Tokenizer & Embedding Matrix Token Stream Unification _ 2 Neural…
🧪 OWASP Top 10 for LLM Applications
⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project
⬅️ بخش سوم : آسیب پذیری ها| قسمت 4 پارت 1
⬅️ معنی و انواع تزریق دستور آشنایی با انحراف و تفاوت شکست امنیتی
Prompt Injection:
Direct Prompt Injection
Indirect Prompt Injection
💻@ThreatSignal
Post #230 1.44K
Threat Signal 🛡مدت‌هاست روی یک سؤال مشخص در امنیت هوش مصنوعی کار می‌کنم ، آیا برای تحلیل امنیت یک سیستم هوشمند، دانستن نام آسیب‌پذیری یا نوع حمله کافی است؟ ⬅️سیستم‌های هوشمند امروز فقط یک مدل نیستند؛ داده، حافظه، RAG، Agent، ابزارها، زیرساخت، انسان و سطوح مختلف اختیار در…
🧛OSAFIS PromptLab
👢یک لابراتوار آموزشی برای بررسی رفتار مدل‌های زبانی و آشنایی عملی با امنیت سامانه‌های مبتنی بر هوش مصنوعی
✅این محیط شامل ۲۰ سناریوی عملی و ۴ معماری دفاعی است و امکان مقایسهٔ واکنش مدل به یک ورودی در شرایط مختلف را فراهم می‌کند. کاربر می‌تواند سختی چالش‌ها را تنظیم کند، مسیر اجرای آزمایش را ببیند و گزارش پیشرفت خود را ذخیره کند
✅موضوع سناریوها شامل تزریق پرامپت، ورودی‌های غیرمستقیم، بازیابی اطلاعات و تعامل با ابزارهاست. تمرکز لابراتوار بر فهم سازوکار هر سناریو و تأثیر دفاع‌ها بر نتیجهٔ آزمایش است
✅لابراتوار PromptLab روی کامپیوتر شخصی و با مدل محلی اجرا می‌شود؛ برای ویندوز، مک و لینوکس آماده شده و از فارسی، انگلیسی، چینی، روسی و عربی پشتیبانی می‌کند
🌟دریافت و راهنمای نصب
💭پیشنهادها و گزارش مشکلات برای بهبود نسخه‌های بعد:
💎report@osafis.org
🌐https://t.me/OSAFIS
🌍https://osafis.org
Post #226 1.47K
🔩 FERRUM NOCTIS v1.0.0 Industrial Cybersecurity Platform
🖤یک پلتفرم جامع امنیت سایبری برای زیرساخت‌های OT / ICS / SCADA است که برای شناسایی، تحلیل، پایش و ارزیابی امنیت شبکه‌ها و تجهیزات صنعتی توسعه داده شده است.
🖤این پلتفرم قابلیت‌های Asset Discovery، ICS/OT Scanning، Deep Port Analysis، Security Analysis، Asset Management، Network Topology، Monitoring و Central Dashboard را در یک اکوسیستم واحد ترکیب می‌کند.
🖤 در قلب پروژه، یک لایه‌ی AI تخصصی امنیت صنعتی قرار دارد که با پشتیبانی از مدل‌های مختلف امکان تحلیل یافته‌های امنیتی و داده‌های OT را حتی در محیط‌های حساس و ایزوله فراهم می‌کند.
🖤همچنین بخش SCADA Simulation امکان شبیه‌سازی گرافیکی تجهیزات و سناریوهای صنعتی را برای تحقیق و ارزیابی امنیتی فراهم می‌کند.
🖤درواقع FERRUM NOCTIS یک Port Scanner معمولی نیست؛ هدف آن ساخت یک پلتفرم کامل Industrial Cybersecurity در سطح محصولات Enterprise است.
🖤 از نظر کلاس محصول و دامنه‌ی هدف، Claroty و Dragos دو رقیب/مرجع اصلی جهانی FERRUM NOCTIS محسوب می‌شوند.
🖤به احتمال زیاد بزودی در کانال Ping با کمک جناب آقای مهندس علی کیائی‌فر به یک محصول قابل ارائه تبدیل خواهد شد .
💻@ThreatSignal
Post #222 1.36K
Threat Signal 🧪 OWASP Top 10 for LLM Applications ⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project ⬅️ بخش دوم : مفاهیم پایه | قسمت 3 ⬅️معماری مدل ها به ترتیب پیش نیاز : Tokenizer & Embedding Matrix Token Stream Unification _ 2 Neural…
💤یادتون هست زمانی یکسری لابراتوار وجود داشتن مثل Juice Shop و DVWA و... که تست میزدید؟ دارم یک نسخه عین همون رو براتون درست میکنم قسمت بعدی یعنی Prompt Injection آماده شده اما میخوام قشنگ همه چیز رو یاد بگیرید طبق استاندارد تست کنید با خیال راحت در یک محیط امن و متن باز حتی قابل توسعه برای خودتون
نکته بعدی اینکه براتون جایزه هم آماده کردم و در پایان دوره برای دانشجو های موفق ارسال میشه.
💻@ThreatSignal
Post #220 1.42K
🛡مدت‌هاست روی یک سؤال مشخص در امنیت هوش مصنوعی کار می‌کنم ، آیا برای تحلیل امنیت یک سیستم هوشمند، دانستن نام آسیب‌پذیری یا نوع حمله کافی است؟
⬅️سیستم‌های هوشمند امروز فقط یک مدل نیستند؛ داده، حافظه، RAG، Agent، ابزارها، زیرساخت، انسان و سطوح مختلف اختیار در کنار یکدیگر قرار می‌گیرند. در چنین سیستمی مسئله فقط این نیست که «چه حمله‌ای اتفاق افتاد»؛ باید بتوان مشخص کرد چه چیزی قرار بود محافظت شود، چه کسی چه اختیاری داشت، چه قرارداد امنیتی نقض شد، شکست چگونه در سیستم منتشر شد و چه شواهدی آن را اثبات می‌کنند.
از اواسط ۲۰۲۵ روی این مسئله تحقیق کردم و نتیجه این مسیر به پروژه‌ای رسید به نام:
🚨OSAFIS (Open Security Assessment Framework for Intelligent Systems)
⬅️یک چارچوب پژوهشی باز برای تحلیل و ارزیابی امنیت سیستم‌های هوشمند و خودمختار، OSAFIS قرار نیست صرفاً فهرست دیگری از آسیب‌پذیری‌ها باشد هدفش ارائه یک مدل تحلیلی برای نگاه کردن به ساختار شکست امنیتی در کل سیستم است (framework for asking better questions about AI security)
⬅️نسخه اولیه پروژه و مستندات آن اکنون منتشر شده است:
🌍https://osafis.org
Post #218 2.45K
⚠️ سازمان‌ها، صرافی‌ها، بانک‌ها، شرکت‌ها، کانال‌ها و... در کشور و خارج کشور چطور دارن مورد نفوذ قرار میگیرن؟
⚠️هدف Info S t e a le r چیه؟
🗂️اعتبار نامه ها یا ZIP L o g ها چی هستن؟
💵کیف پول‌ها (Walletها) چطور به سرقت می‌رن؟
✈️کانال‌های تلگرام چطور مورد نفوذ قرار می‌گیرن؟
⚠️یک صرافی یا پلتفرم بزرگی مثل نوبیتکس یا اسنپ‌فود چطور ممکنه دچار رخداد امنیتی بشه؟
⚠️تحلیل من از روش نفوذ به شبکه خبری ایران اینتر نش نال و...
🔑سرقت کوکی و Session H ij ac ki ng چیه؟
⚠️همچنین به کمبودها و مشکلات اساسی امنیت سایبری در کشور اشاره کردم و تمام مطالب با هدف آگاهی‌رسانی، شناخت تهدیدات و افزایش سطح امنیت تهیه شده‌اند.
💻@ThreatSignal
Post #217 2.43K
Threat Signal Photo
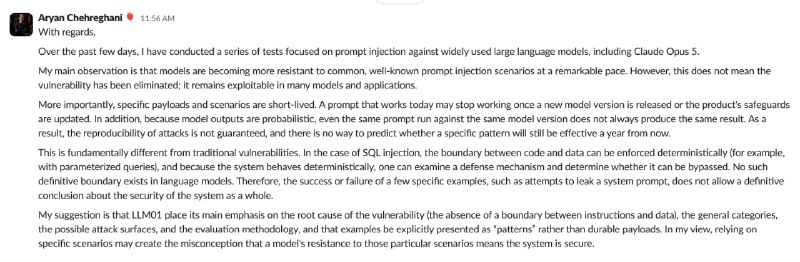
💻مشکلات زیادی شناسایی کردم و چند نکته به OWASP گزارش کردم :
من طی چند روز گذشته، مجموعه‌ای از تست‌ها را با تمرکز بر پرامپت اینجکشن روی مدل‌های زبانی پرکاربرد، از جمله Opus 5، انجام داده‌ام.
مشاهده‌ی اصلی من این است که مدل‌ها با سرعت چشمگیری در برابر سناریوهای رایج و شناخته‌شده‌ی پرامپت اینجکشن مقاوم‌تر شده‌اند. با این حال، این به معنای از بین رفتن این آسیب‌پذیری نیست و در بسیاری از مدل‌ها و اپلیکیشن‌ها همچنان قابل بهره‌برداری است.
نکته‌ی مهم‌تر این است که payloadها و سناریوهای مشخص عمر کوتاهی دارند. پرامپتی که امروز جواب می‌دهد، ممکن است با انتشار نسخه‌ی جدید مدل یا به‌روزرسانی لایه‌های محافظتی محصول دیگر کار نکند. علاوه بر این، به دلیل احتمالی بودن خروجی مدل‌ها، حتی یک پرامپت ثابت روی یک نسخه‌ی ثابت از مدل هم همیشه نتیجه‌ی یکسانی نمی‌دهد. در نتیجه، بازتولیدپذیری (Reproducibility) حمله‌ها تضمین‌شده نیست و نمی‌توان پیش‌بینی کرد که یک الگوی مشخص تا یک سال آینده همچنان مؤثر باقی بماند.
این وضعیت با آسیب‌پذیری‌های سنتی تفاوت اساسی دارد. در SQL Injection می‌توان مرز میان کد و داده را به‌طور قطعی برقرار کرد (برای مثال با Parameterized Query)، و چون رفتار سیستم قطعی است، با بررسی سازوکار دفاعی می‌توان مشخص کرد که آیا قابل دور زدن است یا نه. در مدل‌های زبانی چنین مرز قطعی‌ای وجود ندارد. بنابراین موفق یا ناموفق بودن چند نمونه‌ی مشخص، مانند تلاش برای نشت System Prompt، درباره‌ی امنیت کل سیستم نتیجه‌ی قطعی به دست نمی‌دهد.
پیشنهاد من این است که در LLM01، تأکید اصلی بر ریشه‌ی آسیب‌پذیری (نبودن مرز میان دستور و داده)، دسته‌بندی‌های کلی، سطوح حمله‌ی ممکن و روش ارزیابی باشد، و مثال‌ها صراحتاً به‌عنوان «الگو» معرفی شوند، نه payloadهای ماندگار. به نظر من تکیه بر سناریوهای مشخص ممکن است این برداشت نادرست را ایجاد کند که مقاوم بودن مدل در برابر همان سناریوها به معنای امن بودن سیستم است.

پ.ن:با چیزهایی که تا اینجای دوره یاد گرفته‌اید، به راحتی معنی این متن را متوجه می‌شوید.
💻@ThreatSignal
Post #216 3.55K
Threat Signal 🧪 OWASP Top 10 for LLM Applications ⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project ⬅️ بخش اول: مقدمه | قسمت 2 از 2 ⬅️ تغییر Mindset و یادگیری مفاهیم : Code & Data Separation Token Stream Unification Lack of Structural…
🧪 OWASP Top 10 for LLM Applications
⬅️اولین دوره تخصصی LLM Security در ایران، مبتنی بر چارچوب OWASP GenAI Security Project
⬅️ بخش دوم : مفاهیم پایه | قسمت 3
⬅️معماری مدل ها به ترتیب پیش نیاز :
Tokenizer & Embedding Matrix
Token Stream Unification _ 2
Neural network
Transformer
Self-Attention
Abstract Syntax Tree (AST)
Boundary Delusion{Tagging Failure}
💻@ThreatSignal
Post #202 2.91K
🔴شرکت Anthropic یه گزارشی منتشر کرده که بعد از خوندنش واقعاً ذهنم بدجور درگیر شد، نشستم تقریباً ۶۵ درصد این گزارش رو خوندم ولی اتفاقی که افتاد اینه که بعد از خوندن بعضی قسمت‌ها متوجه چیزایی شدم که آتیش از مغزم رفت
نمی‌دونم اسم این گزارش رو چی باید بذارم ولی حداقل توی مواردی که مربوط به Cyber Security میشه با یه سری چیزای خیلی عجیب و قابل‌توجه روبه‌رو شدم، مثلاً توی GTG-3005 که مربوط به یه شناسایی نظامی بوده، یه شخص دنبال آسیب‌پذیری توی سیستم‌های کشتی بوده، فهرست‌بندی CVEهای شناخته‌شده توی پایانه‌های VSAT دریایی، تجهیزات ارتباطی Cisco و محصولات کنترل صنعتی و کلی چیز دیگه که مستقیم منو برد سمت همون حمله سایبری اخیر به کشتی‌ها .
📎Link : https://www.anthropic.com/threat-intelligence-report-september-2026
💻@ThreatSignal
Older posts →

About this channel

How can I read @threatsignal without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Threat Signal: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Threat Signal have?
Threat Signal (@threatsignal) has 1.41K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Threat Signal know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →