
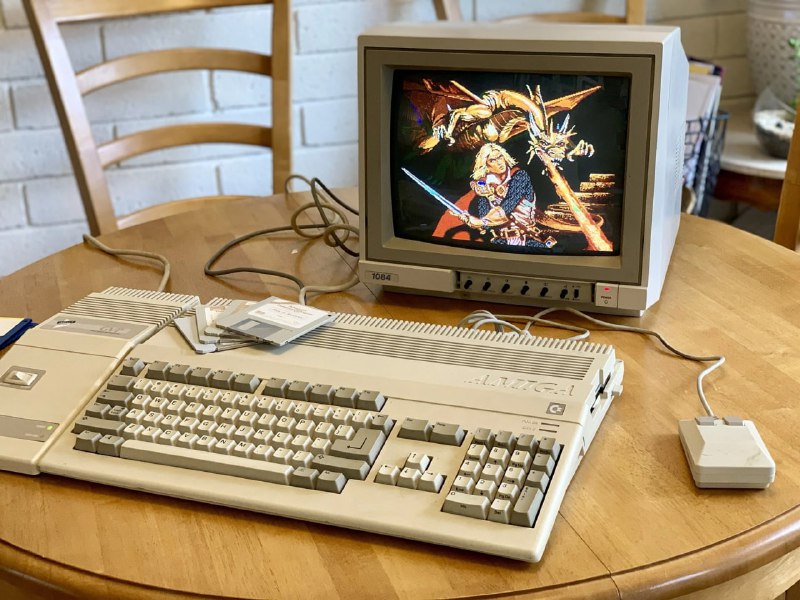

• Так вот, в ноябре 1987 года команда Swiss Cracking Association, которая "специализировалась" на снятии защиты с лицензионного ПО, выпустила первый в мире вирус для Amiga. Вирус мог храниться либо на дискете, либо в RAM включенного компьютера.
• Вредоносный код, изначально находящийся в загрузочном секторе дискеты, загружался в оперативную память и прописывал свое тело в boot-сектора всех незащищенных от записи дисков, которые пользователь вводил в компьютер.
• Проявлялся вирус в виде следующей надписи на экране:
Something wonderful has happened
Your AMIGA is alive!!!
and, even better…
Some of your disks are infected by a VIRUS!!!
Another masterpiece of The Mega-Mighty SCA !!
• При этом "вирусный текст" выводился не при каждой загрузке с пораженной дискеты, а только 1 раз в 15 "теплых" перезапусков компьютера. Благодаря этому "инкубационному периоду" вероятность заражения нового устройства многократно возрастала.
• Несмотря на свою кажущуюся безобидность, вирус мог нанести реальный вред программам, дискеты с которыми имели собственные загрузчики. Переписывая себя на новый диск, вирус нарушал код boot-loader’а, вследствие чего программа переставала запускаться.
• Удалить вирус было достаточно просто: в случае с дисками, содержащими только файлы, требовалось дать команду "install", после чего boot-сектор полностью перезаписывался. Игру или программу "вылечить" было уже несколько сложнее: требовалось найти точно такой же, но "здоровый" диск и переписать содержимое его загрузочного сектора на зараженный.
• Крайне примечателен еще один факт: ASC был не просто вирусом, а вирусом-самоубийцей: разработчики "позаботились" о своих жертвах и вшили в программу функцию деактивации. Чтобы удалить вирус из памяти, нужно было удерживать кнопку
fire 1 устройства, подключенного в первый порт, во время перезагрузки. То есть, либо "огонь" на джойстике, либо левую кнопку мыши.• Чуть позже программист под ником
SaturnusTheInvincible создал специальную программу, которая помогла в борьбе с данным вирусом.• Кстати, вот по этой ссылке находится небольшая статья из журнала 1997 года. Обеспокоенный вирусной угрозой автор рассказывает читателям о работе с популярными антивирусными программами.
• Самые пытливые читатели могут даже ознакомиться на сайте SCA с исходным кодом вируса и некоторыми документами, касающимися его авторов.
#Разное