TGViewer
Channel Public Channel
infosecurity

infosecurity

@tg_infosec

Информационная безопасность, пентест и многое другое...

Сообщество в Max: https://vk.cc/cTinp8

Приобрести рекламное размещение: https://telega.in/c/tg_infosec

РКН: https://vk.cc/cN3VBI
Subscribers
26.8K
Photos
1.4K
Videos
79
Links
1.5K
Recent Posts 16 shown
Post #4717 965
• Недавно пересматривал курс от Андрея Созыкина по защищенным сетевым протоколам и решил найти дополнительный материал по протоколу TLS 1.3. В итоге нашел два очень крутых ресурса:

• https://tls13.xargs.org - это очень красивая и наглядная демонстрация работы протокола, начиная с первоначального соединения до его завершения. Каждый шаг детально описан, что позволяет в мельчайших подробностях изучить работу протокола TLS 1.3.

• https://tls.dxdt.ru/tls.html - огромная статья, автор которой актуализирует материиал на протяжении 11 лет. Тут можно найти буквально всё! Содержание следующее:

• Предназначение;
• Логика TLS;
• Первоначальное соединение (Handshake);
➡Сообщения Handshake TLS 1.2 (и ранее);
➡Сокращённый формат Handshake в TLS 1.2 (и раньше);
➡Повторное проведение Handshake.
• Предупреждения (Alert);
• Сеансовые ключи;
• Протокол Диффи-Хеллмана;
• TLS 1.3: первоначальное соединение (Handshake):
➡ClientHello 1.3;
➡ServerHello 1.3;
➡Защищённые сообщения Handshake в TLS 1.3;
➡Управление сеансовыми ключами в TLS 1.3;
➡Сокращённый вариант установления соединения (Handshake) в TLS 1.3;
➡Защита данных расширения SNI.
• Асимметричные криптосистемы, электронная подпись:
➡Криптосистема RSA;
➡Криптосистема ECDSA.
• Параметры криптосистем;
• Сертификаты;
• Шифры в TLS:
➡Шифр AES;
➡Шифр ChaCha20.
• Режимы шифрования;
• Коды аутентификации сообщений;
• Аутентифицированное шифрование - GCM и CCM;
• Защищённые записи TLS;
• Длины ключей и сочетание криптосистем;
• Основные направления атак на TLS:
➡TLS и постквантовая криптография;
➡Метаинформация о соединении;
➡Атаки со стороны сервисов.
• Приложение А. Конечные поля и эллиптические кривые в криптографии;
• Приложение Б. Применение TLS для защиты других протоколов;
• Приложение В. TLS и криптосистемы ГОСТ (ГОСТ-TLS).

#Сети #Разное
  • ❤ 7
  • ✍ 4
Post #4716 1.4K
• Интересное было время...

#Разное
  • 😁 14
  • ❤ 12
  • 🤣 2
  • 👍 1
Post #4713 1.65K
• В 1987 году был представлен по-настоящему доступный для потребителей ПК - Amiga 500 (на фото). Нюанс заключался в том, что эти компьютеры не имели жесткого диска. Единственным ПЗУ являлась микросхема Kickstart, содержащая в себе часть операционной системы компьютера. Предполагалось, что вторая "половина" AmigaOS будет загружена пользователем с дискеты. А игры и некоторый наиболее тяжеловесный софт и вовсе миновали запуск операционной системы и загружались с носителя напрямую. Соответственно, и "выходить" после игры было некуда: чтобы запустить другое приложение, требовалось перезагрузить компьютер кнопкой на блоке питания и вставить новую дискету.

• Так вот, в ноябре 1987 года команда Swiss Cracking Association, которая "специализировалась" на снятии защиты с лицензионного ПО, выпустила первый в мире вирус для Amiga. Вирус мог храниться либо на дискете, либо в RAM включенного компьютера.

• Вредоносный код, изначально находящийся в загрузочном секторе дискеты, загружался в оперативную память и прописывал свое тело в boot-сектора всех незащищенных от записи дисков, которые пользователь вводил в компьютер.

• Проявлялся вирус в виде следующей надписи на экране:

Something wonderful has happened
Your AMIGA is alive!!!
and, even better…
Some of your disks are infected by a VIRUS!!!
Another masterpiece of The Mega-Mighty SCA !!


• При этом "вирусный текст" выводился не при каждой загрузке с пораженной дискеты, а только 1 раз в 15 "теплых" перезапусков компьютера. Благодаря этому "инкубационному периоду" вероятность заражения нового устройства многократно возрастала.

• Несмотря на свою кажущуюся безобидность, вирус мог нанести реальный вред программам, дискеты с которыми имели собственные загрузчики. Переписывая себя на новый диск, вирус нарушал код boot-loader’а, вследствие чего программа переставала запускаться.

• Удалить вирус было достаточно просто: в случае с дисками, содержащими только файлы, требовалось дать команду "install", после чего boot-сектор полностью перезаписывался. Игру или программу "вылечить" было уже несколько сложнее: требовалось найти точно такой же, но "здоровый" диск и переписать содержимое его загрузочного сектора на зараженный.

• Крайне примечателен еще один факт: ASC был не просто вирусом, а вирусом-самоубийцей: разработчики "позаботились" о своих жертвах и вшили в программу функцию деактивации. Чтобы удалить вирус из памяти, нужно было удерживать кнопку fire 1 устройства, подключенного в первый порт, во время перезагрузки. То есть, либо "огонь" на джойстике, либо левую кнопку мыши.

• Чуть позже программист под ником SaturnusTheInvincible создал специальную программу, которая помогла в борьбе с данным вирусом.

• Кстати, вот по этой ссылке находится небольшая статья из журнала 1997 года. Обеспокоенный вирусной угрозой автор рассказывает читателям о работе с популярными антивирусными программами.

• Самые пытливые читатели могут даже ознакомиться на сайте SCA с исходным кодом вируса и некоторыми документами, касающимися его авторов.

#Разное
  • ❤ 8
  • 👍 3
Post #4711 1.47K

Forwarded from infosec

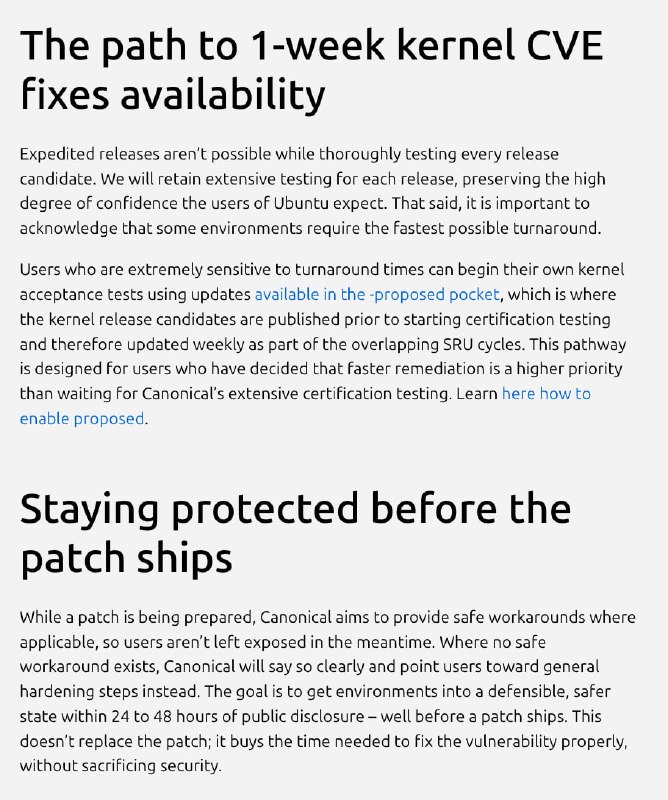
• Ubuntu переходит на еженедельные обновления ядра, потому что ИИ находит уязвимости в Linux быстрее, чем Canonical успевает выпустить исправления.

#Новости #Linux
  • 👍 19
  • 👀 3
Post #4710 1.65K
• Знаете как называется устройство, которое изображено на фото? Это детектор подделок Портера, в котором подозрительная купюра по сетке сравнивалась с настоящей банкнотой. Именно так раньше (в 1920-х г.) проверяли подлинность купюр.

• Дело в том, что до 1920-х годов даже самые большие объёмы денег считались вручную - силами работников банков. К примеру, центры учёта наличности Федеральной резервной системы США представляли собой мрачные помещения с решетками на окнах, где сотрудники, сидя за большими деревянными столами вплотную друг к другу, вручную пересчитывали и проверяли подлинность поступивших банкнот. Нужно было удостовериться, что в каждой полученной пачке денег ровно 100 купюр одного номинала, а проверка на подлинность осуществлялась на глаз в прямом смысле этого слова - подозрительную банкноту отправляли в устройство Портера, где ее тщательно сравнивали с подлинным образцом по сетке, оценивая совпадение рисунка. Такое вот было время...

• Кстати, в 1920-х годах появилась первая автоматическая сортировочная машина для банкнот. Устройство раскладывало стопку купюр в пачки по 100 банкнот. Как только в одном из выходных лотков набиралась сотня, машина останавливалась, а оператор отделял готовую пачку деревянной перегородкой и запускал сортировку вновь. И хотя машина иногда ошибалась, ее точность была гораздо выше, чем у профессиональных сортировщиков.

• Первое сортировочное устройство работало в Федеральной резервной системе США практически без изменений в конструкции вплоть до конца 1960-х годов. Вместе с механизмами в кэш-центрах ФРС продолжали работать люди-сортировщики. Новичок на этой должности обрабатывал в день около 15 мешков однодолларовых купюр. По мере накопления опыта человек получал доступ к купюрам больших номиналов, требовавших особого внимания при проверке на подлинность. Например, в Федеральном резервном банке Филадельфии работало 55 сортировщиков, из которых всего несколько человек были допущены к работе с 50- и 100-долларовыми банкнотами.

• Что касается современных сортировочных машин, то это сложнейшее устройство с простейшим интерфейсом. Например, с высокоскоростным сортировщиком Toshiba IBS-1000 справится любой человек после короткого двадцатиминутного обучения, так как все управление устройством происходит через сенсорный экран и очень лаконичный интерфейс.

• Деньги помещаются в приемный лоток. Загрузочный карман IBS-1000 вмещает 2000 купюр любых номиналов - это стопка высотой порядка 25 см. Только представьте себе такую кучу денег и прикиньте, сколько времени потребуется одному человеку, чтобы ее пересчитать и разложить по номиналам. Причем после ручного счета такую стопку денег хорошо бы пересчитать - даже при подсчёте сотни купюр легко ошибиться.

• Непрофессионал сможет пролистывать банкноты со скоростью 3 листа в секунду. Мастера пятипальцевого счета пролистывают 7-8 банкнот в секунду. Toshiba IBS-1000 безошибочно обрабатывает более 16 купюр в секунду, подсчитывая, переворачивая и сортируя их по номиналу и степени износа. Последнее очень важно, так как банкноты имеют три степени износа: "ATM" (отличное состояние, годные для банкоматов), "годные для выдачи через кассы банков" и "ветхие", отправляемые на утилизацию в шредерах. Статистика сортировки для учета сохраняется на сервер.

• Так что пока наличные будут в обороте - счетно-сортировочные машины будут востребованными во всех странах, где используют бумажные или пластиковые деньги.

#Разное
  • ❤ 7
  • 👍 7
Post #4709 2.05K
• Джун и его первая задача...

#Юмор
  • 🤣 43
  • 😢 5
Post #4707 1.83K
🎤Прослушка.

• Август 1945 года. Всесоюзная пионерская организация имени Владимира Ленина представила послу США Авеллеру Гарриману деревянную копию Великой печати Соединенных Штатов (на фото), в качестве символа дружбы между союзниками во Второй мировой войне. Герб повесили в кабинете американского посла в Москве (Спасо-Хаус). Вот только был один нюанс - в Герб был спрятан секретный жучок, благодаря которому осуществлялась прослушка...

• На протяжение 10 лет советской стороной велась кропотливая работа по плану внедрения уникального жучка, который не содержал никаких электронных компонентов и не требовал наличия батарей или какого-либо другого источника электропитания. Американцы окрестили жучок - the Thing (The Great Seal Bug (жучок в Большой печати США)). С Советской стороны операция прослушки носила кодовое название "Исповедь" и курировалось лично Сталиным и Берией.

• Сам жучок представлял собой ВЧ радиопередатчик оригинальной конструкции: не было собственного источника питания, не было подключений и проводов. Вместо этого устройство приводилось в действие сильным радиосигналом снаружи. Такой резонатор с неограниченным сроком действия послужил Советам в качестве наилучшей разведывательной службы.

• Начиная с 1945 года США с подозрением относились к безопасности в посольствах за рубежом, особенно в Москве. Хотя в конце 1940 в посольствах США в Восточной Европе и было обнаружено немало прослушивающих устройств, ни одно из них не было найдено в Москве, начиная со времен Второй мировой войны. Тем не менее дипломаты полагали, что у стен в Москве выросли уши. Подозрения усилились осенью 1951 года.

• Официальная версия: в 1951 году британский радиооператор в посольстве Великобритании (расположено было в 700 метрах от американского) наблюдал за советской радио связью, когда внезапно перехватил разговор, в котором узнал голос британского авиационного атташе, но скрытых микрофонов при обыске в посольстве так и не обнаружили.

•
Чуть позже аналогичная ситуация произошла с американским оператором в 1952 году - он случайно смог подслушать разговор, который, как оказалось исходил из резиденции посла в Спасо-Хаусе. Начались усиленные поиски прослушивающих устройств в итоге жучок был обнаружен с помощью кристаллического видео приемника (он состоял из кристаллического детектора и видеоусилителя, уровень шума задавался детектором кристалла).

• Жучок был обнаружен Гос. департаментом США в 1952 году! За это время пост успели сменить уже три посла. Что только не делали и как не искали источник утечки информации: допрашивали с пристрастием на детекторе лжи сотрудников посольства, перелопачивали каждый сантиметр самого посольства, но - безрезультатно.

• Но как удалось обнаружить жучок в надежных "стенах" посольства? Существует несколько версий: 1) Прекращение утечки информации заметили в то время, когда герб снимали на реставрацию. 2) Рассохшийся деревянный герб выдал местонахождение жучка, оказавшись в трещине. 3) Существовал некий «доброжелатель-предатель» подполковник ГРУ Петр Попов, завербованный ЦРУ, поделившийся секретной информацией.

• Устройство, найденное внутри герба имело вид микрофона цилиндрической формы с проволокой длиной около 23 см, без каких-либо элементов питания. Изначально даже было предположение, что настоящий жучок спрятан в другом месте, а это лишь неизвестная вещица. Еще полтора года инженеры американской разведки бились над загадкой - что это такое? Жучок располагался под клювом орла, крошечные отверстия, сделанные в дереве, направляли звук на мембрану.

• Американская сторона приняла решение не придавать огласке такую неожиданную находку, вплоть до инцидента с U-2 в 1960 году. 1 мая 1960 года над воздушным пространством СССР был сбит американский самолет-шпион U-2. Было созвано заседание Совета Безопасности ООН, на котором советы обвинили американцев в шпионаже. На четвертый день встречи (26 мая 1960 года) был освещен факт взаимошпионажа между двумя странами: американский посол Генри Кэбот Лодж продемонстрировал "троянский" герб. Такая вот история...

➡️ https://youtu.be/YPJjxiuyy4A

#Разное
  • ❤ 8
  • 👍 8
  • 🔥 1
Post #4706 1.57K

Forwarded from infosec

• Главное - не выйти на самого себя... Жаль, что скоро пофиксят.

➡️ Источник.

#AI
  • 🤣 22
Post #4705 2.07K
📶 Протокол NTLM для хакера.

• На хабре опубликовали хорошую статью, автор которой во всех подробностях рассказал о том, как работает NTLM протокол! Мы рассмотрим как в теории и на практике работает NTLM и какие в него включены меры безопасности.

➡ https://habr.com/ru/articles/993934

• Если данная тема для вас является интересной, то обратите внимание на дополнительный материал. По ссылке ниже вы найдете замечательную статью на английском, которая хорошо дополняет официальную документацию от Microsoft:

➡ https://davenport.sourceforge.net/ntlm.html

#NTLM #Security
  • ❤ 7
  • 👍 3
Post #4703 2.3K
• Немного оффтопа: первый в истории оптоволоконный кабель стали извлекать со дна океана для переработки.

• Первый в истории океанический оптоволоконный кабель TAT-8 протяжённостью почти 6 тысяч км. стали извлекать со дна, чтобы отправить его на переработку. Кабель перестали эксплуатировать ещё в 2002 году, а стоимость проекта оценивалась в 335 миллионов баксов.

• TAT-8 запустили 14 декабря 1988 года. Он соединил США, Великобританию и Францию по дну Атлантического океана. Кабель был построен компаниями AT&T, British Telecom и France Telecom. В 2002 году его вывели из строя из-за неисправности, слишком дорогой для ремонта.

• Извлечением кабеля занимается компания Subsea Environmental Services, одна из трёх в мире, чья деятельность полностью сосредоточена на переработке кабелей. Она начала эту операцию в начале прошлого года, а к августу уже доставила 1012 км кабеля в португальский порт Лейшоэш, в том числе более 100 повторителей весом около 400 кг каждый.

• Всю работу выполняет команда из 14 человек, которая снимает кабель, демонтирует повторители и упаковывает бочки с оптоволокном для дальнейшей отправки в переработку.

• Кабель отправляется в компанию Mertech Marine в Южной Африке, где он будет разобран на сталь, медь и два типа полиэтилена. Пластик отправят в Нидерланды для его переработки в гранулы для разных сфер промышленности.

➡️ https://www.wired.com/global-internet-possible

• Между тем Google объявила о запуске проекта подводных линий связи America-India Connect. Проект должен расширить охват, повысить надёжность и устойчивость связи на четырёх континентах. В рамках America-India Connect создадут международный подводный шлюз в городе Вишакхапатнам. Также проложат три новых подводных маршрута, соединяющих Индию с Сингапуром, Южной Африкой и Австралией.

#Разное
  • ❤‍🔥 4
Post #4702 1.74K

Forwarded from infosec

• Мошенники залили на YouTube видеоуроки по созданию арбитражных ботов на базе Claude, а в код зашили функцию перевода средств на собственный счет.

• Никаких фишинговых ссылок и малвари... Следуя инструкциям, жертвы самостоятельно разворачивали ботов и отправляли крипту злоумышленникам.

• Эксперты TRM Labs нашли 9 аналогичных видеоуроков на YouTube, представленных как руководства от разных авторов.

• Схема оказалась прибыльной — с февраля по август 2026 года 224 жертвы лишились 275 ETH (около 750 тыс. баксов). Украденная крипта сразу прогонялась через миксеры и DeFi. А общее кол-во просмотров таких "уроков" перевалило за 300 тыс.

➡️ https://www.trmlabs.com/fake-ai-trading-bots

#Исследование #Новости #Security
  • 🤣 15
  • 😁 6
Post #4700 2.26K
• У компании ReversingLabs есть интересный отчет, который вышел еще в феврале. В этом отчете описана вредоносная компания "Veltrix Capital" с фейковыми собеседованиями, направленная на программистов. Речь пойдет о продуманной и очень хорошо подготовленной схеме, когда жертве предлагают пройти собеседование и направляют тестовое задание, содержащее вредоносный код.

• Атакующие реализовали собственный веб-сайт, регулярно обновляли аккаунты в соцсетях, а также собственный репозиторий в GitHub. Все "вакансии" от имени несуществующей компании публиковались на LinkedIn и в профильных сообществах на Reddit. Некоторым жертвам предложения рассылались лично, причем, вероятно, для этого нанимались настоящие рекрутеры-фрилансеры. Сами вакансии выглядели максимально правдоподобно, с щедрыми, но реалистичными окладами.

• В случае отклика кандидата ему присылали ссылку на тестовое задание, размещенное на GitHub фейковой компании. Там были выложены варианты кода на Python и JavaScript. Они не содержали собственно вредоносного кода, но он подключался в виде зависимости (библиотеки в репозиторий npm или PyPI). От кандидатов требовалось "запустить, отладить и улучшить" предложенный код...

• Реальной целью атакующих было выполнение вредоносного кода на компьютере жертвы. На скриншоте выше показано, что в качестве одной из зависимостей используется пакет graphnetworkx, который мимикрирует сразу под две популярных библиотеки - graphlib и networkx в репозитории PyPI. Выполнение этого кода приводило к загрузке троянской программы, которая на регулярной основе обращалась к командному серверу и выполняла полученные оттуда команды. Набор вредоносных фич был стандартный: создание и отправка списка запущенных программ и информации о системе, отправка атакующим произвольных файлов, загрузка файлов с командного сервера и так далее.

➡ https://www.reversinglabs.com/fake-recruiter

#Исследование
  • ❤ 6
  • 👍 5
Post #4699 2.68K
#Юмор
  • 😭 20
  • 💯 7
  • 💔 3
  • ❤ 2
  • 💘 1
Post #4698 2.51K
1984_—_роман_антиутопия_Джорджа_Оруэлла.pdf1 MB
👁 1984.

«Все в городе выглядело бесцветным — кроме расклеенных повсюду плакатов. С каждого заметного угла смотрело лицо черноусого. С дома напротив тоже. СТАРШИЙ БРАТ СМОТРИТ НА ТЕБЯ, — говорила подпись, и темные глаза глядели в глаза Уинстону»...


• В 1949 году вышел роман Джорджа Оруэлла «1984», ставший одним из образцовых в жанре антиутопии. В нём описано будущее, в котором людей контролируют с помощью слежки и пропаганды, а технологии существуют только как инструмент этого контроля.

• Роман имел огромную популярность в Англии и США, был переведен более чем на шестьдесят языков и неоднократно экранизировался.

• К слову, в СССР книги Оруэла были под запретом более сорока лет. Отечественные политики называли Оруэлла троцкистом. Лишь в 1988 году советский литературовед Виктория Чаликова осмелилась назвать Оруэлла не "политическим памфлетистом", а классиком английской литературы, имя которого стоит в ряду с Джонатаном Свифтом и Чарлзом Диккенсом. Тогда же и вышел первый официальный тираж романа.

#Оруэлл
  • 👍 12
  • ❤ 8
  • 🥱 2
  • ❤‍🔥 1
  • 🤨 1
  • 👀 1
Post #4696 2.42K
📷 Пост выходного дня: Sony MVC-CD400.

•
В марте рассказывал вам про цифровую фотокамеру Sony Digital Mavica, которая в качестве запоминающего устройства использовала дискеты! Да, дискеты, память которых составляла от 1 до 2 мб! Тогда размер файла в стандартном режиме фотосъемки составлял от 40 до 100 килобайт, и на одну дискету поместится от 10 до 20 фотографий.

• Так вот, у этой модели был старший брат на трёхдюймовых CD! Шел 2002 год, и Sony выпустила камеру MVC-CD400, которая умела прожигать диски. Поддерживались форматы: JPEG, TIFF, GIF и MPEG-1 (для коротких видео).

#Разное
  • ❤ 13
  • 🔥 4
  • 👍 3
  • 😐 1
Post #4695 2.4K
💿 LaserDisc.

• 15 декабря 1978 года в Атланте стартовали продажи первого лазерного диска - MCA DiscoVision с фильмом "Челюсти". Это был громкий дебют: 12-дюймовые диски, лазерная точность считывания, аналоговое видео без сжатия. Формат обещал революцию - стоп-кадр, стереозвук, отсутствие помех при перемотке. Но технологии 1970-х не поспевали за амбициями. Первые проигрыватели грешили сбоями: половина дисков страдала от "лазерной дрожи", а плееры зависали на динамичных сценах. В 1981 году MCA и Philips разорвали партнерство, а формат перешел к Pioneer, который переименовал его в LaserDisc и начал долгую борьбу за выживание....

• Хитрые японцы бились над главной проблемой - емкостью. Без цифрового сжатия видео требовало сложных решений. Режим CAV, появившийся в 1978-м, работал как грампластинка: один оборот - один кадр. Это давало всего 30 минут записи на сторону, но позволяло ставить паузы, перескакивать к нужному кадру и замедлять воспроизведение.

• В 1980 году появился CLV - аналог компакт-дисков. Здесь скорость вращения плавно снижалась, упаковывая 60 минут на сторону. Теперь на диске умещалось два часа видео, что снизило цены. Позже Pioneer доработала CLV, внедрив режим CAA с резкими перепадами скорости. Это устранило помехи, но поддерживали его только топовые плееры.

• Диски стоили по 30–50 баксов (как два билета в кино), а проигрыватели - до 1000 баксов. Даже двухчасовой фильм требовал переворачивать диск или менять его каждые 30-60 минут. Запись была невозможна - только воспроизведение. В СССР попытки локализовать формат в 1990-х провалились из-за отсутствия поликарбоната и инфраструктуры. LaserDisc оставался экзотикой, доступной лишь энтузиастам.

• Но те, кто приобщился, ценили преимущества: 440 ТВ-линий, стереозвук, уникальные издания. "Звездные войны" с комментариями Джорджа Лукаса, "Криминальное чтиво" с альтернативными сценами - каждый релиз становился событием. Последними стали "Сонная лощина" от Paramount (2000) и японский "Tokyo Raiders" (2001). Производство плееров завершилось в 2009 году - Pioneer выпустил прощальный LD-909. К 2000 году DVD окончательно вытеснил LaserDisc. Такое вот было время... Сегодня LaserDisc пользуется успехом лишь у любителей, собирающих лазердиски с различными записями - фильмы, музыка, шоу.

#Разное
  • 🔥 5
  • ❤ 3
Older posts →

About this channel

How can I read @tg_infosec without a Telegram account?
TGViewer shows the public web preview Telegram publishes for infosecurity: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does infosecurity have?
infosecurity (@tg_infosec) has 26.8K subscribers on Telegram, refreshed roughly every 30 minutes.
Does infosecurity know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →