TGViewer
Channel Public Channel
ServerAdmin.ru

ServerAdmin.ru

@srv_admin

Авторская информация о системном администрировании.

Информация о рекламе: @srv_admin_reklama_bot
Автор: @zeroxzed

Второй канал: @srv_admin_live
Сайт: serveradmin.ru

Ресурс включён в перечень Роскомнадзора
Subscribers
32.6K
Photos
1.3K
Videos
76
Links
3.3K

Showing posts older than #5814 · Back to latest

Older Posts 17 shown
Post #5813 8.1K
У меня в разное время некоторые родители спрашивали, как лучше организовать родительский контроль у детей на их устройствах. Решил всё это систематизировать, чтобы можно было потом просто оставить ссылку.

У меня 4-ро детей, и с этого года 3 школьника. Я не теоретик, а практик. У всех школьников есть смартфон и свой компьютер с доступом в интернет. Без этого, к сожалению, современный учебный процесс в школе невозможен, если ребёнок будет учиться самостоятельно без вовлечения взрослого. Так как у нас много детей, мы с самого начала стараемся развивать в детях самостоятельность и способность выполнять домашние задания и в целом учиться без постоянного участия родителей.

Просто купить ребёнку смартфон и компьютер и отдать в полное распоряжение нельзя. Нужны ограничения, чтобы ребёнок фокусировался на учёбе и познании, а не развлечениях и играх. Современная индустрия захвата внимания, вовлечения и развлечения настолько развита, что дети перед ней беззащитны. Да что там дети, даже взрослые не все способны с этим справляться и не выпускают смартфоны из рук.

Рассказываю, как это организовано у меня.

🔹На Android смартфонах установлен гугловский Family link. С его помощью настроено дневное ограничение экранного времени и блокировка смартфона в ночное время. Если надо, для отдельных приложений ограничения убираются. Я знаю, что на некоторых устройствах эти ограничения можно обойти. На смартфонах моих детей я таких возможностей не увидел, так что всё работает корректно.

🔹На компьютерах установлен Kaspersky Safe Kids. Сразу скажу, что мне не очень нравится это приложение. Оно иногда глючит, не передаёт статистику или изменение настроек. Но лучше я ничего не нашёл. С помощью этого приложения настраивается дневное ограничение экранного времени, доступ к некоторым приложениям (играм), ограничение на доступ к сайтам по категориям, ночные часы блокировки компьютера. В основном отключается доступ к сервисам с видео, пока не сделаны уроки, если были случаи, когда уроки не делались вовремя.

Kaspersky Safe Kids можно установить и на смартфон, но я не пробовал. Меня полностью устраивает то, как работает Family link. Видя, как Safe Kids глючит на компе, подозреваю, что на смартфоне он тоже будет работать так себе.

Ещё несколько инструментов, которые я пробовал, но отказался от них из-за того, что представленные выше показались проще в обслуживании и удобнее.

◽️Межсетевой экран ИКС. Есть бесплатная версия на 9 пользователей. Для дома этого хватает. Выступает в роли прокси с возможностью ограничения доступа к сайтам, в том числе по времени. Банально стало лень заниматься ещё одним сервером. И так нагрузки хватает.

◽️Libki. Отдельный self-hosted сервис, который позволяет настроить ограничение времени, проведённого за компьютером с привязкой к пользователю. Ограничивает не только максимальное время за компьютером, но и интервал непрерывного пользования. То есть можно установить, что компьютером можно пользоваться 2 часа в день, но при этом не дольше, чем одним интервалом в час с обязательным перерывом в 2 часа.

◽️Kid Control в Mikrotik. Позволяет ограничивать устройствам доступ в интернет по интервалам времени. Закрывал с его помощью доступ в интернет детям в ночное время.

Перечисленные выше сервисы перестал использовать, потому что Family link и Kaspersky Safe Kids полностью перекрывают их функциональность. В целом эта связка проще, чем какая-либо другая из тех, что я знаю.

В такие темы обычно приходят бездетные моралисты и начинают рассказывать, что путь ограничений неверный, дети потом будут тебе мстить за ограничения и т.д. Такое мнение имеет право быть, доступ своим детям, когда они появятся, в сеть и к гаджетам не ограничивайте. Мой опыт и опыт других сознательных родителей говорит, что это надо делать. При этом я максимально либерален в этих вопросах. Если все обязанности по учёбе и домашним делам ребёнок выполняет, он практически свободно пользуется гаджетами в рамках возрастных ограничений, за исключением времени сна.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#дети
  • 👍 187
  • 👎 7
Post #5812 7.13K
22 октября Kubernetes-сообщество встречается офлайн в Москве!

Кому будет интересна конференция:
– DevOps- и SRE-инженерам;
– специалистам по Kubernetes и облачной инфраструктуре;
– платформенным инженерам;
– архитекторам и техническим руководителям;
– всем, кто занимается эксплуатацией и развитием инфраструктуры.

Что будет в течение дня?
🎤 Доклады
Про эксплуатацию Kubernetes, observability, AI и облачную инфраструктуру, Service Mesh, безопасность, экономику платформ, bare metal и ЦОДы.
⚡️ Активности партнеров
Дополнительная возможность пообщаться с участниками конференции и включиться в интерактивные форматы от партнеров. 
🍻 Афтепати
После основной программы нетворкинг продолжится уже в неформальной обстановке.

А еще на Kuber Conf можно не только прийти как участник, но и выступить! До 15 сентября принимаются заявки на доклады — делитесь практическими кейсами и экспертизой, которые могут быть полезны Kubernetes-сообществу.

👉 Так что не откладывайте, регистрируйтесь и зовите коллег — все подробности по ссылке!
  • 👍 8
  • 👎 3
Post #5811 6.36K
Очередная подборка статей авторов, которые согласились в ней участвовать. Кто не понимает, о чём идёт речь, может прочитать прошлые публикации по этой теме (раз, два). Авторы всех статей - реальные люди, они есть у меня в чате. При желании, к ним можно обратиться.

Установка Traefik в LXC-контейнер Proxmox как systemd-сервиса | Часть 2
Middlewares в Traefik: что это, зачем нужны и полный список для homelab
Установка Traefik в LXC-контейнер Proxmox как systemd-сервиса | Часть 3: CrowdSec
Пример настройки Traefik с подробным описанием возможностей и разделов в конфигурации. Там не разбор стандартных параметров, а реальная, навороченная конфигурация. Это продолжение цикла автора про Traefik, где он запускает его в виде systemd сервиса в LXC.

Traefik в отдельном VLAN: настройка firewall в OPNsense
В статье автор рассказывает про свою сеть с точки зрения деления на VLAN и заодно рассказывает, как и зачем он вынес Traefik и CrowdSec в отдельный VLAN.

Переезжаем с Portainer на Komodo: полная установка и настройка
Arcane: современный менеджер Docker - обзор, установка и настройка
Описание очередных панелей для управления Docker контейнерами - Komodo и Arcane. Вообще перестал пользоваться такими панелями. После того, как почти везде перешёл на PVE, все Docker контейнеры стал запускать в отдельных LXC контейнерах. Всё управление через админку PVE.

Шаблоны файлов и скриптов в Bash - метод heredoc
Популярный подход для костылей и велосипедов на bash - Heredoc (Here Documents). Про подход такой знаю и использую, но не знал, что он называется Heredoc.

Вычисляем шпионов в локальной сети с помощью NMAP
Практические примеры использования Nmap в локальной сети. Когда-то я тоже подобные подборки делал. И они даже пользовались популярностью. А сейчас всё это ИИ напишет за 30 секунд. Достаточно его попросить написать 10 самых популярных и прикладных примеров с Nmap.

Пишем AI proxy для render.com
Собственная прокси для обхода ограничения по доступу к западным нейросетям и её деплой для удобства на бесплатную учётку render.com.

Postiz: пытаюсь автоматизировать YouTube, VK и RuTube - и почему из трех работает только один
Пример настройки self-hosted сервиса для публикации контента в соцсети. Думаю, актуально только для авторов, которые постят контент в разные соцсети. Я когда-то тоже пробовал этот сервис, но мне не понравился.

Как настроить источник времени NTP на контроллере домена
Как настроить синхронизацию времени в Active Directory через групповые политики (GPO)
Давно не настраивал новые контроллеры домена. А в своё время не раз сталкивался с различными глюками и проблемами, связанными с точным временем в сети. Это важный сервис, за которым надо обязательно следить. Я одно время проверку времени костылил на Zabbix, пока это не приехало в очередное обновление шаблонов.

Подключаем приложения к общей PostgreSQL и учимся её обслуживать. Часть 2
Практические примеры работы с СУБД - создание пользователей и баз, перенос реального сервиса на использование общей СУБД, а не персональной для сервиса.

Dozzle: удобный просмотр логов Docker-контейнеров в реальном времени
Небольшой удобный сервис для просмотра логов Docker в режиме реального времени. Сделано неплохо, пользоваться удобно. Будет актуально для разработчиков или каких-то тестовых контуров, где нет централизованного сбора логов. Я лично даже дома всё в Loki собрал. Но мне понравился Dozzle. Сделаю про него отдельную заметку.

Wiremokjs как я создавал свой скриптовый язык для wiremock
Создание своего языка для написания моков HTTP сервисов в WireMock. Это такие заглушки для тестирования, чтобы тестировать ответы приложений и апишек.

Как я перенёс интерпретатор «Эллочка» из DOS в Windows на Zig
Развлечения автора на заданную тему.

Пишем Bash скрипт для резервного копирования с помощью tar
Навороченный скрипт для бэкапа файлов и директорий с помощью tar. Поддерживает шифрование, ротацию со своей политикой, исключения, сжатие, работу по SSH.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#статьи
Вороний блог | Linux и IT Вычисляем шпионов в локальной сети с помощью NMAP Ситуация до боли знакомая: вы приходите утром на работу, а в сети творится что-то странное. То какой-то "левый" девайс затесался в подсети, то веб-сервер после …
  • 👍 47
  • 👎 1
Post #5810 7.04K
По мотивам моей вчерашней заметки про ддос, который непонятно кем и для чего был сделан. Я там не упомянул, чем всё в итоге закончилось, потому что написал её сразу по горячим следам. В итоге заблокировал весь входящий трафик, мог себе такое позволить. И спам запросов прекратился только часов через 12. А до этого так и шло в районе 8000-10000 rps на заблокированные порты. И даже полное выключение хоста не помогало.

Если бы ддос не прекратился, пришлось бы либо IP адрес менять, либо просить помощи у провайдера. И ещё не факт, что он бы пошёл на встречу. Это не арендованная VPS, а физическое подключение.

Эта история заставила меня в очередной раз призадуматься над тем, как безопаснее организовать подключение к инфраструктуре, даже непубличной для широкого круга лиц, но доступной через интернет. На IP частенько много всего завязано в плане доступов, а не только DNS записей. И менять очень не хочется. А сразу подключать постоянную защиту накладно, потому что она стоит немало денег и иногда годами может быть не нужна. IP закрывать защитой надо постоянно, потому что как только ты его засветил, тебе уже банально туда даже в отключенное оборудование могут слать трафик и блокировать работу, и никакая защита не поможет, пока не поменяешь адрес.

Вариантов защиты от этого несколько:

1️⃣ Самое простое и дорогое, как я уже сказал, сразу же как только у вас появляется инфраструктура с внешним IP адресом, закрываете её сервисом по защите от DDOS. Сервис даст вам свой IP адрес, будет с него пробрасывать запросы на ваши IP. А вы со своих адресов разрешите входящие пакеты только с IP адресов защиты. Это самый безопасный вариант. Про доступы к вашей инфраструктуре не знает никто, кроме сервиса защиты.

2️⃣ Арендуете недорогую VPS, на ней поднимаете необходимые службы, которые будут принимать трафик от клиентов и пересылать уже в вашу инфраструктуру. Она, соответственно, принимает запросы только с VPS. На все остальные запросы не отвечает даже по icmp. Это дёшево и достаточно эффективно. Если вас кто-то начнёт ддосить, вы хотя бы не теряете основной канал в инфраструктуру, про который никто не знает. Можете параллельно настроить альтернативные маршруты, в то время как кто-то будет долбиться в арендованную VPS.

Технически это очень просто сделать. Возможно будет достаточно стандартного Nginx/Angie, который может проксировать как HTTP трафик, так и весь остальной через модуль Stream. Через него можно пустить запросы к OVPN, RDP, IMAP и т.д. Причём распределить потоки можно не по портам, а по доменным именам. Модуль распознаёт имя домена SNI в TLS запросах и на его основании перенаправлять трафик в заданных направлениях.

Если по какой-то причине этот вариант не подойдёт, то можно связать VPS с инфрой по VPN и настроить прямой forward пакетов. Я так тоже делал, рабочий вариант. Можно вообще 1 в 1 зеркалить весь трафик с VPS к себе и обратно.

К этому же способу относится настройка Apache Guacamole или Nexterm для доступа в инфраструктуру. Их так же можно выносить на внешние хосты.

3️⃣ Настроить Port Knocking в любой подходящей вам реализации (раз, два, три, четыре, пять). Это тоже безопасный и простой в настройке вариант, но не очень удобный в эксплуатации, особенно если его надо настраивать и поддерживать для широкого круга лиц. Никому ни на какие запросы не отвечаем, пока не сработает условие Port Knocking.

Я в разное время и в разных местах настраивал все 3 способа. Первый актуален для коммерческих проектов, у которых прибыль зависит от доступности сервисов. Для технических хостов актуальнее будет вариант 2 и 3. Второй будет более удобен для доступа более-менее масштабной группы лиц. А третий способ можно оставить себе или ещё нескольким админам, которым нужен доступ к инфре. Тут не нужны никакие лишние сущности и затраты, только локальные настройки.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#security #gateway
Telegram ServerAdmin.ru На днях получил масштабный DDOS на один из OpenVPN серверов. Первый раз со мной такое. Управляю OpenVPN серверами со старта своей карьеры Linux администратора, то есть более 15-ти лет. Никогда никто их не ддосил, хотя они всегда открыты для внешних подключений…
  • 👍 130
  • 👎 3
Post #5808 8.33K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 👍 129
  • 👎 2
Post #5806 10.4K
У меня есть доступ к так называемому общему платному аккаунту ChatGPT Plus, которым одновременно пользуются несколько человек. Для разовых задач разницы нет, какой это аккаунт. Я его использую для рисования картинок и поиску и обработки справочной информации.

Иногда заглядываю в соседние диалоги, посмотреть, что там люди делают. Много чего делают и даже не удаляют за собой. Всё оставляют на всеобщее обозрение, в том чичсле и персональную информацию. Это будет на их совести и глупости.

Приложил пару забавных диалогов оттуда. Это не фейки, я реально их сам заскринил. Некоторые люди разговаривают с ботом, как с человеком. На всякий случай напомню, что это контрпродуктивно и бессмысленно. LLM - не человек. Не надо с ней спорить, уговаривать, убеждать и т.д. Просто чётко выдавайте указания без лишних оборотов и эмойций. Так и токены сэкономите, и свои нервы. Нет никакого смысла с машиной спорить. А зачастую и с человеком.

Кстати, по качеству ответов я давно не вижу разницы между бесплатным ChatGPT и подпиской за $20. У последней просто лимитов больше, а ответы такие же. Так что если болтаете с ним только в режиме чата и не рисуете картинки, то смысла покупать самый первый платный тариф нет.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#юмор #ai
  • 👍 84
  • 👎 4
Post #5804 9.97K
Последнее время стал замечать проблемы с доступом к стандартным репозиториям Debian:

◽️deb.debian.org
◽️ftp.debian.org

Последний так вообще почти не работает. Из российских я часто использовал:

◽️mirror.docker.ru/debian

Так с ним тоже постоянно возникают проблемы. Последнее время ошибка на устаревшую информацию:

Error: Release file for http://mirror.docker.ru/debian/dists/trixie-updates/InRelease is expired (invalid since 11d 8h 50min 22s). Updates for this repository will not be applied.


По моим наблюдениям, нормально работает зеркало на mirror.yandex.ru. Я сейчас его начинаю везде прописывать. В старом формате /etc/apt/sources.list:

deb https://mirror.yandex.ru/debian/ trixie main contrib non-free non-free-firmware
deb-src https://mirror.yandex.ru/debian/ trixie main contrib non-free non-free-firmware

deb https://mirror.yandex.ru/debian/ trixie-updates main contrib non-free non-free-firmware
deb-src https://mirror.yandex.ru/debian/ trixie-updates main contrib non-free non-free-firmware

deb https://mirror.yandex.ru/debian-security/ trixie-security main contrib non-free non-free-firmware
deb-src https://mirror.yandex.ru/debian-security/ trixie-security main contrib non-free non-free-firmware


И в новом формате /etc/apt/sources.list.d/debian.sources:

Types: deb deb-src
URIs: https://mirror.yandex.ru/debian/
Suites: trixie trixie-updates
Components: main contrib non-free non-free-firmware
Signed-By: /usr/share/keyrings/debian-archive-keyring.gpg

Types: deb deb-src
URIs: https://mirror.yandex.ru/debian-security/
Suites: trixie-security
Components: main contrib non-free non-free-firmware
Signed-By: /usr/share/keyrings/debian-archive-keyring.gpg


После этого:

# apt clean
# apt update

Я сейчас везде с новья настраиваю новый формат. Если где-то указан старый, то оставляю старый.

Здесь же у Яндекса подключаю репозиторий Grafana и некоторые другие. Вот пример Графаны. Создаём файл /etc/apt/sources.list.d/grafana.sources:

Types: deb
URIs: https://mirror.yandex.ru/mirrors/packages.grafana.com/oss/deb/
Suites: stable
Components: main
Signed-By: /etc/apt/keyrings/grafana.gpg


Ключ grafana.gpg придётся скачать вручную, если с сервера нет доступа к оригинальному репозиторию. А его скорее всего нет, иначе зачем бы вам нужно было использовать зеркало Яндекса. В общем, любым способом скачайте файл https://apt.grafana.com/gpg.key и сохраните его как /etc/apt/keyrings/grafana.gpg. После этого можно установить Grafana и прочие пакеты. Скорее всего вам понадобится alloy:

# apt update
# apt install alloy

Для продуктов Elastic такая же история. Качаем ключ https://artifacts.elastic.co/GPG-KEY-elasticsearch, подключаем репозиторий https://mirror.yandex.ru/mirrors/elastic/9/dists/:

Types: deb
URIs: https://mirror.yandex.ru/mirrors/elastic/9/
Suites: stable
Components: main
Architectures: amd64
Signed-By: /etc/apt/keyrings/elastic.gpg


У Яндекса есть копии реп многих популярных иностранных продуктов. Можно пользоваться. Мне лично репозиториев Zabbix не хватает. К ним хоть и не ограничивают доступ, но скорость иногда не очень. Можно было бы и его добавить. Там объёмы небольшие, не помешает.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#debian #apt
  • 👍 149
  • 👎 5
Post #5803 6.76K
🔝 ТОП постов за прошедший месяц август. Все самые популярные публикации по месяцам можно почитать со соответствующему хэштэгу #топ. Отдельно можно посмотреть ТОП за прошлые года: 2023 и 2024 и 2025.

Проходная публикация. Сделал для порядка, чтобы не пропускать месяца. Не знаю, насколько ещё актуально делать подборки раз в месяц. Имеет смысл перейти на квартальные интервалы. Пока по привычке сделал так.

Стал писать меньше и в основном то, что сходу в голову приходит или с чем столкнулся. Перестал искать и подбирать наиболее интересные и вовлекающие темы. Как-будто бы уже всё самое интересное ранее написал, а повторяться и публиковать старое не очень хочется. Самому не интересно. Хотя иногда прохожусь по совсем старым темам, если считаю их полезными.

Плюс, не хочется писать то, что ИИ расскажет сходу без дополнительных исследований. А он сейчас много тем закрывает самостоятельно, но не все, конечно. Писал на днях скрипты для Mikrotik с chatgpt plus. Не хватило терпения довести дело до рабочего финала. Очень хреново он скрипты пишет, в отличие от bash. Постоянно ошибки, то одно, то другое не работает. Впустую время потратил.

📌 Больше всего пересылок:
◽️Обзор PatchMon, Frigate, Immich (145)
◽️Настройка Xpenology (141)
◽️Автодополнение с помощью bash-completion (133)

📌 Больше всего комментариев:
◽️Замена облачных услуг локальными (202)
◽️Ответы LLM нужно всегда проверять (105)
◽️Менеджер соединений MC22 (102)

📌 Больше всего реакций:
◽️Автодополнение с помощью bash-completion (135)
◽️Замена облачных услуг локальными (128)
◽️Обзор PatchMon, Frigate, Immich (124)

📌 Больше всего просмотров:
◽️Замена облачных услуг локальными (8940)
◽️RTX 5090 6GPU Workstation (8175)
◽️Нововведения в Zabbix 8.0 LTS (8100)

#опрос
Telegram ServerAdmin.ru ​​🎄🔝 Под конец года имеет смысл подвести некоторые итоги. В повседневной жизни я не привык это делать. Обычно только доходы/расходы анализирую. А вот в разрезе канала было интересно посмотреть итоги. Я подготовил ТОП публикаций за прошедший год. Это было…
  • 👍 36
  • 👎 1
Post #5802 7.73K
Выделенные серверы - надежно. Но их настройка - долго и сложно. Или нет?
Когда компании нужна физически изолированная инфраструктура, обычно есть два варианта: покупать и обслуживать собственное оборудование либо брать выделенные серверы в аренду и самостоятельно собирать на них необходимое окружение.

Yandex B2B Tech предлагает ещё один вариант — Yandex BareMetal Extend.
Инфраструктура физически отделена от публичного облака, но при этом не требуется самостоятельно собирать весь стек. Решение предлагает выделенные серверы с готовой виртуализацией, Kubernetes® и разработки приложений на Stackland.

При необходимости ресурсы можно резервировать и объединять выделенные серверы через приватное соединение.

Отдельный момент — поддержка. Функционал с виртуализацией разработан совместно с K2 Cloud, техническое сопровождение клиентов компании организуют в формате единого окна.

По безопасности: Yandex BareMetal соответствует первому уровню защищённости персональных данных. Защита обеспечивается на уровнях ЦОД, сети и сервиса.

То есть получается промежуточный вариант, когда и данные размещаются надежно, и ускориться с запуском сервисов можно значительно. Физические ресурсы выделены отдельно, а часть по настройке и поддержке инфраструктуры берёт на себя провайдер.

👉 Подробнее о решении можно ознакомиться на сайте.
  • 👎 21
  • 👍 9
Post #5800 9.25K
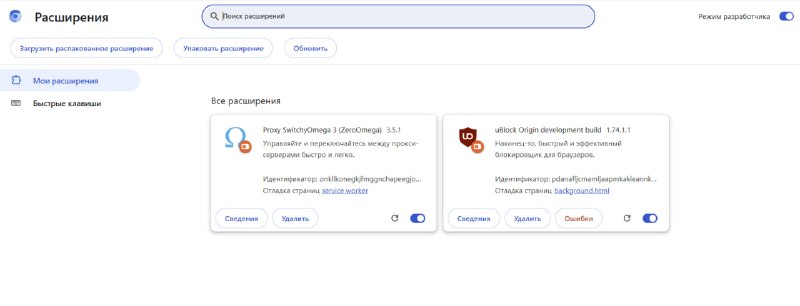
Сегодня ночью словил неприятные проблемы с браузерами, которые сначала поставили в тупик. Я даже толком не сразу понял, что произошло. У меня сейчас два основных браузера - Яндекс.Браузер и Ungoogled Chromium. Со времени публикации про последнего, стал постоянно использовать его портабельную (или портированную?) версию.

В обоих браузерах установлено ровно два плагина:

- ZeroOmega - для быстрого переключения прокси серверов. У меня есть набор VPS в разных частях света. Все они объединены в единую сеть, на каждом установлены HTTP Proxy (privoxy) и MTProxy. Я могу оперативно использовать по мере необходимости любую из них. В браузере есть правила автоматического переключения, так что чаще всего всё это автоматически работает. Мне лично такая схема кажется максимально простой и удобной. Давно её использую, меня устраивает. С помощью ИИ автоматизировал установку и настройку. Так что мне достаточно арендовать новую VPS, запустить там роль Ansible и тачка попадает в мою сеть.

- uBlock Origin - тут рассказывать нечего, обычный блокировщик рекламы.

Вечером обновляется Яндекс.Браузер. Я какое-то время работаю, потом перезапускаю его. И он ругается на оба плагина, говорит, что они какие-то подозрительные, неподписанные и предлагает переустановить. Я не стал ничего делать. Но после очередного перезапуска они просто исчезли 😳

Для меня это критично, потому что вся работа встала. Сейчас добрая половина сайтов, на которых я регулярно бываю, напрямую не работают. Запускаю Ungoogled Chromium, а там вообще этих плагинов нет. Просто исчезли, как-будто их и не было.

Тут я уже напрягся, так как не понял, каким образом в одно и то же время в обоих браузерах, никак не связанных между собой, исчезли оба плагина. Начал думать, не Яндекс ли своим обновлением прошерстил весь компьютер и решил удалить то, что ему показалось лишним. Теоретически это возможно, но практически пока что это было бы слишком круто для него. Но в будущем не удивлюсь, если такое случится. Пользуясь продуктами техногигантов, ты перестаешь полностью контролировать своё устройство.

Открываю магазин Chrome, там для обоих расширений стоит заглушка - Этот продукт недоступен. Тут я уже начал подозревать, что проблема не у меня. Потом в репозитории uBlock заметил небольшую пометочку:

"Manifest V2 support timeline": "Aug 31st 2026: All remaining Manifest V2 extensions removed from the Chrome Web Store".

Смотрю на часы - оно. У меня как раз за полночь перевалило. Понял, что эти вещи как-то связаны. Единственное, что не понятно, почему оба браузера удалили эти расширения. Ладно, исчезли из магазина. Но зачем их удалять?

В итоге скачал из обоих репозиториев zip архивы с плагинами, распаковал в папку, включил в браузерах режим разработчика в управлении плагинами и установил их вручную. Пока работают. Не знаю, надолго ли. Если браузеры в итоге запретят установку сторонних плагинов, то это станет серьёзной проблемой.

Понял для себя, что настройки этих плагинов надо бэкапить. Первый раз со мной такое случается, что я их теряю. Теоретически можно было из бэкапа системы забрать, но не стал заморачиваться. Восстановил вручную и сразу сохранил. Они нечасто меняются, можно и вручную после изменений сохранять.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#полезное #разное
  • 👍 129
  • 👎 10
Post #5799 8.01K
Думаю все, кто работают в консоли Linux, знают про автодополнение имён файлов и директорий. Это когда вы вводите часть имени файла, нажимаете tab и видите дальше варианты имён, которых может быть несколько. Это очень удобно, если не помнишь точное полное имя бинарника. Например, после установки MariaDB надо запустить файл mariadb-secure-installation. Я набираю mariadb, жму tab и выбираю из предложенных вариантов. Так проще написать и не ошибиться. Варианты подстановки проверяются в директориях, заданных в $PATH, в текущей папке, в алиасах, во встроенных в оболочку командах и может где-то ещё.

Я почти всегда на серверах использую оболочку bash, работаю только в ней. Для bash можно настроить автодополнение не только для файлов и папок, но и для команд. За это отвечает отдельный пакет bash-completion. У него свой репозиторий - https://github.com/scop/bash-completion. Проект активно поддерживается и обновляется.

В популярных дистрибутивах он чаще всего включён в набор системных утилит. По крайней мере в стандартных минимальных образах Debian и Ubuntu это так. В Centos он тоже раньше был по умолчанию. Отдельно никогда его не ставил. Вы можете установить более свежую версию вручную из github, если та, что есть в репозиториях, вас не устраивает.

Обычно bash-completion включается автоматически для обычных пользователей, а для root - нет. Надо отдельно добавить в его .bashrc что-то типа такого:

if ! shopt -oq posix; then
 if [ -f /usr/share/bash-completion/bash_completion ]; then
  . /usr/share/bash-completion/bash_completion
 elif [ -f /etc/bash_completion ]; then
  . /etc/bash_completion
 fi
fi

В Debian эта конструкция автоматически добавляется обычным пользователям. А в системном /etc/bash.bashrc она закомментирована. Можно её там раскомментировать тоже.

Если вдруг вам по какой-то причине это не нужно, пакет можете просто удалить. Теоретически, консоль может стать более отзывчивой, так как автодополнение добавляет некоторую задержку.

Пост чисто для расширения кругозора тем, кто не в курсе этого. Я сам много лет работал в консоли и не знал об автодополнении для команд. Ну и чтобы добавить полезности публикации, приведу несколько прикладных примеров автодополнения, про которые вы возможно не знали.

🔹killall <tab> - увидите список всех процессов, которые можно прибить, указав имя

🔹chown <tab> - увидите список пользователей

🔹apt <tab> увидите список команд для apt

🔹apt install mariadb-<tab> увидите все пакеты, начинающиеся с mariadb. Это иногда удобнее и быстрее, чем использовать apt search

🔹journalctl -u <tab> - вот это очень удобно, увидите список юнитов с логами

🔹systemctl restart <tab> - список всех сервисов, если список большой, то не очень удобно

🔹systemctl restart openvpn<tab> - вот это уже более практичный пример, потому что лично я всегда забываю правильные полные имена, когда у тебя несколько серверов запущены

🔹ip <tab> - будет полезно, если ещё в подкорке не записалось ip a, ip r и т.д.

Ну и так далее. Почти для всех популярных команд есть те или иные подсказки. Удобная штука, если постоянно работаешь в консоли.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#bash
  • 👍 156
  • 👎 2
Post #5798 8.88K
▶️ Очередная подборка авторских IT роликов, которые я лично посмотрел и посчитал интересными/полезными. Это видео из моих подписок за последнее время (обычно беру период в 2 недели), что мне понравились.

Terraform + Ansible: The DevOps Workflow That Actually Works
Интересное видео с конкретными примерами на тему использования
Terraform и Ansible. Где что уместнее применять, в чём основные отличия и сходства и т.д. Автор выдал базу, актуально тем, кто только изучает эти инструменты. Он прям очень наглядно показал на примере жизненного цикла инфраструктуры, на каком этапе какой инструмент что делает.

What Is an NPU Actually Good For?
Очень интересное видео, в котором автор на реальном примере сравнил новые процессоры NPU, разработанные для задач ИИ. Он взял видеорегистратор Frigate, зациклил на нём один и тот же видеопоток и сравнил распознавание объектов и прочую аналитику в Frigate, выполняя её на CPU, GPU и NPU. Frigate позволяет гибко управлять этими настройками. NPU немного превзошёл по производительности CPU, при этом потребляя меньше электроэнергии.

Полезные советы по Zabbix: улучшенный обзор данных с помощью пользовательских полей таблиц
Пример настройки пользовательских столбцов в списках хостов в Zabbix. В данном видео добавили столбец с версией ОС на хосте. Эту информацию взяли из раздела Inventory. Раньше эту информацию можно было увидеть только в обзоре значений в соответствующем разделе. Теперь данные из любого айтема, макроса или раздела инвентаризации можно выводить в табличные представления. Это актуально для 8-й версии сервера.

От 1 до 10 000 RPS: Как масштабируется Backend приложение при росте нагрузки
Хорошее структурированное видео от разработчика, но будет интересно и для эксплуатации, потому что суть одна и та же. Автор на примерах показал, как растёт проект по нагрузке и как растёт и настраивается обслуживающая его инфраструктура.

Работа с HTTP-заголовками запроса и ответа
Автор разобрал базу по настройкам заголовков за примере Angie. Если настраиваете и обслуживаете веб сервера Nginx/Angie, то будет полезно. Хотя лично я всё это знаю уже давно.
Работа с переменными в Angie
Тоже база, но уже по переменным. Актуально и для Nginx.

Я протестировал ВСЕ кванты Qwen 3.8 27B для 16 ГБ
Короткое видео с тестами, где сравнили все популярные квантованные версии практически народной Qwen 3.8, которую можно запустить на 16 ГБ видеопамяти, например на 5060Ti. Будет очень актуально тем, кто запускает такие модели у себя. Модель весьма функциональна и запускается на домашних видюхах.

Omarchy - совсем другой Linux. Он не похож ни на Windows, ни на MacOS.
Обзор необычного дистрибутива на базе Linux - Omarchy. Впервые о нём услышал. Было любопытно посмотреть. Визуально мне он понравился. Ну а по сути Linux он и есть Linux со своими доработками.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#видео
YouTube Terraform + Ansible: The DevOps Workflow That Actually Works Check out Twingate and supercharge your security: https://bit.ly/3Y1OaZi Terraform vs Ansible is often the wrong debate. In this video, I’ll explain Infrastructure as Code, compare how Terraform/OpenTofu and Ansible actually work, and use my Proxmox HomeLab…
  • 👍 45
  • 👎 1
Post #5797 10K
Утром в комментариях к заметке упомянули такую вещь, как отравление данных, на которых учатся LLM. Так вот, специально отравлять ничего не нужно, там уже и так отравлено. Причём так, что человек со стороны может не заметить подвоха. Покажу конкретный пример, который не из IT, но суть та же. Просто я с ним лично столкнулся и он очень наглядный. Я бы сказал, типовой.

У меня супруга (это слово, вместо жены, выдаёт во мне старпёра 😁) занималась посадками плодовых деревьев. Начиталась информации в интернете и говорит мне, что надо готовить специальную яму под каждое дерево, с дренажом. Я, зная, что такое реальный дренаж, удивился. Думаю, какой ещё дренаж под деревьями. Слишком сложно. Попросил показать, что конкретно подразумевается под дренажём.

Она мне прислала несколько ссылок, в том числе на видео, где люди копают ямы, сыпят на дно песок, потом щебень, поверх сажают дерево и называют это дренажом. По факту полная ерунда. Вода никуда не отводится, работы очень много, яма по факту большая, примет воды ещё больше, чем обычная без всяких дренажей. Спросила LLM - а та ей то же самое выдала, что и в этих статьях. Я перепроверил в ChatGPT - то же самое. Они на них научились и считают это правдой. Куча сеошников наклепали ерундовых статеек, переписав один и тот же бред друг у друга, всё это разлетелось по интернету и стало истиной для LLM.

Потом уже получилось найти скучную статью какого-то академика, который в том числе упоминает такой тип дренажа для посадок, но для какой-то специфичной и нечастой ситуации с почвами. Там в этом будет смысл. А в большинстве случаев это бессмысленная и даже вредная работа, особенно у нас в Подмосковье на преимущественно глиняных грунтах. Нужно трубу для отвода воды прокладывать, иначе это не дренаж, а яма, собирающая воду, которую по задумке должна наоборот отводить её от корней дерева.

Подобный пример я слышал от программиста, который решил с нуля сделать проект на Go, начав изучение ии-агентов. Первое его впечатление от кода было, как-будто там собраны все типовые ошибки новичков. Без явных указаний и правок LLM выдала средний уровень материала в интернете. И он оказался очень низкого уровня.

К чему я это написал? Если исследуете какую-то новую тему, в которой сами не разбираетесь, то очень внимательно относитесь к результатам. Всё надо тщательно проверять. Трудности добавляет то, что есть темы, где такого информационного мусора нет и ответы реально релевантные. Например, по ремонту машины я лично ерунды не замечал. Там нет этих массовых бредостатей. А вот если по теме прошлись сеошники и наклепали кучи однотипных статей, то не понятно, как искать правду с LLM.

Ну и в завершении могу порекомендовать повесть Айзека Азимова - Профессия. Я давно читал, ещё в юности. Сюжет почему-то запомнился, хотя многое прочитанное из того периода уже забылось. Там как раз обыгрывается эта тема. Технологии позволяют каждому сразу в мозг прошить необходимые ему знания, чтобы он работал в какой-то профессии. Но если всех так обучать, то кто же будет развитием заниматься? Там этот вопрос решили.

Машинное образование при всех его достоинствах лишает человека творческого подхода к профессии, заглушает способность самостоятельно мыслить и совершенствоваться.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#ai
  • 👍 116
  • 👎 2
Post #5795 7K
Немного информации на тему ИИ, которая возможно кому-то покажется полезной. По крайней мере мне она такой показалась. Есть крупный каталог всевозможных проектов с использованием ИИ:

🔹 https://www.aixploria.com

Там не сказать, что есть прям что-то особенное и полезное, но в целом большой каталог, где можно найти что-то полезное под свои задачи. Я чисто из любопытства походил по нему и посмотрел, что там есть полезного.

Узнал, что у Amazon есть свой ИИ чат, типа Чатгпт и прочих - nova.amazon.com. Умеет по интернету искать, картинки рисовать и т.д. Всё бесплатно. Не знаю, какие там лимиты, не проверял. Попробовал сервис wan.video, который бесплатно позволяет раз в день генерить 5-ти секундное видео. Сделал там один ролик. Есть любопытный сервис character.ai, где можно разговаривать с виртуальным собеседником, коих настроено огромное количество. Меня позабавил персонаж, который может провести с тобой более-менее реальное собеседование по твоей специальности. Ну и т.д. Там очень много всего. Какие-то вещи повторяются, рейтинг как-то криво работает, потому что в топе иногда непойми что. Например, в агентах в топе какой-то Manus AI Agent. Кто-то накрутил наверное.

🔹Буквально вчера узнал про выпуск DeepSeek Harness (DSH). Совсем новый инструмент, развивающий идею ии-агентов. Немного почитал, посмотрел. Очень заинтересовало. Буду пробовать. Потом, наверное, отдельную заметку сделаю, если что-то путное получится с ним.

🔹Пробовал на днях с помощью ChatGPT Plus обновить внешний вид сайта. Модель замахнулась сразу готовую тему для Wordpress написать. Ничего путного не получилось. Сначала кажется, что ВАУ, почти сразу готовая тема, которую раньше нужно было либо покупать, либо очень долго и дорого делать. Но когда начинаешь проверять работу, возникает куча нюансов. То тут картинки вылезают, то там со шрифтами что-то не то, то ещё что-то. Мне не хватило терпения довести всё до ума. Бросил. Как-нибудь в другой раз попробую. Плейбуки для Ансибла писать намного проще.

🔹Послушал в машине интересное видео на тему ИИ, где опытный разработчик описывает свой пример работы с ИИ на одном проекте, который он начал с нуля и довёл за неделю плотной работы до некой законченной функциональности.

AI-агенты в разработке: почему мы все проиграем

Необычный взгляд на всю эту историю в контексте повышенной когнитивной нагрузки на разработчика в процессе работы с агентами, когда они с огромной скоростью генерируют код, а тебе приходится как-то со всем этим разбираться, чтобы не терять контроля над проектом и кодом. Агенты много лишнего пишут. Это сильно выматывает и на большой дистанции не очевидно, что разработка реально будет ускоряться. Мне понравился осмысленный и взвешенный подход автора.

Сам я не переживаю по поводу внедрения ИИ во все рабочие сферы, в том числе в разработку и эксплуатацию. Думаю, на мой век моих знаний и навыков хватит, чтобы не остаться без работы. Напрягает только то, что из-за того, что всё ускорилось, приходится как-то суетиться и переживать, что пропустишь что-то новое и отстанешь. Это добавляет некоторой нервозности, суеты и переживаний. С этим надо просто работать, тормозить себя и не распыляться на разные направления. За всем не угонишься.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#ai
AIxploria AI Tools Directory & List of Best Free AI by Category (Top 10) | AIxploria Access Aixploria, an AI tools directory featuring the largest list of AI available on the net. A ranking of the best AI to help you in your search.
  • 👍 76
  • 👎 1
Post #5794 7.65K
Очередная подборка статей авторов, которые согласились в ней участвовать. Кто не понимает, о чём идёт речь, может прочитать прошлые публикации по этой теме (раз, два).

ИИ-Ликбез или AI для чайников
Интересный цикл заметок на тему ИИ от одного из моих подписчиков, ориентированный на новичков. Там кратенько по основным моментам для тех, кто пока ещё не вникал в работу с ИИ.

Forgejo. Поднимаем Git сервер в Proxmox LXC
Forgejo. Миграции, реестр пакетов, CI/CD
Forgejo. Runner в отдельном LXC, бэкапы и уведомления
Цикл заметок про установку и настройку своего локального git репозитория на базе форка Gitea - Forgejo. Это наиболее простой и функциональный продукт для базовых современных задач работы с кодом и CI/CD процессов. В комплекте есть свой docker registry.

OPNsense 26.1: установка и настройка с нуля
Автор ставит олимпийские рекорды по объёмам материала. Сначала запилил огромный ролик на эту тему, а потом оформил его в текстовую статью. За это, я считаю, можно подписаться на авторский boosty.

Openclaw на Terramaster OS7
Terramaster встроил OpenClaw в управление своими железками. Они активно пиарятся у блогеров, поэтому я видел в том числе видео обзоры этой темы. ИИ-агент реально может решать некоторые задачи, типа сортировки фоток по папкам, но у одного блогера он вёл какую-то фоновую активность и поджирал токены 😱 Так что с этим надо аккуратнее.

Настройка домашнего NAS на Fedora Server 44 с OpenZFS, Cockpit и Samba
Автоматические снапшоты ZFS на Fedora Server 44 с помощью Sanoid
Первый же вопрос, который возникает от прочтения заголовка - почему Fedora? Автор в самом начале первой статьи отвечает на него.

Поднимаем прозрачный прокси Squid на Ubuntu 22
Установка и настройка SARG для анализа логов Squid на Ubuntu 22
Статьи с долькой ностальгии для меня. Лет 10+ назад постоянно администрировал прокси сервера Squid. Настраивал Sams на Freebsd и Centos и некоторые другие панели управления. Сейчас это всё как-будто стало никому не надо, кроме некоторой части госсектора.

Плагины Obsidian, которыми я пользуюсь
Автор переехал с Trilium на Obsidian и рассказал об этом. Заметил, что про Obsidian кратно больше материала, чем про любую другую заметницу. Люди прям заморачиваются и настраивают там, настраивают. Я лично кидаю всё в Joplin, как в обычный блокнот, да и всё. Разбито всё на проекты, в каждом проекте обычные заметки.

Установка Traefik в LXC-контейнер Proxmox как systemd-сервиса | ч.1
Установка Traefik в LXC-контейнер Proxmox как systemd-сервиса | ч.2
Запуск Traefik как systemd unit с использованием LXC, то есть без привычного Docker. Немного нестандартный подход. Не совсем понял, в чём смысл именно такого запуска, кроме как адаптация под PVE, где с докером неудобно работать.

Сборка шаблона cloud-init на ZFS
Решение некоторых неочевидных проблем при автоматическом разворачивании VM с cloud-init на ZFS.

Как узнать все теги Docker образа - утилита skopeo
Решение небольшой локальной задачи с помощью skopeo.

Tab подстановка хостов из Ansible inventory для ansible, ssh, scp, rsync
Интересное решение задачи. У меня никогда руки не доходили что-то подобное сделать. Я из инвентаря копирую 😁, но мне это не так часто нужно.

Git - Очистка истории комитов
Грубая и быстрая очистка истории коммитов, если вы туда запрещёнку гнали. Логика простая - создаём новую ветку, загоняем туда содержимое, удаляем старую main, а новую переименовываем в main.

vt-cli - Проверка файлов с помощью Virus Total в терминале Linux
Консольная утилита для проверки файлов и урлов в Virus Total.

MicroMedia - Портативный десктопный просмотрщик видео и изображений
Портативный просмотрщик видео и изображений на Rust с индексацией, тегированием и встроенным плеером. Работает из одной папки на Linux и Windows.

Vocalinux - Универсальный голосовой ввод в Linux, MacOS и Windows
Утилита для голосового ввода текста в любое приложение. Сейчас много таких приложений появилось. Для Android рекомендую Говорун.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#статьи
ProHomeLab – все о homelab и self-hosting Настройка домашнего NAS на Fedora Server 44 с OpenZFS, Cockpit и Samba Пошаговая инструкция по созданию домашнего NAS на Fedora Server 44 с использованием OpenZFS, Cockpit и Samba. Настройка пула ZFS, общего доступа по SMB и SELinux.
  • 👍 59
  • 👎 2
Post #5792 7.3K
Я изучил и написал подробный обзор на российский менеджер соединений MC22.

Менеджер удалённых подключений МС22 для управления инфраструктурой

Не буду здесь делать длинную заметку, потому что все подробности есть в статье с кучей скриншотов. Для меня подобные программы - основной рабочий инструмент. У меня было много заметок по этой теме на канале (можно посмотреть по тэгу #менеджеры_подключений). В разное время я тестировал и пользовался всеми популярными решениями по этой части. У меня и сейчас установлены и постоянно используются несколько подобных программ - Remote Desktop Manager, Xshell, MobaXterm (почти не пользуюсь).

Везде есть свои плюсы, минусы, баги. Я не смог подобрать то, что меня бы устроило на 100%. В MC22 недавно полностью переписали бэкенд программы с JS на Rust, выкатили это в релизе 3.0 и добавили бесплатную версию с ограничениями. Так что можно попробовать. Я по сути тестировал свежую версию. Программа получилась лёгкой и функциональной с отзывчивым интерфейсом. В целом она мне понравилась. Если разработчики подарят бессрочную лицензию, точно буду пользоваться.

В статье в Заключении сделал краткую выжимку по ➕ плюсам и ➖ минусам. Кому не хочется всё читать, можете сразу посмотреть итог. Не буду здесь всё публиковать. Перечислю кратко то, что больше всего понравилось:

▪️Простой и лаконичный интерфейс, который можно по цветам и шрифтам настроить под себя.
▪️Лёгкость в плане потребления ресурсов. Отзывчивый и шустрый интерфейс. В сравнении с RDM или mRemoteNG просто небо и земля.
▪️Понравились некоторые возможности: SFTP подключения, быстрые команды, отдельная боковая панель с основной информацией по системе, массовый ввод команд в открытые вкладки.
▪️Кроссплаформенность. Единая версия для Windows / Linux / macOS.
▪️Бессрочная лицензия для физиков.
▪️Российская разработка, работа офлайн, всё хранение локально.

Если у кого-то есть вопросы по работе и возможностям, можете задавать. Несмотря на то, что эту статью у меня заказали разработчики, и она, как полагается, промаркирована и помечена рекламой, я не просто написал обзор, что она умеет, а полностью в течении нескольких дней изучил все возможности, и примерил эту программу на себя.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#менеджеры_подключений #отечественное
  • 👍 59
  • 👎 14
Post #5787 9.4K
На днях познакомился с сервисом для бэкапа баз данных - Portabase. Видел обзор у одного блогера, плюс в комментариях его упомянули. Бегло глянул, вроде ничего. Развернул, настроил, потестировал и отложил в сторонку. Расскажу, почему я не очень люблю и не использую подобные решения.

Portabase для такого рода продуктов сделан неплохо. Авторы решили задачу не в лоб, а немного подумали, как сделать удобнее и безопаснее. В итоге вот, что получилось.

▪️Поддержка всех популярных СУБД - PostgreSQL, MySQL/MariaDB, MongoDB,
Redis/Valkey, SQLite, Firebird, MSSQL и даже Docker Volume. Последнее, кстати, может быть наиболее актуальным для такого рода продукта.
▪️Веб интерфейс для настройки и управления.
▪️Клиент-серверная архитектура. На хосты с СУБД ставится агент. Он взаимодействует с СУБД локально, удалённые подключения к базам открывать не нужно. Агент сам отправляет данные, снятые с баз. С сервера бэкапов нет непосредственного доступа к самим базам данных, только к архивам. Это на самом деле неплохо сделано.
▪️Оповещения по всем популярным каналам - email и различные мессенджеры, сервисы уведомлений.
▪️Аутентификация через OIDC/OAuth2.
▪️Управление доступом RBAC.
▪️Политика хранения бэкапов, расписание, различные бэкенды хранения (локальные, S3 и некоторые сервисы).
▪️Для управления есть CLI и API.
▪️Бэкапы только в виде дампов.

По сути это просто обвязка вокруг pg_dump, mysqldump, mongodump и т.д. То есть только полные бэкапы, никаких инкрементов и WAL. Всё это относительно просто можно сделать с помощью bash и cron, что я обычно и делаю. Сложнее будет с правами доступа, но это не так часто нужно. Только в каких-то больших командах, но там, мне кажется, это тоже не совсем формат - малоизвестный проект какой-то французской команды.

Я некоторое время назад писал про похожее решение (продукт уже изменил название и получил новую функциональность). Оно мне тоже показалось удобным и интересным. Начал пользоваться в одной компании. Добавил несколько серверов, стал снимать бэкапы. Потом в какой-то момент приложение умерло. Уже не помню, какие там были ошибки. Просто перестали создаваться бэкапы. Ни с того, ни с сего. Разбираться стало лень, я просто забил и вернулся к своим старым проверенным скриптам, где всё то же самое реализовано - бэкапы, проверки, уведомления, политика хранения и т.д. Работает просто и надёжно, мониторит Zabbix. Для восстановления ничего не надо, кроме самого дампа.

А в подобных программах само состояние бэкапов хранится в отдельной базе данных, которую тоже надо бэкапить. Если умрёт сервис, то все понаделанные бэкапы могут превратиться в тыкву, либо трудночитаемую кашу из дампов с именами в виде UUID.

К минусам Portabase отнесу довольно тяжёлый агент, который запускается в отдельном Docker контейнере. Ожидаешь от подобного подхода небольшого локального бинарника, а тут агент с образом на 862MB 😱.

# docker images | grep portabase
portabase/agent  latest  254181b7ced0  2 days ago  862MB

Мне кажется, это всю идею с агентом рубит на корню. При этом есть отдельный небольшой бинарник Portabase CLI, который занимается тем, что конфигурирует, скачивает и запускает агента.

На выходе имеем довольно навороченную систему для снятия дампов с баз данных. Насколько она кому-то нужна в таком виде, судить не берусь. Мне не особо приглянулась. Для каких-то команд с кучей небольших баз возможно это будет решением их проблем. А такие на самом деле есть. Я когда-то давно смотрел выступление инженера одной крупной компании. У них там сотни мелких баз Postgresql крутились в кластерах Kubernetes. Практически у каждого микросервиса была своя база данных. Даже если у вас штук 50 баз, уже что-то подобное придётся городить. А тут из коробки OIDC/OAuth2 и RBAC, плюс API. Можно настроить автоматизацию для доступа команд только к своим бэкапам.

❗️Если заметка вам полезна, не забудьте 👍 и забрать в закладки.

———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩

#backup
  • 👍 52
  • 👎 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →