

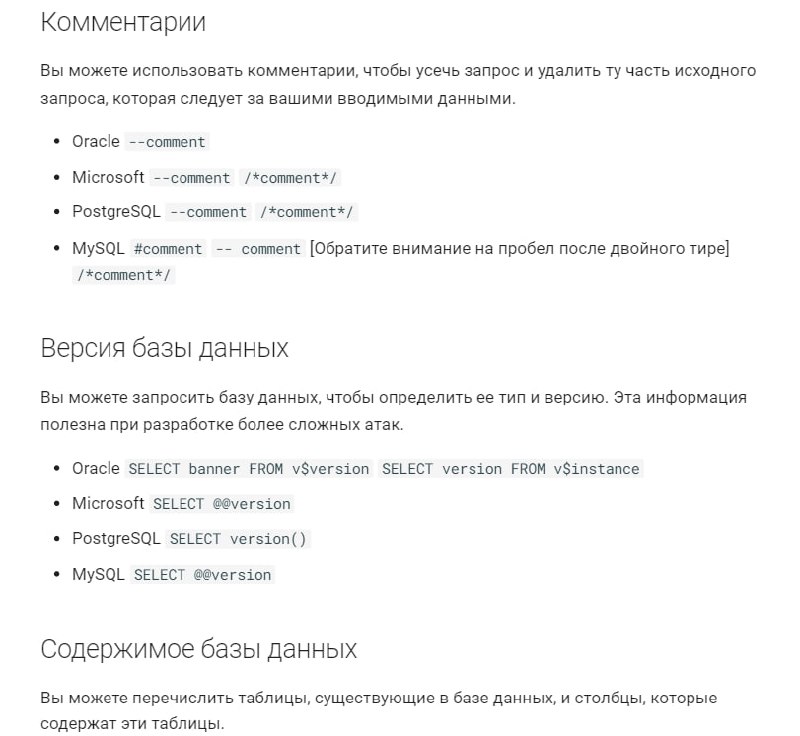
Эта шпаргалка по SQL-инъекциям содержит примеры синтаксиса, который часто используется для проведения атак на БД. Примеры инъекций приведены для разных СУБД: Oracle, PostgreSQL, MySQL, MicrosoftSQL.
Проверьте, не подвержено ли ваше приложение SQL-инъекциям
🟡Рассматриваются SQL-инъекции для извлечения такой информации как:
├╼ Объединение строк├╼ Подстрока├╼ Комментарии├╼ Версия базы данных├╼ Содержимое базы данных├╼ Условные ошибки├╼ Извлечение данных с помощью сообщений об ошибках├╼ Пакетные (или штабелированные) запросы├╼ Временные задержки├╼ Условные временные задержки├╼ DNS lookup (Поиск DNS)╰╼ DNS lookup с эксфильтрацией данных📎 Шпаргалка
@sqlhub