TGViewer
Channel Public Channel
کانال بایت امن

کانال بایت امن

@securebyte

برگزاری دوره های آموزش برنامه نویسی و امنیت نرم افزار.

https://dword.ir
@YMahmoudnia
Subscribers
4.94K
Photos
486
Videos
55
Links
687

Showing posts older than #1930 · Back to latest

Older Posts 20 shown
Post #1929 1.67K
#Article #Exploiting

Introduction to x64 Linux Binary Exploitation Series

1. Basic Buffer Overflow
2. Return into libc
3. RoP Chains
4. Stack Canaries
5. ASLR

در این مجموعه مقالات به برخی تکنیک‌های پایه ایی جهت اکسپلویت کردن باینری‌های x64 لینوکس پرداخته میشود. ابتدا با غیرفعال کردن تمامی مکانیزم‌های حفاظتی مانند ASLR، DEP/NX، Canary Stack و غیره شروع میشود.

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 17
  • ❤ 2
  • 👍 1
Post #1928 1.66K
کانال بایت امن #Article #Exploiting 64 Assembly & Shellcoding Series 1. x64 Essentials: Registers 2. NULL bytes 3. Removing Null bytes 4. Basic encoding این مجموعه به صورت گام‌به‌گام شما را در یادگیری توسعه شل‌کد با زبان برنامه‌نویسی اسمبلی x64 همراهی می‌کند و منابع…
#Article #Exploiting

پارت پنجم این مجموعه مقالات قرار گرفت.

5. x64 Assembly & Shellcoding 101 - Part 5

This Part Include :
Locate Kernel32 and collect PE Export Table info

Dynamically Locate GetProcAddress

Use the handle to GetProcAddress to locate the address for LoadLibraryA

Use the handle to GetProcAddress to locate ExitProcess

Use the handle to LoadLibraryA to load user32.dll

Use the handle to user32.dll to locate the address of MessageBoxA within user32.dll using GetProcAddress

Pop the messagebox (not a literal assembly pop operation )

call ExitProcess to exit gracefully!


🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 17
  • 🔥 2
  • 🤩 1
Post #1927 1.66K
EP01 Nick Harbour - Early Days of Incident Response, Mandiant History…Josh Stroschein
#Podcast

🔊Behind the Binary By Google Cloud Security - EP01

⚜️پادکست: پشت پرده باینری (Behind the Binary) - توسط Google Cloud Security

🖥در اولین قسمت از پادکست "پشت پرده باینری"، جاش استروشاین (Josh Stroschein) میزبان گفتگویی با نیک هاربر (Nick Harbour) است. در این اپیزود، نیک به مسیر کاری خود از نیروی هوایی ایالات متحده تا عضویت در تیم امنیتی Mandiant می‌پردازد و تجربه‌های ارزشمند خود را در زمینه مهندسی معکوس باینری و تحلیل بدافزارها به اشتراک می‌گذارد.

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 18
  • ❤ 2
  • 👍 1
Post #1926 1.81K
#Article #MalwareAnalysis #ReverseEngineering

Mobile Malware Analysis Series

1. Leveraging Accessibility Features to Steal Crypto Wallet
2. MasterFred
3. Pegasus
4. Intro to iOS Malware Detection
5. Analyzing an Infected Device
6. Xenomorph
7. Blackrock

مجموعه مقالات تحلیل بدافزار های موبایل از وب سایت 8ksec

سایر آموزش ها :

1. Advanced Frida Series for mobile security Enthusiasts
2. ARM64 Reversing and Exploitation Blog Series
3. Dissecting Windows Malware Series


🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 16
  • ❤ 1
  • 👍 1
Post #1925 1.6K
#Article #ReverseEngineering

Minesweeper Reverse #1

در این مقاله نویسنده با استفاده از فرآیند مهندسی معکوس و برنامه Cheat Engine مرحله به مرحله مهندسی معکوس رو انجام میده. در سری اول مقاله هدف بررسی چیت در زمان برنامه است و بعد موقعیت بمب ها در خانه ها.

لینک دانلود بازی Minesweeper

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 16
  • 👍 2
  • 🔥 2
Post #1923 2.41K
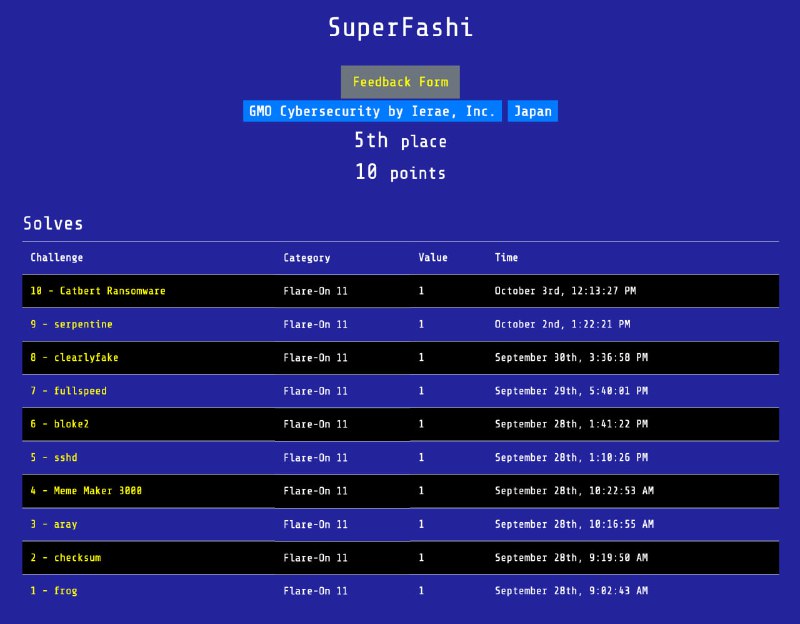
#Article #FlareOn11

Flare-On 11 Write-Up By SuperFashi

رایت آپ چالش های مهندسی معکوس مسابقه Flare-On 11 توسط رتبه پنجم این مسابقات (SuperFashi)

بروزرسانی :

💠سایر رایت آپ ها در این پست قرار خواهند گرفت.

1. https://0xdf.gitlab.io/flare-on-2024
2. https://eversinc33.com/posts/flareon11.html
3. https://cloud.google.com/blog/topics/threat-intelligence/flareon-11-challenge-solutions?linkId=11636252 by Mandiant
4. https://nullablevoidptr.github.io/flareon-11/

🔗دانلود چالش ها و رایت آپ رسمی Mandiant

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 16
  • ❤ 1
  • 🤩 1
Post #1922 7.09K
#Tools

HE - Hardware Read & Write utility is a powerful utility for hardware engineers, BIOS engineers, driver developers, QA engineers, performance test engineers, diagnostic engineers… etc.

با استفاده از این ابزار به طیف گسترده ایی از سخت افزار دسترسی خواهید داشت. HE یک ابزار قدرتمند برای مهندسین سخت‌افزار، مهندسین BIOS، توسعه‌دهندگان درایور، مهندسین کنترل کیفیت (QA)، مهندسین تست عملکرد و مهندسین عیب‌یابی است.


دسترسی به سخت افزارهایی همچون :

PCI (PCI Express), PCI Index/Data, Memory, Memory Index/Data, I/O Space, I/O Index/Data, Super I/O, DIMM SPD, CPU MSR Registers, S.M.A.R.T monitor, HDD physical sector , ATA Identify Data, ACPI Tables Dump, ACPI AML Code Disassemble, Embedded Controller, USB Information, SMBIOS Structures, PCI Option ROMs and MP Configuration Table.

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 17
  • ❤ 3
  • 👍 1
Post #1921 1.76K
#Article

Under The Hood Of Executables

An in-depth exploration of how C programs transform from source code to executable binaries.

یک بررسی عمیق از فرآیند تبدیل کد منبع زبان C به فایل‌های اجرایی. این مخزن شامل یک راهنمای جامع برای درک مراحل لینک کردن، بارگذاری و فرمت‌های اجرایی است. لازم به ذکر هست که مثال ها در محیط سیستم عامل لینوکس هستند.

در این مجموعه، فرآیند تبدیل سورس‌کد به باینری را بررسی کرده و با ساختار ELF، نکات پایه و پیشرفته در مورد لینکر و داینامیک لینک آشنا خواهید شد.

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 21
  • 👍 2
Post #1920 1.79K
#Article #Exploiting

64 Assembly & Shellcoding Series

1. x64 Essentials: Registers
2. NULL bytes
3. Removing Null bytes
4. Basic encoding

این مجموعه به صورت گام‌به‌گام شما را در یادگیری توسعه شل‌کد با زبان برنامه‌نویسی اسمبلی x64 همراهی می‌کند و منابع و دانش لازم را برای تسلط بر این مهارت فراهم می‌آورد.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 20
  • 👍 3
  • 🔥 2
Post #1919 1.9K
#Magazine

Paged Out! is a free magazine about programming, hacking, security hacking, retro computers, modern computers, electronics, demoscene, and other amazing topics.

تا به امروز 4 شماره از این نشریه الکترونیکی منتشره شده که در هر شماره به موضوعات مرتبط با برنامه نویسی، مهندسی معکوس، ویندوز اینترنالز ، امنیت، سخت افزار و ... پرداخته شده است.

📃Paged Out! #4 (web PDF) (14MB)
📃Paged Out! #3 (web PDF) (23MB)
📃Paged Out! #2 (web PDF) (8MB)
📃Paged Out! #1 (web PDF) (12MB)

🦅 کانال بایت امن | گروه بایت امن
_
  • 👍 16
  • 🔥 5
  • ❤ 3
Post #1918 1.92K
#Article

DLL Sideloading

DLL Sideloading is a technique that enables the attacker to execute custom malicious code from within legitimate – maybe even signed – windows binaries/processes.

تکنیک DLL Sideloading به مهاجمان این امکان را می‌دهد که کد مخرب خود را از داخل برنامه‌های قانونی ویندوز (حتی برنامه‌های امضا شده) اجرا کنند. به جای اینکه کد مخرب را به‌طور مستقیم اجرا کنند، آن را در کنار کد قانونی بارگذاری می‌کنند، که این موضوع می‌تواند به راحتی به مهاجم اجازه دهد کنترل سیستم را به‌دست بگیرد.

در این مقاله با مباحث زیر آشنا خواهید شد.

1. What is a DLL
2. What is DLL Hijacking
3. Explaining DLL search order
4. Showcasing DLL Hijacking
5. DLL Sideloading
6. What is DLL Proxying?
7. Conducting DLL Proxying
8. Weaponizing DLL Proxying

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 18
  • 🔥 2
  • 👍 1
Post #1917 2.36K
#Article #Kernel

Finding Bugs in Windows Drivers

Part 1 – WDM

پیدا کردن آسیب‌پذیری‌ها در درایورهای ویندوز همیشه هدفی بسیار مطلوب برای بازیگران تهدید، نویسندگان Cheat در بازی ها و تیم‌های قرمز بوده است. در این سری از مقالات نویسنده به آسیب پذیری های درایور های WDM خواهد پرداخت.

مدل درایور ویندوز (WDM) قدیمی‌ترین و همچنان پرکاربردترین چارچوب برای توسعه درایورها است و با ساده‌سازی فرآیند توسعه و رفع برخی از مشکلات فنی متعدد WDM، توسعه درایورها را آسان‌تر می‌کند.

🦅 کانال بایت امن | گروه بایت امن
_
  • 🔥 13
  • ❤ 5
  • 👍 5
Post #1916 1.99K
#Article #PE #Kernel

Verifying Embedded PE Signature

➡️PE files whose digital signatures are not embedded (reside in catalog files)
➡️Validating timestamp of the signatures
➡️Validating the key usage
➡️Validating the chain of the certificates
➡️Using Windows APIs like WinTrust to verify signatures
➡️A full tutorial on ASN.1

مقاله ای در رابطه با Verify کردن Signature فایل PE در کرنل. با یک مثال به همراه چند کد پایتون در سطح باینری مباحث فوق رو بررسی می‌کنیم.

🦅 کانال بایت امن | گروه بایت امن
_
  • 👍 17
  • 🔥 4
  • ❤ 1
Post #1915 2.05K
#Article #Kernel

Cracking Windows Kernel with HEVD

Chapter 0: Where do I start?
Chapter 1: Will this driver ever crash?
Chapter 2: Is there a way to bypass kASLR, SMEP and KVA Shadow?
Chapter 3: Can we rop our way into triggering our shellcode?
Chapter 4: How do we write a shellcode to elevate privileges and gracefully return to userland?

این درایور ویندوز به‌طور عمدی با انواع مختلف آسیب‌پذیری‌های مربوط به حافظه (مانند stack overflow, int overflow, use after free, type confusion و چندین مورد دیگر) طراحی شده است.

در این مجموعه به بررسی بعضی از آسیب پذیری ها پرداخته شده است.

🦅 کانال بایت امن | گروه بایت امن
_
  • 👍 18
  • ❤ 3
  • 🔥 1
Post #1914 2.09K
#References

Living Off The Land ESXi

LOLESXi features a comprehensive list of binaries/scripts natively available in VMware ESXi that adversaries have utilised in their operations. The information on this site is compiled from open-source threat research.

هدف پروژه LOLESXi اینه که فایل‌ها و اسکریپت‌های پیش‌فرض VMware ESXi رو که مهاجما توی حملات خودشون استفاده می‌کنن شناسایی، پیگیری و مستند کنه. با دسته‌بندی این ابزارها، این پروژه قصد داره آگاهی رو افزایش بده و اطلاعاتی برای بهبود قابلیت‌های شناسایی فراهم کنه.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 18
  • 👍 4
  • 🔥 1
Post #1913 2.76K
خبر بسیار ناراحت کننده.

رکود تکنولوژی به شدت بر مشتریان ما و به تبع آن بر CodeProject تأثیر گذاشته است. پس از تقریباً دو سال تحمل خسارات مالی قابل توجه، مجبور شدیم کسب‌و‌کاری که پشت CodeProject.com قرار داشت، یعنی شرکت CodeProject Solutions Inc. را تعطیل کنیم.

🦅 کانال بایت امن | گروه بایت امن
_
  • 😢 37
  • 😁 4
  • 🔥 2
  • 🎉 2
  • 👍 1
Post #1912 2.43K

Forwarded from کانال بایت امن

🖥ویدیو معرفی دوره برنامه نویسی تهاجمی مختص به تیم های قرمز

📊بررسی کامل دوره، سرفصل ها و موضوعاتی که در هر فصل بیان خواهند شد.

⏰آخرین بروزرسانی سرفصل ها : 18 September 2024

🖥شهریه دوره ۱۵,۰۰۰,۰۰۰
📑همچنین، امکان پرداخت به صورت اقساط نیز فراهم است.

🖥نحوه شرکت در دوره :
به دلیل ظرفیت محدود کلاس، اولویت ثبت‌نام با دانشجویانی است که آزمون تعیین سطح را گذرانده باشند. چنانچه پیش‌نیازهای لازم برای شرکت در دوره را ندارید، همچنان می‌توانید در دوره شرکت کنید، اما ابتدا باید این پیش‌نیازها را بگذرانید. جهت دریافت اطلاعات بیشتر به آیدی @YMahmoudnia پیغام بدین.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 18
  • 👍 1
  • 😢 1
Post #1911 2.91K
#Article

This series of blog posts are about some findings related to TeamViewer (TV) IPC communication with its SYSTEM service.

1️⃣The story begins
2️⃣Reversing the Authentication Protocol
3️⃣Putting it all together. PARTY TIME :)!


این سری مقالات درباره برخی از یافته‌های مرتبط با ارتباطات IPC (ارتباط بین فرآیندی) نرم‌افزار TeamViewer با سرویس SYSTEM است که در نهایت منجر به باگ 0day خواهد شد.

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 19
  • 👍 4
  • 🔥 2
Post #1910 2.95K
#Tools

Decyx: AI-powered Ghidra extension for enhanced reverse engineering and binary analysis.

معرفی دستیار هوش مصنوعی گیدرا Decyx به منظور تجربه بهتر فرایند مهندسی معکوس

تغییر نام تابع با کمک هوش مصنوعی
تغییر نام متغیر و تایپ اینترفیس ها
تولید توضیحات نسبت به کد های تابع
تحلیل بهتر کد های دیکامپایل شده
قابلیت توضیح خط به خط برای درک بهتر کد ها
رابط کاربری کاربرپسند

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 19
  • 👍 6
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →