TGViewer
کانال بایت امن کانال بایت امن @securebyte · 4.95K subscribers
Post #1915 2.05K
#Article #Kernel

Cracking Windows Kernel with HEVD

Chapter 0: Where do I start?
Chapter 1: Will this driver ever crash?
Chapter 2: Is there a way to bypass kASLR, SMEP and KVA Shadow?
Chapter 3: Can we rop our way into triggering our shellcode?
Chapter 4: How do we write a shellcode to elevate privileges and gracefully return to userland?

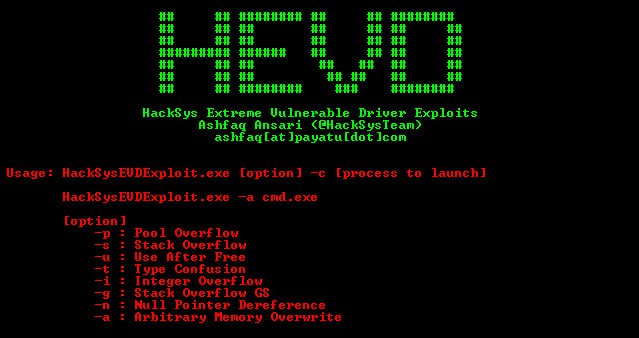
این درایور ویندوز به‌طور عمدی با انواع مختلف آسیب‌پذیری‌های مربوط به حافظه (مانند stack overflow, int overflow, use after free, type confusion و چندین مورد دیگر) طراحی شده است.

در این مجموعه به بررسی بعضی از آسیب پذیری ها پرداخته شده است.

🦅 کانال بایت امن | گروه بایت امن
_
  • 👍 18
  • ❤ 3
  • 🔥 1
More from @securebyte
  1. Oct 4, 2026کانال بایت امن pinned a photo
  2. Oct 4, 2026🏷 بعد از دو سال، دوره‌های آنلاین آکادمی DWORD برمی‌گردند! بالاخره تصمیم گرفتم بعد از حدود…
  3. Oct 1, 2026#DWORD تو سایت آکادمی، ما دو تا دوره رایگان هم داریم 🖥 اولین دوره: بازنویسی کد با رویکرد…
  4. Oct 1, 2026خبر خوب برای دانشجویان آکادمی DWORD بنا به درخواست شما، امکان خرید اقساطی دوره‌های آفلاین…
  5. Sep 30, 2026#Exploiting #Linux 🔹 مجموعه آموزش Binary Exploitation از پایه تا پیشرفته یک مجموعه آموزشی…
  6. Sep 30, 2026#Malware #EDR 🔹 آشنایی با P/Invoke و NTAPI در ویندوز برنامه‌های ویندوز معمولا از APIهای س…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →