TGViewer
Channel Public Channel
Security Analysis

Security Analysis

@securation

- Offensive Security (Red Teaming / PenTesting)
-AI Security
- BlueTeam (OperationSec, TreatHunting, DFIR)
- Reverse Engineering / Malware Analysis
- Web Security
- Cryptography
- Steganography
- Forensics
@DrPwner
Subscribers
12.3K
Photos
366
Videos
54
Links
929

Showing posts older than #1922 · Back to latest

Older Posts 19 shown
Post #1920 4.89K
⭕️ یک کانال تلگرام به نام گروه هکری جوجه اردک زشت مدعی هک کردن همراه اول و سازمان صنفی رایانه ای در راستای اعتراض به اینترنت طبقاتی/پرو شده که نمونه اسنادی نیز در کانال منتشر نموده.
باید منتظر خبرهای رسمی از سوی این دو سازمان و شرکت باشیم.

@securation
  • 🔥 9
  • 👍 3
Post #1919 4.78K
⭕️اوبونتو 26.04 روز منتشر شدنش هک شده :)

@securation
  • 😁 7
Post #1917 7.68K
⭕️ هشدار بسیار مهم:
حمله به زنجیره تأمین (Supply Chain) پکیج axios در npm
در ۳۰ مارس ۲۰۲۶، پکیج Axios (بیش از ۱۰۰M دانلود هفتگی در npm) دچار حمله supply chain شد. مهاجم با دسترسی به اکانت توسعه‌دهنده اصلی، ایمیل ثبت‌شده اکانت را به یک آدرس ProtonMail تحت کنترل خودش تغییر داد و نسخه‌های آلوده 1.14.1 و 0.30.4 را منتشر کرد تا هم پروژه‌های جدید و هم قدیمی رو همزمان هدف قرار بده.

هر یک از نسخه‌های آلوده، پکیج plain-crypto-js نسخه 4.2.1 را به‌ صورت مخفیانه به درخت وابستگی (dependency graph) پکیج Axios تزریق می‌کردند؛ به‌گونه‌ای که این پکیج در زمان اجرای npm install به‌صورت خودکار دانلود و نصب می‌شد، بدون آن‌که به‌طور مستقیم در فایل package.json پروژه تعریف شده باشد.
نکته خیلی خطرناک در این حمله عدم وجود کد مخربی در خود پکیج axios میباشد، بدافزار در یک dependency قرار دارد که شما نه اون رو درخواست کردید نه مستقیم در پروژه import شده، این بدافزار بعد نصب و اجرا در عرض چند ثانیه همه ردپاهای خودش رو پاک میکند و ابزارهای npm list و npm audit پس از آلودگی هیچ نشانه مشکوکی رو نشون نمی دهد. هم چنین در فرایند نصب پکیج هم هیچ خطایی که نشون دهنده مشکلی در پکیج باشد وجود نداشته و فرایند نصب با exit code صفر به پایان می رسد. این بدافزار تنها 2 ثانیه بعد از نصب با سرور فرماندهی و کنترل C2 مهاجم ارتباط برقرار میکند.
اگر شما هر یک از این نسخه ها رو نصب کرده باشید باید فرض کنید سیستم شما به طور کامل مورد نفوذ قرار گرفته است.

@securation
ble.ir بله | کانال امنیت سایبری کانال اطلاع رسانی آسیب پذیریها و تحلیل امنیت اطلاعات اخبار امنیت و دنیای هکرها ادمین @drpwner
  • ❤ 1
Post #1916 6.07K
⭕️ آسیب‌پذیری با شناسه CVE-2026-33696 در n8n گزارش شده که از نوع *Prototype Pollution* و منجر به RCE هست.
این ضعف به یک کاربر با دسترسی ایجاد/ویرایش workflow اجازه می‌ده از طریق ورودی‌های خاص، کنترل اجرای کد روی سرور n8n رو به دست بگیره.
شدت این آسیب‌پذیری بسیار بالاست و CVSS حدود 9.4 (Critical) هست.
سناریو حمله اینطوره که مهاجم دسترسی محدود به n8n داره پس workflow مخرب می‌سازه و از Prototype Pollution استفاده می‌کنه در نهایت به اجرای کد روی سرور می‌رسه.
نکته مهم:
چون n8n معمولاً به APIها، دیتابیس‌ها و سرویس‌های مختلف وصل هست، این حمله می‌تونه منجر به دسترسی گسترده به کل زیرساخت بشه.

اقدامات قابل انجام:
اینکه Patch فوری لازمه،
دسترسی ساخت/ویرایش workflow رو محدود کنید،
و اگر مشکوک هستید credentialهای ذخیره‌شده در n8n رو rotate کنید.

@securation
  • ❤ 1
Post #1915 5.65K
Security Analysis ⭕️ هک تلگرام فقط با ارسال یک استیکر متحرک! آسیب پذیری زیروکلیک در تلگرام نسخه اندروید و لینوکس کشف شده است که مهاجم با ارسال یک استیکر متحرک میتواند تلگرام شما را هک کند. این آسیب پذیری امتیاز 9.8 از 10 گرفته و هنوز فیکس نشده است. https://www1.ru/en/n…
⭕️ مسنجر تلگرام در شبکه اجتماعی توییتر وجود آسیب پذیری در بخش استیکر رو کاملا رد کرده.
باید صبر کنیم تا نتیجه ی فنی این موضوع بررسی بشه و در صورت اومدن هرگونه تحلیل اطلاع رسانی خواهد شد.

@securation
Post #1914 7.13K
⭕️ هک تلگرام فقط با ارسال یک استیکر متحرک!


آسیب پذیری زیروکلیک در تلگرام نسخه اندروید و لینوکس کشف شده است که مهاجم با ارسال یک استیکر متحرک میتواند تلگرام شما را هک کند.
این آسیب پذیری امتیاز 9.8 از 10 گرفته و هنوز فیکس نشده است.

https://www1.ru/en/news/2026/03/28/uiazvimost-dlia-vzloma-bez-klika-nasli-v-telegram-ocenka-opasnosti-98-iz-10.html

@securation
  • ❤ 1
Post #1912 5.37K
نوروز باستان ، یادگار شکوه و عظمت ایران زمین است.
نوروزمان از تمدن شش هزار ساله ی ما قدم برمیدارد و بر برگ جدید این سرزمین قدم میگذارد.
بهار همیشه با نسیم و شکوفه های زیبا نمی آید ، گاه آنقدر زمستان طولانی و سخت جان بوده که یخ ها را باید با صدایی مهیب و ویرانگر شکسته تا رودخانه ی حبس شده طغیان کند .
ما خوب میدانیم که برای تولدی دوباره ، گاه چاره ای جز عبور از دل آتش نیست ، ما وارثان ققنوس هستیم و خوب میدانیم که همین تلخی خاکستر امروز ، نقطه ی پرواز فردای ماست.
سالی که گذشت سخت بود و غم های فراوان داشت ، اما امیدواریم سال جدید زندگی ایرانیان پررونق و دلهایتان با ایمان ، قوی و پایدار باشد.

برای تک تک شما در زندگی و دلهایتان نور و شکوفایی آرزومند هستیم.
در سایه ی عزت و سربلندی بمانید.

ارداتمند ❤️💐
  • ❤ 16
Post #1910 6.26K
⭕️ جنگ الکترونیک و ایجاد پارازیت GPS گسترده در منطقه غرب آسیا به مرکزیت الشارجه امارات

@securation
  • 👍 7
  • 😁 2
Post #1908 6.3K
لینک کانال در مسنجر بله رو داشته باشید عضو بشید :

ble.ir/securation
  • 👎 60
  • 😁 9
  • 👍 8
Post #1907 6.62K
پاینده باد ایران من
به امید روزهای خوب برای ایران و ایرانیان ❤️
  • ❤ 39
  • 👍 1
  • 🔥 1
Post #1905 5.72K
⭕️ افتا: هشدار باش سایبری

۱۴۰۴/۱۲/۹

🔴 با توجه به شرایط فعلی کشور ضروری است اقدامات زیر انجام و هرگونه رخداد سایبری مشکوک، سریعا به مرکز افتا اعلام شود:

🔻 1. در دسترس بودن متولیان فنی سایبری و پیمانکاران سامانه‌های حیاتی برای مقابله با حوادث احتمالی

🔻 2.قطع فیزیکی تمامی پورت‌های مدیریتی از جمله ILO و IPMI و مدیریت ذخیره‌ساز‌ها (Storage)

🔻 3.حصول اطمینان از جداسازی فیزیکی شبکه مدیریتی تجهیزات (OOB) از سایر شبکه‌ها

🔻 4.قطع هرگونه دسترسی از راه دور و دسترسی‌های غیر ضروری به سامانه‌ها، تجهیزات و سرویس‌های حیاتی

🔻 5.حصول اطمینان از جداسازی شبکه های OT از سایر شبکه‌ها

🔻 6.ممنوعیت نصب هر نوع سامانه یا تجهیز جدید و یا هرگونه اقدام نگهداری و به‌روزرسانی بر روی سامانه‌ها و تجهیزات موجود

🔻 7.حصول اطمینان از تغییر رمز عبور کاربران در سطح مدیریتی برای سامانه‌ها و تجهیزات فناوری و صنعتی

🔻 8.شناسایی و حذف حساب‌های کاربری غیرضروری در سامانه‌ها، تجهیزات و سرویس‌های حیاتی

🔻 9.بروز بودن، صحت و اطمینان از نگهداری نسخه‌های پشتیبان در خارج از سازمان

🔻 10.حصول اطمینان از ذخیره مطمئن و متمرکز انواع لاگ‌های امنیتی

🔻 11.هر گونه تماس یا ارسال پیامک از سرشماره‌های ناشناس، No Number و یا Private برای اقدام بر روی سامانه‌ها و زیرساخت مورد تایید نیست و نیاز به اخذ تاییدیه از مرکز افتاست.

@securation
  • 😁 12
  • 👍 8
  • ❤ 3
  • 👎 1
Post #1903 4.81K
عزیزان لطفا مراقب خودتون و خانواده هاتون باشید.
  • ❤ 15
Post #1902 7K
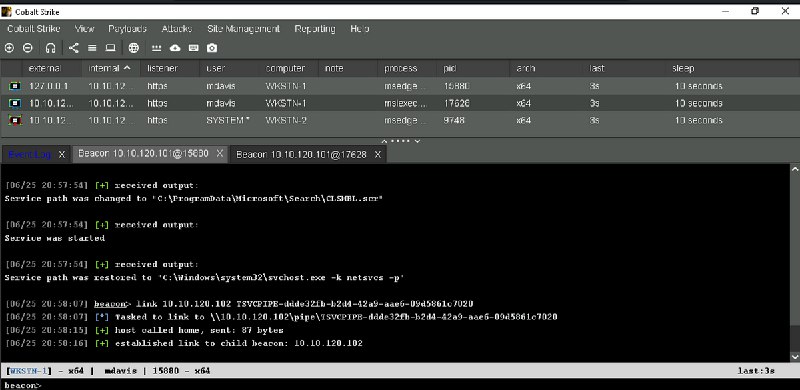
⭕️ برای دور زدن Elastic EDR در فرآیند Lateral Movement، مهاجم باید زنجیره‌ای از تکنیک‌های پنهان‌سازی را به کار بگیرد. ابتدا برای انتقال فایل از طریق SMB، باید Magic Bytes لودر تغییر یابد و فایل با پسوند غیرحساسی مانند .png منتقل شود تا هشدارهای اولیه صادر نگردد. در مرحله بعد، به جای تغییر نام به .exe که مشکوک است، از پسوند .scr (فایل اسکرین‌سیور) استفاده می‌شود که در ویندوز ماهیت اجرایی دارد اما اغلب قوانین شناسایی را دور می‌زند. همچنین، به جای پروتکل WMI که به شدت مانیتور می‌شود، تکنیک scshell برای اجرای راه دور از طریق سرویس‌های ویندوز به کار گرفته می‌شود تا از شناسایی فعالیت‌های مشکوک جلوگیری شود.

علاوه بر این، استفاده از مسیرهای استثنا شده (Exclusion) مانند C:\ProgramData\Microsoft\Search نقشی حیاتی دارد، زیرا اجرای فایل از این پوشه‌ها باعث می‌شود EDR هشداری صادر نکند. برای نهایی کردن حمله و تغییر پسوند در سیستم مقصد نیز، به جای روش‌های معمول که باعث ایجاد فرآیندهای مشکوک می‌شوند، از یک Unmanaged PowerShell Runspace در داخل فرآیند قانونی msiexec.exe استفاده می‌شود. این رویکرد باعث می‌شود بارگذاری DLL های اتوماسیون کاملا عادی به نظر برسد و در نهایت اتصال Beacon بدون فعال شدن هشدارهای امنیتی برقرار گردد.


#RedTeam #Evasion
@securation
Medium Bypassing Elastic EDR to Perform Lateral Movement So, I have just recently started playing around with EDRs. As this would have been my first time testing an EDR, I wanted an open-source…
  • ❤ 13
  • 👍 2
Post #1901 5.32K

Forwarded from کانال بایت امن

💠معرفی دوره های آموزشی آکادمی DWORD - ( دوره های آفلاین | پلیر اختصاصی )

📊دوره آموزشی برنامه نویسی تهاجمی تیم قرمز |سطح متوسط - پیشرفته
🔥 خرید نقدی : 11,250,000 | خرید اقساط 13.500.00
⬅️لینک توضیحات و خرید دوره | دیدن ویدیو های دوره


🖥دوره آموزش برنامه نویسی سیستمی ویندوز | سطح متوسط - پیشرفته
⬅️لینک توضیحات و خرید دوره | دیدن ویدیو های دوره
🔥 خرید نقدی : 6.000.000 | خرید اقساط 7.200.000


📊دوره آموزش مهندسی معکوس نرم افزار | مقدماتی - متوسط
⬅️لینک توضیحات و خرید دوره | دیدن ویدیو های دوره
🔥 خرید نقدی : 6.000.000 | خرید اقساط 7.200.000


🖥دوره آموزش زبان برنامه نویسی C و ++C ویندوز و لینوکس | سطح مقدماتی - متوسط
🔥 خرید نقدی : 4.500.000 | خرید اقساط 5.400.000
⬅️لینک توضیحات و خرید دوره | دیدن ویدیو های دوره


📊دوره آموزش زبان برنامه نویسی اسمبلی ویندوز و لینوکس | مقدماتی - متوسط
🔥 خرید نقدی : 3.750.000 | خرید اقساط 4.500.00
⬅️لینک توضیحات و خرید دوره | دیدن ویدیو های دوره


——

🖥 برای دوره های نقدی 25% تخفیف و دوره های اقساطی 10% تخفیف در نظر گرفته شده.

🌐 ارتباط با مدرس دوره ها | @YMahmoudnia

——

🦅 کانال بایت امن | گروه بایت امن
_
  • ❤ 7
  • 👍 1
  • 👎 1
Post #1897 9.6K
⭕️ آسیب‌پذیری جدید با شناسه (CVE-2025-37164) برای HPE OneView (
پلتفرم مدیریت جامع سرورها، ذخیره‌سازی و شبکه)
اومده که مهاجم بدون لاگین میتونه از راه دور کد دلخواه اجرا کنه.
آسیب پذیری امتیاز 10 از 10 گرفته و هنوز راه فیکس کردنی بصورت رسمی برای این مورد نیومده.

تحلیل فنی آسیب پذیری :
https://attackerkb.com/topics/ixWdbDvjwX/cve-2025-37164/rapid7-analysis
#RESTAPI #RCE #HPE
@securation
  • ❤ 16
  • 👍 4
  • 👎 4
  • 🔥 3
Post #1896 7.79K
تنها گیم توی زندگیم داشتم سالها پیش بود یه ماه اینو بازی کردم که فقط اخرشو فیلم بگیرم ببرم مدرسه نشون دوستام بدم که دیگه انقدر حرف از بازی نزنن:))
فکر کن بازی ای داری که گلوله هات تموم نمیشن هرگز😒

#IGI
@securation
  • 😁 32
  • 🔥 10
  • ❤ 6
  • 👎 6
  • 👍 3
  • 🥰 2
Post #1895 6.98K
⭕️سرویس Docker Hardened Images (DHI) ، شامل Base Imageهای ایمن‌سازی‌شده (Hardened) و مینیمال است که با هدف کاهش آسیب‌پذیری‌ها (CVEs) توسعه یافته‌اند.

محصولات DHI با ارائه SBOM (لیست مواد نرم‌افزاری) شفاف و قابل تأیید و همچنین Provenance در سطح SLSA Level 3، امنیت Software Supply Chain را تضمین می‌کنند.
مهاجرت به این Image ها بسیار ساده (Drop-in) است و نیاز به تغییر Workflow شما ندارد.
اگر در کوبرنتیز ، CI CD یا پروداکت های خودتون با Docker کار می‌کنید بنظرم وقتشه نگاهی به Hardened Images بندازید.

با کمک این سرویس دیگه تیم DevSecOps تحول بسیار جدیدی در سازمان شما ایجاد می‌کند.

https://www.docker.com/products/hardened-images/

#Docker #DevSecOps #CVE
@securation
  • 👍 11
  • ❤ 2
  • 👎 2
Post #1894 6.01K
⭕️ حمله فیشینگ برای دستیابی به اعتبارنامه‌های AWS از طریق جریان فرمان جدید aws login

خط فرمان جدید aws login در AWS که برای ارائه اعتبارنامه‌های موقت جهت توسعه محلی طراحی شده است، می‌تواند توسط مهاجمان برای انجام حمله فیشینگ مورد سوءاستفاده قرار گیرد.
این روش حتی می‌تواند مکانیزم‌های MFA امن شده در برابر فیشینگ را نیز دور بزند.

https://medium.com/@adan.alvarez/phishing-for-aws-credentials-via-the-new-aws-login-flow-39f6969b4eae

#AWS #CLI
@securation
  • 👍 10
  • 👎 4
  • ❤ 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →