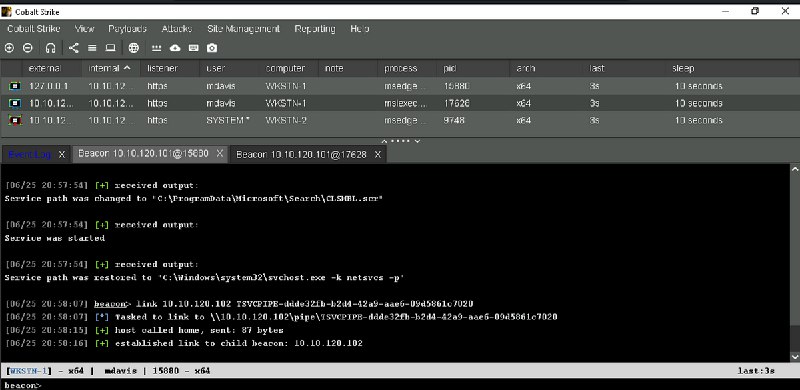
.exe که مشکوک است، از پسوند .scr (فایل اسکرینسیور) استفاده میشود که در ویندوز ماهیت اجرایی دارد اما اغلب قوانین شناسایی را دور میزند. همچنین، به جای پروتکل WMI که به شدت مانیتور میشود، تکنیک scshell برای اجرای راه دور از طریق سرویسهای ویندوز به کار گرفته میشود تا از شناسایی فعالیتهای مشکوک جلوگیری شود.علاوه بر این، استفاده از مسیرهای استثنا شده (Exclusion) مانند
C:\ProgramData\Microsoft\Search نقشی حیاتی دارد، زیرا اجرای فایل از این پوشهها باعث میشود EDR هشداری صادر نکند. برای نهایی کردن حمله و تغییر پسوند در سیستم مقصد نیز، به جای روشهای معمول که باعث ایجاد فرآیندهای مشکوک میشوند، از یک Unmanaged PowerShell Runspace در داخل فرآیند قانونی msiexec.exe استفاده میشود. این رویکرد باعث میشود بارگذاری DLL های اتوماسیون کاملا عادی به نظر برسد و در نهایت اتصال Beacon بدون فعال شدن هشدارهای امنیتی برقرار گردد.#RedTeam #Evasion
@securation