TGViewer
Channel Public Channel
Security Analysis

Security Analysis

@securation

- Offensive Security (Red Teaming / PenTesting)
-AI Security
- BlueTeam (OperationSec, TreatHunting, DFIR)
- Reverse Engineering / Malware Analysis
- Web Security
- Cryptography
- Steganography
- Forensics
@DrPwner
Subscribers
12.6K
Photos
369
Videos
54
Links
931

Showing posts older than #1487 · Back to latest

Older Posts 13 shown
Post #1486 2.56K
⭕️دانشگاه MIT بودجه تحقیقات، برای توسعه سیستم‌های تشخیص چهره، را از شرکت‌های چینی وابسته به حزب کمونیست گرفته است.

نتایج این تحقیقات در سیستم‌های رصد مردم، از طریق تشخیص چهره، در چین استفاده شده است.

این تحقیقات کمک مؤثری به حزب کمونیست، برای سرکوب و کنترل مردم اویغور، کرده است.

علی‌رغم وجود کمیته‌های اخلاق در دانشگاه‌ها، اساتید برای تهیه بودجه و فعال نشان دادن خود، دست به هر کار کثیفی می‌زنند.

https://freebeacon.com/national-security/how-mit-helped-develop-tech-for-a-chinese-company-that-surveils-uyghurs/
@securarion
The Washington Free Beacon How MIT Helped Develop Tech for a Chinese Company That Surveils Uyghurs The Massachusetts Institute of Technology used funding from a twice-sanctioned Chinese company to advance components of facial recognition technology, which its Chinese benefactor has reportedly used to track and imprison Uyghurs, a Washington Free Beacon…
  • 😱 12
  • ❤ 1
  • 👎 1
Post #1482 3.94K
⭕️ موسسه HRF تعداد ۲۰ بیتکوین برای چندین پروژه‌ بانتی قرار داده که علاقه‌مندان از هرجای دنیا میتونن این پروژه‌های اوپن سورس رو انجام بدن و بانتی رو بدست بیارن.
به عنوان نمونه یکی از پروژه‌ها ساخت نرم افزار موبایل غیرحضانتی برای آدرس‌های لایتنینگیه و ۲ بیتکوین بانتی‌ براش تخصیص داده شده.
یکی دیگه از بانتی ها توسعه‌ی روشی برای انجام payjoin بدون نیاز به سرور هم ۲ بیتکوین بانتی داره.
پورت کردن کیت توسعه UI بیتکوین از فیگما به پروژه‌ی اوپن سورس Penpot هم ۲ بیتکوین بانتی داره
لیست بانتی‌ها رو میتونید از بیتکوین مگزین مطالعه کنید:

https://bitcoinmagazine.com/business/human-rights-foundation-announces-20-btc-bounty-challenge-for-bitcoin-development
#bounty #develop
@securation
  • 👍 12
  • 👎 3
  • 🔥 1
Post #1474 11.1K
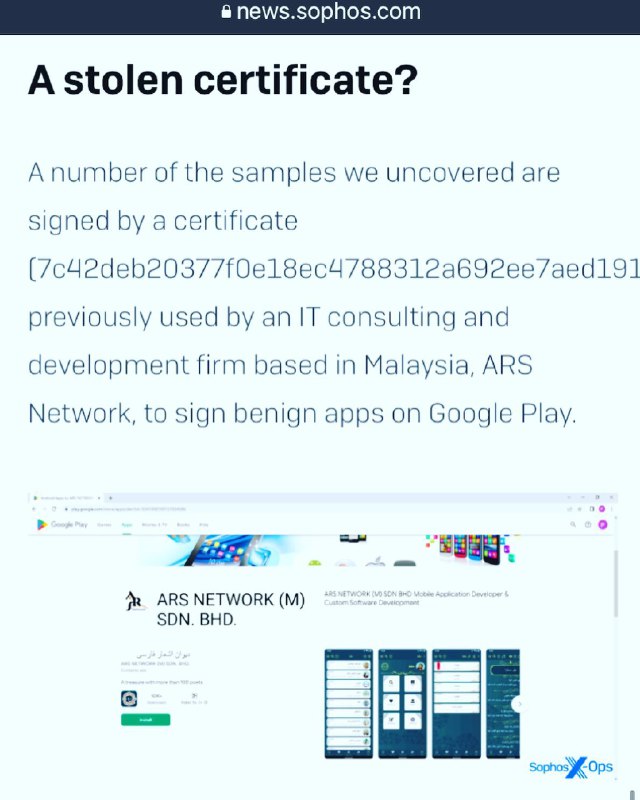
⭕️‏شرکت امنیتی سوفِس در گزارشی از کمپین یک ‌#بدافزار اندرویدی علیه مشتریان چهار بانک ایرانی خبر داد. این چهار بانک عبارتند از بانکهای ملت، صادرات، رسالت و بانک مرکزی.
‏این بدافزار امکان سرقت نام کاربری و پسورد حسابهای بانکی و خواندن پیامک کاربران را دارد. نکته مهم دیگه درباره ‏این بدافرار استفاده از یک گواهی دیجیتالی احتمالا بسرقت رفته از یک شرکت در مالزی است که برای قراردادن بدافزار در گوگل پلی استفاده شده است.
همچنین از اونجاییکه نام تعدادی اَپ کریپتو در سورس کد بدافزار قرار داره، احتمالا سازنده های این بدافزار اهداف بزرگتری در سر داشته اند.

https://news.sophos.com/en-us/2023/07/27/uncovering-an-iranian-mobile-malware-campaign/

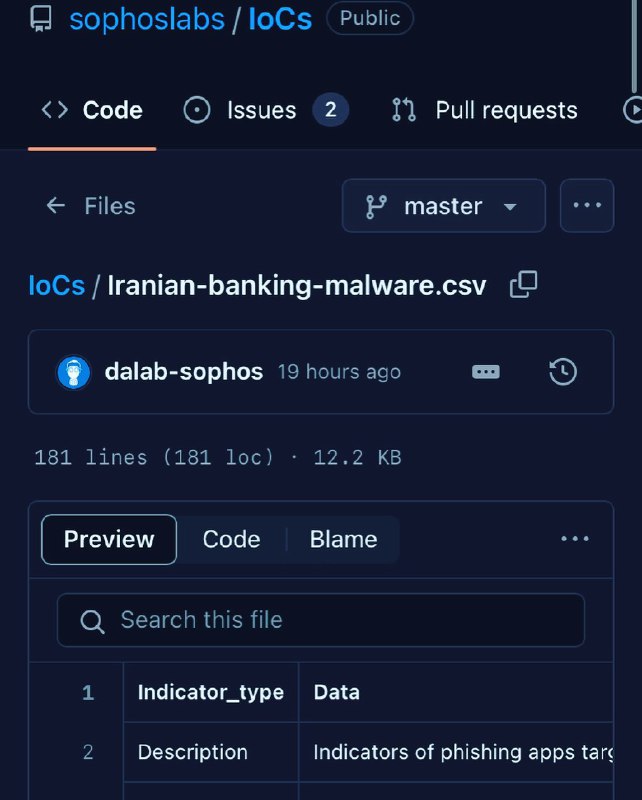
https://github.com/sophoslabs/IoCs/blob/master/Iranian-banking-malware.csv

#malware #mobile #android
@securation
  • 🔥 15
  • ❤ 2
  • 😁 2
  • 👍 1
  • 🤩 1
Post #1472 3.18K
⭕️در چند روز گذشته تکنیکی منتشر شده که هدف آن دسترسی به TGS بدون داشتن پسورد است.
اگر ما در سیستمی دسترسی ادمین لوکال و ادمین دامین داشته باشیم که قبلا در آن لاگین شده باشیم چه تکنیکی میتوان پیاده سازی کرد؟
منطقا در ابتدا به SeTcbPrivilege دسترسی خواهیم داشت برای خواندن LSA و خروجی Session KEY از TGT ، ناگفته نماند که به جای یوزرنیم باید از LUID استفاده کنیم که هدف ما ایجاد دسترسی از ادمین لوکال به ادمین دامین با استفاده از TGS خواهد بود که با این ابزار قابل انجام می باشد.

https://github.com/foxlox/GIUDA
این ابزار به زبان پاسکال نوشته شده است که بازنویسی شده ی آن به ++C هم در لینک زیر قرار دارد:

https://github.com/MzHmO/TGSThief
#RedTeam #TGS
@securation
GitHub GitHub - foxlox/GIUDA: Ask a TGS on behalf of another user without password Ask a TGS on behalf of another user without password - foxlox/GIUDA
  • 👍 10
Post #1470 3.62K
⭕️ توی این مقاله از portswigger محقق به نحوه اکسپلویت XSS در تگ meta و hidden input ها با استفاده از فانکشنالیتی popover در مرورگر پرداخته

https://portswigger.net/research/exploiting-xss-in-hidden-inputs-and-meta-tags
#BugBounty #Pentest #web_security
@securation
PortSwigger Research Exploiting XSS in hidden inputs and meta tags In this post we are going to show how you can (ab)use the new HTML popup functionality in Chrome to exploit XSS in meta tags and hidden inputs. It all started when I noticed the new popover behaviour
  • 👍 9
  • 🔥 2
Post #1467 2.49K
⭕️ محقق توی این مقاله تکنیک های مختلف دور زدن شناسایی filename بر روی وب اپلیکیشن های بر پایه جاوا رو جمع آوری کرده

https://pyn3rd.github.io/2022/05/07/Arbitrary-File-Upload-Tricks-In-Java/
#BugBounty #JAVA #Servlet #Pentest #web_security
@securation
Pyn3Rd Arbitrary File Upload Tricks In Java 0x01 ForewordsRecently I see some discussions about arbitrary file upload in Java environment on Internet. The main takling points are how to bypass file name detection when uploading arbitrary file.
  • 🔥 7
  • 👍 2
Post #1465 2.66K
⭕️ در این مقاله محقق با chain کردن آسیب پذیری هایی ‌که درحالت عادی در اکثر برنامه های باگ بانتی قابل قبول نیستن رو تبدیل به آسیب پذیری account takeover کرده

https://medium.com/@renwa/the-underrated-bugs-clickjacking-css-injection-drag-drop-xss-cookie-bomb-login-logout-csrf-84307a98fffa
#BugBounty #Pentest #web_security
@securation
Medium The Underrated Bugs, Clickjacking, CSS Injection, Drag-Drop XSS, Cookie Bomb, Login+Logout CSRF… Story of 3 bug bounty writeups which I use low bugs and chain them together for higher impact.
  • 🔥 9
  • 👍 1
Post #1464 3.34K
⭕ Persistent PHP payloads in PNGs

تو این مقاله از محقق به نحوه مختلف تزریق کد php جهت دست یابی به code injection در یک تصویر رو بررسی میکنه

https://www.synacktiv.com/publications/persistent-php-payloads-in-pngs-how-to-inject-php-code-in-an-image-and-keep-it-there.html

#code_injection #web_security #research
@securation
Synacktiv Persistent PHP payloads in PNGs: How to inject PHP code in an image –
  • 👍 6
  • 🔥 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →