TGViewer
Security Analysis Security Analysis @securation · 12.6K subscribers
Post #1474 11.1K
⭕️‏شرکت امنیتی سوفِس در گزارشی از کمپین یک ‌#بدافزار اندرویدی علیه مشتریان چهار بانک ایرانی خبر داد. این چهار بانک عبارتند از بانکهای ملت، صادرات، رسالت و بانک مرکزی.
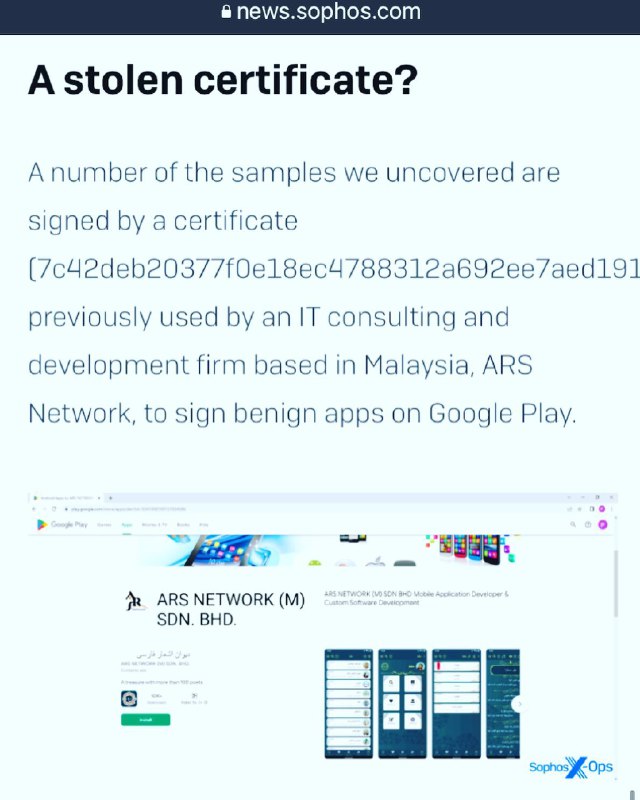
‏این بدافزار امکان سرقت نام کاربری و پسورد حسابهای بانکی و خواندن پیامک کاربران را دارد. نکته مهم دیگه درباره ‏این بدافرار استفاده از یک گواهی دیجیتالی احتمالا بسرقت رفته از یک شرکت در مالزی است که برای قراردادن بدافزار در گوگل پلی استفاده شده است.
همچنین از اونجاییکه نام تعدادی اَپ کریپتو در سورس کد بدافزار قرار داره، احتمالا سازنده های این بدافزار اهداف بزرگتری در سر داشته اند.

https://news.sophos.com/en-us/2023/07/27/uncovering-an-iranian-mobile-malware-campaign/

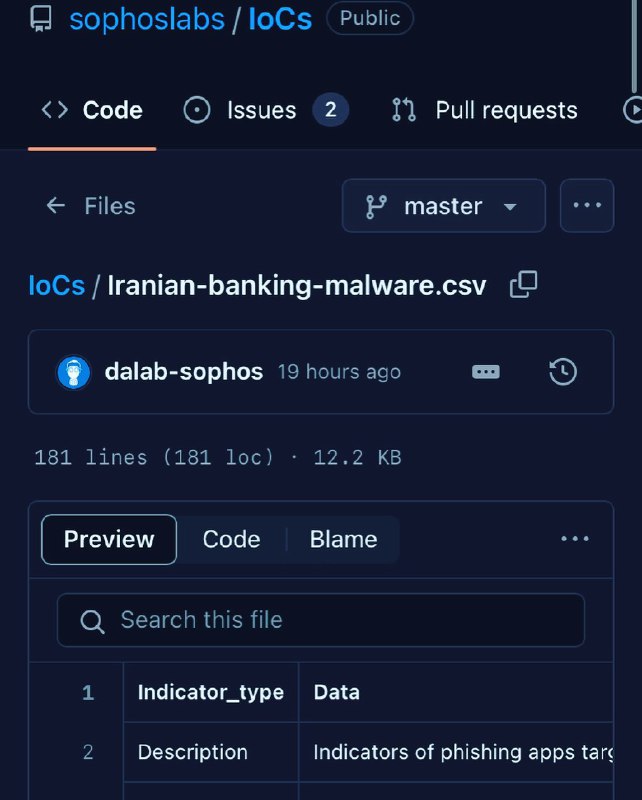
https://github.com/sophoslabs/IoCs/blob/master/Iranian-banking-malware.csv

#malware #mobile #android
@securation
  • 🔥 15
  • ❤ 2
  • 😁 2
  • 👍 1
  • 🤩 1
More from @securation
  1. Oct 13, 2026⭕️یه Banking Trojan اندرویدی جدید به اسم RemControl اومده، که بخشی از زیرساختش رو یه AI سا…
  2. Oct 9, 2026⭕️تحلیل آسیب پذیری تلگرام تلگرام scheme مربوط به tg:// رو در سیستم‌عامل register میکنه؛ کل…
  3. Oct 9, 2026‌ حماقت بزرگی است که آدمی به منظور برنده شدن در بیرون، در درون ببازد، یعنی برای شوکت، مقام…
  4. Oct 8, 2026میدونستید اگر باگ بانتی ایرانی کار کنید هر مبلغی که دریافت می‌کنید باید یکسال یا دوسال یا…
  5. Oct 5, 2026⭕️ خطرات امنیتی پنهان در فناوری Direct-to-Cell (D2C) فناوری Direct-to-Cell این امکان را فر…
  6. Oct 5, 2026⭕️ارتباطات ماهواره‌ای استارلینک و فناوری‌های سلولی منابع ارائه شده به بررسی جامع فناوری ار…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →