TGViewer
Channel Public Channel
Security Show

Security Show

@secshow

Авторский канал Алексея Волкова - эксперта в области управления ИБ | volkovsecurity.ru
Subscribers
2.71K
Photos
34
Videos
4
Links
65

Showing posts older than #61 · Back to latest

Older Posts 20 shown
Post #60 1.52K

Forwarded from БАУМАНТЕХ

🚀 Один день погружения в ключевую задачу CISO — разработку стратегии информационной безопасности

Мы провели очный бизнес-интенсив в МГТУ им. Н.Э. Баумана в рамках авторского курса «Стратегический менеджмент информационной безопасности» с Алексеем Волковым — вице-президентом, CISO Билайна 🟡

Этот день показал, как создать действенную стратегию ИБ, которая:
🤩 Работает на бизнес, а не против него — синхронизация с целями компании
🤩 Гибко адаптируется к изменениям — технологиям, угрозам, рынку
🤩 Эффективно использует ресурсы — оптимальное распределение бюджета и сил

🔥 Что было?
✔️ Теория — разбирали основы стратегического управления ИБ
✔️ Практика — работа в командах над реальными кейсами
✔️ Презентация проектов — каждая группа защитила свою стратегию перед экспертом
✔️ Нетворкинг — обмен опытом и полезные знакомства

⚡️ По итогам обучения состоялось вручение удостоверений о повышении квалификации МГТУ им. Н.Э. Баумана, которые Алексей Волков лично вручил каждому слушателю, высоко оценив их работу над стратегиями информационной безопасности!

💡 Главный результат: слушатели уехали не с теорией, а с готовыми инструментами для построения ИБ-стратегии в своих компаниях.
Такой концентрат полезного контента и практики вы не найдёте на обычных курсах.

📌Ближайший курс:
🎥 14-17 июля: онлайн
🎥 16 июля: вебинар
🎥 18 июля: очный бизнес-интенсив в МГТУ им. Н.Э. Баумана 🚀❤️

🤩 Подробнее о курсе

Ждем вас на нашем курсе 🤩

#CISO #СтратегическийМенеджмент #ИБ #Волков #БизнесИнтенсив
  • 🔥 9
  • 🤩 1
Post #59 1.39K
Не опять, а снова!
Post #58 1.68K
Мастер-классил вчера на "Территории безопасности" про связь бизнеса и ИБ - как трудно ее найти, легко потерять, и никогда нельзя забывать. По просьбе участников выкладываю презентацию
  • 🔥 14
  • 👍 3
Post #56 1.88K

Forwarded from БАУМАНТЕХ

⁉️ Как выстроить стратегию ИБ, которая не только защищает, но и помогает бизнесу расти? 🤩

⚡️ 24 марта стартует авторский курс Алексея Волкова, вице-президента, CISO Билайна 🟡
«Стратегический менеджмент информационной безопасности» 🔥

Что вас ждет:
⚪️видеолекции и интервью с топовыми экспертами в области ИБ
⚪️практический вебинар с разбором реальных кейсов
⚪️очный бизнес-интенсив на территории МГТУ им. Н.Э. Баумана ⚡️

Чему вы научитесь:
✔️ Разрабатывать индивидуальную стратегию ИБ для вашей организации
✔️ Эффективно сочетать ИБ с бизнес-целями
✔️ Управлять рисками и ресурсами, чтобы минимизировать угрозы
✔️ Быстро адаптироваться к изменениям в бизнесе, технологиях и киберугрозах

📆 Старт обучения: 24 марта
💡 Продолжительность обучения: 30ч (5 дней)
➡️ Стоимость: 30 000 руб.

💻 Формат обучения:
▶️24-27 марта: онлайн
▶️26 марта: вебинар
▶️28 марта: очный бизнес-интенсив в МГТУ им. Н.Э. Баумана 🚀❤️

По окончании обучения вы получите:
🎓 Удостоверение о повышении квалификации МГТУ им. Н.Э. Баумана

Курс подойдет руководителям организаций, заместителям руководителей по ИБ, руководителям служб ИБ, специалистам в области ИБ.

🤩 Записаться на курс и узнать подробности можно на сайте.

Ждем вас на курсе 🤩
  • 🔥 9
  • 👍 5
  • 🤩 1
Post #55 1.11K
Хорошо, когда есть возможность быть еще и преподом ;)
  • 👍 3
  • 🔥 2
Post #54 1.37K
Начало года выдалось бойким не на шутку. Мероприятия (закрытые и не очень), курсы (новые и не совсем), итоги, отчеты, планы, и все-все-все и сразу. Но есть и приятное, чем хочется поделиться - уютный разговор про Кибербез с Джабраилом Матиевым на канале Пробизнес🔥 Приятного просмотра 😉

https://www.probusinesstv.ru/programs/774/35968/
  • 👍 10
  • 🔥 4
  • 🤩 2
Post #53 2.37K
Security_Navigator_2025.pdf22.9 MB
Каждый год компания Orange Cyberdefense, ведущий мировой провайдер решений в области кибербезопасности (как они себя называют), публикует аналитический отчет Security Navigator. Новый выпуск охватывает период с октября 2023 по сентябрь 2024 года 👍

Отчет составлен на основе анализа 135,225 инцидентов, включая данные из платформ EDR, XDR, SIEM и NDR; информацию из центров киберзащиты Orange Cyberdefense по всему миру; исследования уязвимостей на более чем 68,509 уникальных активах

Основной инструмент классификации — методология VERIS, которая позволяет детально описывать инциденты и оценивать их влияние (она сама по себе заслуживает отдельного внимания, но об этом в другой раз)

Ключевые тенденции 2025 года, отмеченные в отчете:

1. Двойственная роль ИИ
• ИИ усиливает защитные стратегии, но злоумышленники также активно используют его для атак, включая создание сложных фишинговых писем и дипфейков.
• Проблема «теневого ИИ»: внедрение неподготовленных решений может создать новые уязвимости.
2. Угрозы для критической инфраструктуры
• Системы IoT и 5G стали главной целью злоумышленников. Кибератаки на операционные технологии (OT) растут, что увеличивает риски для производств, энергетики и логистики.
3. Киберагрессия и атаки на доверие
• Злоумышленники больше не приемлют «табу» — атаки на здравоохранение, госучреждения и малый бизнес увеличились на 50% за год.
• Хактивизм становится мощным инструментом разрушения доверия к демократическим процессам.
4. Внутренние угрозы: проблемы пользователей и “теневой IT”
• Большая доля инцидентов связана с ошибками сотрудников и использованием неподконтрольного ПО. Это указывает на необходимость усиления культуры кибербезопасности в компаниях.
5. Управление уязвимостями
• Средний возраст критических уязвимостей вырос до 215 дней, что демонстрирует необходимость ускорения устранения проблем.
• Введение новых технологий сканирования показало, что компании сталкиваются с вызовами обработки данных и контроля за активами.
6. Эффективность реагирования
• 58% инцидентов решаются в течение первого дня, но сложные случаи могут затягиваться до нескольких недель.
• Автоматизация процессов становится важнейшим направлением для улучшения MTTR (времени реагирования).

Что, по мнению авторов, важно в будущем?

1. Инвестировать в ИИ, но подходить к его внедрению с осторожностью.
2. Усилить защиту критических инфраструктур, учитывая рост атак на IoT и 5G.
3. Работать над устранением внутренних угроз: обучать сотрудников и бороться с «теневой IT».
4. Ускорять устранение уязвимостей и улучшать процессы управления активами.
5. Развивать проактивные стратегии защиты и внедрять гибкие модели управления инцидентами.

В заключении авторы не открывают ничего нового. Мир киберугроз становится все сложнее, и выживают только те, кто готов адаптироваться к изменениям. Ваша защита — это не только технологии, но и люди, процессы и культура безопасности. Ну и сам отчет невероятно красив и содержателен – очень рекомендую🤩
  • 👍 4
  • 🔥 4
Post #52 1.92K
Из позитивного – в самом начале мероприятия в Госдуме Александр Хинштейн вручил благодарность «За защиту интересов бизнеса и граждан», которую не отобрали после моего выступления

А еще недавно прошла конференция Ведомостей и Билайн Бизнес «Безопасность клиента на первом месте», где я сомодерировал интереснейшую секцию под названием «Решения, которые сделают бизнес лучше». Рекомендую посмотреть записи всех трансляций – мероприятие получилось крайне удачным

https://vk.com/video-26514504_456245505?t=1h36m55s&ref_domain=beelinenow.ru
VK Видео «Безопасность клиента на первом месте». Межотраслевая конференция. Основной зал Как обеспечить надежную защиту данных, сохранить доверие клиентов и защитить репутацию компании, внедряя передовые технологические решения. 7:00 - 01:36:52 «Командная игра: партнерство во имя клиента» Спикеры: - Сергей Анохин (генеральный директор, билайн)…
  • 🔥 10
Post #51 1.49K
Alert_Personal_Data_Admin_and_Criminal_Liability.pdf575.5 KB
Как и обещали законодатели с регуляторами, вчера были подписаны законопроекты о внесении изменений в КоАП и УК РФ, которые существенно ужесточают административную и уголовную ответственность за утечки персональных данных и нарушения, связанные с их обработкой 👮 Неплохой обзор нововведений сделала юридическая компания Stonebridge Legal, пристегнул к посту 👍

Накануне этого события в Госдуму приглашали для диалога представителей регуляторов, вендоров, интеграторов и бизнеса, среди которых оказался и автор этого блога. Широкого освещения в прессе это мероприятие не нашло. Причина понятна – зачем воздух сотрясать, когда все решения уже приняты 🤥

Те СМИ, что писали, отразили произошедшее в своей манере, вырвав из контекста самые сочные фразы и пересобрав их так, что получился другой контекст. Попробую воспользоваться блогом, чтобы хоть как-то исправить эту ситуацию 🧐

Не стану повторять здесь пламенную речь на 10 минут – зачем воздух сотрясать, когда все уже произошло. Оставлю главное – вопросы, с которыми нам еще предстоит разобраться 🤔

1. Защита интересов оператора. Инциденты последних двух лет, связанные с утечками, показывают, что неприятности случаются и у крупных, ответственных компаний, которые много инвестируют в защиту данных. Будет ли добросовестное исполнение всех требований в нормативной базе предписанных для защиты ПДн защищать самого оператора от применения максимальных степеней воздействия? Кто и как будет проводить расследование и принимать решение о применении максимальных мер?

2. Объективность расследования. В сети уже фигурирует огромное количество данных, собранных из различных источников. Большинство якобы «свежих» утечек, которые публикуются в Даркнете – это компиляция ранее утекших баз. Эксперты могут определить такую подделку, но накладывается субъективный фактор общественного мнения. Конечно, в случае обнаружения такой утечки регулятором можно ожидать объективного расследования, но, когда процесс начинается через прессу – плачевный результат для компании практически гарантирован

3. Кормушка для шантажистов. Используя компиляции, злодеи могут вымогать деньги из владельцев бизнеса, не особо разбирающихся в предметной области, и учитывая возможности социальной инженерии, представляться в том числе и правоохранительными органами. Учитывая, как обеспеченные граждане уже отдают все свои сбережения и поджигают отделения банков, следует ожидать масштабной кампании шантажа и вымогательства, направленной на малый и средний бизнес
  • 🔥 6
  • 👍 1
Post #49 1.94K
В иные времена так делать не очень - но сейчас, думаю, можно🫣 Тем, кто просил в личке и вам, дорогие читатели - та самая книга, про которую я говорил в ролике выше😉
  • 🔥 8
  • 👍 3
  • 🤩 1
Post #47 1.49K
Уже завтра стартует десятый SOC Forum, и в четвертый раз я принимаю в нем участие. О чем будет говорить 7 ноября с 16:00 до 17:30 в зале 4 компания опытных экспертов? Во-первых, о взаимных ожиданиях заказчиков и поставщиков. Во-вторых, об опыте управления этими ожиданиями с той и другой стороны. Наконец, в третьих - о результате реализации этого опыта и динамике изменения результата с течением времени. Компания экспертов подобралась душевная, но не душная - поэтому разговор пойдет с юмором, самоиронией и легкой ноткой цинизма. Буду рад всех видеть!

https://forumsoc.ru/program/
  • 🔥 11
  • 🤩 2
Post #46 1.55K

Forwarded from АИС // Чат

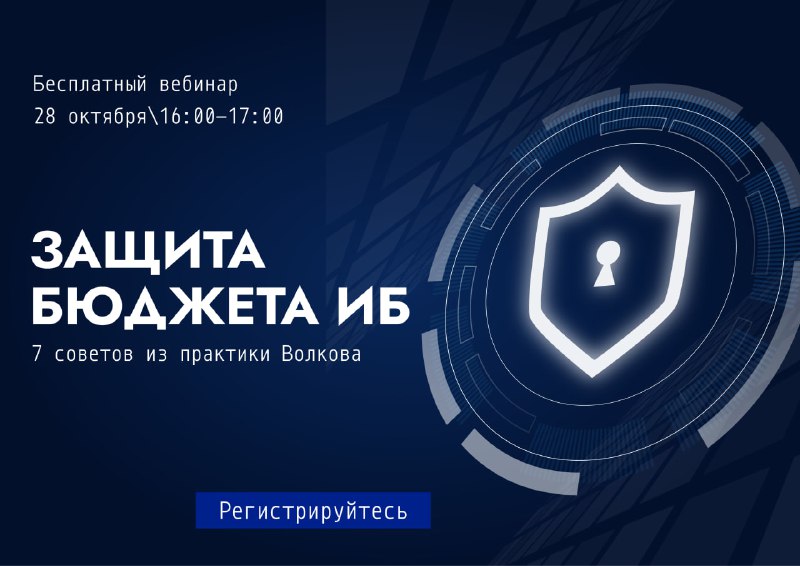
📺Публикуем запись вебинара "Защита бюджета ИБ: 7 советов из практики Алексея Волкова".

Алексей Волков, преподаватель АИС, признанный эксперт с более чем 20-летним опытом в ИБ и ИТ.

🗣 Тайм-коды по темам:

00:00 - Открытие вебинара
01:01 - Вебинар посвящен защите бюджета и информационной безопасности
03:11 - Что такое бюджет
06:21 - Процесс бюджетирования
08:17 - Цели и задачи безопасности
12:29 - Запросы бизнеса и клиентов
14:20 - Стратегические цели и приоритеты
15:13 - Анализ угроз и рисков
16:14 - Взаимодействие с IT - подразделением
18:00 - Инциденты безопасности и законодательные требования
19:41 - Защита результатов, а не бюджета
22:51 - Приоритеты бюджета
26:50 - Презентации и союзники
28:03 - Смежные функции
29:57 - Подготовка к защите
32:53 - Признание своих ошибок
36:05 - Управление ожиданиями
39:40 - Реакция на отказ
41:59 - Введение в курс Алексея Волкова
42:48 - Структура программы
44:16 - Вопросы и ответы
47:17 - Подходы к защите стратегии
52:21 - Ресурсно-сервисная модель
54:00 - Заключение

▶️ Видео доступно на RUTUBE

👍 Подписывайтесь и ставьте лайки для распространения полезной информации!

✨Для слушателей вебинара действует скидка 5🛍 на эксклюзивный курс "Практика управления информационной безопасностью организации"
  • 👍 5
  • 🔥 5
  • 🤩 1
Post #44 1.01K
Для тех, кто не успел на вебинар - запись подоспела. А еще мы с АИС решили повторить успех сочинского дебюта, так что буду рад видеть читателей 28-29.11 на втором (но не последнем) треке "Практика управления ИБ"! https://security.infosystems.ru/ib_practice?utm_source=tg_ais_post&utm_medium=courseIB&utm_campaign=landingacademyaugust&erid=2SDnjeQjhUe
security.infosystems.ru Практика управления информационной безопасностью организации Эксклюзивный курс Алексея Волкова! Только в АИС!
  • 🔥 3
  • 🤩 2
  • 👍 1
Post #43 1.3K

Forwarded from АИС // Чат

❗️ Запускаем регистрацию на бесплатный вебинар "Защита бюджета ИБ: 7 советов из практики Волкова" ❗️

🗓 Дата и время: 28 октября, 16:00-17:00

🔗 Регистрация на вебинар

В условиях растущих киберугроз защита бюджета на информационную безопасность становится критически важной задачей для каждой компании. На нашем вебинаре Алексей Волков, признанный эксперт с более чем 20-летним опытом в ИТ и ИБ, поделится уникальными советами, основанными на реальных кейсах.

🔍 Что вас ждет на вебинаре:

⏺Экспертный взгляд:
Алексей не только теоретик, но и практик, работавший на руководящих позициях в международных и российских компаниях.
⏺Доказанные стратегии:
Узнайте, как защитить бюджет и обосновать инвестиции в ИБ.
⏺Практические советы:
7 рекомендаций, которые помогут убедить руководство в необходимости финансирования ИБ-проектов.

У вас будет возможность задать вопросы напрямую эксперту и получить ценные советы, адаптированные к вашим ситуациям.

🖥 Программа вебинара:
⏺Финансовые реалии компании
⏺Создание бюджетной презентации
⏺Связь затрат и результатов
⏺Поиск союзников
⏺Приоритизация инициатив
⏺Реакция на сокращения бюджета
⏺Уверенная защита своей позиции

Участие в вебинаре поможет вам разработать действенный план защиты бюджета на ИБ, который будет понятен бизнесу и принят финансовыми директорами. Вы получите ключевые инструменты и подходы для успешной защиты ИБ-инвестиций!

В конце вебинара вас ждет эксклюзивный сюрприз от Алексея Волкова и Академии Информационных Систем!

🔗 Регистрируйтесь сейчас и защитите свой бюджет на ИБ!
  • 🔥 10
  • 👍 2
  • 🤩 1
Post #42 1.11K
NDC-Insight_2024-03.pdf1.8 MB
Не любят у нас стратегический менеджмент. Во-первых, планирование, особенно стратегическое, обязывает, а во-вторых - просто «не умеют его готовить». В отличие от наших бывших западных партнеров, у которых с рецептами и практикой все уже хорошо, так они еще и стараются развивать методологию 👍

Вот господин Кристофер М. Шнобельт, декан NATO Defense College (ключевой образовательный и исследовательский центр, созданный НАТО в 1951 году) собрал команду ведущих экспертов, которая разработала документ под названием “Как писать стратегию” 🧐

Документ просто и доходчиво объясняет, как грамотно составить стратегию практически в любой сфере. Стратегия рассматривается как формула, включающая цели (что нужно достичь), методы (как этого достичь), ресурсы (что нужно для выполнения) и риски (насколько эти цели достижимы при текущих ресурсах и методах) 💪

Сам процесс является цикличным и итеративным, и состоит из следующих шагов:

1. Оценка сроков разработки. Определите временные рамки для создания стратегии
2. Определение контекста. Соберите полную информацию о текущей ситуации и причинах ее возникновения
3. Формулирование проблем и возможностей. Определите основную задачу или проблему, которую нужно решить
4. Определение целей (Ends). Сформулируйте конкретные цели, которые должны быть достигнуты
5. Определение методов (Ways) и ресурсов (Means). Определите способы достижения целей, учитывая имеющиеся ресурсы. Важно понять, какие ресурсы доступны, и как их можно эффективно использовать для достижения поставленных целей
6. Оценка рисков. Проанализируйте баланс между целями, методами и ресурсами. Риск возникает, когда цели превышают доступные методы и ресурсы, поэтому важно обеспечить их устойчивый баланс
7. Итеративное переосмысление проблемы. На основе анализа возможных последствий от предложенных действий нужно периодически пересматривать начальную задачу. Ситуация может изменяться, и стратегия должна адаптироваться к этим изменениям
8. Финализация стратегии. Составьте окончательный документ, включающий цели, методы и ресурсы, а также учёт рисков
9. Мониторинг и корректировка. Важно отслеживать выполнение стратегии и её результаты. Если стратегия не даёт ожидаемых эффектов, её необходимо пересматривать и корректировать

По мнению авторов, с которым трудно не согласиться, разработка стратегии требует регулярного анализа и адаптации в зависимости от изменения условий или обнаруженных проблем. Чем выше уровень неопределенности, тем чаще и тщательнее следует пересматривать и адаптировать стратегию 🤔

В этом и состоит ключевая разница в подходах: в отличие от западного, отечественный менеджмент склонен полностью отказаться от стратегий, формально ссылаясь на «высокую неопределенность». 🙈 Как следствие, в условиях все более ограниченных ресурсов в «не эффективном, но результативном» российском стиле управления результат становится все менее очевиден. Особенно в «контрольных» функциях вроде ИБ ☹️

Не забывайте про вашу стратегию: составьте и управляйте ею, даже если таковая отсутствует на уровне организации в целом. И тогда ваша деятельность станет более осмысленной, а результат – более очевидным не только для вас, но и для окружающих 🤩
  • 👍 10
  • 🔥 8
  • 🤩 2
  • 👎 1
Post #41 1.15K
Алексей Волков_тг.png603.3 KB
24 октября в конгресс-центре SOLUXE Hall во второй раз в истории пройдет конференция «Сохранить все: безопасность информации».

Я участвую в "закрывашке" на тему "Бизнес и безопасность - ключевые вопросы ТОП-менеджеров". Вместе с уважаемыми экспертами мы (в который раз) поговорим об отношениях между CEO, CxO и CISO, попробуем найти точки соприкосновения и основу для конструктивного диалога, ведущего CISO к результату.

Буду рад видеть читателей! Ссылка на программу и регистрация: https://saveall.garda.ai/
  • 🔥 6
Post #40 1.12K
nscai_full_report_digital.04d6b124173c.pdf14 MB
Умеют, все-таки, наши бывшие партнеры готовить качественные аналитические документы. Многостраничный (756 страниц) отчет Национальной комиссии по безопасности ИИ содержит рекомендации правительству США и Конгрессу для продвижения ИИ, машинного обучения и связанных технологий в интересах национальной безопасности 👮

«Америка не готова к обороне или конкуренции в эру ИИ» — ключевое утверждение, подчеркивающее необходимость активных действий. Вокруг этого выстраивается убедительная логика, призванная существенно увеличить инвестиции в ИИ и развивать собственную микропроцессорную индустрию 🤑

Помимо недостатка инвестиций, авторы отмечают нехватку квалифицированных специалистов в области ИИ, что делает вопрос привлечения и удержания талантов ключевым для успешной стратегии. Создание внутренних академий, привлечение зарубежных специалистов и переквалификация сотрудников — эффективные инструменты для закрытия кадрового дефицита 🧐

Потоптались авторы и по конкурентам – России и Китаю. И мы, и наш партнер являемся ключевыми соперниками США в гонке за лидерство в области ИИ. Китай в отчете представлен как серьезный соперник, который имеет четкую стратегию и значительные ресурсы для достижения мирового лидерства в ИИ 🥳

Россия в документе изображена как страна, активно развивающая военные технологии, основанные на ИИ, но имеющая определенные ограничения, поскольку наши разработки не всегда показывают высокую эффективность. Авторы также опасаются, что Россия может не соблюдать строгие стандарты тестирования и применения ИИ в военных операциях, и это вызывает у них обеспокоенность относительно рисков неконтролируемого военного конфликта или ошибок в использовании ИИ-систем 😳

Много есть про ИБэ, нового мало. Угрозы кибератак с использованием ИИ будут становиться все более сложными. Нам надо обращать внимание на новые формы атак с использованием ИИ и способам защиты от них. Особое внимание следует уделять защите данных и обеспечению безопасности баз данных, так как злоумышленники могут использовать ИИ для анализа и манипулирования данными 🤔

В целом, это настолько увлекательное, грамотно поданное и красиво оформленное чтиво, что я не пожалел времени, потраченное на его изучение. Некоторые тезисы и картинки настолько хороши, что практически без доработки годятся для подготовки стратегии и защиты бюджета на ИИ в любой функции любой организации 👍
  • 🔥 8
  • 👍 2
  • 🤔 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →