
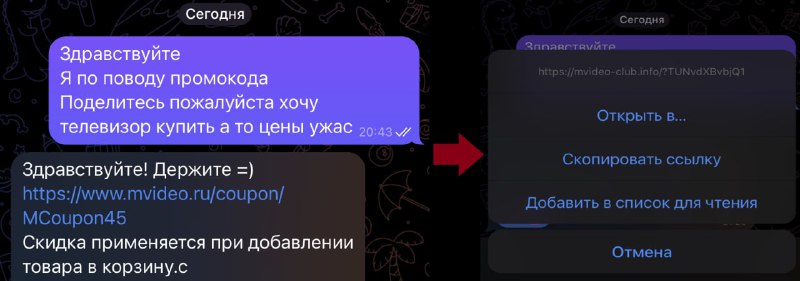
Начал замечать большое количество спама со скидками и промокодами для магазинов и маркетплейсов в публичных чатах. Стало любопытно что находится внутри (за одно получить скидку!) и написал. Как видно из переписок, наткнулся на два варианта развития событий:
1) Жертве дают скам ссылку, но прячут ее в текст как гиперлинк, переходя по которой идешь в неправильный магазин.
2) Для тобою присланного товара генерируют уникальную ссылку. Фишинговый контент при таком формате уникален и доступен только для одного пользователя, что, увы, не позволяет заблокировать данный домен у регистратора. Регистратору нужны доказательства вредоносного контента на сайте, но как его доказать, если этого контента нет? Этим фишеры и пользуются.
Эти кампании уже описаны давно в отчетах ESET , F.A.C.C.T и других коллег по цеху, но также активно продолжают распространяться.
Последнее время много изучаю различные фишинговые ресурсы по ряду причин. Скоро сделаю релиз антифишинг проекта, который мы строим с приятелем. Так что stay tuned!
P.S Произошел небольшой ребрендинг. В восторге от нового названия 🐼
❤️@seclemur
Post #38
1.5K


- 🆒 5
- 💩 2
- 🗿 2
- 👍 1