TGViewer
Channel Public Channel
Swordfish Security

Swordfish Security

@secchamps

Помогаем компаниям выстраивать качественный и эффективный процесс безопасной разработки

Наши сервисы: swordfish-security.ru
Хабр: habr.com/ru/companies/swordfish_security/

Вопросы: info@swordfishsecurity.ru
Subscribers
606
Photos
434
Videos
23
Links
221
Recent Posts 18 shown
Post #563 165
🤒 Хакеры создали для PS5 новый метод взлома

На связи Влад Павловский, руководитель группы обеспечения безопасности приложений Swordfish Security.

❗️На днях для PlayStation 5 вышел джейлбрейк под названием Relapse. Он работает на всех версиях прошивки, кроме 14.00.00, выпущенной меньше двух недель назад, и позволяет запускать практически все игры, вышедшие до середины сентября. Разберу, как устроен этот взлом, почему он так быстро разошелся и чем опасен для владельцев консолей.

Строго говоря, джейлбрейки для PS5 выкладываются аж с 2022 года, а в апреле этого года даже получилось портировать Linux и запускать игры, которые традиционно были ПК-эксклюзивами, например, Counter-Strike. Но впервые Jailbreak стал максимально простым для массового пользователя: достаточно в настройках подключения к Интернету указать DNS-адрес, предоставленный энтузиастами, и открыть браузер в консоли. Дальше скрипт делает все необходимые действия за секунды.

💬Владельцы приставки ответят, что нет в PlayStation 5 никакого приложения браузера, и будут правы, потому что браузер традиционно является одним из самых популярных векторов взломов игровых консолей, как достаточно мощный и плохоконтролируемый со стороны платформодержателя способ взаимодействия с устройством. Тем не менее, некоторые разделы настроек, содержащие пользовательские соглашения и политики использования, рендерятся через WebKit, потому что не существует другого адекватного способа вовремя обновлять эти документы и показывать корректную версию в зависимости от законодательства региона игрока, что и сделало разработку и исполнение эксплойта возможными.

🙅‍♂️ Не рекомендуем вестись на хайп и следовать инструкциям, которые массового размещают в Интернете. Кроме того, что вы гарантированно потеряете поддержку и будете заблокированы в PlayStation Network, применение экплойта даёт возможность установки вредоносного ПО, которое может превратить вашу домашнюю приставку в часть чужого ботнета.
Кроме того, GTA VI, которая выйдет позже, будет работать только на более поздних версиях прошивки, для которых jailbreak недоступен. 😉

🐟 Рассылка | МАКС | Habr

#ЭкспертизаSFS #AISecurity
  • 🔥 14
  • 👍 4
  • ❤‍🔥 2
  • 👏 1
Post #562 360
⚡️ИИ-агента для программирования можно взломать через обычный сайт

В OpenCode, популярном open source ИИ-агенте для программирования, нашли уязвимость, позволяющую выполнять команды на компьютере разработчика через вредоносную веб-страницу. Согласно общедоступным данным npm, 82 уязвимых релиза были загружены более 647 000 раз в период с 17 по 23 сентября 2026 года.

Схема атаки
Агент поднимает на машине разработчика локальный API. Вредоносная страница отправляет запрос к этому API из браузера, а путаница с типом содержимого позволяет запросу пройти проверку. Эндпоинт обновления подставляет значение атакующего в команду пакетного менеджера, и код выполняется с правами разработчика. Никаких фишинговых вложений, достаточно открыть ссылку.

Что из этого следует

🎱Программы, работающие только на компьютере разработчика, тоже доступны атакующему. Многие считают локальные сервисы безопасными по умолчанию, раз они не смотрят в интернет. Этот случай показывает, что браузер становится мостом между вредоносным сайтом и ИИ-агентом.

🎱Взломать ИИ-агента значит получить все доступы разработчика. Агент работает с исходным кодом, терминалом, токенами и ключами от облака. Всё это оказывается в руках атакующего одновременно, и защищать агента нужно так же, как привилегированную учётную запись.

🎱ИИ-инструменты распространяются быстрее, чем компании берут их под контроль. Почти 39% всех загрузок OpenCode за неделю пришлись на уязвимые версии. Такие агенты разработчики часто ставят сами, и служба безопасности может не знать, что они вообще используются в компании.

ИИ-агент работает с правами пользователя, который его запустил. На машине разработчика это может означать доступ к репозиториям, терминалу, токенам и облачным сервисам. При этом сами агенты и локальные сервисы, которые они запускают, нередко остаются за рамками модели угроз. Поэтому, когда мы проводим моделирование угроз для ИИ-систем, первым делом выясняем, какие агенты реально используются в командах, какие права у них есть и какие сервисы они поднимают локально. Обычно на этом этапе и обнаруживается основная часть рисков. Защищать ИИ-инструменты нужно по тем же принципам, что и любой критичный компонент цепочки поставок, с инвентаризацией, минимальными правами и контролем обновлений.

— отмечает Даниил Отмахов, аналитик процессов безопасной разработки Swordfish Security.

Как снизить риски от уязвимостей в ИИ-агентах

✅ Включить ИИ-агентов в модель угроз как привилегированный компонент.

✅ Инвентаризировать ИИ-инструменты разработчиков и локальные сервисы, которые они поднимают.

✅ Проверять зависимости и обновления ИИ-инструментов через SCA наравне с библиотеками в коде.

✅ Убрать долгоживущие токены и секреты из окружения, где работают агенты.

✅ Если в вашей команде используют OpenCode, обновите его до версии 1.18.22 или новее и перезапустите активные процессы.

➡️ Команда Swordfish Security помогает выстроить безопасную работу с ИИ, от аудита до промышленного MLSecOps. Узнайте больше на сайте.

🐟 Рассылка | МАКС | Habr

#AISecurity
  • 🔥 6
  • 👍 3
  • ❤ 1
  • 💯 1
Post #561 259
📱Статический анализ Android-приложений: с чего начать

Современные мобильные приложения хранят и обрабатывают персональные данные, используются для финансовых операций и предоставляют доступ к критическим сервисам. Поэтому они всё чаще становятся целью атак.

При этом заметная часть кода в релизной сборке приходит из сторонних библиотек, безопасность которых разработчик напрямую не контролирует. Проверить, что на самом деле попало в приложение, можно только разобрав готовую сборку.

В новой статье Владислав Ржевский, инженер по безопасности мобильных приложений Swordfish Security, разбирает:

▶️зачем нужен статический анализ Android-приложений

▶️из чего состоит APK-файл и какие его элементы важны для анализа;

▶️как декомпилировать приложение с помощью apktool и jadx и зачем использовать их вместе;

▶️как читать Smali-код и находить в нём защитные механизмы, например проверки на root;

▶️когда понадобится отдельный анализ нативных библиотек.

Читайте рбпо.рф. 🖥

🐟 Рассылка | МАКС | Habr

#SFS_экспертиза #MAST
  • 🔥 5
  • 👍 4
  • ❤ 2
Post #560 368
🎤 Swordfish Security на VolgaCTF 2026

С 16 по 18 сентября в Самаре пройдет финал открытых международных соревнований по кибербезопасности VolgaCTF. Как всегда, это не только CTF, но и бесплатная конференция для всех, кто интересуется кибербезом.

Уже завтра, 16 сентября, на ней выступит Владислав Павловский, руководитель группы обеспечения безопасности приложений Swordfish Security. Эксперт расскажет, как правильно настроить сеть и скиллы для автономного ИИ-агента, чтобы не открыть к нему доступ посторонним, и что делать с постоянными запросами на подтверждение действий, если хочется дать агенту больше самостоятельности.

⏱ 16:00 (мск+1), трек Б

Если вы тоже будете на конференции, обязательно приходите послушать выступление, будет интересно!

🐟 Рассылка | МАКС | Habr

#SFS_мероприятия
  • 🔥 5
  • 👍 3
  • ❤ 2
  • 👏 1
Post #559 324
🔒Как построить эффективную защиту API на реальных проектах

Согласно исследованиям, вызовы API составляют более половины всего интернет-трафика, а в некоторых экосистемах их доля достигает 71%. Но вместе с ростом популярности растут и риски: 95% организаций сталкивались с инцидентами безопасности, связанными с API, а почти четверть респондентов признают, что им сложно предотвращать такие инциденты.

Классические средства защиты (WAF, SAST, DAST) не покрывают специфику API. Нужна отдельная практика, встроенная в весь жизненный цикл разработки.

В новой статье Мария Ковтун, руководитель направления динамического анализа безопасности приложений Swordfish Security, разбирает:

🎱топ рисков API по версии OWASP;

🎱как получить и актуализировать спецификацию API, если её нет или она устарела;

🎱какие проверки внедрять в CI/CD: от линтинга спецификации до фаззинга;

🎱как защищать живой трафик с помощью API Gateway, API Firewall и анализа живого трафика.

Читайте на рбпо.рф. 🖥

🐟 Рассылка | МАКС | Habr

#SFS_экспертиза #API_security
  • 🔥 3
  • 👍 2
  • ❤ 1
Post #558 302
🇷🇺 Пишет ИИ, а отвечает разработчик: зачем внедрять AI Security уже сейчас

По данным АФТ, 92% разработчиков используют или планируют использовать ИИ-инструменты, а почти половина кода в 2026 году создаётся с их участием.

Практика, которая ещё пару лет назад считалась экспериментом, стала повседневной рутиной для большинства команд. Но чем активнее компании внедряют ИИ, тем острее встаёт вопрос контроля. Скорость разработки растёт, а вот качество и безопасность кода становятся новой зоной риска, требующей отдельного внимания.

🔼Собрали 4 причины, которые показывают, почему AI Security становится обязательной частью процесса разработки уже сейчас.

🐟 Рассылка | Max | Habr

#Цифрадня #AISecurity
  • 👍 3
  • 🔥 3
  • ❤ 1
  • 👏 1
Post #557 500
🎤 Swordfish Security на МТК 2026

8 сентября Антон Башарин, старший управляющий директор ГК Swordfish Security и руководитель РГ2 «Тестирование технологий ИИ» Консорциума исследований безопасности технологий ИИ, выступит на панельной дискуссии Международного технологического конгресса.

❓ Эксперт расскажет, как оценивать влияние проверок на ИИ-систему, выстраивать план тестирования от критичных рисков к базовым и определять границы тестирования, за которые нельзя выходить без специального полигона.

Дискуссия организована Минцифры России и Консорциумом ИИ. Участники обсудят критерии доверия к ИИ, архитектуру испытательных полигонов и методики тестирования ИИ-решений на объектах КИИ в контексте 243-ФЗ и разрабатываемых национальных стандартов.

🗓 8 сентября, 14:30–16:00
📍КВЦ «Патриот», зал В3

➡️ Программа и регистрация по ссылке.

#SFS_мероприятия
  • 👍 5
  • ❤ 4
  • 🔥 3
  • 👏 1
Post #556 285
🛡 Как DAST помогает находить уязвимости в работающих системах

Веб-приложения обрабатывают огромные массивы данных и взаимодействуют с миллионами пользователей, и именно они чаще всего становятся первой точкой проникновения злоумышленников в инфраструктуру компании.

😈 Динамический анализ безопасности приложений (DAST) проверяет работающую систему извне, имитируя действия реального атакующего, и находит то, что не всегда видно на этапе анализа исходного кода.

В новой статье Мария Ковтун, руководитель направления динамического анализа безопасности приложений Swordfish Security, рассказывает:

🎱зачем нужен динамический анализ;

🎱как работает DAST-сканер: взгляд изнутри;

🎱какие инструменты есть на рынке;

🎱как выбрать DAST-решение: практические рекомендации.

Читайте на рбпо.рф. 🖥

🐟 Рассылка | МАКС | Habr

#SFS_экспертиза #DAST
  • 👍 6
  • 🔥 4
  • ❤ 2
Post #554 490
🎤 Swordfish Security на II GR-саммите в IT

9 сентября Альбина Аскерова, руководитель направления по взаимодействию с регуляторами Swordfish Security, выступит на II GR-саммите в IT в рамках Международного технологического конгресса.

Тема выступления — «Экспертность как инструмент влияния. Как компании перейти от статуса участника рынка к статусу признанного отраслевого эксперта?» Альбина расскажет, как IT-компании выстраивать экспертную позицию, усиливать влияние на отраслевую повестку и превращать экспертизу в стратегический актив.

🗓 9 сентября, 12:30–18:00
📍 КВЦ «Патриот»

➡️ Программа и регистрация по ссылке.

#SFS_мероприятия
  • 🔥 9
  • ❤ 6
  • 👍 5
Post #553 332
🫢 Почему нейросеть может «проболтаться» о том, чему ее учили?

Компании обучают ML- и LLM-модели на внутренних данных: клиентских базах, переписках, коммерческих договорах. При этом мало кто задумывается о том, что обученная модель — это не «чёрный ящик», скрывающий свои источники, а полноценный актив, из которого при определенных условиях можно восстановить фрагменты исходных данных.

⚠️ На этом строятся атаки Membership Inference и Training Data Extraction. С их помощью можно попытаться выяснить, были ли конкретные данные в обучающей выборке, или извлечь из модели фрагменты исходных данных. Отдельный сценарий — Model Extraction, когда по запросам и ответам модели создают её копию.

В новой статье Анна Данилова, руководитель направления статического анализа безопасности приложений Swordfish Security, и Денис Данилов, руководитель группы обеспечения безопасности приложений Swordfish Security, разбирают:

🎱как модели могут запоминать обучающие данные;

🎱какие могут быть последствия перечисленных атак;

🎱почему API и чат-интерфейс уже могут быть достаточной точкой входа для атаки;

🎱и какие меры помогают снизить риски.

Читайте статью в BIS Journal на 62 странице. 🖥

🐟 Рассылка | Max | Habr

#SFS_экспертиза #AISecurity
  • 🔥 6
  • 👍 5
  • ❤ 4
Post #552 275
📑 OWASP обновила список главных рисков для LLM. Что изменилось в 2026 году?

OWASP опубликовала обновленный рейтинг ключевых рисков для ИИ-приложений GenAI LLM Top 10 2026. В новой версии заметно изменились позиции сразу нескольких рисков, а вместе с ними и акценты в безопасности ИИ. На первый план выходят автономность ИИ, контекст, который он получает, и последствия его действий.

Главное:

▶️Промпт-инъекции по-прежнему занимают первое место, а раскрытие конфиденциальной информации на второй строке рейтинга.

▶️Чрезмерная автономность (Excessive Agency) поднялась с LLM06 на LLM03. Рост отражает распространение ИИ-агентов, которые получают доступ к инструментам, API и корпоративным системам и могут самостоятельно выполнять действия.

▶️Контекст становится границей безопасности. Теперь защищать нужно не только системные инструкции, но и другой скрытый контекст (Hidden Context Exposure, LLM08), который получает ИИ. Это могут быть данные из памяти, документы, результаты работы инструментов и другая информация, недоступная пользователю напрямую.

▶️Ошибки ИИ становятся значительнее. Недостоверная информация (Misinformation) поднялась с LLM09 на LLM07. Чем чаще ответы ИИ используются в коде, рабочих процессах и автоматизированных действиях, тем серьезнее могут быть последствия одной ошибки.

Обновление OWASP хорошо показывает, как меняется сама модель угроз. Пока ИИ был в основном инструментом генерации ответов, основное внимание уделялось защите модели и входных запросов. Сейчас ИИ получает доступ к данным, инструментам и корпоративным системам, поэтому безопасность нужно оценивать уже на уровне всей системы и ее жизненного цикла.

Недостаточно проверить модель на промпт-инъекции и считать задачу решенной. Необходимо понимать, какие данные попадают в контекст, какие права получает ИИ, какие действия он может выполнять и что происходит с его результатами дальше. Именно такой комплексный подход позволит связать требования регуляторов с реальными рисками эксплуатации ИИ.

— отмечает Денис Данилов, руководитель группы обеспечения безопасности приложений Swordfish Security.

Для российских компаний это особенно актуально: требования к безопасности ИИ уже формируются в российском регулировании и стандартах, а новый OWASP LLM Top 10 помогает дополнить этот подход практиками оценки угроз для самих ИИ-приложений.

🐟 Рассылка | Max | Habr

#AISecurity
  • ❤ 3
  • 👍 3
  • 🔥 2
Post #551 312
🛡 Как проверять безопасность ИИ-систем на базе LLM и ИИ-агентов

ИИ-агент — это LLM, которая может работать с данными и инструментами, а иногда и выполнять действия в корпоративных системах. При неправильных ограничениях агент может получить вредоносную инструкцию, обратиться к данным, к которым не должен иметь доступа, раскрыть конфиденциальную информацию или выйти за пределы своей роли.

Чтобы контролировать эти риски, важно:

✅ анализировать доступы агента к данным и инструментам и выявлять потенциальные векторы атак;

✅ формировать модель угроз с реальными сценариями атак на конфиденциальность и целостность данных;

✅ проводить динамическое тестирование, проверяя устойчивость к jailbreak, вредоносным инструкциям и опасным инструментам.

Такая проверка помогает заранее выявлять риски и оценивать, насколько безопасно использовать агента в рабочих процессах.

🔼Подробнее о нашем подходе смотрите в ролике выше или на Rutube.

Узнайте больше об услугах по безопасности ИИ на сайте.

🐟 Рассылка | Max | Habr

#AISecurity
  • 🔥 7
  • ❤ 4
  • 👍 3
Post #550 374

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 🔥 11
  • 👏 7
  • ❤ 5
  • ⚡ 2
Post #549 338
🆕 Новые подходы к систематизации угроз ИИ

Сбер обновил модель угроз кибербезопасности ИИ и представил её в формате матрицы. В новой версии угрозы связаны с возможными способами атак, объектами воздействия, типами нарушителей и этапами жизненного цикла ИИ-систем.

Для рынка это важный сдвиг. По мере распространения ИИ становится недостаточно просто перечислить возможные угрозы. Нужно понимать, как именно они реализуются, на каком этапе возникают и какие компоненты ИИ-системы затрагивают.

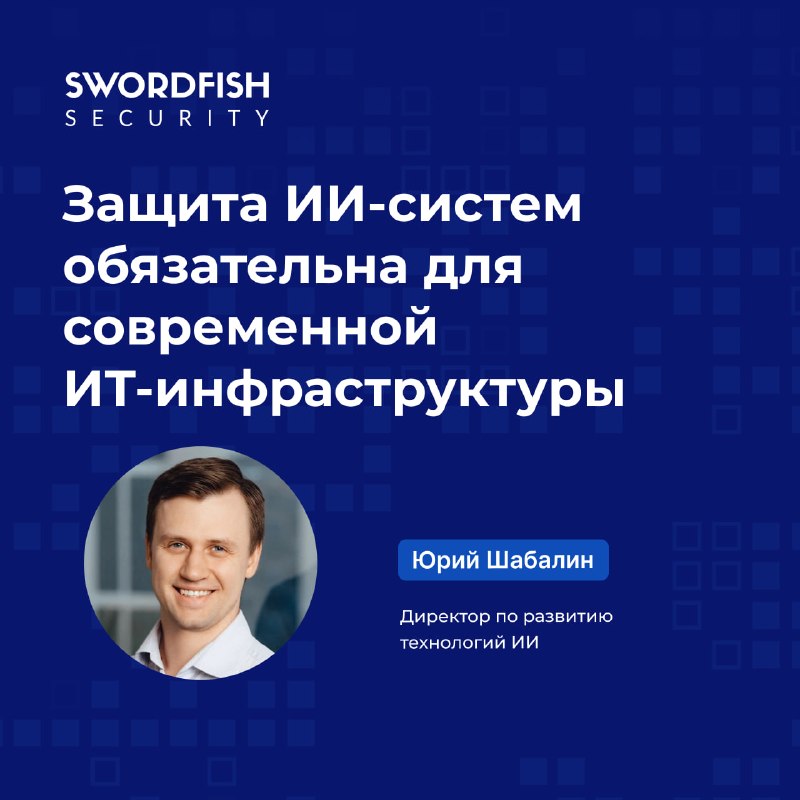
Защита ИИ-систем сегодня становится обязательным требованием к любой современной ИТ-системе и самой инфраструктуре. Наличие актуальной и детальной карты угроз, подготовленной одним из лидеров в области ИИ в России, даст рынку значительно более глубокое понимание реальных вызовов, с которыми компании могут столкнуться, и поможет российским компаниям осознанно подходить к безопасности ИИ и развивать его ответственно.

— отметил Юрий Шабалин, директор по развитию технологий ИИ Swordfish Security.

📖 В прошлом году мы разработали собственный фреймворк безопасности систем искусственного интеллекта и таксономию угроз ИИ. Сейчас продолжаем ее актуализировать с учетом развития технологий и новых сценариев их использования. В обновленную таксономию вошли такие угрозы как компрометация моделей, обход ограничений, раскрытие чувствительной информации в ответах, конфликт иерархии инструкций и другие.

🐟 Рассылка | Max | Habr

#AISecurity
  • ❤ 4
  • 👍 2
  • 🔥 2
  • 👏 2
Post #548 324
🛡 MLSecOps: как встроить безопасность во весь жизненный цикл ИИ-моделей

Безопасность ИИ нельзя эффективно встроить одной проверкой в конце проекта. Риски могут появляться на каждом этапе: при сборе данных, подготовке датасетов, обучении, тестировании и эксплуатации модели. Если процессы безопасности не встроены в разработку, контроль превращается в набор разрозненных действий.

MLSecOps помогает выстроить единый процесс защиты ИИ-моделей:

🎱анализ текущих процессов разработки и эксплуатации моделей;

🎱внедрение технических и организационных мер безопасности;

🎱практическая настройка процессов и обучение команд работе по новым правилам.

🔼Подробнее о подходе MLSecOps смотрите в ролике выше или на Rutube.

Узнайте больше об услугах по безопасности ИИ на сайте.

🐟 Рассылка | Max | Habr

#AISecurity
  • 👍 4
  • 🔥 4
  • ❤ 2
  • 👏 1
Post #547 377
🎤 Swordfish Security на РБПО 2026

14 августа в Москве пройдет конференция РБПО 2026, организованная Медиа Группой «Авангард». В центре внимания — вопросы разработки безопасного ПО, в том числе с использованием технологий искусственного интеллекта.

🤝 Будем рады видеть вас на нашем стенде, где расскажем, как выстраивать процессы безопасной разработки с учетом требований регуляторов и поделимся практическим опытом внедрения DevSecOps и AI Security.

👉Также приглашаем послушать доклад «Консенсус безопасной разработки. Внедрить нельзя игнорировать». Александр Гадай, руководитель службы консалтинга Swordfish Security, и Андрей Иванов, директор по развитию бизнеса Swordfish Security, расскажут, почему внедрение РБПО перестало быть вопросом выбора и как договориться о единых стандартах внутри компании.

До встречи!

🐟 Рассылка | МАКС | Habr

#SFS_мероприятия
  • 👍 6
  • 🔥 5
  • ❤ 3
Post #546 322
82% проблем безопасности при разработке с ИИ-агентами связаны с цепочкой поставок ПО

Исследователи выяснили, что главный риск при использовании ИИ-агентов сегодня связан не с самим сгенерированным кодом, а с безопасностью цепочки поставки ПО: зависимостями, настройками CI/CD, контейнерами и другими компонентами процесса разработки.

Главное:
🎱82,3% всех проблем были связаны с безопасностью цепочки поставки ПО.

🎱38,9% пул-реквестов, созданных ИИ-агентами, содержали как минимум один потенциально опасный паттерн.

🎱 99,6% критических проблем были связаны с секретами в коде: ключами доступа, токенами и другими учетными данными. При этом 67,6% реальных утечек секретов произошли из-за действий разработчиков, работавших вместе с ИИ-агентами.

Когда ИИ-агент пишет код, он работает не только с исходными файлами. Он взаимодействует с зависимостями, контейнерами, пайплайнами сборки, секретами и внешними сервисами. Именно поэтому сегодня основной риск смещается в сторону цепочки поставки ПО. Если компания контролирует только результат работы ИИ, но не проверяет весь процесс его создания, она оставляет без внимания наиболее уязвимую часть разработки. Под контролем должна находиться вся цепочка поставки ПО. Иначе скорость разработки будет сопровождаться таким же быстрым распространением ошибок и уязвимостей.

— отмечает Юрий Шабалин, директор по развитию безопасных технологий ИИ Swordfish Security.

Что делать?

✅ Проверять изменения, созданные ИИ-агентами, до добавления в основной код.

✅ Усилить контроль за настройками сборки, зависимостями и компонентами цепочки поставок ПО.

✅ Автоматически искать секреты и небезопасные настройки на ранних этапах разработки.

🐟 Рассылка | МАКС | Habr

#ЦифраДня #AISecurity
  • ❤ 5
  • 🔥 3
  • 👍 1
Post #542 364
🧠 Что сегодня на книжной полке Swordfish Security?

Чем быстрее развиваются технологии, тем важнее умение смотреть на задачи нестандартно и находить решения за пределами привычных подходов.

Давид Ким, менеджер ИИ-продуктов Swordfish Security, поделился своей подборкой книг о создании ИИ-систем, эффективной организации работы и человеческих ценностях, которые остаются важными в любую эпоху.

🔼 Листайте карточки.

#DevSecOps_полка #SFS_life
  • 🔥 8
  • ❤ 4
  • 🥰 3
Older posts →

About this channel

How can I read @secchamps without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Swordfish Security: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Swordfish Security have?
Swordfish Security (@secchamps) has 606 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Swordfish Security know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →