TGViewer
Channel Public Channel
Security Wine (бывший - DevSecOps Wine)

Security Wine (бывший - DevSecOps Wine)

@sec_devops

https://radcop.online/

"Security everywhere!"

🐛🦋Канал, в котором публикуются материалы о "выращивании" безопасности в организации (а начиналось все с безопасного DevOps и shift security left!)

По всем вопросам: @surmatmg
Subscribers
7.09K
Photos
282
Videos
1
Links
495

Showing posts older than #189 · Back to latest

Older Posts 18 shown
Post #188 1.49K
IAM Privilege Escalation in GCP.

Кажется, что AWS не должен оставаться в центре внимания канала, поэтому представляю вам повышение привилегий в GCP через Cloud Build. А вот PoC скрипт.

RCE to IAM Privilege Escalation in GCP Cloud Build

Вывод статьи: следить за разрешениями, выдаваемыми учетной записи службы Cloud Build, и быть осторожным, предоставляя cloudbuild.builds.create разрешение всем пользователям в вашей организации.

#gcp #ops #attack
Post #187 1.48K
IAM Privilege Escalation in AWS.

Повышение привилегий IAM остается одной из самых распространенных проблем, с которой сталкиваются команды пентеста при аудите AWS. В этих статьях можно познакомиться с тем как это происходит.

Part 1.AWS IAM Privilege Escalation – Methods and Mitigation.

Part 2.AWS IAM Privilege Escalation – Methods and Mitigation

Обо всех методах повышения привилегий можно найти здесь.

Сами авторы для выявления уязвимостей рекомендуют для тестирования собственный скрипт. Я от себя советую взлянуть также на инструмент Cloudsplaining и вот эту подборку.

#aws #ops #attack
Post #186 1.46K
InQL Scanner - tool to ease testing of GraphQL

InQL - инструмент для тестирования GraphQL, доступный как CLI, так и в виде расширения Burp Suite.

GraphQL - это синтаксис, который описывает как запрашивать данные, и, в основном, используется клиентом для загрузки данных с сервера. Набирающий популярность GraphQL предоставляет единую "умную" точку входа в виде конечного сервера, решая недостатки традиционного REST.

InQL, в свою очередь, позволяет получить информацию о запросах, мутациях, полях, аргументах и объектах за счет сгенерированного запроса introspection к целевой конечной точке GraphQL. Инструмент проверяет результаты запроса и генерирует документацию в различных форматах (HTML, JSON). В связке с Burp Suite можно также искать открытые консоли, использовать генерацию шаблонов в Repeater и специальную новую вкладку для GraphQL в каждом HTTP-запросе.

#tool #web #dev #ops #attack
Post #185 1.71K
Terraform Foundational Policies Library

HashiCorp объявила, что выпускает библиотеку на базе правил Santinel для Terraform Cloud and Enterprise из более чем 40 элементов управления, основанных на CIS Benchmarks, для защиты облачных сервисов, включая сети, базы данных, хранилища и вычислительные сервисы.

#terraform #aws #azure #gcp #ops
Post #182 231

Forwarded from Cybershit

GitHub на своей онлайн-конференции Satellite анонсировали несколько интересных нововведений.

1. Функции сканирования кода на базе CodeQL теперь может быть включена по-умолчанию, но только для открытых репозиториев.
2. Сканирование секретов (чувствительной информации) стало доступно для частных репозиториев.
3. Анонсировали GitHub Private Instances, сервис для корпоративных клиентов, позволяющий запускать инстансы GitHub у себя в частном облаке, включающие расширенные требования безопасности и комплайнса. Цен еще нет.
4. Показали бета-версию своей IDE для совместной разработки, основанную на Visual Studio Code Online - GitHub Codespaces. Пока бесплатно.
5. Анонсировали новый раздел GitHub Discussions.

Описание всех фич: https://github.blog/2020-05-06-new-from-satellite-2020-github-codespaces-github-discussions-securing-code-in-private-repositories-and-more/
Полная запись выступлений: https://githubsatellite.com/
Post #181 1.57K
ScoutSuite 5.8.0

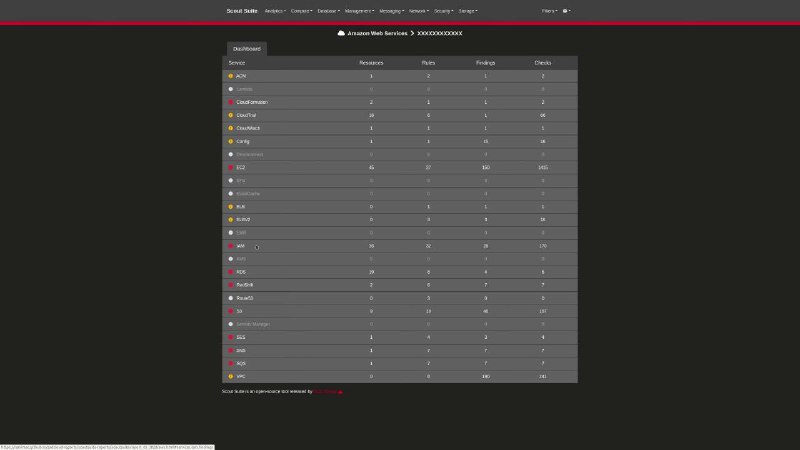
Scout Suite - это инструмент аудита безопасности с открытым исходным кодом, который позволяет оценить состояние безопасности облачных сред (AWS, Azure, GCP, OCI). Используя API, предоставляемые облачными провайдерами, Scout Suite собирает данные о конфигурации и выделяет риски безопасности.

Cloud Security Suite - Installation and initiation of an AWS audit
Cloud Security - Implementing NCC ScoutSuite on my Azure Account

Относительно недавно вышла новая версия 5.8.0, поддерживающая KMS, Secrets Manager в AWS, App Service Web Apps, Security Center Compliance Results в Azure. Обещают, что сканирование в GCP должно выполняться быстрее.

#news #aws #azure #tools #gcp #ops
Post #180 1.85K
Archery - Centralize Vulnerability Assessment and Management system

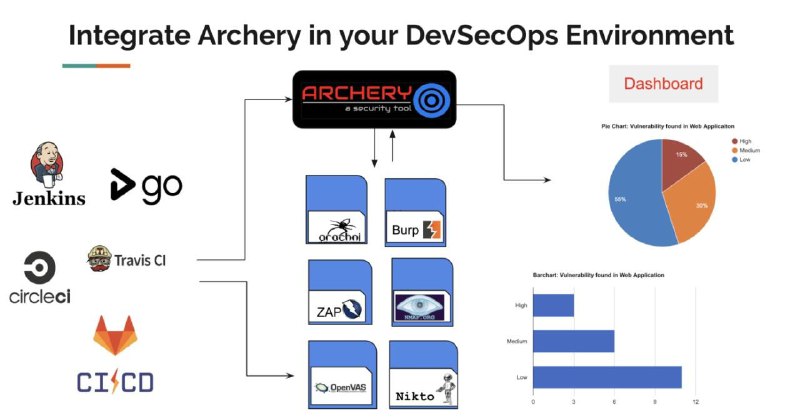
Archery - еще одна open-source система управления уязвимостями. Есть поддержка Acuntetix, Nessus, Burp, Netsparker, WebInspect. В отличие от DefectDojo, о котором я упоминал ранее, решение позволяет запускать из консоли сканирование ZAP, Burp и OpenVAS. Из интересного то, что есть свое API и обработчик false positive. Ну и конечно же интеграция с CI/CD.

#tools #dev #ops
Post #179 1.77K
Automatic API Attack Tool

Automatic API Attack Tool от Imperva принимает спецификацию API в качестве входных данных, после чего генерирует и запускает фаззиннг-атаки основываясь на выходных данных. Инструмент также может быть расширен для запуска таких атак, как XSS, SLi, RFi и т.д. Может быть встроен в CI/CD.

#tool #fuzzing #web #dev #ops
GitHub GitHub - imperva/automatic-api-attack-tool: Imperva's customizable API attack tool takes an API specification as an input, generates… Imperva's customizable API attack tool takes an API specification as an input, generates and runs attacks that are based on it as an output. - imperva/automatic-api-attack-tool
Post #178 2.36K
Magic Quadrant for Application Security Testing

Вышел апрельский (2020) квадрат Гартнера из категории AST. Познакомиться с полной версией документа можно через портал Checkmarx.

#news #dev
Post #177 234

Forwarded from Технологический Болт Генона

Dependency-Track is an intelligent Supply Chain Component Analysis platform that allows organizations to identify and reduce risk from the use of third-party and open source components.
https://github.com/DependencyTrack/dependency-track

Два доклада про то как происходит интеграция в Jenkins pipeline

Find and Track the hidden vulnerabilities inside your dependencies
https://www.youtube.com/watch?v=d2WMONyBbTw

Dependency Track - Steve Springett (OWASP)
https://www.youtube.com/watch?v=IPWPISSk5rc
Post #176 1.56K
AWS Config & Security.

AWS Config - это сервис, который позволяет оценивать конфигурации ресурсов AWS в вашей учетной записи, непрерывно отслеживая и записывая изменения.

Нашел две неплохие свежие статьи из блога AWS про AWS Config и безопасность.

Enable automatic logging of web ACLs by using AWS Config -
Автоматическое логирование AWS WAF web ACL через AWS Config.

How to track changes to secrets stored in AWS Secrets Manager using AWS Config and AWS Config Rules -
Про отслеживание изменений в метаданных секретов (описание, ротация), а также описание новых правил, позволяющих оценивать настройки секретов на соотвтествие лучшим практикам безопасности.

#aws #ops
Post #175 2.92K
DefectDojo

DefectDojo - open-source система управления уязвимостями. DefectDojo позволяет организовать программу безопасности внутри организации, поддерживать информацию о приложении, планировать сканы и публиковать найденные дефекты в тикетницу. Есть много интеграций (22+) как с open-source сканерами (ZAP, Trivy, nmap, Dependency Check), так и с enterprise (Veracode, Checkmarx, Twistlock)

#tools #dev #ops
Post #174 1.53K
В силу всеобщей изоляции по всему миру проходит огромное количество онлайн мероприятий. Обо всех знать и сообщать вам я не в состоянии, но лично от себя могу посоветовать канал упомянутый выше @infobezevents - основной канал по мероприятиям, за которым я слежу. Думаю, что подписчикам из сферы ИБ может быть интересно.

(не реклама)

#suggestion
Post #173 210

Forwarded from Мероприятия по ИБ

​​DevSecOps Leadership Forum Online

Spend a half day with industry peers learning how to bring together software developers and security professionals to remediate open source risk, without slowing down innovation.
Your afternoon includes:
• Automating Secure Software Development at Instinet
• DevSecOps - A Journey in the Insurance Industry
• When Worlds Collide

Дата проведения:
30 апреля 2020 г., | 16:00 - 18:00 (МСК)

Регистрация

#конференция #апрель
@InfoBezEvents
Post #172 1.59K
RBAC.dev

Ресурс, в котором размещены лучшие практики и инструменты для настройки RBAC на Kubernetes. Здесь же можно найти статьи, видео, средства визуализации и ссылки на официальную документацию для быстрого поиска.

https://rbac.dev

#k8s #ops
Post #170 1.71K
Guard - Kubernetes Webhook Authentication server

Guard by AppsCode - сервер аутентификации для Kubernetes. Gurad позволяет войти в свой кластер Kubernetes с помощью различных поставщиков аутентификации, а также настраивает группы пользователей соответствующим образом. Это позволяет администратору кластера устанавливать правила RBAC на основе членства в группах.

Guard поддерживает следующие провайдеры аутентификации:
- Static Token File
- Github
- Gitlab
- Google
- Azure
- LDAP using Simple or Kerberos authentication
- Azure Active Directory via LDAP

#k8s #tools #ops
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →