TGViewer
Channel Public Channel
Security Wine (бывший - DevSecOps Wine)

Security Wine (бывший - DevSecOps Wine)

@sec_devops

https://radcop.online/

"Security everywhere!"

🐛🦋Канал, в котором публикуются материалы о "выращивании" безопасности в организации (а начиналось все с безопасного DevOps и shift security left!)

По всем вопросам: @surmatmg
Subscribers
7.09K
Photos
282
Videos
1
Links
495

Showing posts older than #169 · Back to latest

Older Posts 20 shown
Post #167 5.48K
DevSecOps Reference Architecture.pdf4.2 MB
DevSecOps Reference Architecture.

Безумно крутой подгон от Sonatype. Схематичное описание Secure CI/CD с указанием гейтов от идеи до AppStore.

#bestpractice #dev #ops
Post #166 269

Forwarded from k8s (in)security (D1g1)

PwnChart для Helm 2. Смысл данного чарта состоит в использовании ClusterRoleBinding, который привязывает к имеющемуся в Pod'е ServiceAccount супер роль cluster-admin. То есть на лицо повышение привилегий в Kubernetes кластере через Helm 2. В чарте можно может быть и другая полезная нагрузка не только ClusterRoleBinding - тут дело только в вашей фантазии. Это возможно в конфигурации helm 2 по умолчанию (отсутствует TLS и X509). Может быть очень полезно например если PodSecurityPolicy, RBAC, NetworkPolicy мешают сделать повышение привилегий, а достучаться до Tiller можно.
Post #165 1.53K
skywrapper_demo.gif23.2 MB
SkyWrapper

SkyWrapper - open-source проект CyberARK, направленный на поиск подозрительных временных токенов в AWS аккаунте, выявляя вредоносную активность. Инструмент анализирует учетную запись AWS, после чего создает Excel-лист, который включает все текущие временные токены. Сводка результатов выводится на экран после каждого запуска.

#tools #aws #ops
Post #164 1.65K
RubyGems содержит вредоносные пакеты, подвергающие опасности разработчиков на Windows

Более 700 вредоносных пакетов с похожими именами были загружены в RubyGems, популярный репозиторий сторонних компонентов для языка программирования Ruby. По словам исследователей, загрузка вредоносных пакетов разработчиками происходила в течение недели в феврале. Мошеннические пакеты содержали вредоносный скрипт, который при исполнении на ОС Windows захватывал криптовалютные транзакции, заменяя адрес кошелька получателя на адрес, контролируемый злоумышленником. Используемый сценарий перехвата буфера обмена мог быть легко используемым также для кражи любых учетных данных.

#news #dev
CSO Online RubyGems typosquatting attack hits Ruby developers with trojanized packages Attacker targeted Windows systems to hijack cryptocurrency transactions, and was able to evade anti-typosquatting measures.
Post #163 290

Forwarded from Технологический Болт Генона

wstg-v4.1.pdf9.2 MB
Релизнулся, не побоюсь этого слова, фундаментальный труд "OWASP Web Security Testing Guide 4.1". Предыдущая версия 4.0 вышла аж в 2014 году.

Изменения в новой версии
https://github.com/OWASP/wstg/releases/tag/v4.1

Веб-версия
https://owasp.org/www-project-web-security-testing-guide/v41/
Post #162 2.41K
SheftLeft Scan - A Free & Open Source DevSecOps Platform

Проект предоставляет :
- SAST
- SCA
- Поиск секретов
- Проверка open-source лицензий

Из поддерживаемых языков: Salesforce Apex, Bash, Go, Java, JSP, Node.js, Oracle PL/SQL, Python, Rust (Dependency and Licence scan alone), Terraform, Salesforce Visual Force, Apache Velocity.

Есть интеграция с Visual Studio Code, а также со всеми популярными CI/CD.


https://www.shiftleft.io/scan/

#tools #sca #sast #secret #dev #ops
Post #161 1.63K
Deepfence Runtime Threat Mapper

Deepfence Runtime Threat Mapper - open-source версия по защите контейнерной среды от Deepfence.

В число возможностей входит:
- визуализация кластеров, ВМ и контейнеров,
- сканирование на уязвимости хостов, образов и развернутых контейнеров
- сканирование реестров
- сканирование образов в Ci/CD
- интеграция с SIEM, Jira, Slack и тд

Работает с помощью развернутых контейнеров (Deepfence Agent) на продуктивных нодах кластера, выделенной консоли и облака.

#k8s #docker #ops #dev
Post #160 1.38K
Runtime Mobile Security (RMS)

Runtime Mobile Security (RMS) - это веб-интерфейс, который позволяет управлять Android Java Classes и Methods в режиме runtime. Работать с аргументами и возвращаемыми значениями можно также налету.

#mobile #de
Post #159 204

Forwarded from Технологический Болт Генона

Подробный рассказ с примером встраивания сканера безопасности веб-приложений OWASP ZAP (https://www.zaproxy.org/) в GitHub Actions.

DevSecOps goodness with Github actions and OWASP ZAP
https://www.youtube.com/watch?v=oXRdejqwBwc

Приложение в демке и примеры запуска Actions - https://github.com/we45/Vulnerable-Flask-App/actions

ЗЫ Статья на Medium с описанием как встроить ZAP в Azure Pipeline

How to run OWASP ZAP Security Tests Part of Azure DevOps CI/CD Pipeline
https://medium.com/@ganeshsirsi/how-to-run-owasp-zap-security-tests-part-of-azure-devops-ci-cd-pipeline-484da8793a12
YouTube Live Code Session - DevSecOps goodness with Github actions and OWASP ZAP In this Live Code session, Abhay Bhargav hosts a Live Code session on integrating OWASP ZAP as part of Github Actions. Orchestrate your Dynamic security (DAST) scans to detect vulnerabilities through ZAP. Website https://www.we45.com…
Post #158 1.48K
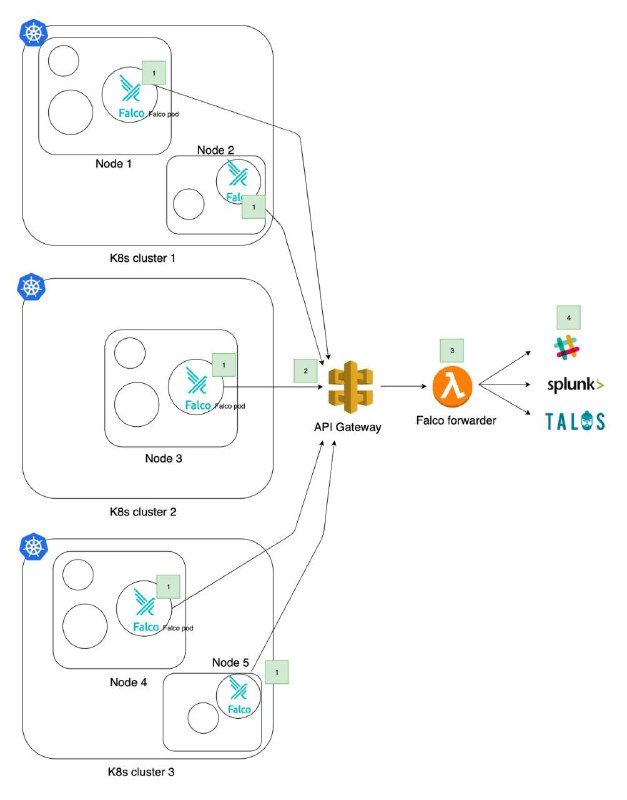
Kubernetes Security monitoring at scale with Sysdig Falco

Sysdig Falco - open-source версия Sysdig для обеспечения безопасности среды контейнеризации. Есть контроль контейнеров в режиме run-time и k8s audit. Sysdig Falco в частности проверяет хост на предмет появления дочерних процессов и контролирует чувствительные данные вроде /etc/shadow. Собственно все то, что может являться примером первых действий, которые злоумышленник предпримет, если ему удастся получить доступ к инфраструктуре. В статье в частности можете прочитать про опыт мониторинга безопасности k8s с помощью Sysdig Falco.

https://medium.com/@SkyscannerEng/kubernetes-security-monitoring-at-scale-with-sysdig-falco-a60cfdb0f67a

#tools #docker #k8s #ops
Post #156 1.36K
Оказывается не так давно Aqua опубликовала полную версию книги. В конце есть чеклист.
#literature #ops
Post #155 2.08K
Выложены доклады с OffensiveCon20

https://www.youtube.com/playlist?list=PLYvhPWR_XYJnX_sscErznYqwBrIhuS08O

Очень крутая конференция про эксплуатацию уязвимостей. Из того, что мне показалось интересно и наиболее релевантно к тематике продуктовой безопасности:

No Clicks Required: Finding Remote Vulns in Messaging Apps

No Clicks Required: Exploiting Memory Corruption Vulns in Messenger Apps

- Про "0-click" эксплоиты в приложении для обмена сообщениями. «0-click» эксплоиты не требуют взаимодействия с пользователем для взлома мобильного устройства. Кстати Apple платит 1 млн $ за такие уязвимости в iPhone.

#talks
Post #154 1.68K
Appsecco training course

На просторах твиттера начали появляться в большом количестве материалы от Appsecco. Это компания, которая занимается консалтингом по безопасности приложений и проведением тренингов (не в России). На фоне пандемии они собрали свои обучающие материалы в общедоступных репах. В частности вы найдете описание и сценарии атак на Kubernetes, Docker и способы защиты AWS и Azure с полезными ссылками.

Attacking and Auditing Dockers Containers and Kubernetes Clusters

Breaking and Pwning Apps and Servers on AWS and Azure

#practise #ops #attack
Post #153 277

Forwarded from CloudSec Wine

Интересная история о битве с Docker Registry от господина @sab0tag3d:

Я часто использую словарь уважаемого Бума (https://github.com/Bo0oM/fuzz.txt) для брута веб-директорий и поиска низковисящих багов.

В этот раз во время внешнего пентеста, я нашел директорию https://example.com:5000/v2/_catalog в которой был примерно следующий список:


{"repositories":["centos.6.10","centos_temp","example.com/jenkins","example.com/ubuntu16.04"]}

Выяснив, что это Docker API, я решил копнуть дальше и просмотреть, что этот может быть, и наткнулся на отличную статью https://www.notsosecure.com/anatomy-of-a-hack-docker-registry/
С помощью утилиты, упомянутой в статье, я скачал образ контейнера jenkins.

Внутри разработчики заботливо приложили sh-скрипт, наверное, для удобства:

$ cat start_point.sh
#! /bin/bash -e
mkdir -p /var/jenkins_home/.ssh
mv /usr/share/jenkins/ref/.ssh/id_rsa /var/jenkins_home/.ssh
chmod 600 /var/jenkins_home/.ssh/id_rsa


Я сразу обрадовался, что возможно нашел приватный ключ, и начал пробовать его использовать на всех хостах в сети, но безуспешно.
Но потом до меня дошло, что нужно заглянуть в директорию /usr/share/jenkins/ref/.ssh, (ну кому прийдет в голову класть в эту папку что-то кроме ключей).
Вот примерный список что там нашлось: Дополнительный набор приватных ssh-ключей, а также пароли от ssh к хостам, если вдруг что-то пойдет не так, тестовые пароли: от JIRA, BUGZILLA и кучи сервисов о назначении который я могу только догадываться.

Резюме от автора канала: Мораль этой истории должна быть понятна каждому,  registry и печень надо беречь с молодости.
GitHub GitHub - Bo0oM/fuzz.txt: Potentially dangerous files Potentially dangerous files. Contribute to Bo0oM/fuzz.txt development by creating an account on GitHub.
Post #152 1.93K
threat_modeling_designing_for_security.epub6.4 MB
"Threat Modeling: Designing for Security." by Adam Shostack

Адам Шостак отвечает за моделирование угроз SDLC в Microsoft и является одним из немногих экспертов по моделированию угроз в мире. Он подробно описывает, как с самого начала встроить безопасность в проектирование систем и ПО, объясняет различные подходы к моделированию угроз, предоставляет методы, которые были проверены в Microsoft и предлагает практические советы, не связанные с каким-либо конкретным программным обеспечением, операционной системой или языком программирования.

#literature #threatmodeling #dev #ops
Post #151 1.61K
What I Learned Watching All 44 AppSec Cali 2019 Talks

Clint Gibler, директор по исследованиям NCC Group, посмотрел абсолютно все видео с AppSec Cali 2019 и написал большой пост по самым интересным для него темам. Все это подкреплено ссылками на видео и слайды источников. Очень много материала по выстраиванию процессов, а также упоминание различных фреймворков, что заслуживает внимания.

https://tldrsec.com/blog/appsec-cali-2019/

#bestpractice #talks #dev #ops
Post #150 2.35K
AWS IAM Access Analyzer in AWS Organizations

IAM Access Analyzer помогает понять, кто может обращаться к ресурсам, анализируя разрешения, предоставляемые с помощью политик для сегментов S3, ролей IAM, ключей KMS, функций Lambda и очередей SQS.

Для каждого анализатора вы можете создать зону доверия (учетную запись или всю организацию), которая поможет вам быстро определить, когда к ресурсам в вашей организации можно получить доступ из-за пределов вашей организации

Dive Deep into IAM Access Analyzer

#aws #ops
Post #149 1.83K
Post #148 2.65K
Stanford - Web Security

Курс Stanford по защите веб-приложений. Включает в себе видео, слайды курса, материалы для чтения и задания. Для практических упражнений курс предлагает проекты по написанию эксплойтов безопасности, защите небезопасных веб-приложений и внедрению новых веб-стандартов.

https://web.stanford.edu/class/cs253/

#web #dev #ops
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →