TGViewer
Channel Public Channel
Серверная Админа | Компьютерные сети

Серверная Админа | Компьютерные сети

@school_network

Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.

Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network

РКН: https://vk.cc/cHYqt5
Subscribers
26.5K
Photos
1.3K
Videos
8
Links
1.4K

Showing posts older than #2185 · Back to latest

Older Posts 20 shown
Post #2179 6.18K
👋 Привет, сетевой друг!

Сделал для вас подборку крутых бесплатных курсов по администрированию сетей на YouTube.

🟣 С нуля до про: дорожная карта
🟣 База по сетям для инженеров
🟣 Уроки по Cisco Packet Tracer
🟣 Домашний веб-сервер. Полная настройка
🟣 Курс по VipNet

Серверная Админа | #Подборка
  • 👍 18
  • 👾 1
Post #2177 5.18K
👋 Привет, сетевой друг!

Сегодня расскажу, как в MikroTik настроить load balancing по нескольким WAN-интерфейсам с помощью PCC

🟣Зачем нужно: Когда у вас несколько провайдеров, хочется, чтобы трафик равномерно распределялся между ними, а не шёл только через одного. PCC как раз может разбивать трафик на сессии и направлять каждую сессию через разный интерфейс.

🟣Включаем NAT для обоих интерфейсов:

/ip firewall nat
add chain=srcnat out-interface=ether1 action=masquerade
add chain=srcnat out-interface=ether2 action=masquerade


🟣Создаём правила mangle для разделения трафика по соединениям (PCC):

/ip firewall mangle
add chain=prerouting dst-address-type=!local in-interface=bridge-local per-connection-classifier=src-address:2/0 action=mark-connection new-connection-mark=WAN1_conn passthrough=yes
add chain=prerouting dst-address-type=!local in-interface=bridge-local per-connection-classifier=src-address:2/1 action=mark-connection new-connection-mark=WAN2_conn passthrough=yes

add chain=prerouting connection-mark=WAN1_conn in-interface=bridge-local action=mark-routing new-routing-mark=to_WAN1 passthrough=yes
add chain=prerouting connection-mark=WAN2_conn in-interface=bridge-local action=mark-routing new-routing-mark=to_WAN2 passthrough=yes


🟣Добавляем маршруты с использованием маркированных маршрутов:

/ip route
add dst-address=0.0.0.0/0 gateway=192.168.1.1 routing-mark=to_WAN1 check-gateway=ping
add dst-address=0.0.0.0/0 gateway=192.168.2.1 routing-mark=to_WAN2 check-gateway=ping


Серверная Админа | #Mikrotik
  • 🔥 11
  • 👍 3
  • ❤ 2
  • 👾 1
Post #2175 4.92K
  • 🤨 17
  • 😁 11
  • 🥴 1
Post #2173 5.42K
👋 Привет, сетевой друг!

Сегодня разберём, как использовать TTL (Time To Live)

🟣Что такое TTL: Это поле в IP-заголовке, которое ограничивает «время жизни» пакета. Каждый маршрутизатор по пути уменьшает TTL на 1. Когда TTL достигает 0 - пакет отброшен, и в ответ прилетает ICMP Time Exceeded.

🟣Диагностика с traceroute: traceroute (или tracert) как раз основывается на TTL. Он отправляет пакеты с TTL от 1 до N, чтобы увидеть каждый hop до назначения. Если маршрут рвётся - можно понять, где именно.

🟣TTL как антиспуфинг: Если знаешь, что клиент должен быть на 5 hop’е, но TTL в пакете = 64 — всё нормально. А если вдруг 62 или 58 — значит, кто-то подменяет IP и идёт из другой точки сети.

🟣TTL и обход фаерволов: Некоторые используют низкий TTL (например, 1–2), чтобы обойти L7-фильтры, т.к. такие пакеты не доходят до цели, но всё же попадают в лог или обработку сетевого ПО.

🟣TTL как сигнатура ОС: Разные ОС по умолчанию используют разный начальный TTL:
Linux — 64, Windows — 128, Cisco — 255. Это помогает в пассивной атрибуции.

🟣А для диагностики задержек и потерь на конкретных hop’ах используй:

mtr example.com


Это живой traceroute + ping, показывает колебания и потери на каждом узле.

Серверная Админа | #Network
  • 👍 17
  • ❤ 4
  • 👾 2
Post #2171 5.17K
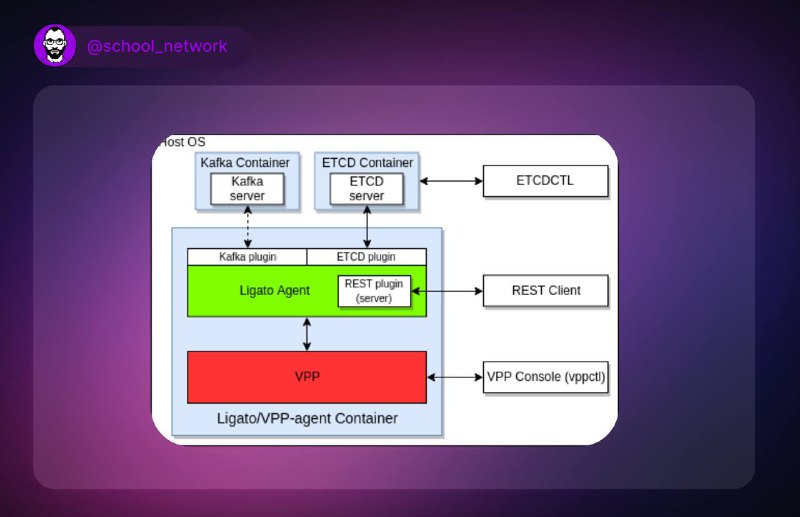
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
VppAgent

🟣Что это: Представим контроллер, который умеет программно управлять молниеносным движком маршрутизации VPP (Vector Packet Processing) - вот он и есть VppAgent.

🟣Зачем он нужен: Если вы устали крутить конфиги вручную и хотите динамически менять маршруты, NAT и ACL без потери производительности, VppAgent именно то, что нужно.

🟣Как работает: VppAgent общается с VPP через gRPC, принимает команды от систем управления и мгновенно применяет их к высокоскоростному движку пакетов.

Серверная Админа | #Инструмент
  • 👍 6
  • ❤ 1
  • 👾 1
Post #2169 5.54K
Что такое DX-кластер и при чем тут Telnet

В статье автор рассказывает, как старейший сетевой протокол Telnet (1969!) до сих пор помогает радиолюбителям со всего мира ловить редкие радиосигналы. Через DX-кластеры (специальные онлайн-сервисы) можно в реальном времени получать споты: кто, где и на какой частоте сейчас в эфире. В статье будет история, зачем нужен DXing, как сигнал летит 16 000 км через ионосферу и при чём тут удочка.

Серверная Админа | #Статья
  • 👾 5
  • 👍 2
  • ❤ 1
Post #2166 6.76K
👋 Привет, сетевой друг!

Сегодня расскажу о 5 полях заголовка IP и как они помогают нам в работе. Вроде и ничего особенного, но при этом из них можно многое узнать.

🟣TTL (Time To Live): Показывает, сколько “прыжков” может сделать пакет. Уменьшается на каждом маршрутизаторе. Если TTL = 1 и пакет дропается - ищем цикл или слишком длинный маршрут.

🟣DF (Don’t Fragment) флаг: Если стоит - пакет нельзя фрагментировать. Может мешать передаче через сети с меньшей MTU. Если он установлен и MTU не влезает, получим ICMP “Fragmentation Needed”.

🟣Identification: Поле для сборки фрагментированных пакетов. Если видишь одно и то же значение у кучи пакетов — значит, идёт фрагментация. Часто помогает находить MTU-проблемы.

🟣Protocol: Указывает, какой протокол “внутри” IP: TCP (6), UDP (17), ICMP (1), GRE (47) и т.д. Удобно для фильтрации трафика и настройки фаерволов.

🟣Source/Destination IP: Звучит реально банально, но по ним можно многое: трекать NAT, определять асимметричные маршруты и замечать IP-спуфинг. Особенно в связке с MAC-адресами и ARP.

Серверная Админа | #Network
  • ❤ 6
  • 👾 6
  • 👍 2
Post #2165 5.46K
👋 Привет, сетевой друг!

Сегодня расскажу, как юзать протокол BFD для быстрого обнаружения проблем с линками и маршрутизацией.

🟣BFD (Bidirectional Forwarding Detection) - протокол для мгновенного обнаружения сбоев на канальном уровне, чтобы маршрутизаторы могли очень-очень быстро переключаться на резервные пути.

🟣Зачем нужен BFD: классические протоколы маршрутизации (OSPF, BGP, IS-IS) полагаются на таймеры hello и dead interval от 1 до нескольких секунд. В современных же сетях это слишком долго, потеря канала на 3 секунды может привести к срыву сессий и даже простою.

🟣Вот так можем включить BFD на Cisco (OSPF):

bfd interval 50 min_rx 50 multiplier 3
interface GigabitEthernet0/1
ip address 10.0.0.1 255.255.255.0
bfd interval 50 min_rx 50 multiplier 3
!
router ospf 1
bfd all-interfaces


А так можем глянуть, работает ли протокол вообще:

show bfd neighbors


Серверная Админа | #BFD
  • 👍 7
  • 🔥 6
  • ❤ 3
  • 👾 1
Post #2163 5.11K
  • 👍 11
  • ❤ 1
Post #2161 5.53K
👋 Привет, сетевой друг!

Сегодня вспомним про SLIP протокол, который был почти легендой в эпоху dial-up.


🟣Что это: SLIP (Serial Line Internet Protocol) - один из самых ранних способов передавать IP-пакеты по последовательным линиям (например, через модем). Он появился ещё в 1984 году как костыль для TCP/IP поверх старых модемных каналов.

🟣Почему интересно: SLIP был очень простым - никаких проверок целостности, авторизации или сжатия. Просто заворачивает IP-пакеты в специальные символы и шлёт по COM-порту. Но именно он стал одним из первых способов соединить Unix-машины с интернетом дома.

🟣Почему заброшен: С появлением PPP (который умел и аутентификацию, и сжатие, и несколько протоколов) SLIP ушёл в историю. Сейчас встретить его можно разве что в эмуляции или музейных экспериментах.

Серверная Админа | #Инструмент
  • 👍 12
  • ❤ 2
  • 👾 2
Post #2159 5.19K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
perfSonnar

🟣Что это такое: perfSONAR — это сеть из тысяч узлов по всему миру, которые постоянно измеряют задержки, потери и другие параметры на маршрутах между собой. Такой глобальный мониторинг помогает быстро понять, где именно «заболела» сеть.

🟣Зачем это нужно: когда сеть большая и сложная, проблемы появляются не там, где кажется. perfSONAR даёт точные данные, чтобы не гадать, а быстро находить узкие места и устранять их.

🟣Как работает: планирование тестов, хранение результатов в едином формате и удобные визуализации — всё это встроено. А гибкая архитектура позволяет добавлять свои метрики и интегрировать с другими системами.

Серверная Админа | #Инструмент
  • 👍 6
  • ❤ 1
  • 👾 1
Post #2158 5.54K
Собирали франкенштйена из mdadm, LVM и bcache? Теперь попробуйте ZFS

В статье рассказывается, как ZFS может заменить собой целую гору инструментов: от mdadm и LVM до bcache, cryptsetup и btrfs. Автор на примере показывает, как одна файловая система берёт на себя роль отказоустойчивого массива, кэширования, блочного шифрования, сжатия и снапшотов — и делает это проще, надёжнее и на уровне ядра. Вместо плясок с конфигами и склейкой слоёв - zpool, raidz, ARC, ZIL, а для виртуалок zvol с блочной отдачей и гибкой настройкой.

Серверная Админа | #Статья
  • 👍 11
  • ❤ 3
  • 💩 1
Post #2156 6.32K
👋 Привет, сетевой друг!

Сегодня расскажу о том, как работает ARP

🟣Что это вообще такое: Когда устройство знает IP-адрес получателя, но не знает его MAC-адрес (а именно MAC нужен, чтобы отправить Ethernet-кадр в локалке) - включается ARP. Он находит соответствие между IP и MAC внутри одной подсети.

🟣Как это работает: Условно, Computer1 хочет что-то отправить на 192.168.1.80, но знает только свой MAC 00:00:AA:11:11:11. Он рассылает broadcast-запрос по всей сети с вопросом: «Кто владелец IP 192.168.1.80?» — все устройства получают его, но ответит только нужный.

🟣Ответ приходит напрямую: Computer3, у которого IP 192.168.1.80, присылает unicast-ответ с MAC 00:00:BB:22:22:22. Теперь Computer1 знает, куда отправлять пакеты, и сохраняет это соответствие в ARP-таблицу.

Серверная Админа | #ARP
  • 👍 18
  • ❤ 10
  • 👾 1
Post #2152 5.43K
👋 Привет, сетевой друг!

Сегодня покажу, как применять ip tcp adjust-mss, когда VPN ломается, сайты не открываются или curl зависает без ответа.

🟣Сценарий: У вас настроен IPsec/GRE-туннель. Вроде всё работает, но HTTPS-сайты не открываются, SSH рвётся, а curl зависает. Проблема в MTU. Где-то по пути “узкое горлышко”, а ICMP с флагом Fragmentation Needed блокируется. И в итоге PMTUD не работает, и пакеты просто теряются 🤷‍♂️

🟣И какое решение: Укажем MSS вручную, чтобы TCP-соединения учитывали реальные ограничения:

interface Tunnel0
ip tcp adjust-mss 1360


Значение 1360 - типичное безопасное для туннелей с MTU 1500. Учитываем 40 байт заголовков IP и TCP. Если используете IPsec с NAT-T, оставь 1360–1380. Для GRE иногда нужно и 1350.

🟣Как рассчитать MSS вручную:

MSS = MTU - IP header (20) - TCP header (20)
= 1500 - 40 = 1460


Но если у вас поверх туннеля, например, IPsec + UDP (NAT-T):
MSS = 1500 - 40 (IP+TCP) - 28 (ESP over UDP) = 1432

🟣Проверяем:

curl -v https://example.com


Если раньше висело, теперь всё должно работать. Также можно чекнуть через ping -s 1472 -M do.

🟣И еще: Устанавливайте adjust-mss на интерфейсе, через который трафик входит в туннель. Иногда требуется и на обратном направлении.

Серверная Админа | #Cisco
  • ❤ 9
  • 👍 6
  • 👾 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →