TGViewer
Channel Public Channel
Серверная Админа | Компьютерные сети

Серверная Админа | Компьютерные сети

@school_network

Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.

Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network

РКН: https://vk.cc/cHYqt5
Subscribers
26.5K
Photos
1.3K
Videos
8
Links
1.4K

Showing posts older than #2150 · Back to latest

Older Posts 20 shown
Post #2148 5.4K
👋 Привет, сетевой друг!

Сегодня разберём команду в Cisco IOS — ip tcp adjust-mss.

🟣В чём суть: Если у тебя туннель (IPsec, GRE, PPPoE), и вдруг HTTPS отваливается, сайты не грузятся, а curl зависает - дело, скорее всего, в MTU. Пакеты слишком большие, а фрагментация запрещена или ICMP режется. В итоге - тихий дроп без объяснений. И тут на сцену выходит adjust-mss.

🟣Что делает: Команда занижает MSS в TCP SYN, заставляя клиента отправлять меньшие сегменты. Никакой фрагментации, никакой боли, всё работает как надо.

Например:

interface Tunnel0
ip tcp adjust-mss 1360


🟣И да, значение MSS подбирается не на глаз - оно зависит от MTU минус 40 байт (20 байт IP + 20 байт TCP). Например, при MTU 1400 - MSS = 1360. Если ошибешься, будут проблемы, переборщишь - теряешь в скорости.

Серверная Админа | #Cisco
  • 👍 11
  • ❤ 1
  • 👾 1
Post #2146 4.98K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
Webkay

🟣Что делает: Webkay показывает, какие конкретно данные браузер отдаёт сайту: IP-адрес, точное местоположение, разрешение экрана, список девайсов, язык, батарея, отпечаток браузера, доступность WebRTC и многое другое.

🟣Почему важно: Всё это может использоваться для трекинга и deanonymization. Webkay — простой способ увидеть, насколько ты отслеживаем, даже без cookie.

Серверная Админа | #Инструмент
  • 👍 7
  • 👾 1
Post #2144 5.48K
Генератор трафика Cisco TRex. Обзор

В статье начинают с объяснения, почему Cisco TRex один из лучших бесплатных генераторов сетевого трафика для тестирования и нагрузочного анализа. Расскажут о его возможностях, основных режимах работы и ключевых преимуществах по сравнению с другими решениями. Далее подробно разберут, как подготовить систему и оборудование для запуска TRex, а также поделятся полезными советами и ссылками для быстрого старта.

Серверная Админа | #Статья
  • 👍 3
  • 👾 1
Post #2142 5.96K
👋 Привет, сетевой друг!

Сегодня расскажу про 5 полезных способов юзать conntrack для анализа сетевого трафика.

🟣Найти “зависшие” соединения, тормозящие систему: Если NAT таблица близка к заполнению, ищем давно неактивные, но живые соединения:

conntrack -L | awk '$7 ~ /^[0-9]+$/ && $7 > 300'


🟣Отследить, какие соединения используют определённый SNAT-адрес: Когда у сервера несколько внешних IP, вы можете выяснить, какой SNAT-адрес используется каким клиентом:

conntrack -L -p tcp | grep dnat


🟣Анализировать поведение клиентов внутри кластера: Смотрим, какие IP активны в текущий момент и на какие порты ходят. Полезно при отладке балансировщиков:

conntrack -L | grep 'ESTABLISHED' | awk '{print $5}' | sort | uniq -c | sort -nr


🟣Реагировать на создание соединений (в т.ч. блокировать или логировать): conntrackd + ulogd или conntrack-tools позволяют подписываться на события. Можно, например, логировать все NEW-соединения с редких портов или даже отправлять webhook для SIEM-системы.

🟣Мониторить DDoS или сканирование по количеству открытых соединений: Если у одного IP одновременно больше 200 ESTABLISHED — это повод насторожиться:

conntrack -L | grep ESTABLISHED | awk '{print $5}' | sort | uniq -c | sort -nr | head


Серверная Админа | #network
  • 👍 12
  • ❤ 1
  • 👾 1
Post #2138 5.48K
👋 Привет, сетевой друг!

Продолжим перенос сервера без остановки и без создания образа.

🟣Как перенести снапшот по сети: Обе ФС (btrfs и ZFS) умеют работать со стандартным вводом/выводом. Это позволяет передавать снапшот как поток — прямо по SSH.

# ZFS:
zfs send zpool/rootfs@transfer | ssh root@new-server zfs receive -F zpool/rootfs

# Btrfs:
btrfs send /mnt/snapshots/rootfs-transfer | ssh root@new-server btrfs receive /mnt/rootfs-transfered


🟣Как восстановить загрузку: На новом сервере нужно:
1️⃣Сделать снапшот как корень (для btrfs),
2️⃣Настроить fstab (не забудь обновить UUID!),
3️⃣Установить загрузчик GRUB или systemd-boot,
4️⃣Обновить initramfs:

update-initramfs -u -k all


🟣Пример для GRUB + btrfs:

btrfs subvolume snapshot /mnt/rootfs-transfered /mnt/rootfs
mount -o subvol=rootfs /dev/sdX /mnt
arch-chroot /mnt
grub-install /dev/sdX
update-grub


🟣Пример для GRUB + ZFS:

zfs set mountpoint=/ zpool/rootfs
mount -t zfs zpool/rootfs /mnt
arch-chroot /mnt
grub-install /dev/sdX
update-grub


🟣И не забудьте: После загрузки можно удалить временные снапшоты:

btrfs subvolume delete /mnt/snapshots/rootfs-transfer
zfs destroy zpool/rootfs@transfer


Серверная Админа | #Network
  • 🔥 8
  • ❤ 5
  • 👍 1
  • 👏 1
  • 👾 1
Post #2134 4.55K
👋 Привет, сетевой друг!

Сегодня разбираем, как перенести работающий сервер без остановки сервисов, создания образов и не только.

🟣В чём смысл: Вместо того чтобы делать большой и тяжёлый образ или останавливать сервисы, мы юзаем технологию Copy-on-Write (CoW). Так можно зафиксировать состояние ФС в момент времени, а потом в фоне передать эти данные на другой сервер. Всё это без прерывания работы приложений.

🟣Почему это удобно: Метод на базе снапшота позволяет переносить сервер без остановки сервисов - все это на «живой» системе и напрямую по сети, без создания тяжёлых образов.

🟣Что нам нужно:
1️⃣Снапшот текущей файловой системы (btrfs или ZFS).
2️⃣Готовый сервер-приёмник с такой же ФС.
3️⃣Связь между машинами — SSH или netcat.

🟣Примеры создания снапшота:

# Для btrfs:
btrfs subvolume snapshot -r / /mnt/rootfs-transfer

# Для ZFS:
zfs snapshot zpool/rootfs@transfer


🟣Готовим сервер-приёмник: Загружаемся с livecd, размечаем диск, создаём такую же ФС (например, mkfs.btrfs или zpool create), и монтируем её в /mnt.

В следующей части покажу сам процесс переноса, настройка загрузки и загрузчик.

Серверная Админа | #Network
  • 👍 12
  • ❤ 3
  • 👾 1
Post #2132 5.21K
📝 Механизмы защиты сетей

🟣VLAN Segmentation — разделяем логические сети с помощью VLAN-тегов, чтобы изолировать трафик.

🟣MAC Address Filtering — блокируем трафик от неизвестных MAC-адресов.

🟣Port Security — ограничиваем количество MAC-адресов на порт.

🟣802.1X Authentication — авторизация на уровне порта: пока не докажешь, кто ты — в сеть не попадёшь.

🟣DHCP Snooping — пускаем только доверенные DHCP-серверы, защищаемся от поддельных.

🟣BPDU Guard — блокируем попытки изменить топологию сети через STP (например, если кто-то воткнёт switch в switch).

🟣Storm Control — контролируем трафик, чтобы не допустить штормов (broadcast, multicast и unicast-флудов).

🟣Private VLANs — более тонкая изоляция внутри одной VLAN, чтобы никто не болтался с кем не надо.

🟣MACsec — шифруем и проверяем пакеты прямо на канальном уровне (L2).

🟣IP Source Guard — сверяем IP и MAC, не даём подменить источник.

🟣Dynamic ARP Inspection — инспектируем ARP-пакеты, боремся с ARP-spoofing.

Серверная Админа | #network
  • 👍 44
  • ❤ 8
  • 👌 1
  • 👾 1
Post #2130 4.99K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
Vaping

🟣Что это: Vaping — это Python-демон, который проверяет доступность узлов и показывает задержки на графиках в реальном времени. Работает из коробки, дружит с контейнерами, легко расширяется за счёт плагинов и может работать как сам по себе, так и в распределённой системе через ZeroMQ.

🟣Чем хорош: Он даёт понятные line-графики и «дымовушки» (smokestack charts), интегрируется с time-series базами и буквально за минуту превращает пинг в визуальный инструмент. Всё, что нужно — настроить YAML, запустить и смотреть в браузере.

Серверная Админа | #Инструмент
  • 👍 7
  • 👾 2
  • ❤ 1
Post #2124 6.11K
  • 👍 7
  • ⚡ 1
  • ❤ 1
Post #2123 6.45K
👋 Привет, сетевой друг!

Сегодня покажу 3 способа, как избавиться от надоедливого “Translating Domain Server…” в Cisco IOS.

🟣Что происходит:
По умолчанию IOS думает, что всё, что вы ввели - это хостнейм для Telnet-подключения, и пытается разрешить его через DNS. В итоге вы получаете 5–30 секунд висения с надписью “Translating…”.

🟣Способ 1, Просто отключите DNS lookup: Если вы не используете DNS в CLI - просто вырубите его.

Router(config)# no ip domain lookup


🟣Способ 2, Запрети Telnet на выход: Допустим, DNS вам всё же нужен, но Telnet с маршрутизатора - не используется. Тогда можно запретить исходящие Telnet-подключения:

Router(config)# line con 0
Router(config-line)# transport output none


🟣Способ 3, Уменьшите таймаут ожидания: Если нужно оставить всё как есть, но сделать быстрее, сократите таймаут ожидания TCP-подключения:

Router(config)# ip tcp synwait-time 5


Серверная Админа | #Cisco
  • 👍 17
  • ❤ 7
  • 👾 2
Post #2122 5.55K
👋 Привет, сетевой друг!

Сегодня разберём 5 полезных флагов в TCP, которые помогут тебе точнее диагностировать, что происходит в сети

🟣SYN: Первый шаг в установке TCP-соединения. Если видишь много SYN без ответа (без ACK), возможно, сервер не отвечает или фильтрует соединения.

🟣SYN, ACK: Ответ на SYN - если есть, значит сервер готов к установке соединения. Если нет ACK от клиента - ищи проблемы на стороне клиента или на обратном пути.

🟣RST: Резкое закрытие соединения. Может быть из-за ошибки, отказа в доступе или фаервола. Если видишь много RST - это уже звоночек.

🟣FIN: Корректное завершение TCP-сессии. Пара FIN - ACK, это нормально. Если соединения “зависают” без FIN - ищем залипшие сессии.

🟣ACK: Встречается почти во всех TCP-пакетах после установки соединения. Если ACK нет - возможны потери пакетов или неправильная MTU.

Серверная Админа | #network
  • 👍 25
  • ❤ 5
  • 👾 3
Post #2120 5.76K
Ситуация: попросил отца, работающего в IT подарить Switch 😅

👨‍💻Серверная Админа | #мем
  • ❤ 34
  • 😁 27
  • 👍 5
Post #2118 5.24K
👋 Привет, сетевой друг!

Сегодня разберем, почему OSPF-соседство на MikroTik не устанавливается.

🟣Проверим статус соседей:

/routing ospf neighbor print


Если список пуст - значит, OSPF Hello пакеты не доходят. Начнём с интерфейсов:

/routing ospf interface print


Гляньте, что нужный интерфейс действительно участвует в OSPF и не в пассивном режиме:

/routing ospf interface set passive=no [find where interface="ether1"]


🟣Не забываем про MTU: OSPF чувствителен к различиям. Надо убедиться, что на обоих концах интерфейса одинаковое значение MTU, особенно если где-то используется PPPoE или VLAN:

/interface ethernet print


🟣Порты и firewall: OSPF использует IP-протокол 89, а не UDP/TCP, так что проверьте, что фильтры на input цепочке его не режут:

/ip firewall filter add chain=input protocol=ospf action=accept place-before=0


🟣Если туннельная связка - например, GRE - убедитесь, что OSPF разрешён на виртуальных интерфейсах:

/interface gre print
/routing ospf interface add interface=gre1


🟣И на всякий случай логи вам в помощь:

/log print where message~"ospf"


Если видим “mismatched area” — проверяем, что область (area) одинаковая с обеих сторон.

Серверная Админа | #mirkotik
  • 👾 10
  • 👍 4
  • ❤ 2
Post #2116 5.56K
👋 Привет, сетевой друг!

Сегодня поговорим об инструменте
NetBox

🟣Что это: NetBox — это “source of truth” для вашей сети. Он не управляет устройствами напрямую, но описывает всё: от стоек и кабелей до IP-адресов, VLAN-ов и VPN-ов. Эта инфа затем используется другими инструментами (Ansible, Salt, мониторинг) для автоматизации.

🟣Почему это удобно: У NetBox чёткая структура, API, Jinja2-шаблоны для конфигов, скрипты прямо из UI, гибкие права доступа и плагин-система. Добавьте свои поля, правила валидации или даже новые сущности - и всё это без костылей.

🟣Чем ещё полезен: он не только про учёт айпишников и стоек. Он генерирует конфиги из шаблонов на Jinja2, запускает кастомные скрипты прямо из интерфейса, поддерживает свои поля, роли, проверки и даже защищает данные от случайного удаления.

Серверная Админа | #Инструмент
  • 🔥 8
  • 👍 3
  • ❤ 1
Post #2114 5.93K
Выясняем, кто поселился в вашей сети

В статье описывается, как без IDS и SIEM, а только с Wireshark и головой, выявить подозрительную сетевую активность: от расшифровки HTTPS с помощью SSLKEYLOGFILE до ручного экспорта артефактов вредоносов из pcap-файлов. Пошагово показано, как из дампа трафика достать .dll или .js, отследить загрузку через GET-запросы, сопоставить IP с именем узла и пользователем через Kerberos и LDAP.

Серверная Админа | #Статья
  • ❤ 13
  • 🤯 3
  • 👾 2
  • ❤‍🔥 1
Post #2112 5.37K
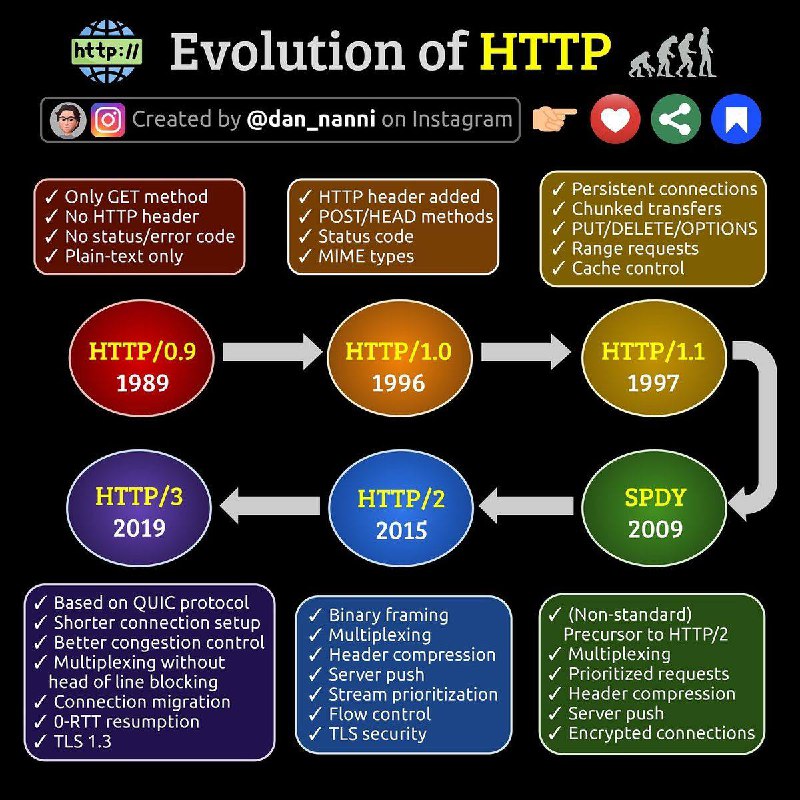
📝 Схема, как развивался HTTP с 1989 года.

🟣HTTP/0.9 — только GET, без заголовков, без кодов ответа. Всё по-простому.

🟣HTTP/1.0 — появляются заголовки, методы POST и HEAD, коды статуса и MIME-типы.

🟣HTTP/1.1 — добавлены постоянные соединения, кэш, chunked-передачи, методы PUT/DELETE и др.

🟣HTTP/2 — уже бинарный протокол с мультиплексированием, сжатием заголовков и приоритизацией потоков.

🟣HTTP/3 — переезд на QUIC, быстрее соединяется, устойчивее к потерям, использует TLS 1.3 и позволяет миграцию соединений.

Серверная Админа | #network
  • ❤ 11
  • 👾 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →