TGViewer
Channel Public Channel
ScanFactory News

ScanFactory News

@scanfactory

Официальный канал компании ScanFactory — разработчика решения по управлению уязвимостями.

Сайт: https://scan-factory.ru
Subscribers
1.54K
Photos
86
Videos
5
Links
61

Showing posts older than #83 · Back to latest

Older Posts 8 shown
Post #76 815
😳 13 критических уязвимостей на периметре университета. Разбор кейса ScanFactory

Это абсолютный рекорд — 13 подтверждённых критических уязвимостей нашел наш сканер на периметре заказчика, а наша команда пентестеров продемонстрировала возможность взлома. Даже злоумышленники позавидовали бы тому, как легко мы реализовали риски:

💚 Утечки персональных данных студентов
💚 Получение рутового веб-шелла на портале
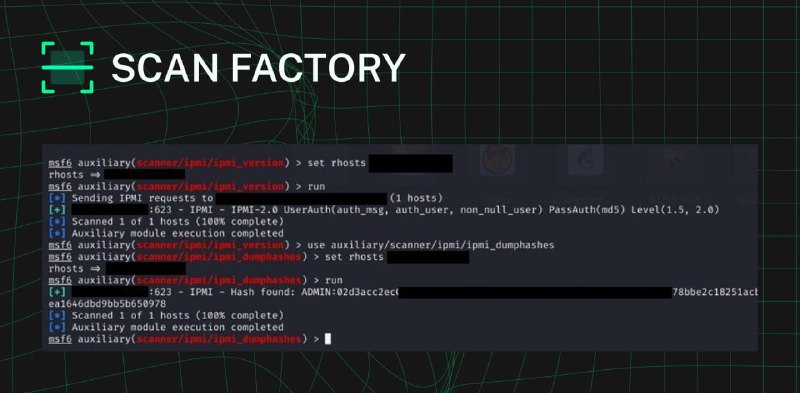
💚 Полный контроль над организацией через IPMI
💚 Проникновение в ЛВС через базу данных на периметре (что? да!)

Как такое возможно? Всё просто: устаревшие сервисы, забытые тестовые стенды, дефолтные пароли, дампы БД в открытом доступе. По отдельности — «мелочи», вместе — идеальный шторм.

Вот какие технические угрозы мы зафиксировали в ходе мониторинга:

🚨 RCE (удалённое выполнение произвольного кода)

💚RCE в Cisco IOS XE
💚JDWP с правами root
💚Landing RCE в 1С Bitrix
💚BlueKeep (CVE-2019-0708)
💚MS12-020 (RDP)
💚RCE в DNS-сервере Microsoft

🔐 Аутентификация и пароли: открытые двери для злоумышленников во внутреннюю сеть

💚 Дефолтные пароли к БД PostgreSQL, и Grafana
💚 Обход аутентификации и раскрытие хэшей паролей в IPMI
💚 Отсутствие аутентификации в базах данных (MySQL, CouchDB)

🫗 Утечки чувствительных данных + мисконфиги: сокровищница для хакера

💚 Дампы БД и логи приложения
💚 Уязвимости LFI
💚 Токены для GitLab раннеров — в открытом доступе, любой мог поднять свой агент под капотом вуза
💚 Чувствительные файлы среды разработки
💚 Публичный доступ к файловой системе через NFS
💚 И вишенка на торте — университетский DNS в роли пушки DDoS

Итого — 13 точек входа в организацию: для дальнейшего закрепления, горизонтального перемещения, и полного контроля над инфраструктурой заказчика.

———

В результате всего лишь 2-недельного пилотного проекта мы помогли систематизировать этот хаос:

✔️ Нашли все забытые активы и порты
✔️ Просканировали инфраструктуру на уязвимости
✔️ Сформировали отчёт для CISO, и рекомендации для админов
✔️ Запустили непрерывный процесс сканирования и реагирования

🖖 PS: У заказчика уже несколько лет был внедрён некий российский сканер, который не показывал этих проблем. Следите за новостями...
  • 🔥 13
  • ❤ 7
  • 🤯 4
  • 🌚 1
  • 🤣 1
Post #75 617
😕 Как выстроить зрелый процесс управления уязвимостями, и не выгореть

Управление уязвимостями (VM) — это не просто сканирование. Это процесс, который во многих компаниях сводится к хаосу:

🔘десятки несвязанных сканеров,
🔘ручной разбор false positive,
🔘таблицы Excel вместо внятной аналитики,
🔘постоянная нехватка времени.

Между тем зрелые процессы давно описаны в фреймворках — от "олдскула" NIST SP 800-40, до "молодёжного" Gartner Continuous Threat Exposure Management (CTEM). В основе — процесс, с акцентом на приоритизацию, автоматизацию и метрики.

Вот как построить зрелый VM-процесс:

1. Объедините сканирование, анализ и контроль исправлений в одну платформу.
Иначе время будет уходить на логистику. В ScanFactory VM весь цикл замкнут: сканирование → анализ → исправление → отчёты.

2. Процесс верификации — автоматизируйте, но оставьте место экспертам.
Оптимальный путь — симбиоз ИИ и пентестеров.
ИИ, встроенный в ScanFactory. автоматически фильтрует False Positive, а привлекаемые пентестеры фокусируется на действительно критичных кейсах.

3. Управляйте уязвимостями через призму Риска.
Важна не сама уязвимость, а риск, который она несёт.
Интеграция ScanFactory VM с Securitm SGRC позволяет не фиксить всё подряд, а понимать, какая информационная система важнее для бизнеса, и на чём сфокусироваться в первую очередь.

Безопасность — это не борьба с уязвимостями.
Это борьба за время и фокус.
И зрелый VM помогает его выиграть.
  • 🔥 8
  • 👏 7
  • ❤ 6
  • 👍 1
  • 🌚 1
Post #74 556
Александр Леонов (аналитик уязвимостей из Positive Technologies) на фоне войны в Иране в сегодняшнем посте утверждает: «зловредная функциональность в западных продуктах обязательно будет активирована против РФ, чтобы нанести ущерб на миллиарды $»

Звучит страшно! Хочется стабилизировать сознание уважаемых читателей.

1. Отношения «Израиль vs Иран» не равны отношениям «США vs Россия»: история конфликта, география, статус ядерной державы влияют на методы, используемые в конфликте

2. Когда российское ИТ полностью откажется от использования зарубежного софта, тогда и российское ИБ может отказываться от зарубежных решений. Переводя с политического на русский — никогда

3. Рациональная паранойя в ИБ, конечно, оправдана, но по логике Александра, Apple, Microsoft, все сетевое оборудование, АСУТП, системы виртуализации, уже пару лет как должны были закирпичиться

Вывод: пока ваша организация полностью не перешла только на российский софт, пользуйтесь сканерами, которые поддерживают не только БДУ, но и CVE 🤗
  • 👏 10
  • 👍 7
  • 🤣 5
  • 🌚 3
  • ❤ 2
Post #71 600
👁‍🗨 Пробив периметра: через веб-камеру атаковали контроллер домена. Разбор инцидента от команды ScanFactory

Началось все с типичной истории: админ сделал «...чтобы было удобно», и открыл доступ к панели управления веб-камерой в Интернет, повесив ее на нестандартный порт.

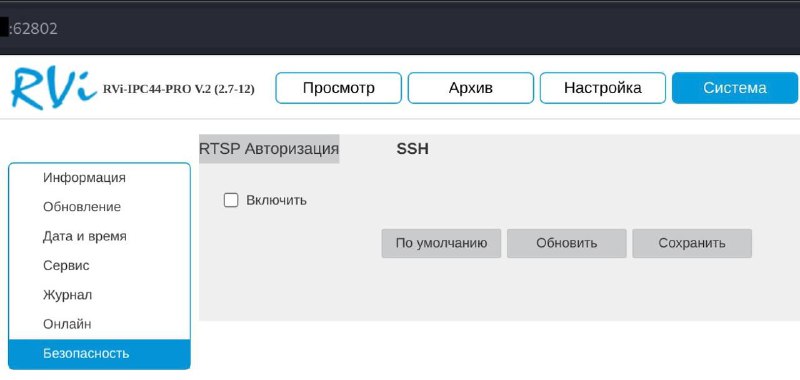
Во время верификации результатов сканирования ScanFactory, мы нашли админку камеры видеонаблюдения Dahua на портах 62801–62808. И тут понеслась:

💚Проэксплуатировали CVE-2021-33044 — обошли аутентификацию
💚Активировали SSH-доступ — получили прямой канал внутрь сети
💚Через SSH прокинули туннель в ЛВС
💚В ходе дальнейшей эксплуатации, подобрали пароль к локальному администратору на АРМ, и развили атаку на контроллер домена. Описание внутреннего пентеста - тема отдельного поста.

🎯 Финал: полный доступ к домену, контроль над инфраструктурой — все через одну уязвимую админку камеры на периметре.

🤗 Вывод
Если вы не знаете, что у вас на периметре — его знает кто-то другой. Особенно важно учитывать IoT и сервисы, висящие снаружи. ScanFactory помогает выявлять такие точки входа до того, как их найдут другие.
  • 🆒 10
  • 🔥 9
  • ❤ 7
Post #69 506
🖖Российские ИБ-продукты делают x100, и мы — среди тех, кто задаёт темп.

Если бы кто-то сказал в 2021 году, что ScanFactory вырастет почти в 100 раз — мы бы поверили. Потому что для этого и делаем продукт.

По итогам 2024 года суммарная выручка российских разработчиков ИБ-продуктов составила 46 млрд рублей, а многие компании показали кратный рост.

ScanFactory — в числе лидеров.
С 2021 по 2024 год наша выручка выросла с 1,4 млн ₽ до 135 млн ₽. Рост почти в 100 раз.

Почему это происходит?
Потому что мы решаем проблему, которая актуальна для всех: как находить уязвимости быстро, точно и без лишней головной боли.

⚡️Полный отчет: CyberStage Matrix 2025
  • 🔥 13
  • 🎉 8
  • 🍾 7
  • 🤣 1
Post #65 606
🤗 Сравнили opensource и ScanFactory наглядно: рассказываем, почему SF видит больше

Основа современных сканеров — источники данных. ScanFactory VM использует платные API Shodan, Netlas и ZoomEye.

Это позволяет охватить все активы компании, в том числе теневые активы — забытые поддомены, старые сервисы и тестовые стенды, которые опенсорсные инструменты не видят. Именно такие ресурсы становятся целями для атак.

😕 Примеры на реальных компаниях

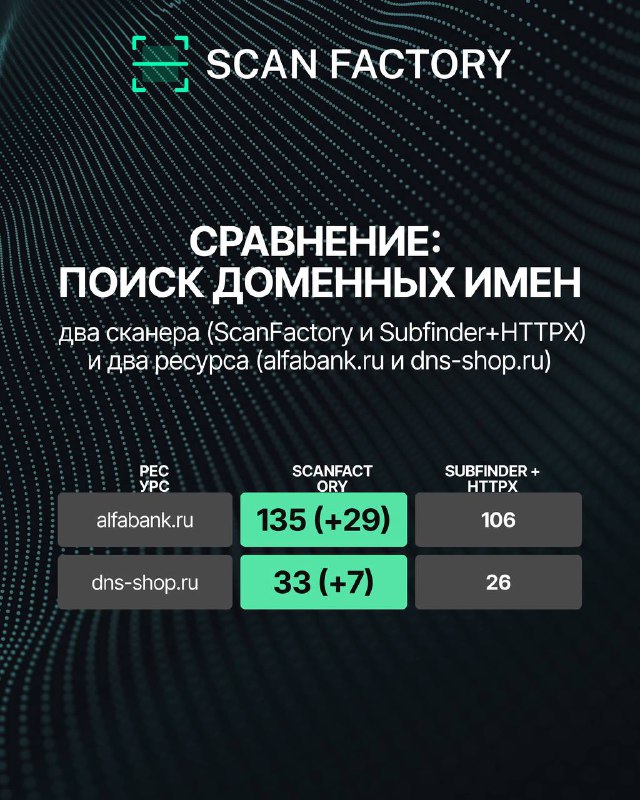
Мы сравнили функционал пассивного поиска поддоменов ScanFactory с популярными опенсорсными инструментами Subfinder + HTTPX.

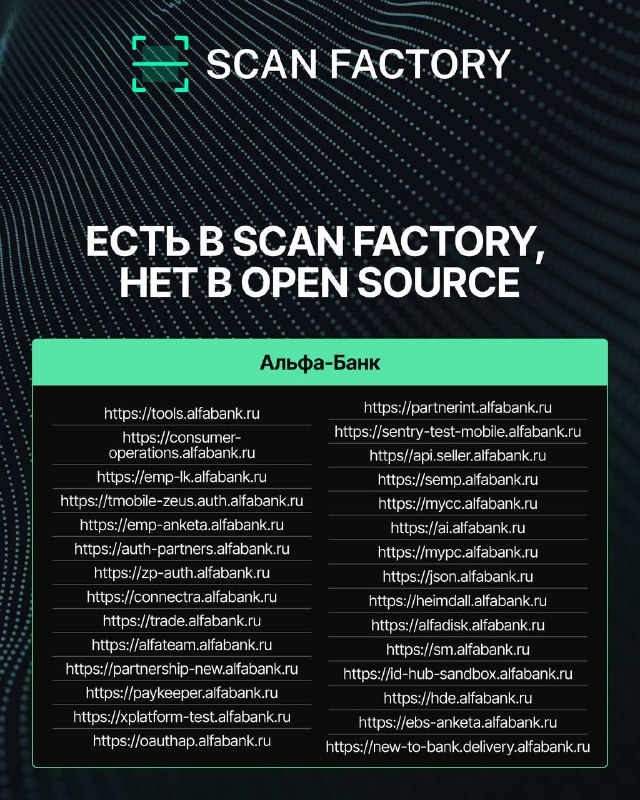
Альфа-Банк:

🔴ScanFactory VM нашел на 29 хостов больше опенсорсных инструментов.

🔴Среди найденных — ключевые инфраструктурные сервисы: Check Point Mobile Access Portal, Vaulterix и другие.

Интернет-магазин DNS

🟡Наш сканер нашел на 7 хостов больше опенсорсных инструментов.

🟡Среди выявленных — критические хосты в инфраструктуре компании: VMware vSphere, мессенджер Mattermost и другие.

🤌 Ключевой показатель — скорость обновления данных в используемых источниках

Наши источники обновляются в процессе непрерывного сбора информации. После завершения одного полного сканирования сразу же начинается следующее. Поэтому мы ничего не пропустим!
  • ❤ 9
  • ⚡ 7
  • 🔥 6
  • 🌚 2
  • 💅 1
Post #63 695
ScanFactory на Jet Security Conference!

С 4 по 6 июня мы находимся в Завидово на Jet Security Conference. Если вы тоже здесь — обязательно загляните к нам на стенд.

Расскажем, покажем и, возможно, удивим:

🟢Покажем нашу платформу ScanFactory VM
🟢Поделимся новинкой — AI Agent, который помогает автоматизировать анализ
🟢Расскажем, что планируем дальше

🔥И, конечно, не с пустыми руками — привезли подарки. Приходите знакомиться!
  • 🔥 10
  • 👍 6
  • ❤ 3
  • 💅 1
Post #62 829
🤗 AI в ScanFactory VM теперь разбирает уязвимости — вместо вас.

ИБ-инженеры тратят до 50% своего рабочего времени на анализ отчетов сканера: отсев false positive, и приоритизация критов.

Теперь всё иначе.

В ScanFactory VM появилась новая функция — AI-агент, который берёт на себя всю аналитику:
🔘фильтрует false positive
🔘пере-оценивает уровень критичности
🔘подсказывает рекомендации на русском языке

🤙ScanFactory VM— единственный сканер в России со встроенным AI, который анализирует и приоритизирует уязвимости сразу после сканирования.

Вместо часов рутины — минуты на принятие решений.
Остаётся только исправить.

Попробовать ScanFactory VM + AI.
  • ⚡ 11
  • 🔥 6
  • 💅 4
  • 👻 2
  • 🤯 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →