
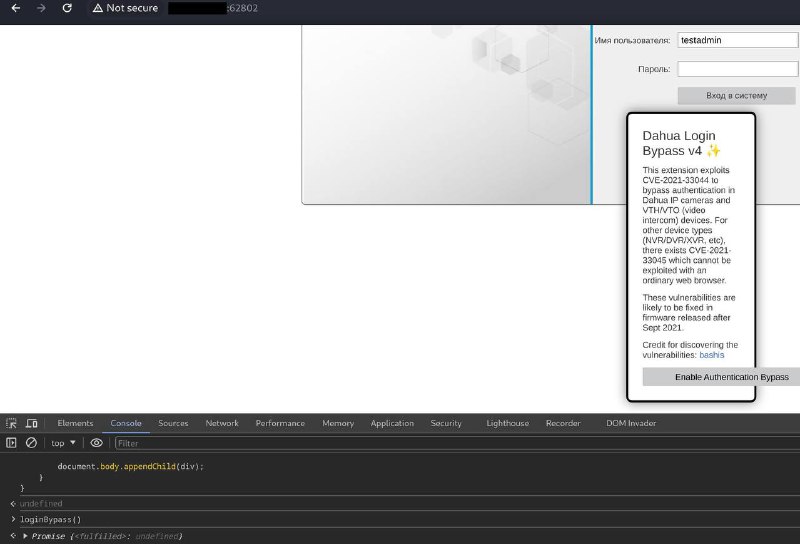


Началось все с типичной истории: админ сделал «...чтобы было удобно», и открыл доступ к панели управления веб-камерой в Интернет, повесив ее на нестандартный порт.
Во время верификации результатов сканирования ScanFactory, мы нашли админку камеры видеонаблюдения Dahua на портах
62801–62808. И тут понеслась:💚Проэксплуатировали CVE-2021-33044 — обошли аутентификацию
💚Активировали SSH-доступ — получили прямой канал внутрь сети
💚Через SSH прокинули туннель в ЛВС
💚В ходе дальнейшей эксплуатации, подобрали пароль к локальному администратору на АРМ, и развили атаку на контроллер домена. Описание внутреннего пентеста - тема отдельного поста.
🎯 Финал: полный доступ к домену, контроль над инфраструктурой — все через одну уязвимую админку камеры на периметре.
🤗 Вывод
Если вы не знаете, что у вас на периметре — его знает кто-то другой. Особенно важно учитывать IoT и сервисы, висящие снаружи. ScanFactory помогает выявлять такие точки входа до того, как их найдут другие.