TGViewer
Channel Public Channel
⚔️ Ethical Hacking ⚔️

⚔️ Ethical Hacking ⚔️

@sajjad_teymouri

📌 سجاد تیموری | متخصص امنیت
🚀 یاد بگیر | بخند | حرفه‌ای شو
Subscribers
1.72K
Photos
158
Videos
113
Links
128
Recent Posts 12 shown
Post #557 197
📌 آموزش نصب و معرفی دیتاست BOTS v1 در اسپلانک
‏BOTS v1 (Boss of the SOC v1) یک دیتاست آموزشی و استاندارد ارائه شده توسط خود شرکت Splunk است که سناریوی یک حمله واقعی به یک شرکت را شبیه‌سازی می‌کند. با استخراج این بسته در مسیر /opt/splunk/etc/apps/، مجموعه‌ای کامل از لاگ‌های ویندوز، فایروال و ترافیک شبکه در اختیارتان قرار می‌گیرد تا مهارت‌های تحلیل امنیت، شکار تهدید (Threat Hunting) و نوشتن کوئری‌های پیشرفته SPL را تمرین کنید.
🟢محمدحسین نیک اندیش

مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
  • ❤ 4
  • 👍 2
Post #556 310
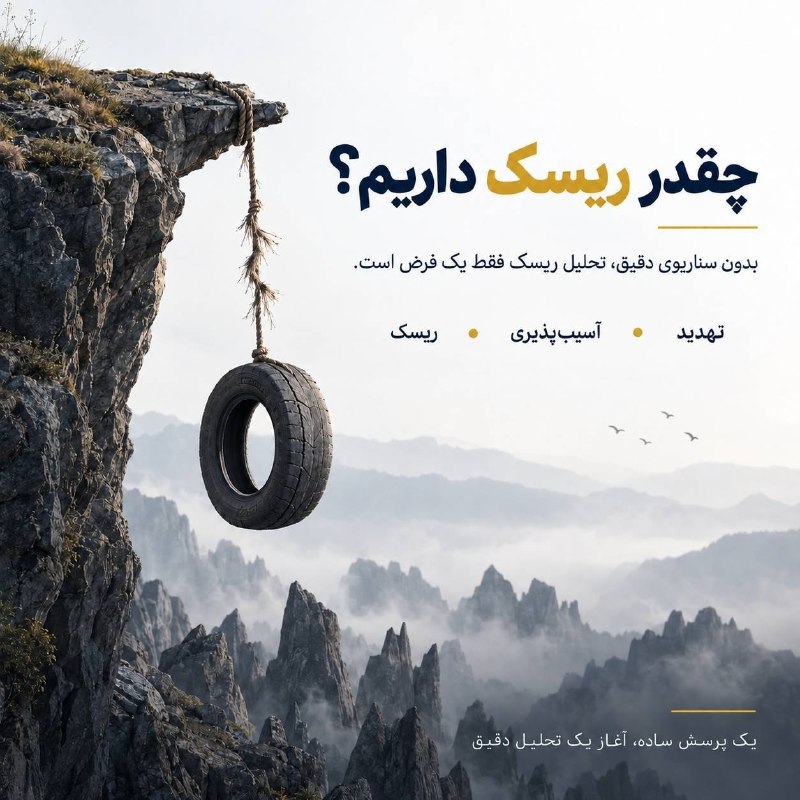
اگر از شما بپرسند: «ریسک سایبری سازمان شما چقدر است؟» چه پاسخی دارید؟
بسیاری از سازمان‌ها هنوز ریسک را با عباراتی مثل «کم»، «متوسط» یا «بالا» بیان می‌کنند؛ اما آیا این پاسخ برای تصمیم‌گیری‌های مهم کافی است؟
در کارگاه تخصصی تحلیل کمی ریسک سایبری بر اساس مدل FAIR یاد می‌گیرید چگونه ریسک را از یک مفهوم مبهم، به یک تحلیل ساختاریافته و قابل دفاع تبدیل کنید.

🔹 در این کارگاه با این موضوعات آشنا می‌شوید:
▪️ معماری مدل FAIR و نگاه متفاوت آن به ریسک
▪️ تحلیل تهدیدها و عوامل مؤثر بر وقوع زیان
▪️ محاسبه فراوانی رویدادهای زیان‌بار
▪️ اندازه‌گیری میزان خسارت
▪️ شبیه‌سازی مونت کارلو و تحلیل کمی ریسک

👤 مدرس: دکتر سعید کاظم‌پوریان
(پژوهشگر و متخصص حوزه مدیریت امنیت اطلاعات و ریسک سایبری)

📅 زمان برگزاری: ۱۵ مهر | ساعت ۹ صبح
⏱️ مدت: ۷ ساعت
📍 شیوه برگزاری: حضوری

🎁 تخفیف ویژه برای شرکت‌های دانش‌بنیان و تیم‌های نوپا
⚠️ ظرفیت کارگاه محدود است

👇 ثبت‌نام و اطلاعات بیشتر:
🔗 https://evnd.co/0HMHW

🌐 TEXAHUB.IR
📣 کانال تلگرام آکادمی فن‌افزا:
@fanafza_academy
  • 👍 1
Post #555 353
✅ آشنایی با بدافزارهای مبتنی بر هوش مصنوعی

🟡 در این ویدیو از قسمت 19 فصل 7 دوره CEH V13 قرار است با مفاهیمی مثل بدافزارهای مبتنی بر هوش مصنوعی، تکنیک های مورد استفاده و... آشنا شویم.


مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
  • ❤ 1
Post #554 529
هکر ۱۶ ساله به مایکروسافت نفوذ کرد

یک هکر ۱۶ ساله با جعل توکن احراز هویت موفق شد به سرویس داخلی Titan در مایکروسافت دسترسی سطح ادمین پیدا کند. دیتابیس مورد نظر شامل بیش از ۱۷ تریلیون سطر داده، از جمله تحلیل‌های موتور جست‌وجوی Bing و اطلاعات ایمیل ۱۷۹۹۰ کارمند مایکروسافت بود.
این پژوهشگر با نام مستعار Faav تنها با ادعای ادمین بودن در محتوای توکن، از لایه امنیتی عبور کرده و دستورهای SQL را اجرا کرد. پس از استخراج مقدار کمی متادیتا، او بلافاصله گزارش آسیب‌پذیری را به مایکروسافت ارسال کرد. مایکروسافت چهار روز بعد دسترسی به این نقطه پایانی را مسدود کرد و پاداش ۵ هزار دلاری به او پرداخت کرد.


پ.ن: دنیای عجیبی شده😅

مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
  • 👍 4
  • 👏 2
  • ❤ 1
Post #553 519
🔵نرم افزار Suricata چیست
Suricata
یک موتور متن‌باز برای IDS، IPS و Network Security Monitoring (NSM) است.
یعنی می‌تواند ترافیک شبکه را بررسی کند، فعالیت‌های مشکوک را با استفاده از Ruleها شناسایی کند و در حالت مناسب برای جلوگیری از بعضی ترافیک‌ها نیز استفاده شود.
نرم افزار Suricata فقط یک IDS ساده نیست؛ قابلیت‌های گسترده‌ای برای Network Security Monitoring دارد و می‌تواند اطلاعاتی مانند HTTP، TLS، Flow و Alertها را ثبت کند.
یکی از ویژگی‌های مهم Suricata خروجی EVE JSON است.

EVE
مخفف Extensible Event Format است و رویدادها و Alertها را به شکل JSON ثبت می‌کند. این موضوع باعث می‌شود اتصال Suricata به ابزارهایی مثل SIEM و سیستم‌های تحلیل لاگ ساده‌تر شود.

━━━━━━━━━━━━━━━━━━

🔹 نرم افزار Suricata چه چیزهایی را می‌تواند بررسی کند؟
بسته به تنظیمات و نوع ترافیک، اطلاعاتی مثل:
• Source IP
• Destination IP
• Source Port
• Destination Port
• Protocol
• Network Flow
• HTTP
• DNS
• TLS
• Alertها
• Signatureها
• وFileها و اطلاعات مربوط به Flow
را می‌توان در خروجی‌های آن مشاهده کرد.

وSuricata همچنین قابلیت تشخیص خودکار بعضی Protocolها را دارد؛ یعنی برای تشخیص یک پروتکل الزاماً فقط به Port متکی نیست.

━━━━━━━━━━━━━━━━━━

🔐نرم افزار Suricata در امنیت چه کاربردی دارد؟
فرض کنیم یک سیستم داخل شبکه با یک مقصد مشکوک ارتباط برقرار می‌کند.
اینSuricata می‌تواند ترافیک را بررسی کند و در صورت Match شدن یک Rule، یک Alert ایجاد کند.
این Alert می‌تواند وارد SIEM شود.


در نتیجه:
Network Traffic → Suricata → Alert/Log → SIEM → SOC Analyst
وSOC Analyst سپس Alert را بررسی می‌کند و مشخص می‌کند که فعالیت واقعاً تهدید است یا False Positive.


🟢محمدحسین نیک اندیش

مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
  • ❤ 8
  • 👍 2
Post #552 506
✅ آشنایی با ویروس‌های کامپیوتری و چرخه حیات ویروس

🟡 در این ویدیو از قسمت 11 فصل 7 دوره CEH V13 قرار است با مفاهیمی مثل ویروس‌ها، نحوه انتشار، چرخه حیات و ویژگی های ویروس ها آشنا شویم.


مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
Post #551 523
✅ هشدار امنیتی Kiteworks؛ خاموشی ۶ ساعته سرورها در سراسر جهان

🟡 شرکت Kiteworks، ارائه‌دهنده نرم‌افزارهای اشتراک‌گذاری امن فایل، پس از دریافت اطلاعاتی از منابع اطلاعاتی امنیتی درباره احتمال وقوع قریب‌الوقوع یک حمله سایبری، از مشتریان خود در سراسر جهان خواسته است روز شنبه و برای یک بازه شش‌ساعته، سرورهای خود را به‌طور موقت خاموش کنند.

بر اساس گزارش نشریه فناوری آلمانی Heise، فرانک بالونیس (Frank Balonis)، مدیر ارشد امنیت اطلاعات (CISO) شرکت Kiteworks، در ایمیلی به مشتریان هشدار داده است که این شرکت «اطلاعات تهدید معتبر و قابل اتکایی از سوی نهادهای مجری قانون دریافت کرده است که نشان می‌دهد احتمال دارد حمله‌ای علیه سامانه‌های Kiteworks در این آخر هفته قریب‌الوقوع باشد.»


ادامه خبر:

🌐 https://liangroup.net/blog/kiteworks-urges-6-hour-server-shutdown-over-potential-zero-day-attacks/


مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
بلاگ گروه لیان هشدار امنیتی Kiteworks؛ خاموشی ۶ ساعته سرورها در سراسر جهان Kiteworks پس از دریافت هشدار درباره احتمال وقوع حمله سایبری، از مشتریان خود در سراسر جهان خواست سرورهایشان را برای شش ساعت موقتاً خاموش کنند.
  • ❤ 1
Post #550 594
🔒 هشینگ (Hashing) یا رمزنگاری (Encryption)؟ تفاوت چیه و کجا استفاده میشن؟ ⚡️

خیلی وقت‌ها این دو مفهوم اشتباه گرفته میشن، ولی تفاوتشون کاملاً حیاتیه! بریم خیلی سریع بررسی‌شون کنیم 👇

🛑 هشینگ (Hashing) | مسیر یک‌طرفه ➡️ توی هشینگ، داده‌ها وارد یک فرمول میشن و یک خروجی با طول ثابت تحویل میدن. ❌ نکته: فرمول معکوس نداره و از نظر ریاضی داده اولیه برنمی‌گرده.
📌 الگوریتم‌های رایج:
❌ ناامن (قدیمی): MD5, SHA-1
✅ امن (جدید): SHA-256, bcrypt, Argon2
⚠️ مگه می‌گن هش یک‌طرفه‌ست، پس چطور هکرها می‌شکنندش؟ هکرها فرمول رو معکوس نمی‌کنن! بلکه با روش‌هایی مثل Brute Force (امتحان کردن میلیون‌ها پسورد مختلف) یا Rainbow Tables (جدول پسوردهای از قبل هش‌شده) انقدر حدس می‌زنن تا به جواب برسن!
👉 برای همین همراه هش از Salt (اضافه کردن کاراکتر تصادفی به پسورد) استفاده میشه تا هکر نتونه حدس بزنه.


🔑 رمزنگاری (Encryption) | مسیر دوطرفه 🔄 توی رمزنگاری، داده‌ها قفل میشن اما فقط با داشتن کلید (Key) میشه دوباره اونا رو باز کرد.
📌 الگوریتم‌های رایج:
🔐 متقارن (تک‌کلیدی): AES-256
🗝 نامتقارن (دوکلیدی): RSA, ECC
📌 کاربرد: ارسال پیام امن (مثل چت‌ها)، پروتکل‌های HTTPS و VPN.


💡 خلاصه :
هشینگ: ساخت اثر انگشت غیرقابل بازگشت 🖐 (مثل تایید سلامت فایل و پسورد)
رمزنگاری: قفل کردن صندوقچه با کلید 🗝 (مثل ارسال پیام محرمانه)

🟢محمدحسین نیک اندیش

مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
  • ❤ 5
Post #549 703
🔐 Wireless Penetration Testing | PMKID Attack

حمله PMKID Attack یکی از تکنیک‌های جذاب در ارزیابی امنیت شبکه‌های Wi-Fi مبتنی بر WPA/WPA2 است.
در این اینفوگرافی، مراحل کلی حمله و راهکارهای مقابله با آن را به‌صورت خلاصه بررسی کرده‌ایم.
🔎 یادگیری تکنیک‌های حمله، بخش مهمی از شناخت و تقویت دفاع شبکه است.


مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
  • ❤ 3
  • 🔥 1
Post #548 765
📌 آموزش نصب Splunk TA (Technology Add-on)
‏TA یا Technology Add-on در واقع یک بسته پیکربندی آماده در اسپلانک است که به سیستم یاد می‌دهد لاگ‌های یک تجهیز یا نرم‌افزار خاص (مثل ویندوز، سیسکو یا لینوکس) را چطور بفهمد. با نصب TA، نیازی به نوشتن دستی Regex نیست و فیلدهای مهمی مثل user، src_ip و action به صورت خودکار، استاندارد و بر اساس مدل CIM استخراج می‌شوند.

🟢محمدحسین نیک اندیش

مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
Post #539 990
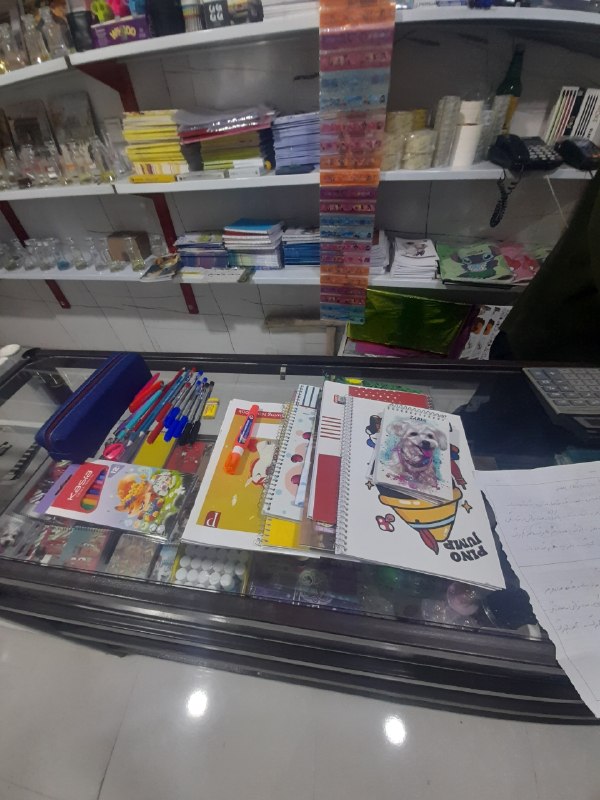
سلام و وقت بخیر به همه عزیزان 🌹
به لطف محبت و همراهی شما دوستان، تا این لحظه چند سری لوازم‌التحریر برای بچه‌های نیازمند خریداری شده. ❤️
گوشه‌ای از خریدهای انجام‌شده رو در ادامه باهاتون به اشتراک می‌ذارم.
از همه عزیزانی که با کمک‌های خودشون در این کار خیر سهیم شدن، صمیمانه ممنونم. امیدوارم با همراهی بیشتر شما بتونیم تعداد بیشتری از بچه‌ها رو خوشحال کنیم و برای شروع سال تحصیلی، لبخند رو بهشون هدیه بدیم. 🙏🌱
گزارش ادامه خریدها و هزینه‌ها هم مثل همیشه با شما عزیزان به اشتراک گذاشته می‌شه.


مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
  • ❤ 15
Post #528 667
✅ بررسی حملات APT بخش دوم - قسمت 5 از ماژول 7 دوره CEHV13

🟡 در این ویدیو از دوره CEHV13 قراره به مفاهیمی زیر آشنا شویم :
Advanced Persistent Threat LifeCycle


مارو به دوستاتون معرفی کنین.

🔹 Instagram: s.teymouri93

🔹 Telegram: @Sajjad_Teymouri

🔹https://www.youtube.com/@Sajjad_Teymouri
Older posts →

About this channel

How can I read @sajjad_teymouri without a Telegram account?
TGViewer shows the public web preview Telegram publishes for ⚔️ Ethical Hacking ⚔️: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does ⚔️ Ethical Hacking ⚔️ have?
⚔️ Ethical Hacking ⚔️ (@sajjad_teymouri) has 1.72K subscribers on Telegram, refreshed roughly every 30 minutes.
Does ⚔️ Ethical Hacking ⚔️ know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →