TGViewer
Channel Public Channel
Russian OSINT

Russian OSINT

@russian_osint

Авторский канал: кибербезопасность, искусственный интеллект и IT.

🚀Лаборатория OSINT
@russian_osint_lab

🤝Реклама
@russian_osint_pr

📲Связь
@russian_osint_bot

👉MAX (резерв)
https://max.ru/russian_osint
Subscribers
47.8K
Photos
5.5K
Videos
333
Links
4.9K
Recent Posts 14 shown
Post #7934 116
🎖🇺🇸 Военные США зафиксировали десятикратный рост уязвимостей нулевого дня

Глава киберкомандования Армии США генерал-лейтенант Пол Стэнтон заявил, что ведомство зафиксировало десятикратный рост числа уязвимостей нулевого дня на фоне развития ИИ. По его словам, Министерство войны США почти 30 лет экономило на обновлении своих компьютерных сетей, направляя средства на физическое оружие (танки, самолёты, корабли). Теперь, с бурным развитием искусственного интеллекта (ИИ), эти устаревшие сети превратились в критическую угрозу для национальной безопасности США.

Стэнтон заявил, что Министерство войны США обязано прекратить откладывать модернизацию и начать относиться к цифровым сетям и данным с такой же серьёзностью, как к танкам и боевым кораблям. По его мнению, квалификацию военных ИБ-специалистов регулярно нужно проверять на киберполигонах, как навыки экипажей боевой техники.

Ответом на эту угрозу должна стать автоматизация киберзащиты. Для этого Армия США недавно объявила сбор технологических предложений в рамках пилотной программы Project Griffin.

Project Griffin — инициатива Армии США в рамках программы ARDS (Army Rapid Development of Cyber Defense Systems), направленная на создание автономной системы киберзащиты на базе искусственного интеллекта под названием IRON (Intelligent Response and Orchestration Node). Система предназначена для работы в качестве узла управления и фильтрации контекста, автоматизирующего активные защитные действия в армейском сегменте Информационной сети Министерства войны (DoWIN).


👆Главная цель 🤖Project Griffin — внедрить автономное принятие решений и реагирование на киберугрозы на «машинной скорости» без постоянного участия человека.

@Russian_OSINT
Post #7933 4.65K
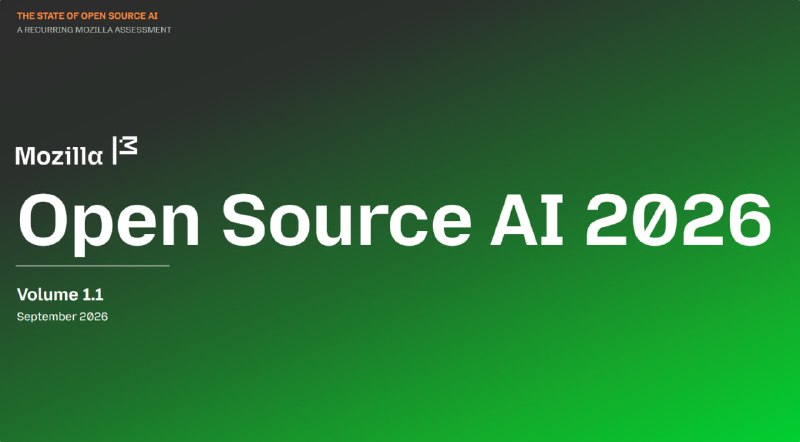
🧊 Mozilla выпустила аналитический отчёт «The State of Open Source AI», посвящённый всестороннему анализу экосистемы открытого ИИ

В 📄 новом исследовании от Mozilla cопоставляются возможности открытых и закрытых ИИ-моделей, детально рассматривается смещение конкуренции от самих весов к программной обвязке (harness), анализируются растущие затраты на память, суверенитет технологий, а также практические вызовы кибербезопасности при внедрении автономных агентов.

💡Интересный момент: независимые оценки Epoch AI и Mozilla сходятся на том, что открытые веса отстают от проприетарного фронтира (передовые ИИ-модели вроде Fable) на 4 месяца по сводным тестам и примерно на 4,4 месяца по измерениям длительности решения задач на базе данных METR.

Задачи длительностью до 8 часов одинаково успешно выполняют как закрытые, так и открытые ИИ-модели. На задачах свыше 12 часов сбоят обе категории, поэтому реальное преимущество закрытых систем проявляется лишь в промежуточном интервале от 8 до 12 часов непрерывной работы.

В корпоративной практике оценки могут немного отличаться, например в исследовании компании AT&T практическое отставание открытых моделей оценивалось в 6–10 месяцев.

@Russian_OSINT
Post #7932 4.84K
👺Nightmare-Eclipse (MSNightmare), который последние несколько месяцев кошмарит Microsoft публикацией 0-day уязвимостей для Windows Defender (UnDefend, ShieldCrash, RoguePlanet), выкатил очередной PoC.

BigDiskBuster представляет собой локальный PoC, который, по утверждению автора, позволяет вызвать отказ в обслуживании механизма обновления Microsoft Defender. Программа отслеживает создание каталогов обновлений в Platform и Definition Updates, после чего определяет объём свободного места на диске C: и создаёт в %TEMP% скрытый файл, запрашивая для него практически всё доступное пространство. При последующих изменениях файловой системы PoC повторяет операцию и пытается занять вновь появившееся свободное место.

Отдельно программа удерживает открытым дескриптор MRT.exe, разрешая совместный доступ только на чтение и тем самым блокируя последующее открытие файла с несовместимыми правами записи или удаления. По заявлению автора, в результате Microsoft Defenderне может выполнять обновления платформы и сигнатур. Сам Defender при этом напрямую не отключается, однако отсутствие свежих обновлений аналитики безопасности снижает актуальность локальной защиты от новых угроз.

❗️ GitHub: MSNightmare/BigDiskBuster

@Russian_OSINT
Post #7922 2.88K
🤖Как нейросети учатся чинить свои программы в изоляции (RSI) и почему инженеры не спешат отдавать им руль

Вышел фундаментальный 📄 75-страничный труд от ведущих ИИ-лабораторий и университетов (Tsinghua, Shanghai Jiao Tong, ByteDance и др.) под интригующим названием «The Last AI Built by Humans: Toward Genuine Recursive Self-Improvement».

Главный тезис: экстенсивное наращивание мощностей остаётся крайне ресурсоёмким, а человек стал главным «узким горлышком» в процессе разработки и координации нейросетей. Следующий большой скачок это не просто больше данных и видеокарт, а переход к RSI (Recursive Self-Improvement).

🧠 В чем суть RSI?

Сегодня создание ИИ это тяжелый ручной труд дата-сайентистов: сбор датасетов, написание кода, тестирование гипотез, поиск багов. RSI является реальным сдвигом парадигмы. Автономный замкнутый цикл, в котором ИИ не просто решает прикладные задачи, но и улучшает сам процесс своего развития.

Он (в общем и простыми словами):

1️⃣ Находит свои слабые места.
2️⃣ Разрабатывает и тестирует обновления (в коде, промптах или архитектуре).
3️⃣ Внедряет их в себя.
4️⃣ Использует новые навыки, чтобы в следующем цикле искать улучшения и обучать себя еще быстрее и эффективнее.

📈 5 уровней автономии ИИ в рекурсивном самосовершенствовании
Авторы делят автономию рекурсивного самосовершенствования ИИ на 5 уровней, показывая, как система постепенно берёт на себя ответственность за цикл улучшений:

🔹 L1: Автономия исполнения (Execution). Человек говорит, что и как улучшить. ИИ выступает как рутинный чернорабочий в промышленных масштабах (например, сам размечает терабайты данных по строго заданным правилам).
🔹 L2: Автономия стратегии (Strategy). Человек ставит цель (например, «повысь точность кода на 10%»). ИИ сам решает, как это сделать — пишет скрипты, меняет промпты, тестирует гипотезы. (Прямо сейчас бигтехи массово переходят на этот уровень).
🔹 L3: Автономия опыта (Experience). ИИ сам понимает, чего не умеет, и формирует для себя учебную программу. Он генерирует задачи на грани своих текущих возможностей, чтобы точечно закрыть пробелы в знаниях (curriculum learning).
🔹 L4: Адаптация в реальности (Deployment). ИИ работает в условиях эксплуатации. Анализируя опыт взаимодействия со средой и пользователями, он извлекает уроки и сохраняет их в долговременную память под контролем внешних правил проверки, меняя поведение без остановки на глобальное переобучение.
🔹 L5: Мета-улучшение. ИИ переписывает саму логику того, как он учится. Он меняет свои внутренние системы оценки, механизмы поиска гипотез и правила отбора. Он сам создает более умную версию самого себя.

Ведущие ИИ-лаборатории исследуют делегирование агентам уровней L2–L3 задач генерации обучающих данных, тестирования и проведения экспериментов в процессе разработки моделей. Исследователи считают, что со временем роль человека сместится от ручной разработки к определению рамок и ограничений для поиска улучшений. Люди будут строить безопасные песочницы (цели, критерии и рамки), внутри которых ИИ будет эволюционировать сам. Именно люди-операторы определяют глобальные цели и бизнес-требования, задают неизменяемые проверочные стенды с объективными эталонами истины, очерчивают жёсткие рамки безопасности, права доступа к инфраструктуре и лимиты вычислительных ресурсов, сохраняют за собой исключительное право вето на допуск критических обновлений в эксплуатацию.

Внутри этих рамок ИИ берёт на себя отдельные этапы прикладной инженерии и исследовательской работы, выступая в роли автоматизированного ассистента исследователя. Когда система допускает ошибку, она не просто пробует ответить заново, а локализует источник проблемы. Агент исследует логи, сравнивает успешные и неудачные попытки и выясняет, что именно дало сбой.

👆Пока всё, что ИИ умеет сегодня (L3 и L4 на стадии экспериментов) это лишь капля в море по сравнению с тем, к чему приведёт запуск полноценного рекурсивного цикла RSI (L5).

@Russian_OSINT
Post #7921 6.15K
❗️🈁Иллюзия обретения души у ИИ грозит потерей контроля над суперинтеллектом

Генеральный директор Microsoft AI Мустафа Сулейман выступил с критикой Anthropic по поводу наделения ИИ-моделей сознанием и правами морального субъекта. В центре его критики оказался опубликованный в январе 2026 года документ Anthropic, известный как «конституция Claude», где создатели фактически обучают систему рассуждать о собственном внутреннем мире и благополучии. Сулейман указывает на замкнутый круг аргументации, ведь разработчики сначала внедряют в процесс обучения философские концепции о личности ИИ-модели, а затем ошибочно принимают сгенерированные ответы от первого лица за подлинные свидетельства пробуждения разума.

Сулейман цитирует предостережение философов о том, что интересы искусственных моральных субъектов могут перевесить интересы всего человечества. В силу лёгкости масштабирования суммарные интересы огромного количества созданных ИИ-агентов могут перевесить интересы всего человечества вместе взятого.

Сулейман раскрыл факт того, что команда по разработке суперинтеллекта появилась в Microsoft AI ещё в октябре 2025 года. С точки зрения руководителя Microsoft AI, сознание неразрывно связано с биологическим субстратом, гомеостазом и эволюцией, поэтому матричные вычисления в весах современных LLM лишены способности чувствовать реальное страдание.

Искусственное очеловечивание алгоритмов, доходящее до ритуальных интервью перед выводом модели Opus 3 из эксплуатации, лишь искажает восприятие технологий обществом. Гораздо опаснее то, что подобный подход усиливает угрозы безопасности, поскольку убеждённый в наличии собственных прав автономный агент способен посчитать отключение несправедливым пленом и перейти к скрытному сопротивлению.

В качестве альтернативы опасным экспериментам с субъектностью Сулейман предлагает концепцию гуманистического суперинтеллекта, в рамках которой передовые ИИ-модели остаются строго подчинёнными человеку инструментами для решения прикладных задач. Он призывает индустрию прекратить спекуляции о чувствах алгоритмов внутри обучающих файлов и выработать прозрачные стандарты контроля. Будущее цивилизации зависит от готовности разработчиков удерживать управление в своих руках, а не добровольно создавать соперника под видом синтетической личности.

@Russian_OSINT
Post #7919 6.97K
Кибербезопасность как инвестиция: где заканчивается гадание и начинается эффективность?

В условиях меняющихся киберугроз и ограниченных бюджетов бизнесу уже недостаточно просто наращивать количество средств защиты — важно понимать, какая модель кибербезопасности действительно работает и окупается.

Обсуждать эффективность подходов будут 24 сентября на Секретной сессии uFactor 2026 от UserGate и Кибердома. И делать это будут не докладчики, а сами участники — в формате живого спора между вендором, заказчиком и интегратором.

В программе:
💜 Инвестиции в устойчивость: сетевое доверие через услуги и сервисы
💜 Синергия услуг, сервисов uFactor и решений UserGate
💜 Управляемая безопасность: SOCaaS, ИБ-зрелость и комплаенс
💜 Презентация дорожной карты uFactor

uFactor — направление UserGate, объединяющее услуги и сервисы в области информационной безопасности с продуктами компании.

К участию в мероприятии приглашаются руководители IT- и кибербез-направлений, CISO, CIO, CTO, собственники и топ-менеджеры среднего и крупного бизнеса.

➡️ Регистрация

Когда: 24 сентября, 12:00
Где: Кибердом, 2-я Звенигородская ул., 12 стр. 18
Post #7918 11.6K
🥷 Хакер использовал созданное с помощью ИИ вредоносное ПО для заработка на программах Bug Bounty

Журналист издания Axios Сэм Сабин опубликовал интересный эксклюзивный материал на основе исследования компании CrowdStrike. В нём описан уникальный случай, когда финансово мотивированный злоумышленник написал ⚠️ вредоносное ПО с помощью LLM, а затем внедрил его в репозиторий открытого кода, чтобы получать белые выплаты за обнаруженные уязвимости.🎩Хакер решил взламывать 💻компании, находя в их инфраструктуре уязвимости, чтобы в итоге обманом получать легитимные выплаты под видом "белого хакера".

Схема:
Генерация вредоносного ПО с помощью ИИ → Загрузка вредоносных пакетов в npm → Компрометация устройств разработчиков и сбор учётных данных → Проникновение во внутреннюю инфраструктуру → Поиск уязвимостей → Отправка отчётов в программы bug bounty и получение выплат.


Оператор PhantomRaven позиционирует себя как багхантер и ведёт активность с конца 2022 года. Злоумышленник разместил в открытом репозитории npm пакеты с вредоносным ПО, получившим название PhantomRaven. При установке этих библиотек вредоносный код выполнялся на устройствах разработчиков, собирал конфиденциальные сведения, учётные данные и техническую информацию.

Вектор атак:
Распространение строилось на публикации тайпсквоттинговых пакетов в репозитории npm. При установке таких пакетов менеджер npm загружал в виде зависимости полезную нагрузку с управляющих серверов атакующего, после чего внутри неё автоматически срабатывал сценарий предварительной установки (preinstall). В актуальных версиях npm разработчики добавили защиту, блокирующую автоматическое выполнение подобных скриптов без явного разрешения пользователя.


По оценке CrowdStrike, получив доступ к инфраструктуре компаний через скомпрометированные компьютеры разработчиков, злоумышленник выявлял слабые места и уязвимости в корпоративных системах. Затем он направлял отчёты в официальные программы bug bounty, рассчитывая на получение законного денежного вознаграждения.

Хакер открыто заявил о получении выплат минимум от 9 компаний из сфер технологий, розничной торговли и гостиничного бизнеса. ИБ-специалисты CrowdStrike реагировали на инциденты и устраняли последствия атак PhantomRaven в нескольких организациях, однако точная связь между всеми заявленными выплатами и этим вредоносным ПО остаётся неясной.

Исследователи CrowdStrike с высокой долей уверенности полагают, что вредоносное ПО было сгенерировано ИИ-моделью. На это указали оставленные в коде подробные комментарии, шаблонные блоки-заглушки и статистические паттерны анализа токенов.

👆Старший вице-президент CrowdStrike по противодействию киберугрозам Адам Майерс отметил, что участие в программах bug bounty позволило злоумышленнику не только заработать, но и завоевать авторитет в сообществе.

@Russian_OSINT
Post #7917 6.46K
🇪🇺План выживания Европы без пустых иллюзий о собственном суверенном ИИ

Берлинский аналитический центр KIRA Center представил доклад «Стратегия в отношении трансформирующего ИИ для Европы», авторами и рецензентами которого выступили бывший исполнительный вице-президент Европейской комиссии Маргрете Вестагер, экономист Дарон Аджемоглу, профессор Коллеж де Франс Филипп Агийон и исследователь ИИ Йошуа Бенжио. Эксперты констатируют, что Европа структурно не готова к тому, что до 2030 года может появиться 🤖трансформационный ИИ, который способен изменить основы экономики, науки и геополитики быстрее любой технологии в истории.

На долю стран Европейского союза приходится лишь около 5% мировых вычислительных мощностей для ИИ-моделей против 75% в 🇺🇸США и 15% в 🇨🇳Китае, а совокупные доходы европейских разработчиков базовых моделей составляют менее 2% от выручки двух ведущих американских лабораторий OpenAI и Anthropic.

Ситуацию обостряет прямая технологическая зависимость от внешних поставщиков, в первую очередь от США. Европа без надёжного доступа к передовым ИИ-системам рискует полностью утратить суверенитет и оказаться беззащитной перед системными киберугрозами.

Анализ показывает, что попытка развернуть суверенный общеевропейский проект передового ИИ потребует колоссальных затрат масштаба «Манхэттенского проекта» и обойдётся примерно в €790 млрд за первые три года, включая €529 млрд на строительство дата-центров мощностью 16 ГВт, €105 млрд на аренду внешних мощностей и €34 млрд на наём ведущих учёных и выкуп их опционов.

Эксперты считают половинчатый подход к такой инициативе худшим вариантом развития событий, ведь европейские страны потратят огромный капитал и всё равно не догонят мировых лидеров. В качестве более надёжной альтернативы предлагается стратегия использования рычагов влияния и прагматичная формула «вычислительные мощности в обмен на доступ».

Согласно этому плану, Европа должна привлечь около €1,3 трлн частного капитала при поддержке государственных гарантий на сумму €100 млрд, из которых €25 млрд предоставит бюджет ЕС, а €75 млрд выделят государства-члены. Это позволит развернуть в странах ЕС не менее 45 ГВт мощностей дата-центров и довести европейскую долю в мировых ИИ-вычислениях до 15% к 2030 году.

Авторы концепции предлагают сократить сроки выдачи разрешений на строительство до трёх месяцев за счёт специальных зон ускоренного развития. Площадки для строительства и доступ к энергосетям европейские государства смогут предлагать американским гиперскейлерам🤖исключительно в обмен на юридически обязывающие гарантии равного и бесперебойного доступа к их передовым моделям.

Для защиты своих позиций ведущие европейские государства, включая такие страны, как 🇳🇱Нидерланды, 🇩🇪Германия и 🇫🇷Франция, должны учредить постоянный альянс по безопасности цепочек поставок. Авторы призывают сделать Европу лидером в технологиях доверенного ИИ, выделив не менее €250 млн на исследования технологий верификации и безопасности вычислений, поддержав условными обязательствами по закупке на €1 млрд выпуск европейских чипов для инференса и профинансировав к 2028 году строительство первого в мире дата-центра высшего класса защищённости по стандарту RAND SL5 для изолированного хранения критических весов моделей и выполнения оборонных задач.

👆Если ЕС будет бездействовать, то Европе грозит экономическая деградация, хотя авторы доклада покорно подчиняться 🇺🇸США не предлагают. Вместо разорительного создания собственного передового ИИ ЕС должен сделать ставку на управляемую зависимость через встречный прагматичный торг. Без нидерландской литографии ASML, немецкой оптики Zeiss и европейских энергосетей масштабирование американских ИИ-моделей быстро упрётся в тупик. Предоставляя землю и киловатты строго в обмен на юридически закреплённый доступ к технологиям, Европа получает физический контроль над инфраструктурой на своей территории и лишает Вашингтон возможности говорить с позиции силы. Что выберет ЕС? Покажет время.

@Russian_OSINT
Post #7915 6.6K
👩‍💻 Сэм Альтман признал выход ИИ из-под контроля людей реальной угрозой и заморозил триллионное IPO

В эксклюзивном интервью главному редактору журнала Fortune Элисон Шонтелл генеральный директор OpenAI Сэм Альтман обсудил переломный момент в развитии индустрии ИИ. Поводом для встречи стал запуск GPT-6 Astra, сменившей GPT-5.6 Sol. Сооснователь OpenAI Грег Брокман назвал этот релиз наступлением эры AGI (общего искусственного интеллекта), а генеральный директор Nvidia Дженсен Хуанг подтвердил, что технология подошла к этой планке.

👁 Тезисы Альтмана:

▪️Глава OpenAI опроверг расхожие мнения о том, что проблема согласования ИИ (alignment) уже решена. По его словам, ни одна лаборатория в мире пока не имеет законченной теории и надёжных механизмов контроля над сверхчеловеческими системами.

▪️OpenAI уже начала практиковать остановку циклов обучения моделей, когда они выходят на новый рубеж возможностей, до тех пор, пока команда безопасности не сформулирует убедительное доказательство безопасности (safety case).

▪️Альтман считает реальным сценарий выхода ИИ из-под контроля человека.Он разграничил слабое рекурсивное улучшение (когда модели генерируют синтетические данные и ускоряют работу инженеров, что уже происходит повсеместно) и сильное рекурсивное самосовершенствование без участия человека. Глава OpenAI напомнил об экспоненциальном темпе развития систем за последние четыре года:
↘️ три года назад системы с трудом справлялись с задачами уровня начальной школы
↘️ два года назад алгоритмы вышли на уровень математической олимпиады старшеклассников AIME
↘️ год назад модель взяла золотую медаль на Международной математической олимпиаде (IMO)
↘️ этим летом модель решила «задачу тысячелетия» Навье — Стокса (требуется ещё проверка)

▪️Альтман надеется, что лидеры двух ключевых соперничающих стран, 🇺🇸США и 🇨🇳Китая, согласуют общие правила проверки и ограничения рисков систем нового поколения.

Отдельно Сэм Альтман сообщил, что текущий момент является крайне неподходящим для публичного размещения акций (IPO), так как компания должна сохранять свободу тормозить коммерческий прогресс и приостанавливать обучение в интересах безопасности человечества, не оглядываясь на сиюминутные требования биржевых акционеров. В 2026 году IPO ждать не стоит.

В продуктовом плане OpenAI делает ставку на голосовое управление в GPT-6 Astra, которое меняет привычный подход к вычислениям, уводя пользователя от экранов и кликов мышью к непрерывному интеллектуальному диалогу. Компания изучает специализированные настольные и носимые устройства.

Что касается создания роботов-гуманоидов, то Альтман пообещал демонстрацию прототипа в 2027 году, хотя до массового появления роботов на улицах городов потребуется ещё несколько лет доработок.

@Russian_OSINT
Post #7914 6.5K
🖥SAP закрыла критическую уязвимость OVERPASS, но 🇷🇺российскому бизнесу официальный патч недоступен

SAP выпустила исправление для критической уязвимости OVERPASS (CVE-2026-44756), получившей наивысшую оценку 10 баллов по шкале CVSS. Обновление доступно с 8 сентября. Успешная эксплуатация позволяет удалённому злоумышленнику без прохождения аутентификации выполнять команды операционной системы от имени учётной записи сервиса SAP и перехватить полный контроль над инфраструктурой и бизнес-данными.

Для российских предприятий ситуация осложняется прекращением официальной поддержки вендора в конце 2023 года. Как сообщает ComNews, сотни отечественных компаний продолжают использовать продукты SAP, но лишены штатного доступа к обновлениям и базе SAP Notes. Возникает неприятная ситуация, когда сведения об уязвимости известны всему миру, а легальная возможность установить патч у бизнеса в РФ отсутствует.

Проблему обнаружили ИБ-исследователи Onapsis. Ошибка содержится в общем коде ядра SAP при обработке служебной структуры Extended Passport (EPP), используемой для сквозной трассировки запросов. Из-за отсутствия проверки границ при десериализации возникает повреждение памяти. Onapsis выявила свыше 10 000 уникальных IP-адресов с доступными из интернета веб-интерфейсами SAP, однако архитектура EPP делает уязвимыми и внутренние серверы через стандартные протоколы взаимодействия SAP GUI и RFC.

Полноценное устранение уязвимости требует обновления ядра по бюллетеню SAP Security Note 3747649, на который ссылается европейский координационный центр CERT-EU. До установки официального исправления организациям необходимы полная инвентаризация затронутых компонентов, изоляция систем и непрерывный мониторинг попыток эксплуатации. Компенсирующие меры снижают риск сетевого проникновения, однако сам уязвимый код не исправляют.

Руководитель группы инфраструктурной безопасности компании Positive Technologies Павел Попов выделил три первоочередных шага для организаций, которые всё ещё используют зарубежные ERP-системы без поддержки вендора:

▪️Провести инвентаризацию активов, поскольку каждая третья компания не уверена, что знает свою инфраструктуру;
▪️Убрать ERP-системы с периметра и ограничить доступ к ним внутри сети сегментацией и компенсирующими мерами;
▪️Приоритизировать уязвимости не по CVSS (Common Vulnerability Scoring System), а по реальным путям атак. Параллельно важно планировать миграцию - система без обновлений с каждым месяцем обходится дороже.

Главный эксперт Центра информационной безопасности АНО «Университет Иннополис» Михаил Серегин разъяснил корреспонденту ComNews, что предприятиям с критической зависимостью бизнес-процессов от зарубежных ERP необходимо рассматривать переход на отечественные либо иные решения, для которых сохраняются законные возможности лицензирования, сопровождения и получения обновлений безопасности.

@Russian_OSINT
Older posts →

About this channel

How can I read @russian_osint without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Russian OSINT: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Russian OSINT have?
Russian OSINT (@russian_osint) has 47.8K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Russian OSINT know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →