TGViewer
Channel Public Channel
RED Security

RED Security

@redsecurity_co

Официальный канал компании RED Security. Мы создаём безопасное киберпространство: https://redsecurity.ru
📝 Наш чат: @redsecurity_4at
Subscribers
5.19K
Photos
642
Videos
54
Links
371

Showing posts older than #851 · Back to latest

Older Posts 15 shown
Post #849 1.66K
Базовый минимум в ИБ: версия для малого и среднего бизнеса

Как выстроить ИБ-инфраструктуру в небольшой организации, если пока есть только антивирус?

На вебинаре «ИБ-детокс: фокус на необходимых средствах защиты» мы разобрали основные этапы построения защиты в компаниях подобного масштаба.

1️⃣ Первым делом важно определить периметр — зафиксировать границы того, какие данные системы остаются снаружи и внутри.

2️⃣ Затем необходимо настроить сбор логов: записывать события в сети, запуски процессов, подключения пользователей и другие действия в информационной системе.

3️⃣ Для мониторинга активности нужно регулярно анализировать трафик,проверять пропускную способность и записи в журналах Windows/Linux. Если в инфраструктуре насчитывается более 1000 сетевых устройств, стоит рассмотреть установку простой SIEM-системы.

Важно не только выстроить процессы, но и подключить базовую защиту:

▪️ WAF для внешних сервисов
▪️ Анти-DDoS для обеспечения безопасности онлайн-ресурсов
▪️ Антивирус с конкретными периодами сканирования
▪️ MFA при наличии удалённых сотрудников.

Кроме технических аспектов в эфире также обсудили горизонт планирования в кибербезопасности, особенности работы ИТ- и ИБ-специалистов в компаниях разного масштаба и тренды рынка.

Запись вебинара уже доступна на наших площадках:

📺 VK Видео

📺 RuTube
  • ❤ 6
  • 🔥 5
  • 👍 3
  • 🎉 1
  • 👀 1
Post #848 1.63K
Доверяйте, но проверяйте
Как убедиться в качестве защиты от DDoS-атак?

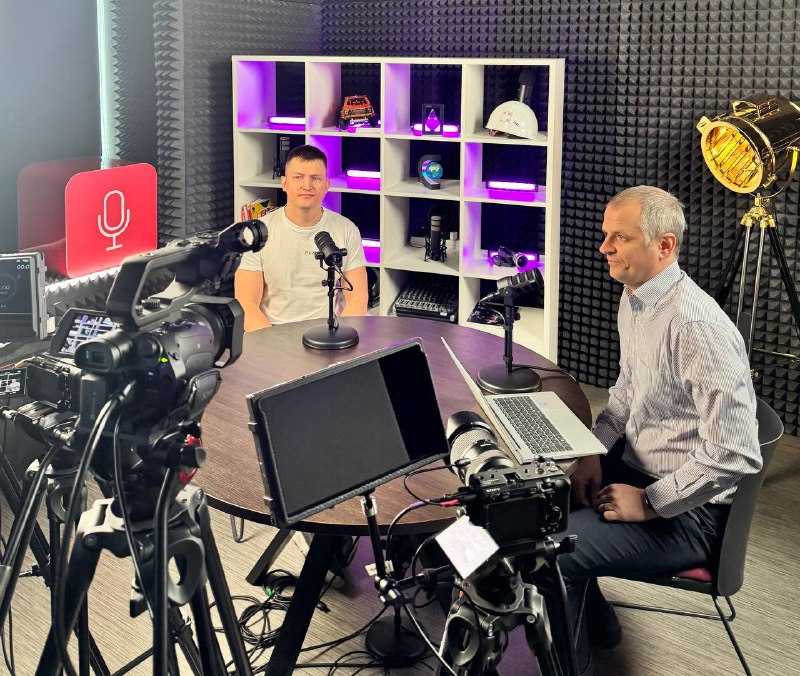
Разложили по полочкам защиту от распределенных атак и работу с провайдерами в студии AM Live.
Вместе с руководителем направления сервисов сетевой безопасности RED Security Михаилом Горшилиным и другими экспертами выяснили, почему аудит перед подключением анти-DDoS — залог эффективной защиты.

Участники эфира также объяснили, почему современная кибербезопасность требует комплексного подхода, и детально разобрали практические аспекты:

➡️Схемы подключения DDoS-защиты: облачные, гибридные, on-premises и решения на уровне провайдера — что и как выбрать
➡️Преимущества и недостатки моделей сервиса always-on и on-demand
➡️Распределение ролей и взаимодействие с провайдером во время атак
➡️SLA-соглашения и регламенты: о чем необходимо договориться заранее, чтобы избежать типичных ошибок при подключении.

Смотрите запись эфира и внедряйте рекомендации экспертов

📺 VK Видео

📺 RuTube

📺 YouTube
  • ❤ 5
  • 👍 4
  • 🎉 3
  • 🔥 2
  • 👏 1
Post #847 1.46K
Всё про ИБ на III Форуме «ТЕРРИТОРИЯ БЕЗОПАСНОСТИ 2026»

📅 2 апреля 2026 года

Экспертная конференция и масштабная выставка отечественных технологий ИБ объединит на площадке более 90 спикеров и 1000 участников для обсуждения актуальных вызовов и трендов в сфере защиты данных.

Владимир Зуев, технический директор RED Security SOC примет участие в деловой программе с выступлениями в двух ключевых секциях:

⌚12:20 – 13:00

⚔️ Батл: «Разговор с дьяволом. Управление угрозами. Зачем в 2026 году покупать антивирус?»

▶️ Участники в формате острой дискуссии разберут эффективность классических антивирусных решений и их место в современном ландшафте киберугроз, а также определят ключевые тренды угроз 2026 года.

⌚13:00 – 14:00

🔸 Круглый стол: «ИБ и подрядчики: нестандартные методы контроля рисков третьих сторон»

▶️ Эксперты обсудят наихудшие сценарии атак на цепочки поставок, механизмы компенсации убытков и границы ответственности.

➡️ Регистрируйтесь на форум и присоединяйтесь к обсуждению!
  • ❤ 4
  • 👏 3
  • 🔥 2
  • 🤔 1
Post #846 1.39K
Интервью с Александром Осиповым Anti-Malware.ru:
о развитии RED Security и стратегии на 2026 год


В интервью порталу Anti-Malware.ru Генеральный директор RED Security Александр Осипов рассказал о трансформации компании, расширении продуктового портфеля, а также поделился планами на 2026 год.

▪️Как компания за год увеличила выручку в 2,5 раза, трансформировавшись из вендора в сервис-провайдера

▪️Какие два направления стали главными драйверами роста компании

▪️Как RED Security выстраивает подход «от клиента и для клиента», с учётом экономических и технологических вызовов, особенностей и реальных потребностей заказчиков

▪️Какие сервисы появятся в 2026 году и усилят текущее предложение новыми технологиями и классами решений

▪️Что сегодня является ключевым фокусом внимания и стратегическим подходом RED Security.

➡️ Читать интервью
Anti-Malware Александр Осипов, RED Security: За этот год мы трансформировали бизнес-модель и увеличили выручку в 2,5 раза RED Security – относительно новый игрок на рынке кибербезопасности, который, однако, демонстрирует хорошие темпы роста своего бизнеса и не боится трансформировать его модель в зависимости от запросов
  • ❤ 9
  • 🔥 7
  • 👍 3
  • 🤔 1
  • 🎉 1
  • 👀 1
Post #845 1.56K
А вы уверены, что ваша DDoS-защита действительно сработает в момент атаки?

Многие команды уверены, что вопрос защиты от DDoS закрыт: сервис подключен, трафик фильтруется, можно не переживать.
На практике всё определяется не только технологиями, но и ролевой моделью, регламентами и взаимодействием с провайдером, который берёт на себя фильтрацию трафика и сопровождение инцидента.

Особенно это заметно, когда защиту обеспечивает оператор связи: у него есть и видимость на сетевом уровне, и отлаженные механизмы очистки трафика, и опыт ежедневного отражения атак. При правильно выстроенных регламентах и SLA такая модель даёт более эффективную защиту.

Как избежать типичных ошибок и протестировать защиту ДО реального инцидента, расскажет руководитель направления сервисов сетевой безопасности RED Security Михаил Горшилин уже завтра в эфире AM Live в 15:00.

Вместе с другими экспертами также разберём:
⚫️️️️️️️️️️️️️️️Что стоит подробно зафиксировать в SLA и регламентах

⚫️️️️️️️️️️️️️️️️Как корректно разделить ответственность между компанией и провайдером

⚫️️️️️️️️️️️️️️️️Как настроить понятную цепочку решений во время атаки

⚫️️️️️️️️️️️️️️️️Какие типичные организационные и технические ошибки препятствуют защите сработать эффективно и как их обнаружить до инцидента.


↗️ Присоединяйтесь к эфиру, чтобы понять, как ваша DDoS‑защита поведёт себя в критической ситуации
  • 👍 6
  • 🔥 5
  • ❤ 4
Post #844 1.44K
Комплексная защита веб-приложений: интеграция технологии DAST в сервис WAF 🆕🆕

В RED Security WAF появилась технология динамического анализа веб-приложений на уязвимости. Сервис не только блокирует атаки в реальном времени, но и выявляет уязвимости до того, как это сделают злоумышленники.

Такое решение особенно актуально для организаций, деятельность которых
в большой степени зависит
от веб-ресурсов — электронной торговли, финансов, госсектора.

Веб-приложения остаются одной из наиболее атакуемых точек в инфраструктуре, где протекают важные бизнес-процессы — от обработки клиентских данных до финансовых операций.


«Поэтому мы интегрировали DAST в RED Security WAF: это позволяет заказчикам перейти отреактивной модели безопасности к проактивной, существенно снижая рискикомпрометации бизнес-критичных приложений. Фактически клиент получает не дваразрозненных инструмента, а единую экосистему, в которой наложенная защита ианализ защищенности усиливают друг друга»

объясняет Роман Иванченко, руководитель направления безопасности веб-приложений RED Security.

⚫️️️️️️️️DAST сканирует веб-приложения «снаружи», имитируя действия злоумышленников. Это позволяет выявить не только известные уязвимости,
но и ошибки конфигурации, проблемы авторизации. Результаты сканирования усиливают политики WAF и помогают приоритизировать работы по устранению ранее обнаруженных слабых мест
в защите.
⚫️️️️️️️️При выявлении критических уязвимостей система способна самостоятельно создать виртуальный патч на уровне WAF до выхода обновления безопасности.

📖📖Подробнее о сервисе RED Security WAF
  • ❤ 5
  • 👍 3
  • 🔥 1
  • 👏 1
Post #843 1.52K
Как превратить киберразведку в рабочий инструмент SOC?

В эфире AM Live вместе с Владимиром Зуевым разобрали, как использовать киберразведку в ежедневной работе и не перегружать процессы.

А ещё обсудили значимость киберразведки для центров мониторинга и реагирования: почему важен контекст, как автоматизировать работу с фидами и процесс обработки подозрительной активности в инфраструктуре.

➡️ Смотреть запись эфира

➡️ Читать обзор
  • ❤ 6
  • 👍 2
  • 🔥 2
  • ⚡ 1
Post #840 1.61K
Что если ваш ИБ-бюджет можно сократить на 30% без ущерба для безопасности инфраструктуры?

🔥Уже завтра в 11:00 разберём, как оптимизировать портфель ИБ-решений без потери в уровне защиты.

➡️ Успейте зарегистрироваться на вебинар
  • 🔥 5
  • ⚡ 2
  • 🤬 1
  • 🙏 1
Post #839 1.38K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • ❤ 7
  • 🔥 3
  • 👍 2
Post #838 1.58K
🌊 DDoS-цунами:
атак на российский бизнес стало почти в 3 раза больше

В 2025-м компании подверглись более 186 тысячам DDoS-атак.
Это в 2,7 раза больше показателей прошлого года, отмечают эксперты RED Security.

♦️Увеличилось не только количество хакерских действий, но и их интенсивность. По данным команды RED Security, самая мощная DDoS-атака достигла 626 Гбит/с, а наиболее продолжительная продлилась 100 часов.

♦️Лидерами по числу атак стали телеком, ИТ-сектор
и индустрия развлечений. Последняя впервые вошла
в тройку наиболее уязвимых отраслей.

♦️Большую часть года атаки на онлайн-кинотеатры, билетные кассы и другие сервисы не превышали 500 инцидентов в месяц. Но к концу 2025-го хакерская активность выросла, ежемесячное количество атак превысило пять тысяч. Такой резкий рост инцидентов
и позволил попасть индустрии развлечений в тройку «лидеров».

↗️ Подробная статистика и выводы экспертов на нашем сайте
  • ❤ 6
  • 🤯 6
  • 😱 2
  • ⚡ 1
Post #837 2.14K
▪️ Сколько ИБ-инструментов из вашего портфеля реально приносят пользу?

Уровень киберугроз растёт постоянно, а компании регулярно внедряют новые решения. Некоторые из них используются частично, другие лежат на полке.
В итоге ИБ-портфель разрастается, а установленные средства защиты не всегда окупают вложения.

Как провести аудит ИБ-решений?
👂🦻
Узнаете на вебинаре «ИБ-детокс: фокус на необходимых средствах защиты» 18 марта в 11:00.

На вебинаре обсудим:
➡️Какие решения чаще всего оказываются неэффективными

➡️Какие ИБ-инструменты защищают от 80%угроз в разных отраслях

➡️Можно ли применить ИБ-решения длякрупных компаний в малом и среднем бизнесе.


Разобраться в этих аспектах помогут наши спикеры:

➡️ Дмитрий Машков, руководитель Центра кибербезопасности крупного Банка

➡️ Роман Трушкин, ведущий архитектор RED Security

➡️ Секретный спикер

🎥 Готовьте вопросы и регистрируйтесь на вебинар
  • 🔥 5
  • ❤ 4
  • 😍 1
Post #831 1.78K
Раскрываем карты 👀

Фишинг, вишинг, претекстинг, BadUSB — это виды социальной инженерии, из-за которых бизнес несёт финансовые потери и репутационные риски.

➡️В карточках разобрали ключевые типы соцтех-атак и распространённые сценарии, которые используют злоумышленники.

А об эффективных методах обучения сотрудников, трендах и запросах рынка рассказали на вебинаре.

Запись уже доступна, скорее смотрите на наших площадках!

📺 VK Видео

📺 RuTube
  • ❤ 6
  • 🔥 4
  • 👍 3
  • 👏 1
  • 🤔 1
Post #824 1.6K
  • 🔥 4
  • 😁 4
  • 👍 2
  • 🤝 2
  • 🤔 1
Post #822 1.79K
Threat Intelligence ≠ индикаторам компрометации

Индикаторы — цифровые улики, которые только указывают на случившуюся атаку. Настоящая киберразведка начинается с обогащения данных контекстом: анализа поведения злоумышленников и прогнозирования угроз. Так SOC может работать на опережение.

Как на практике настроить TI-процессы и превратить фиды данных в систему раннего предупреждения?

Об этом вы узнаете в эфире AM Live 4 марта. Технический директор RED Security SOC Владимир Зуев вместе с другими экспертами обсудят:

✔️ Как встроить Threat Intelligence в работу центра мониторинга и реагирования
✔️ Какие процессы лучше автоматизировать сразу, а где необходима экспертиза аналитиков
✔️По каким KPI измерять эффективность работы киберразведки.

🔗 Регистрируйтесь на эфир по ссылке
  • 👍 5
  • 🔥 5
  • 👏 3
  • ❤ 2
  • 🎉 1
  • 🤝 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →