
Многие команды уверены, что вопрос защиты от DDoS закрыт: сервис подключен, трафик фильтруется, можно не переживать.
На практике всё определяется не только технологиями, но и ролевой моделью, регламентами и взаимодействием с провайдером, который берёт на себя фильтрацию трафика и сопровождение инцидента.
Особенно это заметно, когда защиту обеспечивает оператор связи: у него есть и видимость на сетевом уровне, и отлаженные механизмы очистки трафика, и опыт ежедневного отражения атак. При правильно выстроенных регламентах и SLA такая модель даёт более эффективную защиту.
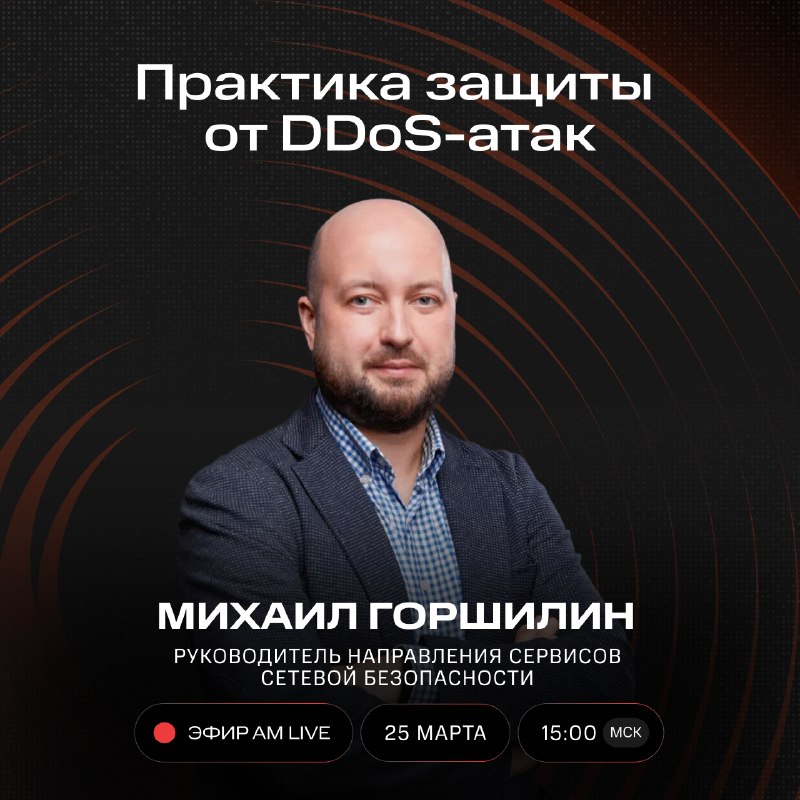
Как избежать типичных ошибок и протестировать защиту ДО реального инцидента, расскажет руководитель направления сервисов сетевой безопасности RED Security Михаил Горшилин уже завтра в эфире AM Live в 15:00.
Вместе с другими экспертами также разберём:
⚫️️️️️️️️️️️️️️️Что стоит подробно зафиксировать в SLA и регламентах
⚫️️️️️️️️️️️️️️️️Как корректно разделить ответственность между компанией и провайдером
⚫️️️️️️️️️️️️️️️️Как настроить понятную цепочку решений во время атаки
⚫️️️️️️️️️️️️️️️️Какие типичные организационные и технические ошибки препятствуют защите сработать эффективно и как их обнаружить до инцидента.
↗️ Присоединяйтесь к эфиру, чтобы понять, как ваша DDoS‑защита поведёт себя в критической ситуации