TGViewer
Channel Public Channel
🇺🇦 Security QA

🇺🇦 Security QA

@qa_security

Книги по тестуванню, інструменти по хакінгу, відео з конференцій.

Блог https://svyat.tech

Написати мені @SvyatLogin
Subscribers
5.62K
Photos
309
Videos
69
Links
894

Showing posts older than #1306 · Back to latest

Older Posts 19 shown
Post #1304 3.15K
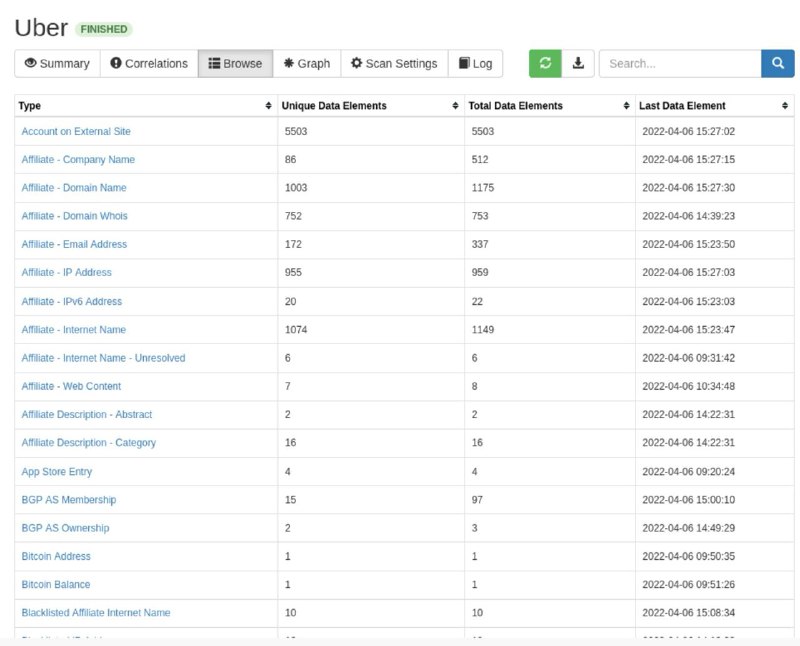
SpiderFoot — це інструмент автоматизації розвідки з відкритим кодом (OSINT). Він інтегрується практично з усіма доступними джерелами даних і використовує низку методів аналізу даних, що полегшує навігацію по цих даних.

SpiderFoot має вбудований веб-сервер для забезпечення чистого та інтуїтивно зрозумілого веб-інтерфейсу, але його також можна використовувати повністю через командний рядок. Він написаний на Python 3 і має ліцензію MIT.

https://github.com/smicallef/spiderfoot
  • 🔥 5
  • 👍 1
Post #1300 3.92K
90 Days Of DevOps

Цей репозиторій – шлях для самопідготовки до професії DevOps-інженера та отримання більш глибоких базових знань про DevOps.

- Мета полягає в тому, щоб протягом 90 днів, по 1 годині на день, вивчити понад 13 областей «DevOps» та отримати базові знання.

https://github.com/MichaelCade/90DaysOfDevOps
  • 👍 19
  • ❤ 4
  • 🔥 4
Post #1299 3.83K
​​AI-driven Threat Modeling-as-a-Code (TaaC)

Моделювання загроз на основі ШІ- Він використовує штучний інтелект для аналізу описів сервісів, виявлення загроз безпеці, візуалізації потоку даних і пропозиції виправлення на основі інструкцій STRIDE та OWASP. Сценарій генерує поглиблений HTML-звіт і містить функцію ручної оцінки ризиків.

Як це працює:
👉 Обробка файлів YAML: завантажує та перевіряє файл YAML, що містить відомості про службу
👉 Аналіз загроз AI: якщо надається ключ OpenAI API, сценарій використовує AI для створення комплексного аналізу моделювання загроз
👉 Генерація потоку даних: автоматично створює візуальне представлення потоку даних у службі
👉 Керування ризиками вручну: користувачі можуть вручну додавати, змінювати або викреслювати ризики у створеному звіті
👉 Створення звіту: створює детальний звіт у форматі HTML, включаючи ризики, створені штучним інтелектом, і додані вручну

Ця тулза додана в чітшіт OWASP https://cheatsheetseries.owasp.org/cheatsheets/Threat_Modeling_Cheat_Sheet.html

Тулза - https://github.com/yevh/TaaC-AI
  • 👍 5
Post #1297 2.83K
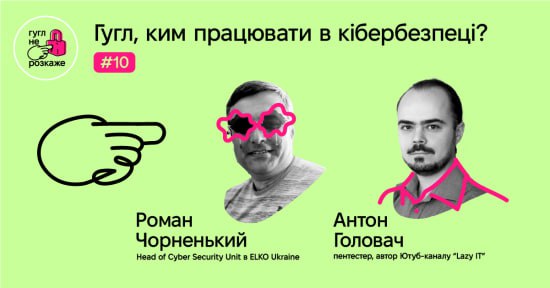
Ким працювати в кібербезпеці, щоб норм гроші заробляти? Чи є золоті стандарти для кожної спеціальності (а якщо немає, то що робити)? Краще світчнутися в межах компанії чи шукати нову команду?
Ми спитали у двох експертів з нашої спільноти -Head of Cyber Security Unit Роман Чорненький та Пентестер, автор ютуб каналу Lazy IT Антон Головач, і ось що вийшло:
👉 Apple Podcasts: https://apple.co/3XwfDl6
👉 Google Podcasts: https://bit.ly/46vew9p
👉 Spotify: https://open.spotify.com/episode/5iKgSeCmg8QrUFjptf7YvJ
  • 👍 14
  • ❤ 2
Post #1296 2.4K
Post #1295 3.12K
Holehe OSINT

Ефективний інструмент для пошуку зареєстрованих облікових записів по вказаним милам.

Holehe перевіряє, чи прикріплене мило до облікового запису на таких сайтах, як twitter, instagram, imgur та понад 120 інших.

Отримує інформацію за допомогою функції забутого пароля.
Не сповіщає власнику перевіряючого мила.
Працює на Python 3.

https://github.com/megadose/holehe?tab=readme-ov-file
  • ❤ 5
Post #1290 3.31K
Hash Buster — це інструмент, який може автоматично визначати тип хешу, витягувати та зламувати його із файлу, а також рекурсивно ідентифікувати хеші з каталогу.

Підтримує MD5, SHA1, SHA256, SHA384, SHA512.

https://github.com/s0md3v/Hash-Buster
  • 🔥 13
  • ❤ 4
Post #1283 3.81K
90-Day Cybersecurity Study Plan

Цей репозиторій містить 90-денний план вивчення кібербезпеки, а також ресурси та матеріали для вивчення різних концепцій і технологій кібербезпеки. План складається з щоденних завдань, які охоплюють такі теми, як Network+, Security+, Linux, Python, аналіз трафіку, Git, ELK, AWS, Azure та хакерство.

https://github.com/farhanashrafdev/90DaysOfCyberSecurity
  • ❤ 37
  • 👍 8
Post #1282 3.21K
IP rotate розширення дозволяє легко розкручувати API. Увесь трафік Burp Suite для цільового хосту на точки API, направляється через різні IP-адреси.

Це корисно, щоб обійти різні види блокування IP-адрес, як-от захист від brute force, обмеження швидкості API або блокування WAF які блокують в основному на основі IP-адреси.

https://svyat.tech/burp-suite-plugin-ip-rotate
  • 👍 11
  • 🔥 3
Post #1280 3.5K
Цей репозиторій містить низку завдань, призначених для вивчення Frida для Android. Вони допоможуть вам почати роботу з Frida. Якщо ви зовсім не знайомі з Frida, це ідеальне сховище для початку. Завдання побудованні таким чином, щоб охопити все, починаючи від базового і закінчуючи середнім рівнем.

Ціль цих завдань — надати вам основи, щоб допомогти вам використовувати Frida та зрозуміти сценарії Frida. Виконуючи ці завдання, спробуйте отримати прапор багатьма способами, використовуючи Frida. Сховище автор обіцяє оновлювати новими завданнями.

https://github.com/DERE-ad2001/Frida-Labs?tab=readme-ov-file
  • 🔥 13
Post #1279 3.7K
ARTToolkit

Це інтерактивна шпаргалка, яка містить корисний список інструментів безпеки, що атакують, і відповідні команди та пейлоуди для використання цих атак.

Якщо ви ненавидите постійно шукати правильну команду для використання в середовищі Windows, Linux або Active Directory, то цей проект повинен трохи полегшити вашу біль. Просто виберіть інформацію, яку ви наразі маєте щодо жертви (паролі, імена користувачів, служби тощо), і він відобразить список інструментів, які ви можете спробувати проти неї, а також команду шаблону для легкого копіювання/вставлення в термінал лінукса.

https://arttoolkit.github.io/#
  • 👍 32
  • ❤ 2
Post #1278 3.89K
Вразливості API. Частина перша

У цій статті оглянемо з OWASP TOP 10 API 2023 лише п’ять, щоб це не було лонгридом. Якщо наберемо 10К переглядів, буде і друга частина про п’ять вразливостей, що залишилися без уваги.

Розкриємо кожен пункт цього списку. Обговоримо, що становить кожна вразливість, які загрози вона несе, приведемо приклади та розглянемо рекомендовані інструменти для ідентифікації та запобігання цим вразливостям.

Мета — забезпечити розробників і тестувальників знаннями, які допоможуть їм створювати більш безпечні та надійні API, що є важливим елементом сучасної цифрової інфраструктури. Ну що ж, почнемо роздивлятися кожен пункт.

https://dou.ua/forums/topic/47230
DOU Вразливості API: OWASP TOP 10 2023. Частина перша Одним з найважливіших ресурсів, який надає OWASP, є список десяти вразливостей для веб і мобільних застосунків, IoT-пристроїв і для API. У цій статті розглянуто п'ять вразливостей безпеки, загрози, які вони несуть, а також рекомендовані інструменти для і
  • 🔥 39
  • 👍 7
Post #1273 4.89K
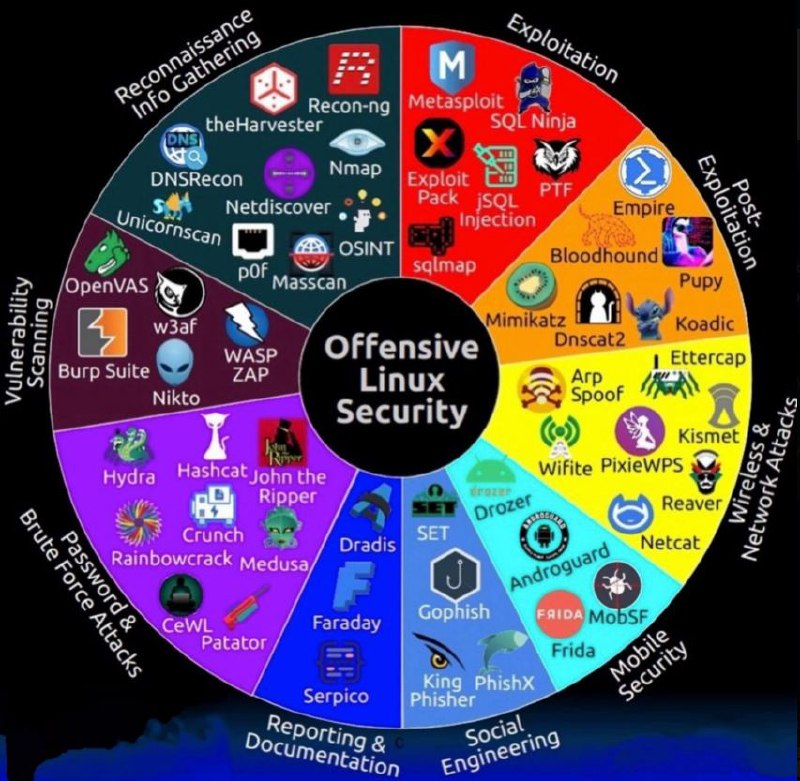
Чіт шіт з інструментами для кожної діє атаки та захисту
  • ❤ 35
  • 👍 7
Post #1271 3.65K
А що там по багбаунті? Можна заробити на пошуку вразливостей? Чим багбаунті-платформи відрізняються одне від одного? Чи можна перетворити багбаунті на фултайм-роботу? Ми спитали у експертів-багхантерів, і ось що вийшло:
👉 Apple Podcasts: https://apple.co/3XwfDl6
👉 Google Podcasts: https://bit.ly/46vew9p
👉 Spotify: https://open.spotify.com/episode/5TDQBdaZkEk5c3iDrFefvB?si=0IbUqkZDQ6-IQrbjXcxicw
  • 👍 8
Post #1270 3.24K
WAF community bypasses (Великий список пейлоудів для обходу WAF. відпрацьовані на твітері X)

Брандмауери веб-програм, також відомі як WAF, — це не завжди повне рішення для безпеки.

Усі постачальники, від найдешевшого Cloudflare до таких компаній, як Imperva, Akamai, F5, Checkpoint або Fortinet, просто можуть надавати 0 фактичного захисту. Бо просто підключити WAF, цього не достатньо, його треба доналаштовувати ще окремо вручну.

99,9% захисту WAF – це просто RegExps, написані 10-15 років тому.

Щоб підтвердити це, був і побудований цей список пейлоудів для обходу захисту в Twitter , який ви можете заюзати.

Не довіряйте постачальникам WAF, а тестуйте їх.

https://github.com/waf-bypass-maker/waf-community-bypasses/blob/main/payloads.twitter.csv
GitHub waf-community-bypasses/payloads.twitter.csv at main · waf-bypass-maker/waf-community-bypasses Contribute to waf-bypass-maker/waf-community-bypasses development by creating an account on GitHub.
  • 👍 8
Post #1267 3.15K
ЯК ОБІЙТИ ПЕРЕВІРКУ ПО ТОКЕНУ ДЛЯ CSRF

CSRF (Cross-Site Request Forgery, а також XSRF) – найнебезпечніша атака, яка призводить до того, що хакер може виконати на непідготовленому сайті безліч різних дій від імені інших, авторизованих на той момент відвідувачів.

Тут ми поговоримо про методи як можна обходити навішаний захист від розробників, щоб впевнетись що вони все правильно зробили.

https://svyat.tech/yak-obijti-perevirku-po-tokenu-csrf
  • 👍 20
  • ❤ 1
Post #1265 3.16K
А як у вас справи з делегуванням своїх задач? У мене іноді це не виходить і у мене приблизно буває така картина при здачі роботи😂
  • 🤣 17
  • 🔥 4
  • 👍 1
Post #1264 3.79K
OSINT-інструменти

Цей репозиторій містить інструменти/посилання, якими експерт може скористатися під час Pentest/RedTeam. На даний момент існує величезна кількість приголомшливих списків, які містять масу інструментів, але фахівцеві з наступу вони найчастіше не потрібні, що і спонукало до створення цього списку. Ці інструменти покривають майже всі потреби фахівця з наступу та допоможуть вам якісно виконувати роботу.

Якщо інструмент виконує кілька функцій, наприклад збирає субдомени та URL-адреси, він буде вказаний у двох місцях.

https://github.com/wddadk/Offensive-OSINT-Tools
  • 🔥 19
  • ❤ 3
  • 👍 1
Post #1263 3.49K
Привіт, закидую подяку від бійців мінометчиків, для яких ми збирали гроші на авто. Взяли полнопривідний SEAT Alhambra, ціною 130000 грн, Хлопці задоволені і тепер їм легше буде виконувати свої завдання по крушінню наших ворогів рашистів.
  • 👍 30
  • ❤ 7
  • 🤣 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →