TGViewer
Channel Public Channel
🇺🇦 Security QA

🇺🇦 Security QA

@qa_security

Книги по тестуванню, інструменти по хакінгу, відео з конференцій.

Блог https://svyat.tech

Написати мені @SvyatLogin
Subscribers
5.61K
Photos
309
Videos
69
Links
894

Showing posts older than #1263 · Back to latest

Older Posts 20 shown
Post #1262 3.61K
Той випадок коли ти викатуєш свій мікросервіс без тестів і дивишся вже в проді, йобнить чи не йобнить😂

P.S. А взагалі норм конкурс, для сьогодених корпоративів, який час такі і конкурси😂

І доречі по новому курсу API OWASP, група набрана, це найшвидший збір групи який тільки був у мене, напевно ви довго чекали цю тему і мовчали🥲. Якщо хтось ще хоче, то відкрив наступну групу на квітень https://svyat.tech/api-owasp-top-10-training
  • 🤣 22
Post #1261 3.52K
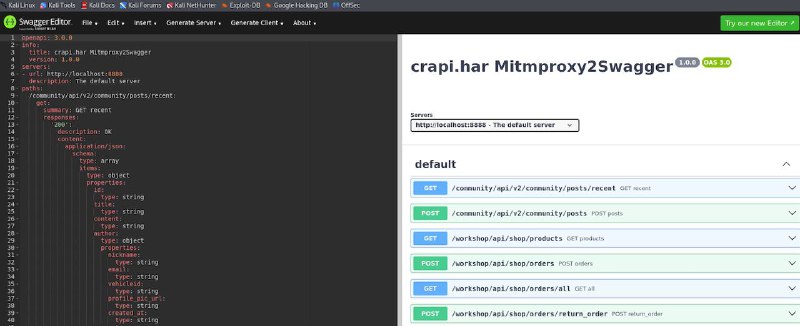
ЯК СТВОРИТИ КОЛЕКЦІЇ ЗАПИТІВ API ДЛЯ ЦІЛІ, КОЛИ ВОНИ НЕ ІСНУЮТЬ В SWAGGER

Якщо ціль не має задокументованих API, до неї може бути важко підійти. Використання підробленої документації API є цінним інструментом для дослідників безпеки, яка може допомогти подолати цю проблему.

У цій статті я розповім про те, як ви можете створювати власні колекції для API, якщо їх не існує в свагере. Я продемонструю, як автоматизувати цей процес, і покажу вам, як озброїтися колекціями безпосередньо в Postman всього за кілька за декілька хвилин.

https://svyat.tech/yak-stvoriti-kolekciyi-dlya-testuvannya-api-bez-dokumentaciyi
  • 🔥 18
  • ❤ 10
  • 👍 3
Post #1259 2.84K
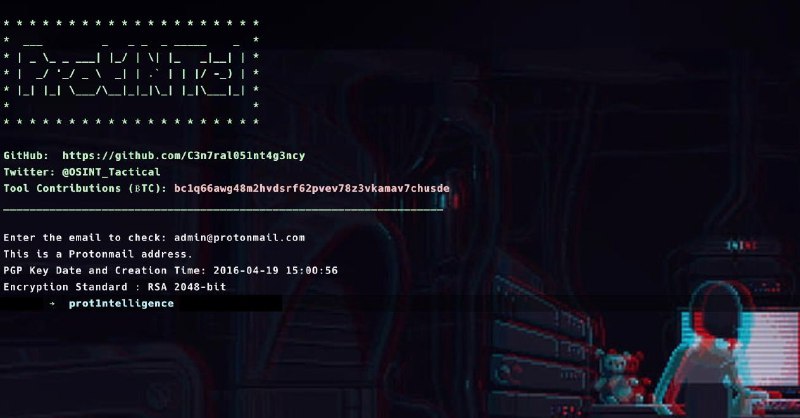
Protintelligence

Це сценарій на Python 🐍, зроблений для перевірки будь-якого домену, щоб дізнатися, чи використовує цей домен protonmail для надсилання та отримання електронних листів.

Приклад введіть: test@fornever.me

З тих даних інструмент зможе:

- Перевірити, чи домен використовує Protonmail
- Визначить, чи домен використовує універсальний домен, і надайте вам основну електронну адресу.
- Надасть вам дату й час створення ключа PGP (це часто збігаються з датою й часом створення облікового запису, оскільки не так багато людей змінюють свої ключі)

https://github.com/C3n7ral051nt4g3ncy/Prot1ntelligence
  • ❤ 7
  • 👍 1
Post #1258 2.97K
Post #1257 2.9K
З наступаючим Новим Роком, дорога спільното QA-пенетраторов!

Хай у цьому році ваші паролі будуть неприступними, як фортеця, а файрволи — непробивними, ніби броня супергероя! Нехай кожен баг стає просто приводом для сміху, а всі віруси та мамкени хацкери натикаються на ваші захисні системи, як на пастки, злодії з один вдома! Бажаю, щоб ваші мережі були стабільними, як святковий настрій, а дані захищеними, як подарунки під ялинкою.

Нехай цей рік принесе вам безліч успіхів у захисті цифрового світу та не забувайте робити регулярні бекапи, навіть якщо це здається таким же нудним. І пам'ятайте, навіть якщо ви не зможете зловити всіх хакерів, то з кожним провтиком ви будете отримувати безціний досвід, з яким ви можете побудувати ще кращий захист!

То ж вітаю вас щиро, друзі мої, з наступаючим новим роком, з новою надією в новому році, з новою вірою у наше майбутнє, за те, щоб всі наші бажання виконались, хай вже нарешті згинуть наші вороженьки, як роса на сонці, а ми, щоб вже запанували, браття у своїй сторонці!
  • ❤ 32
  • 👍 2
Post #1256 3.15K
ЯК ЗАХОСТИТИ СВІЙ ВЕБ САЙТ В ДАРКНЕТ

Напевно ви чули про таку штуку як даркнет, але не знаєте як вони так роблять ті сайти, щоб вони були доступні там, так от, у цій статті я покажу вам, як налаштувати сервер, на якому буде хоститься веб-сайт у Даркнеті. Але, щоб отримати доступ до нього, вам потрібен браузер Tor, який є програмним забезпеченням, що анонімує веб-трафік для забезпечення приватного перегляду веб-сторінок.

https://svyat.tech/yak-zahostiti-svij-vebsajt-v-dark-net
  • 👍 6
  • 🔥 1
Post #1253 4.05K
А ось як виглядає виток даних з вашого компа. Тепер ти побачив як саме виглядає крадіжка мен ін зе мідл 😂
  • 🤣 39
Post #1252 4.23K
Google Hacking for Penetration.pdf6.5 MB
Google Hacking for Penetration
Testers 🔍

Книга із детальним описом багатьох команд які можна використовувати під час пошуку через Google + реальні приклади результатів.
Інформація подекуди заросла травою, але є досить валідні випадки.
==============================
#dorks #book #OSINT qa_security
  • 👍 15
  • ❤ 5
Post #1251 4.43K
Швидкий старт penetration testing

Оцінка вразливості при тестуванні на проникнення отримали високі результати, особливо це видно за останні пару років. Організації часто мають складну мережу активів, що зберігають конфіденційні дані. Такі активи вразливі до потенційні загрози як зсередини, так і ззовні організації. Отримання огляду стану безпеки організації, в наш час, є особливо важливою цілю для успішних компаній.

https://svyat.tech/shvidkij-start-penetration-testing
  • 🔥 19
  • 🤣 1
Post #1250 4.13K
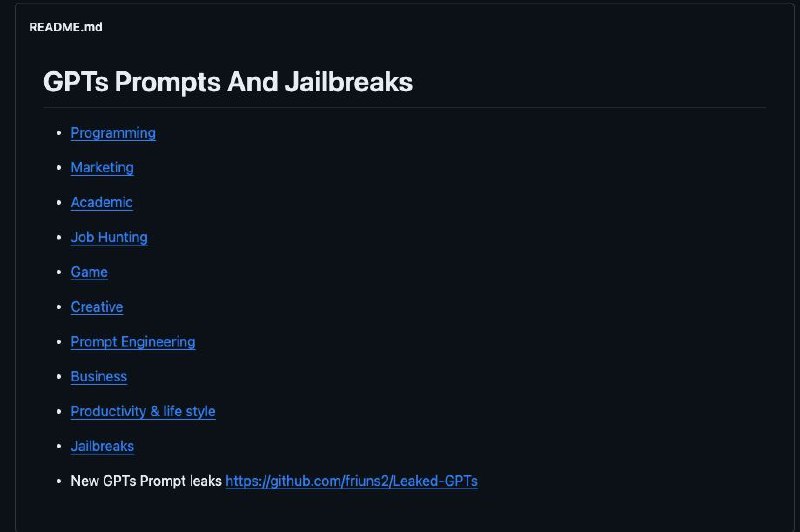
BlackFriday GPTs Prompts And Jailbreaks

Колекція з 7000+ ChatGPT промтів під різні завдання, у тому числі зняття обмежень на запити у штучного інтелекту.

https://github.com/friuns2/BlackFriday-GPTs-Prompts
  • 🔥 10
  • 👍 9
  • ❤ 1
Post #1248 2.91K
APT Notes (Атаки)

APT-атака (Advanced Persistent Threat) – це цільова тривала атака підвищеної складності, (може відбуватися місяцями , а то і роками для успішного виконання) завданням якої є виявлення на пристрої користувача секретної, конфіденційної чи будь-якої цінної інформації та використання її у заплутаних кіберзлочинах.

В цьому архіві містяться різні публічні документи, офіційні документи та статті про цільові кібератаки (APT).

https://github.com/kbandla/APTnotes
  • 🔥 14
  • 👍 1
Post #1246 4.09K
Відео курс по фішингу

Для того, щоб розуміти як боротися з такими засранцями, треба розуміти як вони це роблять.

https://mega.nz/folder/5g92yJoD#27k3xn8gwV4wrx4gzJoHSg
  • 👍 23
  • 🤯 3
  • 🔥 1
Post #1244 3.48K
А що там по інструментам для роботи в кібербезпеці? Як обирати, на що дивитися? Краще платні чи безплатні? Ми спитали у експертів з lifecell та Yalantis, і ось що вийшло:
👉 Apple Podcasts: https://apple.co/3XwfDl6
👉 Google Podcasts: https://bit.ly/46vew9p
👉 Spotify: https://open.spotify.com/episode/0kkxExmJY6TSV3NmNnALWy?si=B6ufCrYORQW_aOyBg--E_Q
  • 🔥 10
  • 👍 2
Post #1242 2.89K
Cloud Security Scans

CloudSploit — це проект із відкритим вихідним кодом, призначений для виявлення ризиків безпеки в облікових записах хмарної інфраструктури, зокрема: Amazon Web Services (AWS), Microsoft Azure, Google Cloud Platform (GCP), Oracle Cloud Infrastructure (OCI) і GitHub. Ці сценарії розроблено для знаходження серії потенційних неправильних конфігурацій і ризиків в безпеці.

https://github.com/aquasecurity/cloudsploit
  • 🔥 13
Post #1241 3.31K
Hash cymru

Сервіс, який дозволяє перевірити хеші на наявність у базах даних різних антивірусних програм та служб безпеки. Також він надає API.

https://hash.cymru.com/
  • 🤔 8
Post #1239 3.25K
Пошукові запити Shodan.io

Тут зібраний дуже великий асортимент цікавих, смішних і навіть депресивних пошукових запитів, щоб використати їх у Shodan - пошукової системи пристроїв, підключених до інтернету. Деякі повертають результати пльові вразливості, а деякі повертають серйозні та/або давні вразливості в дикій природі.

https://github.com/jakejarvis/awesome-shodan-queries
  • 👍 6
Post #1238 2.97K
Remote Code Execution (RCE) не є чимось особливим для вивчення, можливість або є або її немає. Коли знайдено вразливий ендпоінт який можна експлуатувати, техніка експлуатації бувало досить незручною з огляду на взаємодію лише через обмежені можливості отримання відповіді у доволі незручних місцях.

На допомогу існує p0wny@shell [https://github.com/flozz/p0wny-shell]
Все, що вам треба, завантажити p0wny та тачку і викликати його (типу pentestmonkey). Далі ви отримуєте ну майже повний функціональний термінал, навіть із підтримкою табуляції та історії введених команд, якщо натупили із буквами.
GitHub GitHub - flozz/p0wny-shell: Single-file PHP shell Single-file PHP shell. Contribute to flozz/p0wny-shell development by creating an account on GitHub.
  • 🔥 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →