TGViewer
Channel Public Channel
🇺🇦 Security QA

🇺🇦 Security QA

@qa_security

Книги по тестуванню, інструменти по хакінгу, відео з конференцій.

Блог https://svyat.tech

Написати мені @SvyatLogin
Subscribers
5.62K
Photos
309
Videos
69
Links
894

Showing posts older than #1126 · Back to latest

Older Posts 20 shown
Post #1120 2.31K
Випустили другий випуск «Гугл не розкаже» – про пошуки першої роботи в КБ ⏯️
Після невеликої паузи випускаємо другий випуск нашого подкасту. Випуск вийшов коротким та змістовним, експерткою виступила Ольга Насібуліна, кофаундерка CyberPeople та CyberHR. Якщо шукаєте роботу в сфері кібербезпеки, радимо звернути увагу на ці ресурси 😎

Також завели Монобанку для збору грошей на випуск подкасту. Якщо вам подобається те що ми робимо - долучайтеся: https://send.monobank.ua/jar/494vdNZbzC. З цих грошей будемо оплачувати роботу монтажеру та промо подкасту. В ідеалі - платити нашим експертам та експерткам. Вже плануємо другий сезон (і монтуємо третій випуск) 💪

Послухати новий випуск можна на:
👉 Apple Podcasts: https://apple.co/3XwfDl6
👉 Google Podcasts: https://bit.ly/46vew9p
👉 Spotify: https://open.spotify.com/show/6ykZFpjnvTQrRvELCIDL5n
  • 🔥 14
Post #1119 1.99K

Forwarded from QAMania (Mike Ch)

Єднання українських QA каналів
#community #collab #волонтерка

Привіт друзі.
Ми вирішили об'єднати зусилля з авторами інших каналів української QA спільноти.
QAMania, Hot Testing channel, QA Club Lviv, Комора тестувальника (QA Info), Test Engineering Notes, Попелюха, Security QA, Роман Якимчук, Нотатки суворого QA, Perforator club, DOU QA

Для початку - ни ниві волонтерства.
Хочемо спробувати сінхронізовувати важливі ініціативи на підставі пріорітетів та довіри один до одного.
Робитимемо це нечасто, але ймовірно регулярно, щоб фокусуватись наприклад на важливих зборах на потреби ЗСУ.

В подальшому віримо, що наша колаборація набере обертів й принесе багато корисного всій QA спільноті й на професійних напрямках.

Stay tuned!
  • 🔥 38
  • ❤ 1
Post #1118 2.51K
570 ChatGPT Plugins

Плагіни як для розробки так і для навчання, так і для покупок іт. для ChatGPT

https://openworldai.com/plugins
  • 🔥 2
Post #1117 2.69K
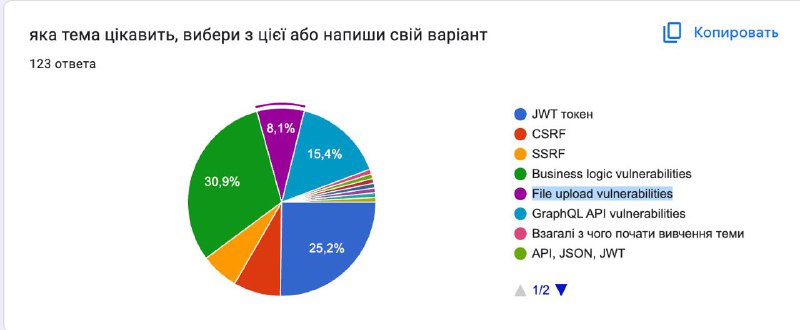
Отже, опитування прошло успішно по тому на яку тему створити міні тренінг на 2 дні, і виграв варіант Business logic vulnerabilities взявши майже 31 відсоток. Тому за основу беру його а також додаю не велику темку і про GraphQL API vulnerabilities, яка зайняла третє місце набравши 15 відсотків, щоб точно було про що погворити два дні по дві години😏.

Чому не взяв в другу тему JWT токен, який набрав 25 відсотків, бо тоді буде на 3 дні тренінг, бо ця темка більше за граф. Ми її розглянему в наступному міні тренінгу + з маленькою ще темкою File upload vulnerabilities, який набрав 8 відсотків.🥲

📅Тренінг відбудеться 21 серпня та 24 серпня о 18
Ціна 1500 грн, з яких половина піде на потреби військових або постраждалих.

Записатися можна тут
https://svyat.tech/module-business-logic-vulnerabilities
  • 🥱 1
Post #1115 2.67K
Якщо ти не знаєш як відмовити замовнику, то цей туторіал тобі надасть 12 різних прикладів як це зробти. 😂
  • 🤣 44
  • 🤯 1
Post #1112 2.66K
Post #1111 2.6K
MALWARE ANALYSIS

Напевно всі чули слово malware, але що це і як його аналізувати та які є практики та інструменти не всі знають, ось написав статейку про все це.

https://svyat.tech/basic-malware-analysis
  • 🔥 8
  • 🥱 1
Post #1106 2.68K
Які атаки можна зробити на JWT токен

Багато хто знає про те, що таке JWT токен, але чи ти знаєш які вразливості можуть бути при не правильній реалізації в твоєму додатку? Чи перевіряєш ти на те, на скільки якісно реалізован цей механізм? В цій статі ти дізнаєшся про все це.

https://svyat.tech/jwt-token-attack
  • 🔥 21
Post #1105 3.16K
Той випадок, коли користувачу не надали інструкції, як користуватися програмним забезпеченням😂
  • 🤣 54
Post #1098 2.82K
OSINT with Chat GPT

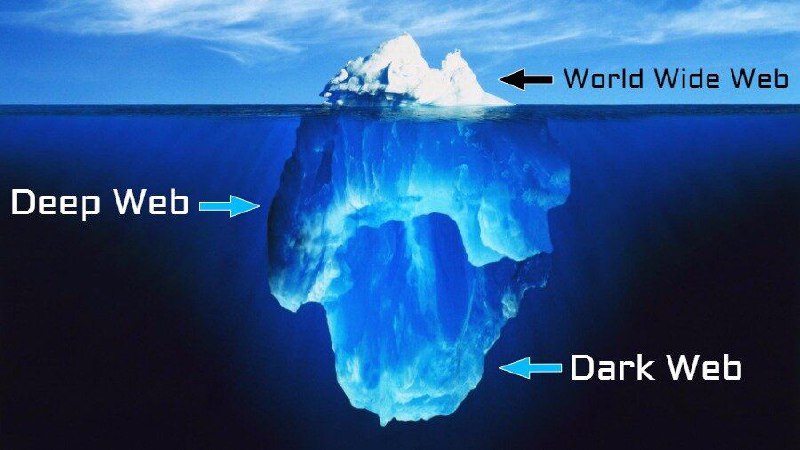
Тут ти знайдеш для себе корисні запити до різних інструментів, які ти можеш запитати у чата GPT, а він тобі дасть відповіді як правильно виконати запит по твоїй задачці. Стаття побудована на запиті та на відповіді від чату, щоб у вас було розуміння правильної відповіді, тому що відповіді від чату можуть різнитися в залежності від того хто та в якому контексті побудована кімната з чатом. Після прочитання цієї статі ти будеш знати в яких місцях і як шукати інформацію для виявлення усього що тобі потрібно, де б ця інформація не була, чи то інтернет, чи то дарк нет.

https://svyat.tech/osint-with-chat-gpt
  • 🔥 23
  • 🫡 2
Post #1097 2.87K
Awesome OSINT

Список дивовижних інструментів і ресурсів розвідки з відкритим кодом. OSINT — це розвідка, із загальнодоступних джерел.

https://github.com/jivoi/awesome-osint
  • 🔥 14
Post #1096 3.61K
Personal-Security-Checklist

Підібраний контрольний список порад щодо захисту вашої цифрової безпеки та конфіденційності

Розділи:
Authentication
Browsing the Web
Email
Secure Messaging
Social Media
Networks
Mobile Phones
Personal Computers
Smart Home
Personal Finance
Human Aspect
Physical Security

https://github.com/Lissy93/personal-security-checklist
  • 🔥 41
Post #1095 3.65K
Привітулі, дякую тим хто накидав запитань які б ви хотіли послухати в подкасті про кібер безпеку українською. Ми нарешті з @yaroslav_boruta знайшли відповіді на ці запитання, але не в гуглі🤥😂 і записали разом першу серію з тематикою "Освіта в кібербезпеці" першого сезону нового подкасту "Гугл не розкаже".

Spotify: https://open.spotify.com/show/6ykZFpjnvTQrRvELCIDL5n
Apple Podcasts: https://apple.co/3XwfDl6
Google Podcasts: https://bit.ly/46vew9p
Spotify Гугл не розкаже | Подкаст про кібербезпеку Podcast · SET University Community · Розповідаємо про кібербезпеку те, чого не знає Гугл і ChatGPT. Відповідаємо на вічні питання: який курс обрати? як перейти з джунів в мідли? де шукати роботу? як зібрати команду на стартап? Підтримати подкаст: ⁠⁠⁠ht…
  • 🔥 30
  • 🥱 1
Post #1094 3.36K
Котейка QA. А на скільки ви вичерпне тестування проводите у себе в компанії?😂
  • 🔥 38
  • 🤣 10
Post #1092 3.56K
nOAUTH | Захоплення облікового запису через Microsoft OAuth

На сайтах, де є ідентифікація Email і є можливість увійти через Microsoft OAuth є ризик захоплення акаунту.

Справа в тому, що Azure не перевіряє встановлену в обліковому записі пошту, що дозволяє вам вказати пошту жертви і увійти на вразливий сайт через OAUTH від її імені.

Кроки відтворення:
– Жертва регається на сайті через свою пошту.
- Заходимо до Azure AD і змінюємо свою пошту на пошту жертви.
- Заходимо на сайт через Microsoft OAuth і отримуємо доступ до облікового запису жертви.

Більш докладно розписано в цій статі https://www.descope.com/blog/post/noauth
А також є відео демо https://youtu.be/ceeA3FmKxtM
  • 🤯 27
  • 👍 7
Post #1091 3.26K
Як проводити тестування безпеки з ChatGPT. Інструкція з використання

ChatGPT від OpenAI зявився восени минулого року, і з того часу вже багато написано про те, як використовувати його для розробки і тестування, зокрема для автоматизації тестів. Проте є ще один великий сегмент, в якому штучний інтелект може допомогти — тестування застосунків на вразливості. Невирішені питання безпеки в майбутньому можуть коштувати компанії-розробнику коштів, часу і витрачених зусиль.

https://www.gen.tech/post/testuvanny-bezpeky-iz-chatgpt
  • 👍 21
  • 🔥 5
  • 💩 3
Post #1089 3.69K
Той випадок, коли дивишся туторіал індуса як користуватися новим фреймворком, а у тебе щось йде не так😂
  • 🤣 47
  • 💩 3
  • 👍 1
Post #1087 3.9K
Alassouli_H_Penetration_Testing_of_Computer_Networks_Using_BurpSuite.pdf10.1 MB
Крута книжка про то як шукати вразливості burp suite та багатьма плагінами до нього або ж які альтернативні тулзи безкоштовні можна використовувати замість нього. Декілька з них опишу на українськом у себе на сайті скоро.
  • 🔥 37
  • 👍 2
  • 🥰 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →