TGViewer
Channel Public Channel
📚 ProTestingInfo 🔷 Канал по тестированию 📚

📚 ProTestingInfo 🔷 Канал по тестированию 📚

@protestinginfo

📌Информация для начинающих и для коллег в области QA, для личного закрепления знаний.
📌Теория, тесты, практика
Ментор-Консультация - 6 тр/час
Курс https://taplink.cc/protestinginfo
https://protestinginfo.ru
Вопросы @nadin_qa
ИП
РКН: https://clck.ru/3FWD9v
Subscribers
14.8K
Photos
1.7K
Videos
220
Links
1.3K

Showing posts older than #4608 · Back to latest

Older Posts 16 shown
Post #4606 2.69K
Всем привет! Хочу рассказать о нашем партнёрстве с Валерой.

Мы познакомились в нельзяграме, когда я смотрела эфир у Раисы Липатовой (тоже ментор и препод по тестированию, спикер) с Валерой - это было четыре года назад. Эфир был про его путь и профессиональный рост. О боже, как летит время. Тогда я узнала, что Валера из Омска, и это меня зацепило, потому что я тоже из Омска.

Наше общение продолжилось: мы делились рекомендациями, обменивались опытом и инструментами.

Вскоре Валера начал разрабатывать свои курсы по автоматизации тестирования на Python. Как раз о них вы прочитаете ниже. Я прошла все его курсы, кроме Professional (пока в планах).

Позже Валера создал крутое приложение с несколькими микросервисами, на котором можно глубоко протестировать бэкенд. Он первым предложил мне идею сделать курс по ручному тестированию бэкенда, поделился схемой архитектуры, «ручками» и нужными инструментами. Я вдохновилась, и скоро у меня стартует практический курс по бэкенду.

А на курсах Валеры участники учатся разрабатывать скрипты для тестирования REST API, работать с базами данных и выполнять реальные практические задачи.

Для меня важно постоянно закреплять знания, соответствовать требованиям рынка и узнавать новые технологии. Стоит немного расслабиться, и уже сложно найти достойную работу с желаемой зарплатой.

Сегодня на рынке востребованы микросервисная архитектура, интеграции, кэширование, асинхронность, разные подходы к работе с API как в ручном тестировании, так и в автоматизации.

Я рада, что у нас с Валерой до сих пор остаются доверительные отношения.
protestinginfo.ru Закрепление знаний по тестированию ПО
  • ❤ 12
  • 🔥 4
  • 👏 2
  • 💘 1
Post #4603 3.06K
  • ✍ 5
  • 👍 2
  • 👨‍💻 2
Post #4602 2.99K
  • 👍 5
  • ✍ 3
  • 💯 2
Post #4601 3.26K
  • 👍 6
  • ✍ 4
  • 👌 1
  • 🤣 1
  • 🆒 1
Post #4600 2.7K
  • 👍 7
  • 🌚 2
  • 🤝 2
  • 👨‍💻 1
Post #4598 3.15K
В данном примере авторизация происходит через тело запроса, а на вебинаре, который я хочу провести в августе, будут использованы на практике 5 разных способов авторизации (мной хорошо ознакомлены и изучены).
Вебинар для тех кто начинает знакомиться с Postman, кто хочет закрепить имеющиеся знания. Анонсы вебинара и курса по подготовке на собеседования, курса по тестированию бэкенда состоится в начале августа. А пока будут тесты и много других рекомендаций.
  • 👍 22
  • ❤ 5
  • 🫡 3
  • 🆒 1
Post #4593 3.83K
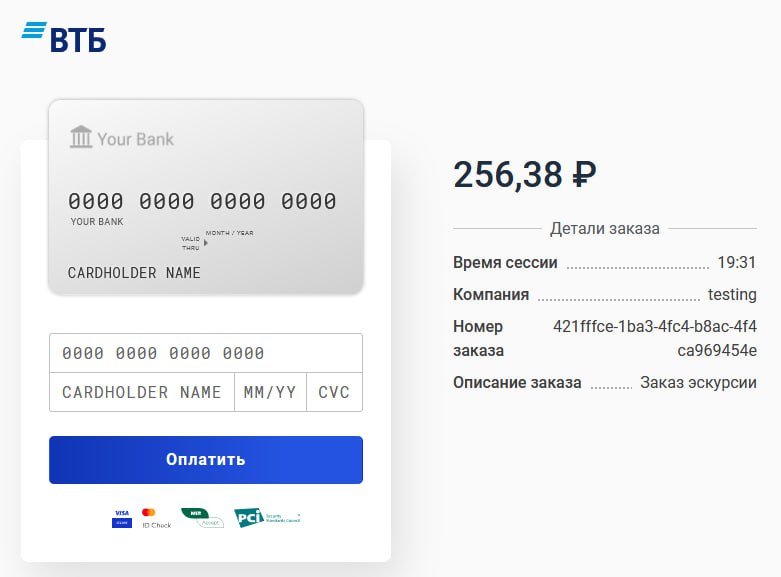
Следовать инструкциям файла "Исследование REST API через Postman для интеграции с платежной системой ВТБ"

Интеграция через редирект
- https://sandbox.vtb.ru/sandbox/ru/integration/structure/redirect-integration.html

Тестирование
Тестовые карты

https://sandbox.vtb.ru/sandbox/ru/integration/structure/test-cards.html

Статус платежа - https://sandbox.vtb.ru/sandbox/ru/integration/api/rest.html#payment-status

Полезный опыт, можно и другие ручки протестировать, связанных с оплатой.
  • ❤‍🔥 15
  • 🔥 8
  • 💘 1
Post #4591 2.92K
  • 👍 7
  • 🤣 2
  • 💅 1
  • 💘 1
Post #4590 2.76K
  • 👍 7
  • ✍ 4
  • 👨‍💻 2
  • 👌 1
Post #4589 2.69K
  • ❤ 5
  • 👍 1
  • 🌚 1
  • 💯 1
  • 🆒 1
Post #4588 3.33K
📚 ProTestingInfo 🔷 Канал по тестированию 📚 Видео размещено на YouTube канале моем и @qaroad Смотреть видео Будут вопросы - пишите
Vebinar_na_temu_Kak_dekompozirovat_proverki_dlya_funkcionalnosti.pdf4.8 MB
Всем привет, обновила презентацию "Как декомпозировать проверки для функциональности и составить тест-кейсы для них" для удобства

Видео на YouTube - https://youtu.be/U0n6Q2ui_u4
Видео на Rutube - https://rutube.ru/video/4a87a4c21666343549bba02c7d326bd3/?r=wd
  • ❤ 23
  • 🆒 4
  • ❤‍🔥 3
  • ✍ 3
  • 😎 1
Post #4587 3.64K
  • 👍 12
  • ❤‍🔥 4
  • 🆒 2
  • ❤ 1
Post #4586 3.12K
  • 👍 7
  • 👌 3
  • 💯 2
Post #4585 2.87K
  • 👍 12
  • ✍ 3
  • ❤‍🔥 2
Post #4583 3.38K
Изучаем и закрепляем знания перед тестами
Authorization в Postman
▪️Наследование авторизации (Inherit auth from parent), что пригодится при группировке запросов в коллекции и папки для комплексного тестирования нескольких конечных точек одного веб-сервиса с разными HTTP-запросами, чтобы повторно использовать одни учетные данные вместо ввода этих параметров каждый раз при отправке запроса. По умолчанию запросы внутри коллекции или папки наследуют аутентификацию от родителя...
▪️Отсутствие авторизации (No auth), что не предполагает добавления учетных данных к запросу;
▪️Ключ API (API key) – в заголовок или в параметры HTTP-запроса добавляется пара ключ-значение. Чтобы использовать это для тестирования, предварительно нужно получить ключ разработчика API на стороне тестируемого сервера.
▪️Tокен на предъявителя (Bearer token) – это веб-маркер JSON (JWT, JSON Web Token), который представляет собой текстовую строку, включенную в заголовок запроса, надо предварительно получить токен разработчика API от тестируемого сервера.
▪️ JWT-носитель (JWT bearer), что предполагает генерацию носителя JWT прямо в Postman с использованием криптографических алгоритмов с SHA (HMAC, RSASSA-PKCS1-v1_5, ECDSA, RSASSA-PSS), секрета, закрытого ключа и полезной нагрузки для генерируемого JWT-токена в формате JSON.
▪️Базовая аутентификация (Basic auth) — отправка подтвержденного имени пользователя и пароля вместе с HTTP-запросом. Эти учетные данные добавляются в заголовок HTTP-запроса Authorization в кодировке Base 64. Это не самый безопасный способ, т.к. перехваченные данные легко раскодировать.
▪️Дайджест аутентификации (Digest auth), когда клиент отправляет первый запрос к API, а сервер отвечает несколькими деталями, включая одноразовый номер, значение области действия (realm) и HTTP-ответ со статусом 401. На это клиент снова отправляет серверу зашифрованный массив данных, включая имя пользователя и пароль, вместе с данными, полученными от сервера в первом запросе...(читать далее)
▪️Аутентификация Hawk (Hawk authentication) позволяет использовать частичную криптографическую проверку, задав Hawk Auth ID, Hawk Auth Key и алгоритм хеширования для создания кода аутентификации сообщения (MAC).
▪️Подпись AWS (AWS Signature) для запросов к веб-сервисам Amazon. AWS использует для аутентификации специальную схему HTTP, основанную на ключе HMAC (код аутентификации хэш-сообщения) с ключом доступа и секретом.
▪️NTLM-аутентификация (Windows Challenge/Response) — поток аутентификации для операционной системы Windows и автономных систем с указанием домена или хоста.
▪️Akamai EdgeGrid от провайдера веб-услуг Akamai, что включает учетные данные (токен доступа, токен клиента и секрет клиента), полученные при регистрации клиентского приложения в Akamai.
▪️OAuth 1.0 – аутентификация через стороннего провайдера (например, войти через VK, Google, Github и пр.), которая позволяет клиентским приложениям получать доступ к данным, предоставляемым внешним API, не раскрывая имя пользователя и пароль. Протокол OAuth 1.0 иногда называют двусторонним (аутентификация только между клиентом и сервером) . Чтобы запросить пользовательские данные с помощью стороннего сервиса, клиентское приложение запрашивает маркер доступа, используя учетные данные, такие как ключ и секрет...(читать далее)
▪️OAuth 2.0 является развитием предыдущего вида и предполагает получение токена доступа к API, а затем его использование для проверки подлинности запросов. Обычно доступ к данным с помощью OAuth 2.0 отличается у разных провайдеров API, но включает несколько прямых и обратных запросов между клиентским приложением, пользователем и API...(читать далее)
▪️ASAP (Atlassian) - Протокол аутентификации Atlassian S2S (ASAP ) — это токен-носитель JSON Web Token (JWT), который сервер API может использовать для аутентификации запросов от клиента

источник

На вебинаре я планирую разобрать часто используемые в работе: API Key, Basic Auth, Bearer Token, JWT (JSON Web Token), OAuth 2.0 и еще авторизация через куки, используя заголовок Cookie c значением sessionId
  • 🔥 41
  • ❤ 11
  • 👍 8
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →