
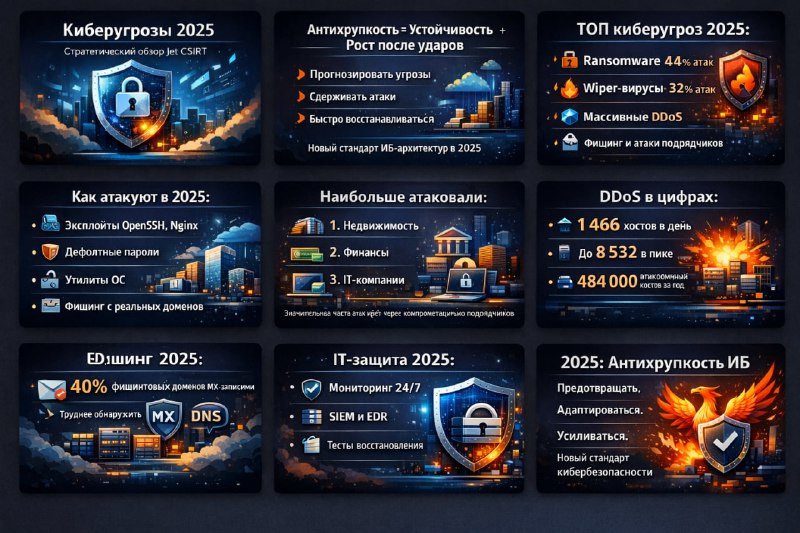
Ну что же, посмотрим на него тезисно:
Рост «антихрупкости» как нового стандарта ИБ.
Защита — это не только предотвращение атак, но и способность бизнеса быстро реагировать, восстанавливать работу и укрепляться после инцидентов.
Характер атак изменился
➡️ Утилиты и инструменты, встроенные в ОС (powershell, bitsadmin и др.), широко используются злоумышленниками для маскировки под легитимную активность.
➡️ Атаки на подрядчиков (third-party) стали критическими: через скомпрометированных поставщиков злоумышленники получают доступ ко множеству клиентов.
➡️ Основные техники компрометации включают заражение вредоносным ПО, эксплуатацию веб-уязвимостей, перебор паролей и обход средств защиты.
Вредоносное ПО с серьёзным бизнес-эффектом
Отчёт выделяет два доминирующих класса угроз:
➡️ шифровальщики (ransomware) — 44% случаев нарушений, приводящих к простоям,
➡️ вайперы (вредоносы, уничтожающий данные) — 32% случаев.
Это означает, что атаки уже не просто вторгаются — они часто разрушают инфраструктуру полностью, что ставит под угрозу непрерывность бизнеса.
IT, финансы и недвижимость — самые атакуемые отрасли
Чаще всего атакуются:
➡️ недвижимость,
➡️ финансовый сектор,
➡️ IT-компании.
Это отражает стратегическое значение этих отраслей и высокий потенциал для финансовой выгоды злоумышленников.
Проблемы базового уровня безопасности
Анализ показывает, что многие инциденты происходят из-за элементарных слабостей:
➡️ устаревшее ПО (OpenSSH, Nginx, Apache),
➡️ открытые административные интерфейсы,
➡️ использование дефолтных учётных данных,
➡️ хранение ключей и токенов в открытом виде.
Это приводит к тому, что злоумышленники получают доступ очень быстро — даже без сложных 0-day эксплойтов.
Фишинг и инфраструктура фишинговых доменов растут
Отчёт фиксирует активизацию фишинга как способа получения первоначального доступа, причём многие фишинговые сайты выглядят копиями корпоративных ресурсов.
DDoS-атаки — новая норма
Среднее количество целевых DDoS-атак выросло:
➡️ ежедневно атакуются до 8 500 хостов,
➡️ общий годовой объём — почти полмиллиона атакованных хостов.
В пиковые месяцы (январь, май, сентябрь, октябрь) из-за DDoS происходили самые масштабные сбои.
Короче, в 2025 году защита ИТ стала не только про предотвращение атак, но про способность бизнеса быстро адаптироваться, восстанавливаться и даже усиливаться после угроз. Эта антихрупкая модель — ответ на эволюцию киберугроз, которые стали более изощрёнными, автоматизированными и нацеленными на разрушение инфраструктуры.
P.S.: Я даже картинку сгенерировал. :)
#иб