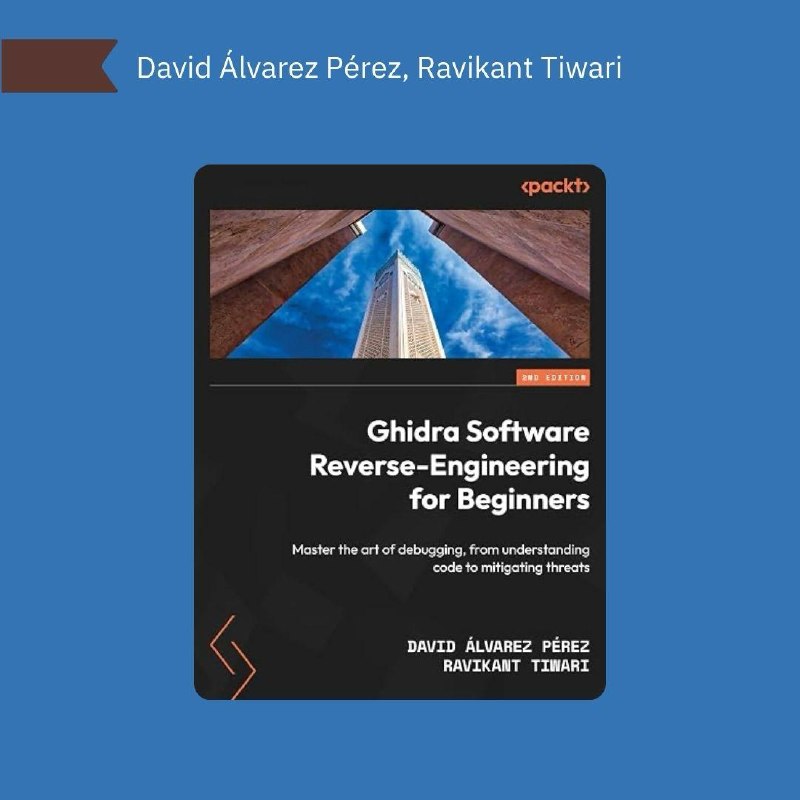
📕 Ghidra Software Reverse-Engineering for Beginners: Master the art of debugging, from understanding code to mitigating threats, 2nd Edition (2025)
❓ Что внутри:
— Установка и настройка Ghidra на Windows, Linux и macOS
— Дизассемблирование, декомпиляция и отладка
— Скрипты, плагины и headless-режим
— Binary diffing и анализ патчей
— Аудит исполняемых файлов на уязвимости
— Распаковка вредоносного ПО и анализ ransomware
— Удалённая и kernel-отладка
— Расширение Ghidra под новые форматы и архитектуры
Подойдёт тем, кто хочет разобраться:
✅ Как анализировать бинарные файлы без исходного кода
✅ Как автоматизировать реверс-инжиниринг и поиск уязвимостей
✅ Как исследовать реальные образцы вредоносного ПО
✅ Как создавать собственные расширения для Ghidra
🔗 Скачать
🐸 Книги для программистов | Поддержать бустом
Post #11021
10.1K
- ❤ 5
- 👍 2