TGViewer
Channel Public Channel
Ping Channel

Ping Channel

@pingchannel

🌐 کانال خبری، تحلیلی و انتقادی با موضوع فناوری اطلاعات و امنیت IT و OT

🔘تماس با مدیر کانال و پذیرش تبلیغات : @Kiaeifar
📞شماره تماس: 09126228339
🔘تاسیس: پنج‌شنبه 2 مهر 1394
⚠️این کانال کاملا شخصی بوده و به هیچ ارگان، نهاد و یا شرکتی وابسته نیست.
Subscribers
16.8K
Photos
3.3K
Videos
609
Links
1.8K
Recent Posts 20 shown
Post #8250 1.77K
سایتتان از تهران باز است. از آلمان چطور؟ از اپراتور دیگر چطور؟

مانیتورینگ داخلی این را نشان نمی‌دهد، چون از داخل شبکهٔ خودتان می‌سنجد.

با چکاو در چند ثانیه از داخل و خارج ایران بررسی کنید، بدون ثبت‌نام 👇
[بررسی رایگان وب سایت و SSL]
  • 👍 6
  • 🔥 2
  • 👏 2
Post #8249 1.74K
#تبلیغات
  • ⚡ 1
  • 🔥 1
  • 💯 1
Post #8248 2.61K
🔴هشدار فوری برای کاربران FortiMail؛ یک Zero-Day بحرانی در حال Exploit است!
🔴شرکت Fortinet درباره آسیب‌پذیری بحرانی CVE-2026-104286 در FortiMail هشدار داده که با امتیاز CVSS 9.8 به‌صورت فعال در حملات واقعی مورد سوءاستفاده قرار گرفته است. مهاجم بدون نیاز به احراز هویت می‌تواند با ارسال درخواست‌های HTTP/HTTPS دستکاری‌شده، از ضعف‌های Path Traversal و NULL Byte Injection سوءاستفاده کرده و فایل دلخواه روی سیستم بنویسد؛ موضوعی که می‌تواند در ادامه به اجرای کد یا Command منجر شود. CISA نیز این آسیب‌پذیری را وارد فهرست KEV کرده است.
🔴نسخه‌های آسیب‌پذیر شامل FortiMail 7.2.0–7.2.9، 7.4.0–7.4.8، 7.6.0–7.6.6 و 8.0.0–8.0.1 هستند. تا زمان نصب نسخه اصلاح‌شده، Fortinet توصیه کرده قابلیت IBE غیرفعال شود و دسترسی اینترنتی به Management Interface نیز حذف یا صرفاً به شبکه‌ها و IPهای مورد اعتماد محدود شود. با توجه به مشاهده Exploitation واقعی، بررسی IoCها و Logهای FortiMail نیز ضروری است.
🔴CVE-2026-104286 | CVSS: 9.8 | Actively Exploited
#Fortinet #FortiMail #ZeroDay #CVE #CyberSecurity #Vulnerability #ThreatIntel

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • ❤ 6
  • 😁 5
Post #8247 2.79K
Ping Channel ⚙️از امنیت در IT تا امنیت صنعتی 💰امنیت صنعتی یک انشعاب ساده از IT Security نیست. بازار OT به‌تدریج نشان داده است که صرفاً بالا آوردن Firewall، IDS، SIEM یا Network Security از دنیای IT و افزودن چند قابلیت صنعتی، برای تبدیل‌شدن به یک بازیگر جامع OT هرگز کافی…
🔝برترین ارائه دهندگان خدمات امنیت صنعتی در سال 2026 از نگاه IDC
◀️در تأیید پست قبلی، در این نمودار از نام‌های آشنای دنیای امنیت IT اثری نمی‌بینیم. برای مثال Cisco و Fortinet، با وجود سرمایه‌گذاری و ارائه محصولات متعدد با قابلیت‌های OT، در میان Vendorهای ارزیابی‌شده این MarketScape حضور ندارند؛ در مقابل، شرکت‌هایی با سابقه عمیق صنعتی مانند Siemens، Honeywell، Schneider Electric و Rockwell Automationجایگاه مشخصی در ارزیابی دارند.
#امنیت_صنعتی

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • 👍 4
  • ❤ 3
Post #8246 2.67K
⚙️از امنیت در IT تا امنیت صنعتی
💰امنیت صنعتی یک انشعاب ساده از IT Security نیست. بازار OT به‌تدریج نشان داده است که صرفاً بالا آوردن Firewall، IDS، SIEM یا Network Security از دنیای IT و افزودن چند قابلیت صنعتی، برای تبدیل‌شدن به یک بازیگر جامع OT هرگز کافی نیست.
💰برندگان بازار #امنیت_صنعتی شرکت‌هایی هستند که امنیت سایبری را با مهندسی فرآیند، شناخت سیستم‌های کنترل، الزامات Safety و Availability و تجربه واقعی Plant Floor ترکیب کرده‌اند.

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • ❤ 3
  • 👍 3
Post #8245 3.85K
🔴هشدار به کاربران TeamViewer
🔴چند آسیب‌پذیری با شدت High در TeamViewer شناسایی شده که می‌توانند در برخی سناریوها منجر به Remote Code Execution یا Privilege Escalation شوند. یکی از مهم‌ترین موارد، CVE-2026-92370 با CVSS 8.8 است.
🔴نسخه‌های قدیمی‌تر از 15.82 تحت تأثیر قرار دارند. توصیه می‌شود TeamViewer در سریع‌ترین زمان ممکن به آخرین نسخه ارتقا داده شود و دسترسی‌های Unattended Access، MFA، Allowlist و لاگ‌های Remote Session نیز بازبینی شوند.
#CyberSecurity #TeamViewer #Vulnerability #RCE #PatchManagement

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • 🔥 9
  • ❤ 2
  • 😁 2
Post #8244 3.05K
مهارت‌های تخصصی IT با تخفیف ویژه در کمپین پاییزی کندو🔥

اگه مدت‌هاست دنبال یادگیری یک مهارت جدید در دنیای IT یا ارتقای تخصص خودتی، این فرصت رو از دست نده 👌🏼

🎯 تا 45% تخفیف ویژه ورود به دنیای شبکه و دور‌ه‌های تخصصی برنامه‌نویسی و توسعه نرم‌افزار، امنیت سایبری و هوش مصنوعی و.... با مدرک معتبر

✅امکان پرداخت اقساطی
✅برگزاری کلاس‌ها به صورت حضوری، آنلاین و ضبط‌شده

⏳ثبت‌نام با تخفیف فقط تا ۱۱ مهر 👇
http://l.cando.ac/hs1

⭕️عضو ‌کانال شو‌ تا بقیه تخفیف‌ها رو از دست ندی:
@cando_ac
  • 👏 2
  • 👍 1
  • 🔥 1
Post #8243 2.91K
#تبلیغات شما در @PingChannel توسط مخاطبان تخصصی دیده می‌شود.
  • 🤣 7
  • 🔥 3
  • 🎉 2
Post #8242 3.18K
🥇37 درصد از 100 شرکت برتر دنیا از Splunk به عنوان SIEM استفاده می کنند.

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • 👍 11
  • 👎 2
  • 👌 1
Post #8241 4.23K
Ping Channel 🟡🟡 اطلاعیه مهم دیوار درباره آسیب پذیری اپلیکیشن اندروید دیوار ◀️در جریان بررسی‌های امنیتی دیوار، یک آسیب‌پذیری مهم در برخی نسخه‌های اپلیکیشن اندروید شناسایی شد که در شرایط مشخصی می‌توانست امنیت اطلاعات یا دستگاه کاربر را تحت تأثیر قرار دهد. ◀️پس از شناسایی…
🟨 نقدی بر اطلاعیه آسیب پذیری دیوار
⬜️اقدام دیوار در شناسایی، رفع و اطلاع‌رسانی عمومی درباره آسیب‌پذیری اپلیکیشن خود، اقدامی ارزشمند و قابل تقدیر است؛ رویکردی که باید در میان شرکت‌های نرم‌افزاری ایرانی به یک فرهنگ تبدیل شود.
⬜️اما اطلاع‌رسانی امنیتی نیز باید از استانداردهای مشخصی پیروی کند. در اطلاعیه دیوار هیچ توضیح فنی درباره ماهیت آسیب‌پذیری ارائه نشده است. آیا با یک آسیب‌پذیری اجرای کد از راه دور (RCE) مواجه بوده‌ایم؟ آیا امکان افشای اطلاعات، ارتقای سطح دسترسی یا تصرف دستگاه وجود داشته است؟ شرایط بهره‌برداری چه بوده و دقیقاً کدام نسخه‌ها آسیب‌پذیر بوده‌اند؟

◀️استاندارد ISO/IEC 29147:2018 چارچوب افشای آسیب‌پذیری‌ها (Vulnerability Disclosure) را مشخص می‌کند و استاندارد ISO/IEC 30111:2019 به فرایند رسیدگی و رفع آن‌ها می‌پردازد. همچنین بهتر است شرکت‌ها در صورت احراز شرایط، برای دریافت و انتشار شناسه CVE اقدام کنند و اطلاعاتی نظیر نوع آسیب‌پذیری، دامنه تأثیر، شدت و راهکار اصلاح را در یک گزارش امنیتی منتشر کنند که البته باتوجه به شرایط فعلی تحریم چنین انتظاری نمی‌رود.
🔴متأسفانه فرهنگ افشای مسئولانه و استاندارد آسیب‌پذیری‌ها هنوز در صنعت نرم‌افزار ایران به‌اندازه کافی جا نیفتاده است. انتشار یک اطلاعیه عمومی، هرچند مثبت، جایگزین یک گزارش فنی شفاف نیست. شفافیت امنیتی نباید صرفاً در اعلام رفع آسیب‌پذیری خلاصه شود؛ کاربران و پژوهشگران امنیتی باید بدانند چه خطری وجود داشته، چه پیامدهایی ممکن بوده و چگونه برطرف شده است.
✅اطلاعیه دیوار خیلی قشنگ تر میشد اگر جای علامتهای سئوال در تصویر فوق را پر می‌کرد.
◀️◀️◀️از متن اطلاعیه چنین برمی آید که شدت آسیب پذیری بسیار عمیق بوده که دیدار ناچار شده پیام اضطراری به مشتریان ارسال کند و نسخه های قبلی را غیرفعال کند.

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • 👍 14
  • 👎 5
  • 👏 3
Post #8240 3.94K
🟡🟡 اطلاعیه مهم دیوار درباره آسیب پذیری اپلیکیشن اندروید دیوار
◀️در جریان بررسی‌های امنیتی دیوار، یک آسیب‌پذیری مهم در برخی نسخه‌های اپلیکیشن اندروید شناسایی شد که در شرایط مشخصی می‌توانست امنیت اطلاعات یا دستگاه کاربر را تحت تأثیر قرار دهد.
◀️پس از شناسایی این موضوع، آسیب‌پذیری برطرف و نسخه به‌روزشده اپلیکیشن منتشر شده است. همچنین برای کاهش ریسک، نسخه‌های تحت تأثیر غیرفعال شده‌اند یا کاربرانی که یکی از نسخه‌های تحت تأثیر روی دستگاه آن‌ها نصب بوده است، از طریق کانال‌های ارتباطی در دسترس به‌صورت مستقیم مطلع شده‌اند.

اقدام لازم برای کاربران
◀️کاربران نسخه‌های تحت تأثیر لازم است در اولین فرصت اپلیکیشن خود را به نسخه ۱۱.۱۵.۰ یا بالاتر به‌روزرسانی کنند.
◀️غیرفعال‌شدن نسخه‌های تحت تأثیر، آسیب‌پذیری نسخه نصب‌شده روی دستگاه را برطرف نمی‌کند. تا زمانی که این نسخه روی دستگاه باقی مانده باشد، ممکن است همچنان ریسک امنیتی وجود داشته باشد؛ بنابراین نصب نسخه به‌روزشده ضروری است.

نسخه امن
◀️شماره ۱۱.۱۵.۰ یا بالاتر

منابع رسمی دریافت اپلیکیشن
◀️دریافت نسخه رسمی از کافه بازار یا https://divar.ir/download

◀️از زحمتی ‌که این به‌روزرسانی ممکن است برای شما ایجاد کند پوزش می‌خواهیم و از همراهی شما در انجام سریع آن سپاسگزاریم.
۶ مهرماه ۱۴۰۵

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
بازار دانلود برنامه دیوار جدید (Divar)؛ بزرگ‌ترین پلتفرم آگهی ایران | بازار دیوار مرجع نیازمندی های املاک، خودرو، کالا، خدمات و استخدام
  • ❤ 10
  • 👏 2
  • 🤣 1
Post #8239 4.84K
🟪 وقتی که بی احتیاطی یک همکار، امنیت سازمان را به چالش می‌کشد!
🟪کارمندی روی لپ‌تاپ شخصی‌اش به دنبال یک #فیلترشکن رایگان می‌گردد. سایتی با ظاهر معتبر پیدا می‌کند، فایل را دانلود می‌کند و مراحل نصب را انجام می‌دهد؛ فیلترشکن کار می‌کند اما غافل از اینکه فایل دریافتی، حاوی بدافزار سارق اطلاعات یا «استیلر» هم است.
🟪نرم افزار را دانلود می‌کند. نه فایلی قفل شود، نه پیغام عجیبی نمایش داده شود. اما در پس‌زمینه، رمزهای ذخیره‌شده مرورگر، کوکی‌ها و اطلاعات نشست‌های ورود جمع‌آوری و برای مهاجم ارسال میشوند.
🔑 حالا اگر کارمند با همین دستگاه وارد ایمیل، پنل یا سامانه اتوماسیون اداری سازمان شده باشد، ماجرا دیگر صرفاً شخصی نیست، بلکه یک تهدید سازمانی روی لپ تاپ شخصی رخ داده است!
🟪روز بعد، اطلاعات سرقت‌شده کارمند شامل آدرس سامانه، Username و Password و حتی کوکی ها و پروفایل‌های VPN در بازارهای زیرزمینی فروخته میشود و به دست فردی میرسد که هدفش، ورود به سازمان شما است. حتی بعضی نشست‌های سرقت‌شده، تا زمانی که معتبر و قابل استفاده باشند، بدون درخواست مجدد رمز عبور یا کد MFA مورد سوءاستفاده قرار می‌گیرند.
🟪اگر این آلودگی روی دستگاهی خارج از پوشش و پایش سازمان اتفاق افتاده باشد، لحظه سرقت در ابزارهای مانیتورینگ امنیتی سازمان ثبت نخواهد شد.

🟪سئوال مهم از کمیته امنیت سازمان:
❓اگر اطلاعات ورود به سامانه های سازمان از لپ‌تاپ شخصی یک کارمند سرقت شود، چه سازوکاری برای آگاه‌شدن از افشای آن دارید؟
#امنیت_اطلاعات #استیلر #نشت_اطلاعات #دارک_وب

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • 👍 11
  • 🔥 2
  • 🤩 1
Post #8238 3.59K
🔟TOP 10 GADGETS FOR PENTESTING & CYBERSECURITY RESEARCH
📡 1- WiFi Pineapple — Wireless security assessments

🐬 2- Flipper Zero — Hardware and radio protocol research

📲 3- USB Rubber Ducky — Authorized keyboard-emulation testing

🌐 4- ALFA Wi-Fi Adapter — Wireless network analysis and testing

🔓 5- Raspberry Pi — Portable security labs, automation, and research projects

🔐 6- YubiKey — Strong authentication and identity security

⚡️ 7- HackRF One — Radio-frequency research and Software-Defined Radio (SDR)

📶 8- LAN Turtle — Network security assessments

💿 9- Security USB / Boot Drive — Portable security environments and utilities

💻 10- Pentesting Laptop — A mobile workstation for security labs and platforms such as Kali Linux

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • 👍 5
  • ❤ 2
Post #8237 4.47K
✅ نگاهی به مسیر پیش رو

✳️ امسال با حضور در الکامپ و برگزاری همزمان نشست‌های تخصصی، فصل تازه‌ای از فعالیت‌های دکتروب رقم خورد. از غرفه‌ای که میزبان علاقه‌مندان به حوزه‌ی امنیت سایبری بود تا نشست‌هایی که فرصت گفت‌وگویی نزدیک‌تر با شرکا و مخاطبان فراهم کرد، همه‌ی این تجربه‌ها ما را به این باور رساند که ادامه‌دادن مسیر، حتی در روزهای پرچالش، ارزشش را دارد.

✳️ تیم دکتروب بر این باور است که امنیت سایبری دیگر یک انتخاب نیست؛ بلکه نیازی جدی و روزافزون برای کسب‌وکارها و زیرساخت‌های کشور است. به همین دلیل، تلاش می‌کنیم این حضور فعال را نه یک رویداد مقطعی، بلکه بخشی از برنامه‌ای بلندمدت برای آگاهی‌بخشی، ارتقای دانش فنی و تقویت اعتماد در این حوزه بدانیم.

✳️ پیش رو، برنامه داریم حضورمان در رویدادهای تخصصی صنعت را گسترده‌تر کنیم، نشست‌ها و دوره‌های آموزشی بیشتری برگزار کنیم و همچنان در کنار شرکا و مشتریانمان، برای ساختن فضایی امن‌تر در دنیای دیجیتال کشور تلاش کنیم.
۰۲۱-۴۷۱۳۹
Www.dwav.ir

https://www.linkedin.com/company/dr-web-antivirus-middle-east-official-partner/
  • 👍 3
  • 🔥 2
  • 👏 1
Post #8236 3.96K
#تبلیغات شما در @PingChannel توسط مخاطبان تخصصی دیده می‌شود.
  • ⚡ 1
  • 🎉 1
  • 💯 1
Post #8235 5.11K
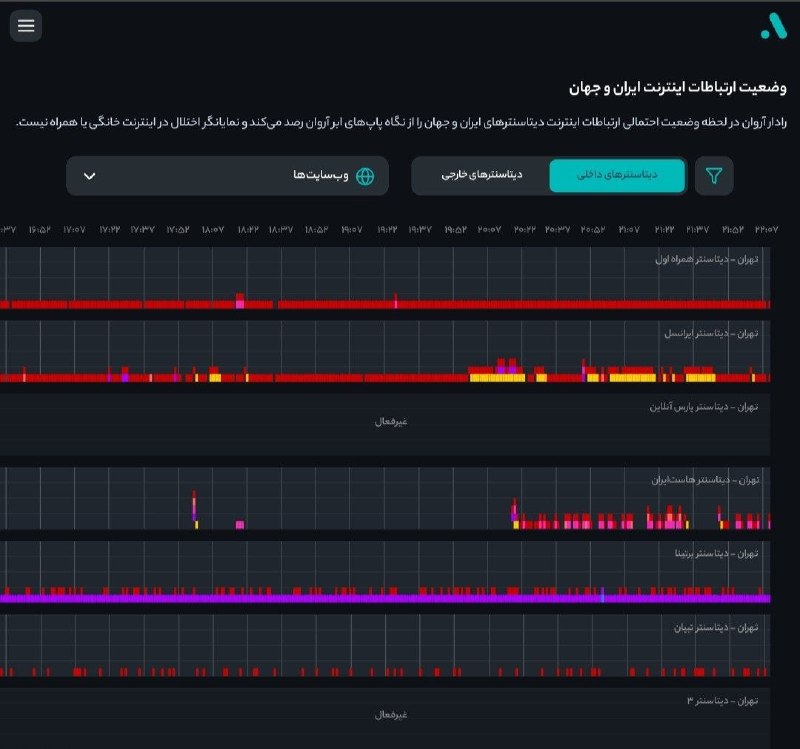
🔽 وضعیت ناپایدار در ارتباطات کشور
⏺در حال حاضر اختلال و افت کیفیت در برخی مسیرهای داخلی و بین‌المللی اینترنت مشاهده می‌شود.

⏺وضعیت ارتباطات داخلی: ناپایدار / همراه با اختلال
⏺اینترنت بین‌الملل: دارای اختلال در برخی مسیرها

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • 🤬 13
  • 🤯 1
Post #8234 4.62K
Ping Channel ❓در یک شبکه صنعتی، یک Safety PLC در Zone با Security Level Target برابر SL-T 3 قرار دارد. به‌دلیل محدودیت Vendor، تجهیز از Secure Protocol و MFA پشتیبانی نمی‌کند. کدام اقدام با رویکرد IEC 62443 مناسب‌تر است؟
  • ❤ 1
Post #8233 5.51K
🔴آسیب‌پذیری بحرانی در Next.js با قابلیت اجرای کد از راه دور (RCE)
◀️آسیب‌پذیری CVE-2026-94545 با شدت بحرانی در قابلیت ImageResponse از پکیج next/og شناسایی شده است. این ضعف امنیتی به مهاجم اجازه می‌دهد با تزریق محتوای مخرب SVG در فرایند تولید تصاویر پویا، تحت شرایط مشخص، کد دلخواه خود را روی سرور اجرا کند. نسخه‌های 16.2.0 تا پیش از 16.3.6 تحت تأثیر قرار دارند.

⬅️اقدام ضروری: توصیه می‌شود تیم‌های توسعه و امنیت، ضمن ارتقای Next.js به نسخه 16.3.6 یا بالاتر، مسیرهای پردازش SVG و ورودی‌های غیرقابل‌اعتماد در تولید تصاویر Open Graph را بررسی کرده و لاگ‌های مرتبط را از نظر تلاش‌های احتمالی بهره‌برداری پایش کنند.

#NextJS #RCE #CyberSecurity #CVE

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • ❤ 5
  • 👍 2
Post #8232 4.54K
Ping Channel 🔼جدیدترین مقایسه محصولات Endpoint Prevention and Response که توسط موسسه AV Comparativeانجام شده است. 📈 EPR Comparative Report 2026 🔗فایل گزارش تشریحی در پست بعد. 🟨پ. ن: ◀️از برند #Elastic می‌توان به عنوان پدیده این گزارش یاد کرد. ◀️برند #کسپرسکی هم در…
EPR_Comparative_2026 (3).pdf7.5 MB
🔼فایل جدیدترین مقایسه محصولات Endpoint  Prevention and Response که توسط  موسسه AV Comparativeانجام شده است.
📈 EPR Comparative Report 2026

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • ❤ 4
  • 👍 2
  • 👏 1
Post #8231 5.29K
🔼جدیدترین مقایسه محصولات Endpoint Prevention and Response که توسط موسسه AV Comparativeانجام شده است.
📈 EPR Comparative Report 2026

🔗فایل گزارش تشریحی در پست بعد.

🟨پ. ن:
◀️از برند #Elastic می‌توان به عنوان پدیده این گزارش یاد کرد.
◀️برند #کسپرسکی هم در سایه #سیاست و #تحریم از جدول محو شده است.

📱 @PingChannel
خبر، تحلیل، انتقاد - فناوری اطلاعات
🅰️🅰️🅰️🅰️
  • 👍 6
  • ❤ 4
Older posts →

About this channel

How can I read @pingchannel without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Ping Channel: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Ping Channel have?
Ping Channel (@pingchannel) has 16.8K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Ping Channel know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →