TGViewer
Channel Public Channel
P.F.K Security

P.F.K Security

@pfksecurity

APT / Exploit / Malware / ICS / OT / Vulnerability Analysis / SE
Subscribers
2.1K
Photos
132
Videos
46
Links
422

Showing posts older than #796 · Back to latest

Older Posts 17 shown
Post #795 750
تحلیل لیست‌های کنترل دسترسی (ACL) در Active Directory یک کار ساده نیست و معمولاً به صورت دستی انجام نمی‌شود. برای یک مهاجم، این تحلیل اغلب مسیرهای پنهان و غیرمنتظره‌ای را تا دسترسی Domain Admin فاش می‌کند.

ابزار BloodHound که اغلب برای این منظور استفاده می‌شود، تنها ACE‌هایی را ثبت می‌کند که تشخیص دهد و فقط آن‌هایی را نشان می‌دهد که امنیتی مهم هستند. اما چطور می‌توان تصویر کامل را دید و تمام ACE‌ها را بدون حذف و یا فیلتر، جمع‌آوری کرد؟ این کار همچنین به این دلیل دشوار است که DACL یک فرمت باینری ناخوشایند دارد که تحلیل آزادانه آن را مشکل می‌کند. همانند BloodHound و Impacket، این ابزارها تنها با مقایسه بیتی ماسک‌ها و فلگ‌ها عمل می‌کنند و اجازه تحلیل مستقل ACL و دیدن چیزهایی بیشتر از آنچه BloodHound نشان می‌دهد را نمی‌دهند.

اینکه اگر بتوان ACE‌های باینری را به یک فرمت کانونیک (Canonical)، قابل خواندن توسط انسان و همچنین قابل جستجو (greppable) تبدیل کرد، تمامی میس‌کانفیگ‌ها حتی با چشم غیرمجرب هم قابل شناسایی می‌شدند.

چند سال پیش متوجه شدم که تنها کتابخانه skelsec/winacl امکان رمزگشایی کامل ACE‌ها به فرمت کانونیک را فراهم می‌کند. بنابراین من یک pull request در winacl (https://github.com/skelsec/winacl/pull/8) و همچنین در ldap shell msldap (https://github.com/skelsec/msldap/pull/28) ارسال کردم. حالا با این تغییرات می‌توانید ACL هر شیء Active Directory دلخواه را دریافت کنید و آن را در قالبی قابل خواندن و جستجو مشاهده کنید.

در یکی از پروژه‌های Red Team اخیر، این قابلیت در ابزار msldap به شدت به منظور کشف تنظیمات نادرست دسترسی به یک الگوی گواهی دیجیتال (Template) ADCS کمک کرد — این در حالی بود که ما هنوز هم از رادار SOC دور بودیم. این اطلاعات به کسب دسترسی کنترلی بالا بر بستر زیرساخت به روش ESC4 کمک کرد.
نویسنده : s0i37
#AD
@PfkSecurity
GitHub added ACL canonical view by s0i37 · Pull Request #8 · skelsec/winacl Hello. Here are an additional GUIDs for ACL analisys with msldap (skelsec/msldap#28).
Post #794 777
اتصال امنیتی روز صفر مایکروسافت (Zero-Day):

دور زدن احراز هویت سرور Microsoft Telnet (MS-TNAP) – آسیب‌پذیری 0-Click RCE (اجرا از راه دور بدون نیاز به احراز هویت)
آسیب‌پذیری بحرانی در سرویس Telnet سرور مایکروسافت وجود دارد که هکرها را قادر می‌سازد بدون نیاز به هیچ گونه احراز هویت وارد سیستم شوند و به عنوان هر کاربری حتی مدیر سیستم (Administrator) دسترسی پیدا کنند.
این آسیب‌پذیری از طریق یک تنظیم اشتباه در پروسس احراز هویت NTLM در قسمت تلفنی MS-TNAP سرور Telnet مایکروسافت، امکان دور زدن کامل احراز هویت توسط حملات رُخ داده از راه دور را فراهم می‌کند.

کد تأیید نشده:
https://github.com/hackerhouse-opensource/hfwintelnet


⚠️ لطفاً توجه داشته باشید که استفاده از این کد بدون مجوز و بدون آگاهی از عواقب حقوقی و امنیتی، می‌تواند غیرقانونی باشد و خطرات جدی داشته باشد.
@PfkSecurity
Post #793 513

Forwarded from Try Hack Box

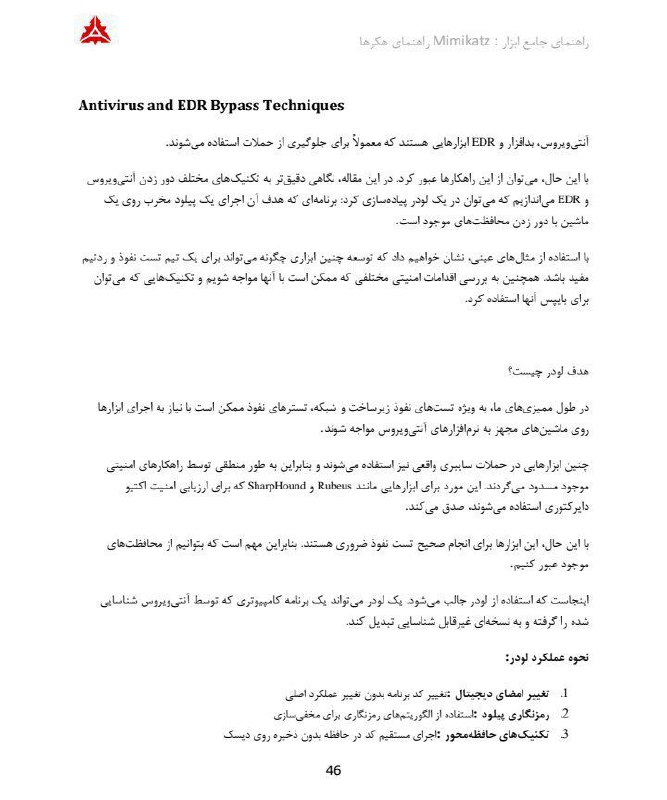
Try Hack Box 📚 کتابچه "Mimikatz: تسلط عملی بر تکنیک‌های پیشرفته حملات Active Directory" از مقدماتی تا پیشرفته. اگر در حوزه امنیت سایبری و تست نفوذ Active Directory فعالیت میکنید، این کتابچه ضروریترین منبعی است که میتوانید داشته باشید! منبعی کامل برای تیم‌های قرمز (Red…
⭕ قابل توجه دوستان
متاسفانه دوستان این نسخه جدید رو با نسخه قبلی که این نسخه میشه اشتباه گرفتند دوستان این نسخه دیگری است و مطالب با نسخه قبلی فرق دارد .
Telegram Try Hack Box ⭕ | راهنمای جامع ابزار Mimikatz این کتاب به بررسی ابزار Mimikatz می‌پردازد که برای استخراج پسوردها، هش‌ها و توکن‌های دسترسی از حافظه سیستم استفاده می‌شود. در این کتاب، شما با تکنیک‌های پایه تا پیشرفته Mimikatz آشنا خواهید شد، از جمله استخراج اعتبارنامه‌ها،…
Post #789 441

Forwarded from Try Hack Box

📚 کتابچه "Mimikatz: تسلط عملی بر تکنیک‌های پیشرفته حملات Active Directory" از مقدماتی تا پیشرفته.

اگر در حوزه امنیت سایبری و تست نفوذ Active Directory فعالیت میکنید، این کتابچه ضروریترین منبعی است که میتوانید داشته باشید!

منبعی کامل برای تیم‌های قرمز (Red Team)، شامل دستورات عملی، اسکریپت‌های آماده، و تکنیک‌های evasion است که مستقیماً در تست‌های نفوذ استفاده میشوند.


همین حالا این کتاب تخصصی را به زبان فارسی بخوانید.

🔥 عرضه ویژه اولین فروش: 
💰 قیمت اصلی: ۲۵۰,۰۰۰ تومان 
💥 با ۴۰٪ تخفیف: فقط ۱۵۰,۰۰۰ تومان 

⚠️ مهلت تخفیف: تنها ۵ روز دیگر! 


📌 جهت خرید و کسب اطلاعات بیشتر، به ایدی زیر پیام دهید:
@THBxSupport
Post #788 599
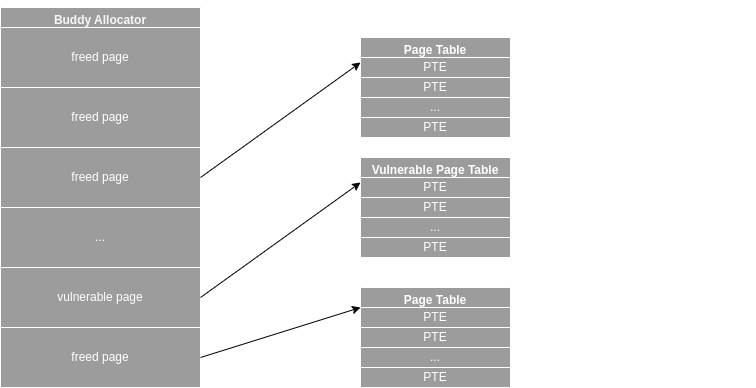
بهره‌برداری از آسیب‌پذیری CVE-2024-0582 با روش Dirty Pagetable 

کوزی آردا بولوت مقاله‌ای درباره سوءاستفاده از آسیب‌پذیری CVE-2024-0582 در io_uring با استفاده از تکنیک Dirty Pagetable منتشر کرد. 

این باگ پیش‌تر توسط جان هورن گزارش شده بود و اوریول کاستخون از آن سوءاستفاده کرده بود. 


- Dirty Pagetable
یک تکنیک اکسپلویت برای دستکاری حافظه هسته (kernel) است. 
- CVE-2024-0582
یک آسیب‌پذیری در سیستم io_uring لینوکس است که امکان اجرای کدهای مخرب یا افزایش دسترسی را فراهم می‌کند. 
@PfkSecurity
Post #787 627
دور زدن Falco با استفاده از روت کیت io_uring

نمونه جالبی از روت کیت لینوکس که از طریق io_uring کار می کند، و اکثر EDR ها به سادگی این io_uring را نادیده می گیرند.


https://github.com/armosec/curing

#linux #rootkits
@PfkSecurity
  • 👍 1
Post #784 672
بندر عباس تسلیت 🖤
  • ❤ 5
Post #778 1.15K
"چگونه یک هکر دارک وب را تسخیر کرد"
@PfkSecurity
Post #777 946
هشدار امنیتی: محیط تست برای شناسایی آسیب‌پذیری Moodle (CVE-2025-26529)

جزئیات مخزن GitHub

این مخزن حاوی یک محیط تست برای شناسایی و بررسی آسیب‌پذیری در سیستم مدیریت یادگیری Moodle است:

- شناسه CVE: CVE-2025-26529
- نوع آسیب‌پذیری: هنوز به طور عمومی افشا نشده است

- مخزن GitHub:
moodleTestingEnv
https://github.com/NightBloodz/moodleTestingEnv

اقدامات پیشنهادی

1. برای مدیران Moodle:
- مانیتور کردن به‌روزرسانی‌های رسمی Moodle
- بررسی سیستم برای فعالیت‌های غیرعادی
- محدود کردن دسترسی به پنل مدیریت

2. برای توسعه‌دهندگان:
- عدم استفاده از این کد در محیط‌های تولیدی
- بررسی کد قبل از استفاده در محیط‌های آزمایشی امن

3. برای محققان امنیتی:
- پیگیری مستندات رسمی Moodle
- هماهنگی با تیم امنیتی Moodle برای دریافت جزئیات

#نکته

استفاده از این کد فقط برای تحقیقات امنیتی با مجوز مجاز است. سوءاستفاده از آسیب‌پذیری‌های کشف نشده ممکن است پیگرد قانونی داشته باشد.

برای اطلاعات بیشتر به صفحه رسمی گزارش آسیب‌پذیری‌های Moodle
https://moodle.org/security
مراجعه کنید.

@PfkSecurity
GitHub GitHub - NightBloodz/moodleTestingEnv: Environment used to find Moodle CVE-2025-26529 Environment used to find Moodle CVE-2025-26529. Contribute to NightBloodz/moodleTestingEnv development by creating an account on GitHub.
Post #774
Live stream finished (10 minutes)
Post #771
Live stream started
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →