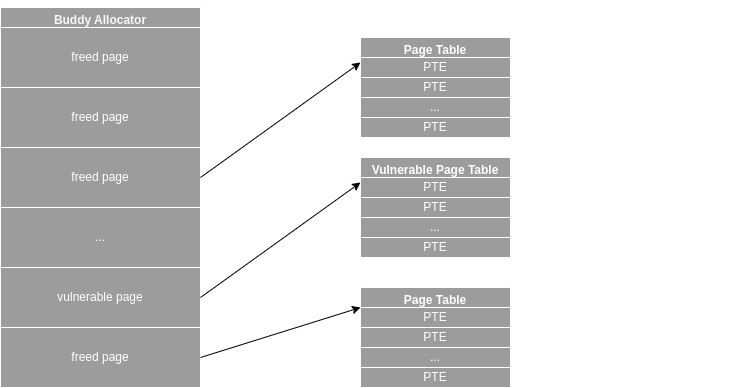
بهرهبرداری از آسیبپذیری CVE-2024-0582 با روش Dirty Pagetable
کوزی آردا بولوت مقالهای درباره سوءاستفاده از آسیبپذیری CVE-2024-0582 در io_uring با استفاده از تکنیک Dirty Pagetable منتشر کرد.
این باگ پیشتر توسط جان هورن گزارش شده بود و اوریول کاستخون از آن سوءاستفاده کرده بود.
- Dirty Pagetable
یک تکنیک اکسپلویت برای دستکاری حافظه هسته (kernel) است.
- CVE-2024-0582
یک آسیبپذیری در سیستم io_uring لینوکس است که امکان اجرای کدهای مخرب یا افزایش دسترسی را فراهم میکند.
@PfkSecurity
Post #788
599