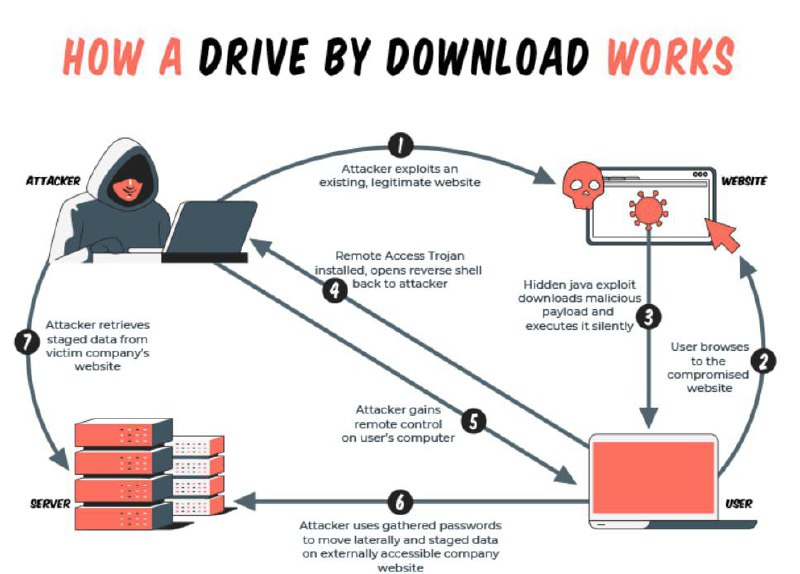
💡How A Drive By Download Works
در مرحله اول: مهاجم از یک وب سایت موجود و قانونی سوء استفاده یا اکسپلویت می کند.
در مرحله دوم : کاربر به وب سایت در معرض خطر مرور می کند.
در مرحله سوم : اکسپلویت جاوا مخفی، پیلود مخرب را دانلود می کند و آن را بی صدا اجرا می کند.
در مرحله چهارم : تروجان دسترسی از راه دور نصب شده است، reverse shell را به مهاجم باز می کند .
در مرحله پنجم : مهاجم کنترل از راه دور را بر روی کامپیوتر کاربر به دست می آورد .
در مرحله ششم :مهاجم از گذرواژههای جمعآوریشده برای انتقال دادههای جانبی و مرحلهای در وبسایت شرکت در دسترس خارجی استفاده میکند .
در مرحله هفتم :مهاجم داده های مرحله بندی شده را از وب سایت شرکت قربانی بازیابی می کند.
@PfkSecurity
Post #625
479