TGViewer
Channel Public Channel
PELATINCODE

PELATINCODE

@pelatincode

پلتفرم آموزش آنلابن. برگزاری دوره های برنامه نویسی وب و امنیت
برگزاری دوره های کد نویسی امن
Pelatincode.ir
Admin:
@AlirezaNourkazemi. Youtube:https://youtube.com/@PelatinCode?si=mM-EKK9Iybx0ikaV
Subscribers
1.36K
Photos
31
Videos
19
Links
23
Recent Posts 20 shown
Post #184 66

Forwarded from SecCode (Meisam Monsef)

malware-development-ethical-hackers-2nd.pdf30 MB
Malware Development for Ethical Hackers: Develop cross-platform malware to strengthen offensive and defensive security, 2nd Edition
English | 2026

کتاب فوق العاده برای نوشتن Malware با زبان ++C
افرادی که دوست دارن در حوزه RedTeam فعالیت کنند

https://github.com/PacktPublishing/Malware-Development-for-Ethical-Hackers-Second-Edition

@SecCode
Post #182 112

Forwarded from SecureCoders | تست نفوذ

🚨 فراخوان همکاری | تشکیل هسته تخصصی تیم ارزیابی امنیت سایبری

📌 در حال گردآوری تیمی منسجم از افراد مستعد و با دانش فنی عملی برای مشارکت در پروژه‌های ارزیابی امنیتی، تحلیل آسیب‌پذیری‌ها و توسعه ابزارهای تخصصی هستیم.

تخصص‌های مورد نیاز:

✅ تست نفوذ وب و API: مسلط به منطق‌های آسیب‌پذیری (Logic Flaws)، استانداردهای OWASP و ابزارهای ارزیابی ترافیک.

✅ تست نفوذ شبکه و زیرساخت: آشنا به متدولوژی‌های ارزیابی شبکه، اکتیو دایرکتوری (AD) و تکنیک‌های ارتقای دسترسی.

✅ توسعه‌دهنده ابزارهای امنیتی (Python / Go): توانایی اسکریپت‌نویسی، اتوماسیون ابزارها و کار با Docker.

✅ پژوهشگر آسیب‌پذیری و مهندسی معکوس: مسلط به کالبدشکافی CVEها، تحلیل باینری و بازسازی سناریوهای اکسپلویت در آزمایشگاه.

✅ مستندساز و گزارش‌نویس فنی: مهارت در تدوین گزارش‌های دقیق فنی و مدیریتی از آسیب‌پذیری‌ها.

اگر در هر یک از این بخش‌ها تجربه عملی، دانش عمیق و انگیزه کار تیمی دارید، لطفاً رزومه، لینک گیت‌هاب یا نمونه کارهایی که انجام دادید را به آی‌دی تلگرام زیر ارسال کنید:


@p3ym4n_mhp
  • 🔥 1
  • 🙏 1
Post #181 115
🔐 اولین جلسه دورهمی علاقه‌مندان و متخصصان حوزه تست نفوذ برگزار شد
اولین جلسه Cafe Pentest با حضور جمعی از علاقه‌مندان، متخصصان و فعالان حوزه امنیت سایبری و تست نفوذ برگزار شد.
در این دورهمی، فرصتی فراهم شد تا در فضایی دوستانه و تخصصی، درباره تجربه‌های واقعی، روش‌های تست نفوذ، چالش‌های امنیتی و مسیر یادگیری و پیشرفت در حوزه امنیت صحبت کنیم.
🚀 هدف از برگزاری این دورهمی‌ها، ایجاد یک جامعه فعال و پویا برای افرادی است که می‌خواهند یاد بگیرند، تجربه کنند، دانش خود را به اشتراک بگذارند و در کنار افراد متخصص رشد کنند.
این تازه شروع مسیر است...
از تمام دوستانی که در اولین جلسه همراه ما بودند صمیمانه تشکر می‌کنم.
❤️‍🔥 امیدواریم در جلسات بعدی با حضور افراد بیشتری از جامعه امنیت، این مسیر را ادامه دهیم.
دورهمی Cafe Pentest | دورهمی علاقه‌مندان و متخصصان تست نفوذ
🔐 با هم یاد می‌گیریم، با هم تجربه می‌کنیم و با هم رشد می‌کنیم.
https://pelatincode.ir
https://mrowasp.ir/cafe-pentest

@CafePentest
  • ❤ 1
Post #180 94

Forwarded from دورهمی هفتگی تست نفوذ | Cafe Pentest

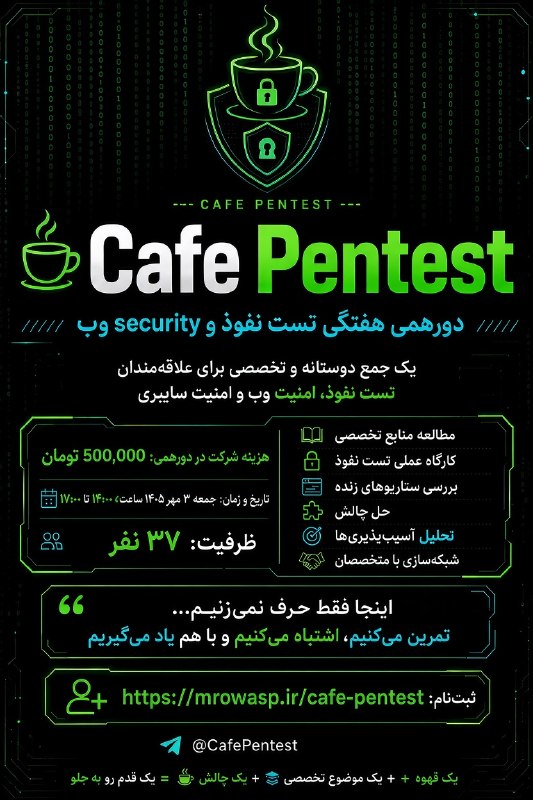
☕️🔐 کافه پنتست | دورهمی هفتگی تست نفوذ
👨‍💻 اگر به تست نفوذ و امنیت وب علاقه‌مندی، این دورهمی برای توئه!
اینجا قرار نیست فقط درباره تئوری صحبت کنیم؛
با هم تمرین می‌کنیم، سناریوهای واقعی را بررسی می‌کنیم، لابراتوار حل می‌کنیم و تجربه‌هایمان را با هم به اشتراک می‌گذاریم.
🎯 در این دورهمی چه داریم؟
▫️ امنیت وب | Web Security
▫️ تست نفوذ وب | Web Penetration Testing
▫️ تست نفوذ موبایل | Mobile Penetration Testing
▫️ شناسایی و تحلیل آسیب‌پذیری‌ها | Vulnerability Analysis
▫️ تمرین و سناریوهای عملی | Practical Labs
▫️ بررسی روش‌ها و تجربیات واقعی در تست نفوذ
📅 تاریخ برگزاری: جمعه ۳ مهر ۱۴۰۵
⏰ ساعت برگزاری: ۱۴:۰۰ تا ۱۷:۰۰
📍 محل برگزاری: اعلام میشود
💰 هزینه شرکت: ۵۰۰ هزار تومان
💻 همراه داشتن لپ‌تاپ: الزامی
⚠️ ظرفیت این جلسه محدود است.
🔗 برای ثبت‌نام و مشاهده جزئیات:
https://mrowasp.ir/cafe-pentest
☕️ کافه پنتست فقط یک جلسه آموزشی نیست؛
جایی برای یادگیری، تمرین، انتقال تجربه و آشنایی با فعالان حوزه امنیت است.
🔐 اگر به دنیای تست نفوذ و امنیت سایبری علاقه داری، منتظرت هستیم.

@CafePentest
Post #179 118

Forwarded from SecCode (Meisam Monsef)

📢 استخدام کارشناس تست نفوذ وب / موبایل
یک شرکت بزرگ و معتبر برای تکمیل تیم امنیت خود، از متخصصان حوزه تست نفوذ وب و موبایل دعوت به همکاری می‌کند.
🔐 موقعیت شغلی:
کارشناس تست نفوذ Web / Mobile
🎯 مهارت‌های مورد انتظار
🔹 Web Penetration Testing
تسلط به OWASP Top 10 و WSTG
تست نفوذ Web Application و API
شناخت و Exploit آسیب‌پذیری‌های امنیتی
تسلط به Burp Suite

🔹 Mobile Penetration Testing
تست امنیت اپلیکیشن‌های Android یا iOS
آشنایی با OWASP MASVS / MSTG
Static و Dynamic Analysis
Reverse Engineering
آشنایی با Frida، Objection، JADX، MobSF و Burp Suite
💼 شرایط همکاری
📌 نوع همکاری: تمام‌وقت
📍 محل کار: تهران — به‌صورت حضوری
🏢 همکاری با یک شرکت بزرگ و معتبر
💰 حقوق و مزایا متناسب با سطح تخصص و تجربه
🎙 فرآیند مصاحبه
مرحله اول:
مصاحبه اولیه فنی به‌صورت آنلاین از طریق Google Meet انجام می‌شود.
مرحله دوم:
در صورت موفقیت در مصاحبه اولیه، فرد برای مصاحبه فنی حضوری در تهران دعوت خواهد شد.
در هر دو مرحله، تمرکز اصلی روی دانش فنی، تجربه عملی، توانایی تحلیل آسیب‌پذیری‌ها، روش حل مسئله و مهارت‌های واقعی در تست نفوذ خواهد بود.
📩 ارسال رزومه:
رزومه خود را به آیدی زیر ارسال کنید:
👉 @meisamrce
در صورت داشتن نمونه‌کار، گزارش امنیتی، Bug Bounty، CVE یا پروژه‌های مرتبط، لطفاً همراه رزومه ارسال کنید.
🔐 اگر تست نفوذ برای شما فقط اجرای ابزارها نیست و واقعاً به کشف، تحلیل و درک عمیق آسیب‌پذیری‌ها علاقه دارید، منتظر رزومه شما هستیم.

@SecCode
Post #174 172

Forwarded from AA

📌 اطلاعیه مهم درباره تحویل کتاب و دورهمی رونمایی
دوستان و همراهان عزیز،
با توجه به پیام‌های متعددی که این روزها دریافت می‌کنم، لازم دیدم یک نکته را جهت جلوگیری از اشتباه و سردرگمی توضیح بدهم.
در حال حاضر، دو برنامه جداگانه داریم که لطفاً در زمان و نحوه مراجعه به آن‌ها دقت فرمایید:
۱. تحویل کتاب در حوالی میدان آرژانتین
این مورد صرفاً مربوط به تحویل کتاب است و زمان و محل دقیق آن با هماهنگی قبلی مشخص می‌شود.
کتاب‌ها در زمان هماهنگ‌شده توسط بنده تحویل داده خواهند شد.
۲. دورهمی رونمایی از جلد اول کتاب «جامع تست نفوذ وب»
این دورهمی روز جمعه، ۶ شهریورماه، از ساعت ۱۴ تا ۱۶ با میزبانی شرکت نوآوران ارتباطات باختر برگزار خواهد شد.
دوستانی که برای حضور در دورهمی تمایل دارند، لطفاً صرفاً از طریق شناسه تلگرامی که پیش‌تر اعلام شده جهت هماهنگی پیام ارسال کنند. پس از تأیید حضور، اطلاعات و نشانی محل برگزاری برای عزیزان ارسال خواهد شد.
بنابراین لطفاً توجه داشته باشید که دورهمی فقط در روز جمعه، ۶ شهریور، و در ساعت اعلام‌شده برگزار می‌شود و از مراجعه در زمان‌های دیگر خودداری فرمایید.
موضوع تحویل کتاب در حوالی میدان آرژانتین کاملاً جدا از دورهمی است. عزیزانی که برای تحویل کتاب در این محل هماهنگ کرده‌اند، لطفاً برای تعیین زمان و هماهنگی‌های لازم، مستقیماً به بنده پیام دهند.
همچنین اگر صرفاً برای تحویل کتاب قصد مراجعه دارید، لطفاً منتظر هماهنگی زمان و محل تحویل باشید.
ممنونم از همراهی و توجه شما 🙏
بی‌صبرانه منتظر دیدار دوستان در دورهمی جمعه هستم.
Post #171 144

Forwarded from challenginno.ir

جذب متخصص تست نفوذ وب (Web Penetration Tester)

ما در شرکت دهکده امن به دنبال یک متخصص تست نفوذ وب باانگیزه و دقیق هستیم تا در ارزیابی امنیت سامانه‌های تحت وب و API با ما همکاری کند.

مهارت‌ها و دانش مورد انتظار:

تسلط به مفاهیم و روش‌شناسی تست نفوذ وب، ترجیحاً بر اساس OWASP WSTG / OWASP Top 10
تجربه عملی در شناسایی آسیب‌پذیری‌های مختلف
آشنایی با تست امنیت API
توانایی کار با ابزارهایی مانند Burp Suite، Nmap، ffuf، Nuclei و ابزارهای مشابه
توانایی تحلیل نتایج، اثبات آسیب‌پذیری و ارائه راهکار اصلاحی
مهارت مناسب در تهیه گزارش فنی و مدیریتی

موارد زیر نیز مزیت محسوب می شود:

داشتن گواهی‌نامه‌های مرتبط
آشنایی با Secure Code Review و مفاهیم DevSecOps
سابقه فعالیت در Bug Bounty یا انجام پروژه‌های واقعی تست نفوذ
توانایی اسکریپت‌نویسی با Python یا Bash

نوع همکاری: تمام‌وقت و حضوری در تهران
ارسال رزومه: به آیدی enitp در پیام رسان بله یا تلگرام
Post #169 134

Forwarded from AA

📌 اطلاعیه حضور در دورهمی رونمایی «کتاب جامع تست نفوذ وب»

دوستان و علاقه‌مندانی که موفق به تهیه کتاب نشده‌اند و تمایل به حضور در این دورهمی دارند، لطفاً مطابق توضیحات اطلاعیه، درخواست خود را از طریق شناسه زیر ارسال فرمایند.

Telegram ID: @PQ2030

با توجه به ظرفیت محدود، نتیجه درخواست‌ها حداکثر تا روز چهارشنبه اعلام خواهد شد.

نوآوران ارتباطات باختر
Post #168 149
با افتخار اعلام می‌کنم که موفق به دریافت گواهینامه افتا در حوزه آموزش امنیت در شرکت نوآوران ارتباطات باختر شدم.
این پایان مسیر نیست؛ شروع یک مرحله جدی‌تر است.
@Pelatincode
@seccode
  • ❤ 4
Post #162 142

Forwarded from دورهمی هفتگی تست نفوذ | Cafe Pentest

☕️ اولین جلسه Cafe Pentest | دورهمی متخصصان و علاقه‌مندان تست نفوذ
🔥بعد از پیگیری‌ها و هماهنگی‌های انجام‌شده، بالاخره اولین جلسه Cafe Pentest برگزار میشه!
اگر به امنیت سایبری، تست نفوذ و یادگیری عملی علاقه‌مند هستید، این دورهمی فرصتیه برای اینکه در کنار بچه‌های این حوزه جمع بشیم، تجربه‌هامون رو به اشتراک بذاریم، با هم آشنا بشیم و از تجربیات هم یاد بگیریم. 🤝💻
📅 تاریخ: جمعه ۱۳ شهریور ۱۴۰۵
⏰ ساعت: ۱۴:۰۰ تا ۱۷:۰۰
📍 محل: تهران - کارخانه نوآوری آزادی
👥 ظرفیت: فقط ۳۷ نفر
💰 هزینه شرکت: ۵۰۰ هزار تومان
☕️ پذیرایی: دارد
⚠️ ظرفیت جلسه محدوده و ثبت‌نام فقط از طریق لینک زیر انجام میشه.
🔗 لینک ثبت‌نام:
https://mrowasp.ir/cafe-pentest


💻 یه نکته مهم!
🔥 دوستان، حتماً لپ‌تاپ‌هاتون رو هم همراهتون بیارید.
چون قرار نیست فقط بشینیم و درباره تست نفوذ صحبت کنیم؛
🎯 می‌خوایم بریم تو دل تارگت و عملی کار کنیم!
پس لپ‌تاپ، ابزارهای لازم و انرژی خوبتون رو آماده کنید؛
☕️💻 قرار هست یک جلسه کاملاً عملی و تعاملی داشته باشیم.

جایی برای یادگیری، انتقال تجربه، شبکه‌سازی و ساختن یک جامعه قوی‌تر در حوزه تست نفوذ.
🚀این تازه شروع ماجراست!

@CafePentest
Post #157 161

Forwarded from SecCode (Meisam Monsef)

🤝 دعوت به همکاری و اسپانسرینگ | Cafe Pentest
اگر مجموعه‌ای هستید که به آموزش، فناوری، امنیت سایبری و توسعه نیروی متخصص اهمیت می‌دهید، از شما دعوت می‌کنیم در شکل‌گیری و توسعه این رویداد در کنار ما باشید.
این دورهمی هفتگی با عنوان Cafe Pentest برای علاقه‌مندان تست نفوذ | Pentest و امنیت وب | Web Security برگزار می‌شود و هدف آن ایجاد یک جامعه فعال و تخصصی در حوزه امنیت سایبری است.
حمایت از این رویداد فقط حمایت از یک برنامه آموزشی نیست؛ بلکه فرصتی برای ارتباط با متخصصان، دانشجویان، برنامه‌نویسان و علاقه‌مندان حوزه امنیت و مشارکت در توسعه نسل جدید متخصصان این حوزه است.

🎯 هدف این دورهمی چیست؟
هدف ما ساختن فضایی واقعی برای یادگیری، تمرین، تعامل، حل چالش و انتقال تجربه است؛ جایی که فقط درباره امنیت صحبت نکنیم، بلکه با هم تمرین کنیم و مسائل واقعی را تحلیل کنیم.
☕️ در این دورهمی چه اتفاقی می‌افتد؟
📚 مطالعه و بررسی کتاب‌ها و منابع تخصصی
🔐 برگزاری کارگاه‌های عملی تست نفوذ
💻 بررسی سناریوهای امنیتی به‌صورت زنده
🧩 حل چالش و رفع اشکال
🎯 تحلیل آسیب‌پذیری‌ها و روش پیدا کردن آن‌ها
🤝 آشنایی و ارتباط با افراد فعال حوزه امنیت

📅 زمان برگزاری
این دورهمی به‌صورت هفتگی، پنج‌شنبه یا جمعه برگزار می‌شود.
برای حفظ کیفیت جلسات و ایجاد امکان تعامل واقعی بین شرکت‌کنندگان، ظرفیت هر جلسه محدود خواهد بود.
هدف ما برگزاری یک کلاس شلوغ نیست؛
هدف ما ساختن یک جمع کوچک، فعال و تخصصی است.

💼 فرصت‌های همکاری با اسپانسر
با توجه به نوع همکاری، امکان ارائه فرصت‌هایی مانند موارد زیر وجود دارد:
▫️ معرفی برند و مجموعه در رویداد
▫️ نمایش لوگو و نام اسپانسر در محتوای تبلیغاتی
▫️ معرفی خدمات و محصولات مرتبط
▫️ حضور نمایندگان مجموعه در جلسات
▫️ برگزاری کارگاه تخصصی با همکاری اسپانسر | Workshop
▫️ ارتباط مستقیم با افراد فعال و علاقه‌مند حوزه امنیت
▫️ مشارکت در توسعه یک جامعه تخصصی امنیت سایبری

❓ چرا این دورهمی؟
خیلی از افراد کتاب، دوره، ویدئو و ابزارهای مختلف دارند؛ اما چیزی که گاهی کم است، محیط تمرین و تعامل با افراد هم‌مسیر است.
در این دورهمی قرار نیست فقط مدرس صحبت کند و بقیه گوش بدهند.
سؤال می‌پرسیم، بحث می‌کنیم، تمرین می‌کنیم، اشتباه می‌کنیم، چالش حل می‌کنیم و از تجربه‌های یکدیگر یاد می‌گیریم.

🚀 هدف نهایی چیست؟
هدف ما فقط برگزاری چند جلسه نیست؛
می‌خواهیم به مرور یک جامعه فعال امنیت سایبری | Cyber Security Community بسازیم.
از یک کتاب و یک فنجان قهوه شروع می‌کنیم؛ اما هدفمان ساختن یک جمع تخصصی و مستمر است.
☕️ یک فنجان قهوه
📚 یک موضوع تخصصی
🔐 یک سناریوی امنیتی
🧩 یک چالش
🤝 یک جمع از آدم‌هایی که می‌خواهند بهتر شوند.

📩 اطلاعات تماس
برای همکاری، اسپانسرینگ و حضور در جلسات می‌توانید از طریق تلگرام با ما در ارتباط باشید:
📱 تلگرام: @meisamrce
📢 کانال رویداد: @CafePentest
🔐 مجموعه: @SecCode
⚠️ ظرفیت جلسات محدود است.
☕️ یک قهوه، یک موضوع، یک چالش؛ و یک قدم رو به جلو.
👤 مدرس و برگزارکننده: میثم منصف
Learn. Practice. Discuss. Solve. Grow.
Post #156 136

Forwarded from SecCode (Meisam Monsef)

فرارسیدن سالروزشهادت یازدهمین اخترتابناک امامت و ولایت حضرت امام حسن عسکری(ع) رابه محضرمبارک
فرزند بزرگوارایشان حضرت ولی عصر(عج) وهمه شیعیان تسلیت عرض می نمایم.
التماس دعا

@SecCode
  • ❤ 2
  • 👎 2
Post #141 254

Forwarded from HoneyPot Cast

قسمت اول برنامه Honeypot Cast
بررسی چالش های حوزه تست نفوذ وب
میهمان برنامه استاد میثم منصف✔️✨
به زودی…
@honeypotcast
  • 🔥 2
Post #139 332

Forwarded from شاخه دانشجویی انجمن رمز شریف

🔔 شاخه دانشجویی انجمن رمز ایران در دانشگاه صنعتی شریف با همکاری مرکز آپا شریف برگزار می‌کند:

💻 کارگاه عملی تست نفوذ وب
🔍 کشف و بهره‌برداری از آسیب‌پذیری‌های وب

👨‍🏫 مدرس: مهندس میثم منصف
متخصص امنیت


📌برگزاری آنلاین همراه با صدور گواهی حضور برای شرکت‌کنندگان

📆 زمان برگزاری:
۱ و ۲ مردادماه ۱۴۰۵

⏰ ساعت برگزاری:
۱۰ الی ۱۴

⏳ مدت کارگاه:
۸ ساعت آموزش عملی

💳 هزینه ثبت‌نام:
🔸 ثبت‌نام آزاد: ۱۸۰۰ ⬅️ ۱ میلیون و ۲۰۰ هزار تومان
🔸 دانشجویان سایر دانشگاه‌ها: ۹۰۰ ⬅️ ۶۰۰ هزار تومان
🔸 دانشجویان دانشگاه صنعتی شریف: ۶۳۰ ⬅️ ۴۲۰ هزار تومان

📌 ظرفیت کارگاه محدود است و اولویت با افرادی خواهد بود که ثبت‌نام خود را زودتر تکمیل کنند.

🔗 لینک ثبت نام
🌟 برای لحاظ نمودن تخفیف، مبلغ پرداختی را به اعداد ذکر شده تغییر دهید و پس از پرداخت، مدرک تخفیف را به اکانت تلگرامی @aliasr98 بفرستید.

📱صفحه لینکدین شاخه دانشجویی انجمن رمز ایران در دانشگاه صنعتی شریف

📱کانال تلگرام شاخه دانشجویی انجمن رمز ایران در دانشگاه صنعتی شریف

📱کانال تلگرام مرکز آپا دانشگاه صنعتی شریف

📱کانال تلگرام آقای مهندس منصف
Post #138 270

Forwarded from SecCode (Meisam Monsef)

پیش فروش کتاب جامع تست نفوذ وب ( جلد اول ) شروع شد .

تالیف : میثم منصف

قیمت نهایی کتاب : 18,000,000 ریال با تخفیف 15 درصد 15,300,000 ریال

دقت داشته باشید در حال دریافت مجوز کتاب هستیم و فعلا پیش فروش فقط از طریق وب سایت انجام میشود.
تا تاریخ 1405/05/05 فرصت دارید پیش ثبت نام و هزینه آن را پرداخت کنید چون تعداد محدودی چاپ میشود .
این کتاب فقط به صورت حضوری در تهران قابل تهیه و دریافت است و متأسفانه امکان ارسال برای شهرستان‌ها یا حتی داخل تهران نداریم.
آدرس محل دریافت کتاب را به‌ زودی اعلام می‌کنیم.

برای خرید کتاب به آدرس زیر مراجعه کنید :‌

https://mrowasp.ir/buy-book

📖 سرفصل ها و بخشی از کتاب داخل وب سایت قرار داده شده است


@SecCode
  • 😁 1
Older posts →

About this channel

How can I read @pelatincode without a Telegram account?
TGViewer shows the public web preview Telegram publishes for PELATINCODE: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does PELATINCODE have?
PELATINCODE (@pelatincode) has 1.36K subscribers on Telegram, refreshed roughly every 30 minutes.
Does PELATINCODE know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →